الرئيسية
» أخبار
»
كيفية المشاركة في عمليات توزيع العملات الرقمية المجانية بأمان دون المساس بمحفظتك
كيفية المشاركة في عمليات توزيع العملات الرقمية المجانية بأمان دون المساس بمحفظتك
قد تكون عمليات توزيع العملات الرقمية المجانية برامج توزيع مشروعة، لكن كلمة "توزيع مجاني" تُستخدم أيضًا بشكل روتيني كطعم للتصيد الاحتيالي، والموافقات الخبيثة على الرموز، والتوقيعات الخادعة، والدعم المزيف. إن التفكير الأكثر أمانًا ليس "كيف أستحوذ على كل شيء؟" بل "ما هي الصلاحيات التي أمنحها مقابل هذا الاستحواذ؟"
يعكس هذا الدليل وثائق أمان المحافظ التي تم التحقق منها في 15 سبتمبر 2026. ويركز على الممارسات التي تظل مفيدة في مختلف المشاريع، بدلاً من الادعاء بأن أي عملية توزيع مجاني محددة آمنة. قد يُجري أي مشروع تغييرات على موقعه الإلكتروني، أو عقوده، أو قواعد الأهلية، أو إجراءات المطالبة بعد نشر هذه المقالة، لذا تُعطى الأولوية دائمًا للمصادر الأساسية الحالية.
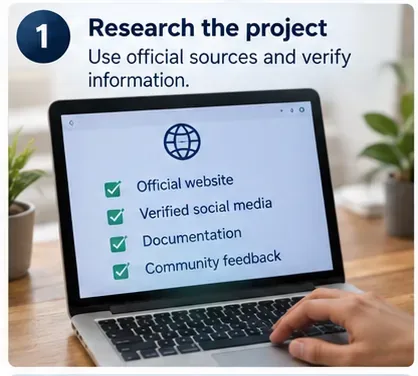
1. ابحث عن المشروع قبل ربط المحفظة
مفهوم خاطئ شائع: إذا ظهر رمز الإنزال الجوي في محفظة أو مستكشف بلوكشين، فلا بد أنه رمز شرعي. هذا غير صحيح. يمكن لأي شخص إرسال أنواع عديدة من الرموز إلى عنوان عام، ويمكن استخدام الرموز غير المرغوب فيها لجذب حامليها إلى مواقع خبيثة. تحذر وثائق أمان Ledger تحديدًا من أن رموز الإنزال الجوي الاحتيالية قد تظهر على مستكشفات شرعية، ثم توجه المستخدمين إلى صفحات مطالبات أو تداول احتيالية.
ما يتم التحقق منه: وصول رمز مميز إلى سلسلة الكتل يُثبت حدوث عملية تحويل رمز مميز، ولكنه لا يُثبت موثوقية المُرسِل أو الموقع الإلكتروني أو القيمة الموعودة. ما يعتمد على الظروف: بعض المشاريع الحقيقية تُوزّع الرموز المميزة دون اشتراط تقديم طلب مسبق، بينما تستخدم مشاريع أخرى عقود مطالبة رسمية. ما يبقى مجهولاً: لا يُمكن تحديد شرعية رمز مميز غير مألوف من اسمه أو شعاره أو طريقة عرضه في المحفظة فقط.
الإجراء: ابدأ من الموقع الرسمي المعروف للمشروع أو وثائقه، وتأكد مما إذا كان قد تم الإعلان عن عملية توزيع مجانية للعملات الرقمية هناك بالفعل. لا تستخدم الرابط المضمن في رمز مميز غير مرغوب فيه، أو رمز غير قابل للاستبدال (NFT)، أو بريد إلكتروني، أو رسالة مباشرة، أو رد، أو إعلان بحث كنقطة انطلاق. يوفر دليل Ledger لمكافحة عمليات الاحتيال المتعلقة بالتوزيعات المجانية أمثلة على نمط الهجوم هذا.
ابدأ بمصادر المشروع الأساسية وتأكد بشكل مستقل من وجود عملية الإنزال الجوي قبل ربط المحفظة.
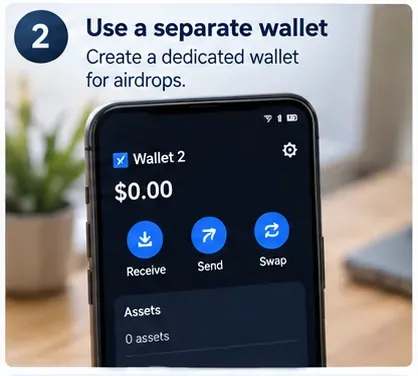
2. افصل عمليات الإنزال الجوي عن ممتلكاتك الرئيسية
مفهوم خاطئ شائع: المحفظة المادية تجعل كل تفاعل مع التطبيقات اللامركزية غير ضار. صحيح أن جهاز التوقيع المادي يحمي المفاتيح الخاصة من الاستخراج السهل من قِبل المواقع الإلكترونية، لكن لا يزال بإمكانك الموافقة على المعاملات الضارة أو الرموز المميزة بنفسك. جهاز التوقيع هو حاجز أمني، وليس إذنًا بمنع قراءة تفاصيل المعاملات.
ما يتم التحقق منه: توصي MetaMask باستخدام محفظة أجهزة للأصول ذات القيمة العالية، بينما تُركز Ledger على التحقق من المعاملات بطريقة قابلة للقراءة بدلاً من التوقيع الأعمى. ما يعتمد على الظروف: يعتمد احتياجك لمحفظة منفصلة على حجم تعرضك للمخاطر، وتكرار معاملاتك، وانضباطك التشغيلي، وقيمة الأصول المعرضة للخطر.
الإجراء: احتفظ بممتلكاتك طويلة الأجل أو ذات القيمة العالية منفصلة عن المحفظة التي تستخدمها للتطبيقات اللامركزية التجريبية ومطالبات الإنزال الجوي. قم بتمويل محفظة النشاط فقط بالأصول والرسوم التي تحتاجها بشكل معقول. هذا يحد من المبلغ المعرض للخطر في حالة الموافقة أو التوقيع الخاطئ، مع العلم أنه لا يجعل محفظة النشاط نفسها آمنة.
يؤدي فصل المحفظة إلى تقليل القيمة المعرضة لتفاعل الإنزال الجوي، ولكنه لا يحل محل التحقق من المعاملة.
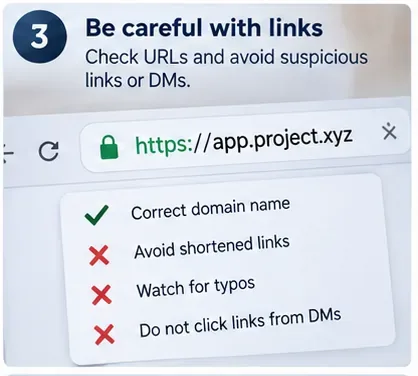
3. تعامل مع الروابط على أنها غير موثوقة حتى يتم التحقق منها بشكل مستقل
مفهوم خاطئ شائع: الشعار المألوف، والواجهة المصقولة، ورمز القفل HTTPS، أو النطاق المطابق تقريبًا، كلها مؤشرات على المصداقية. لا يثبت أي من هذه المؤشرات أن الصفحة تابعة للمشروع المقصود. يمكن لصفحات التصيد الاحتيالي نسخ العلامات التجارية واستخدام شهادات HTTPS صالحة.
ما هو مؤكد: يحذر مزودو المحافظ الإلكترونية المستخدمين باستمرار من عمليات التصيد الاحتيالي وانتحال الشخصية. وتؤكد MetaMask أن فريق دعمها لن يطلب أبدًا عبارة استرداد سرية، وتنصح المستخدمين باستخدام قنوات الدعم الرسمية. ما يعتمد على الظروف: قد تعلن المشاريع عن ادعاءات عبر مواقعها الإلكترونية، أو منتديات الحوكمة، أو حساباتها على مواقع التواصل الاجتماعي، أو وثائقها، لذا لا يوجد نمط عناوين URL شرعي موحد.
الإجراء: انتقل من مصدر موثوق، وقارن النطاق بالكامل بدقة، وتحقق من صحة إعلان المطالبة في قناة رسمية أخرى للمشروع على الأقل. احفظ الصفحات الموثقة لاستخدامها لاحقًا بدلًا من الاعتماد على نتائج البحث في كل مرة. راجع إرشادات الدعم الرسمي لـ MetaMask .
تحقق من النطاق الكامل وصفحات المطالبة بالوصول من مصادر المشروع الرسمية بدلاً من الروابط غير المرغوب فيها.
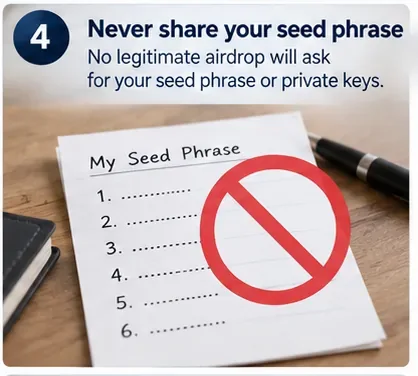
4. لا تُقدّم عبارة استعادة أو مفتاحًا خاصًا للمطالبة بإيصال مجاني.
هذا أحد أوضح قواعد الحفظ الذاتي. تنصّ MetaMask على أن أي شخص يمتلك عبارة الاسترداد السرية الخاصة بك يمكنه التحكم في الحسابات المرتبطة بها، وأنه لا يجوز مشاركة هذه العبارة. لا يتطلب الاتصال العادي بالتطبيقات اللامركزية أو المطالبة على سلسلة الكتل إدخال عبارة استرداد محفظتك في موقع ويب.
مفهوم خاطئ شائع: قد تتطلب نماذج "التحقق من المحفظة" أو "المزامنة" أو "التفعيل" عبارة الاسترداد. أما للمشاركة العادية في عمليات الإنزال الجوي، فلا تتطلبها. قد تطلب المحفظة عبارة الاسترداد عند استعادة المحفظة عمدًا في برنامج محفظة شرعي، وهي عملية مختلفة عن استلام الرمز المميز.
الإجراء المطلوب: إذا طلب منك أي شخص، سواءً صفحة مطالبة أو وكيل دعم أو نموذج أو روبوت أو رسالة مباشرة، عبارة الاسترداد أو المفتاح الخاص، فتوقف فورًا. أغلق الصفحة وتحقق من الأمر عبر المحفظة أو قناة الدعم الرسمية للمشروع. تُحذّر وثائق أمان عبارة الاسترداد الخاصة بـ MetaMask صراحةً من مشاركتها مطلقًا.
لا ينبغي أن يتطلب طلب الإنزال الجوي المشروع الكشف عن عبارة استعادة المحفظة أو المفتاح الخاص.
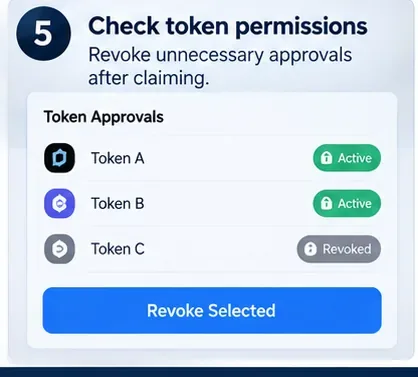
5. فهم الموافقات: فصل الخدمة ليس هو نفسه إلغاءها
مفهوم خاطئ شائع: فصل المحفظة عن موقع ويب يلغي جميع الصلاحيات الممنوحة مسبقًا على سلسلة الكتل. هذا ليس صحيحًا بالضرورة. إذن استخدام الرموز هو تفويض على سلسلة الكتل يسمح لعقد الإنفاق باستخدام الرموز حتى المبلغ المعتمد. تُفرّق وثائق محفظة Coinbase بين اتصالات التطبيقات اللامركزية وموافقات الرموز، وتحذر من إمكانية استغلال العقود الخبيثة لإذن الاستخدام الواسع.
ما يتم التحقق منه: يمكن أن تبقى الموافقات على الرموز سارية حتى يتم إلغاؤها أو تغييرها وفقًا لسلوك الرمز والعقد. يتطلب إلغاء الموافقة عادةً معاملة على سلسلة الكتل ورسومًا للشبكة. ما يعتمد على الظروف: لا يتطلب كل طلب للحصول على عملات مجانية موافقة ERC-20، وتختلف الأذونات المحددة باختلاف سلسلة الكتل ومعيار الرمز وعقد الطلب.
الإجراء: قبل التوقيع، اسأل نفسك عن سبب الحاجة إلى تفويض إنفاق لأي طلب. يُفضّل استخدام أذونات محدودة النطاق عندما تدعمها المحفظة والبروتوكول. بعد الانتهاء، راجع الأذونات الممنوحة حاليًا وألغِ الأذونات التي لم تعد بحاجة إليها. توفر Coinbase تعليمات حديثة في دليل أذونات التطبيقات اللامركزية وموافقات الرموز .
قم بمراجعة مخصصات الرموز المميزة بعد تقديم الطلب وقم بإلغاء الأذونات التي لم تعد ضرورية.
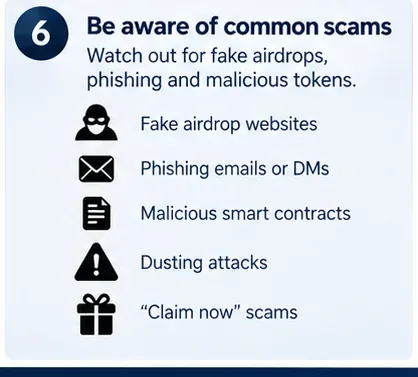
6. تعرّف على أنماط الاحتيال دون افتراض أن كل عملية إنزال جوي غير عادية هي عملية احتيال.
مواقع الادعاءات المزيفة، والحسابات المنتحلة، والرسائل المباشرة العاجلة، والعقود الخبيثة، والرموز غير المرغوب فيها، كلها أنماط احتيال معروفة. مع ذلك، لا يكفي وجود سمة واحدة تبدو مشبوهة لإثبات أن مشروعًا معينًا احتيالي. ينبغي أن تستند قرارات الأمن إلى أدلة موثقة لا إلى الشائعات.
الإجراء: تعامل مع الاستعجال كسبب للتريث. تأكد بشكل مستقل من الأهلية، وموعد تقديم الطلب، وعنوان العقد، والتعليمات الرسمية. إذا ظهر رمز مميز بشكل غير متوقع في محفظتك، فلا تتبع التعليمات المضمنة في اسمه، أو بياناته الوصفية، أو مذكرته، أو موقعه الإلكتروني المرتبط به. لا تدفع أبدًا رسومًا غير مبررة لـ"فتح" أو "تحقق" أو "تفعيل" لمجرد أن رسالة غير مرغوب فيها تعد بمكافأة أكبر.
ينبغي أن تؤدي حالات الاستعجال والروابط غير المرغوب فيها والرموز غير المتوقعة إلى التحقق بدلاً من التفاعل الفوري.
7. اقرأ ما توقع عليه، وتجنب التوقيع دون رؤية ما بداخله قدر الإمكان.
عادةً ما يكشف ربط المحفظة معلومات الحساب العامة، وليس مفتاحك الخاص. تكمن الخطورة غالبًا فيما يلي: التوقيع، أو الموافقة، أو الإذن، أو إتمام معاملة تعاقدية. لهذا السبب، لا ينبغي اعتبار "ربطتُ محفظتي فقط" و"أذنتُ بمعاملة" إجراءين متكافئين.
تُعرّف Ledger التوقيع الواضح بأنه عرض غرض المعاملة بصيغة مفهومة بشريًا على شاشة آمنة، بما في ذلك الإجراء ذي الصلة والمستلم والمبلغ. أما التوقيع الأعمى فيعني الموافقة على بيانات لا يمكنك فهمها بشكل واضح. لا يضمن التوقيع الواضح الجدوى الاقتصادية للمشروع، لكن وضوح الغرض يمنحك فرصة أفضل لاكتشاف أي تفويض غير متوقع. راجع وثائق التوقيع الواضح من Ledger .
الإجراء: تحقق من السلسلة، والعقد، والمنفق، والأصل، والمبلغ، والوجهة، ونوع الإذن قبل الموافقة. إذا لم تتمكن المحفظة من شرح وظيفة التوقيع أو المعاملة، ولم تتمكن من فك شفرتها بنفسك، فلا توقع لمجرد أن الموقع الإلكتروني يقول إن الإجراء غير ضار.
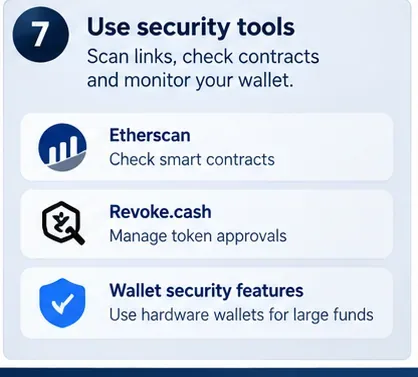
استخدم أدوات الأمان كفحوصات إضافية، ولكن اتخذ القرار النهائي بناءً على تفاصيل المعاملة الفعلية وتفاصيل الأذونات التي تقوم بتفويضها.
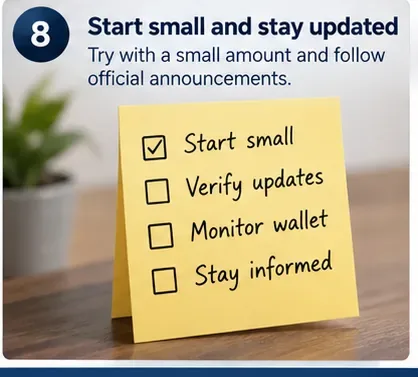
8. ابدأ بخطوات صغيرة، وراقب محفظتك، ونظّفها بعد ذلك.
مفهوم خاطئ شائع: نجاح معاملة صغيرة يثبت أمان العقد. هذا غير صحيح. قد يكشف الاختبار عن أخطاء الشبكة أو العنوان أو رسوم الغاز أو سير العمل، لكن المنطق الخبيث قد يتصرف بشكل مختلف تبعًا للأذونات أو الأصول أو التوقيت أو المعاملات اللاحقة.
الإجراء: عند الإمكان، اختبر العملية بقيمة محدودة، ثم تحقق من المعاملة الناتجة على مستكشف البلوكشين ذي الصلة. بعد المطالبة، راجع الأرصدة وموافقات الرموز، وافصل الجلسات التي لم تعد تستخدمها، وحافظ على تحديث برامج المحفظة والمتصفح ونظام التشغيل وبرنامج المحفظة المادية من خلال قنوات التوزيع الرسمية.
يحد الاختبار الصغير من التعرض التشغيلي؛ وتُعد المراقبة المستمرة وتنظيف التصاريح أمورًا مهمة بعد اكتمال عملية الإنزال الجوي.
قائمة مراجعة عملية قبل تقديم المطالبة
سؤال
استجابة أكثر أمانًا
هل تم تأكيد عملية الإنزال الجوي من قبل المشروع؟
تحقق من ذلك من خلال الموقع الإلكتروني/الوثائق الرسمية الحالية وقناة رسمية أخرى.
هل تطلب الصفحة عبارة استعادة أو مفتاحًا خاصًا؟
توقف. لا تقدمه.
هل محفظة ممتلكاتك الرئيسية متصلة؟
لنفترض وجود محفظة أنشطة معزولة بأموال محدودة.
هل يطلب الطلب إذنًا بإنفاق الرموز؟
افهم السبب، وراقب الشخص المنفق، وقلل من المخصصات قدر الإمكان.
هل يمكنك فهم التوقيع أو المعاملة؟
لا تقم بالتوقيع على البيانات غير المفسرة دون علمك.
هل انتهيت من تقديم الطلب؟
تحقق من الاستلام على سلسلة الكتل، وراجع الموافقات، وقم بإلغاء الأذونات التي لم تعد مطلوبة.
إذا كنت قد وقعت بالفعل على شيء مريب
لا تفترض أن مجرد تغيير كلمة مرور المحفظة يلغي صلاحيات سلسلة الكتل. فكلمة مرور المحفظة المحلية تحمي الوصول على ذلك الجهاز عادةً، ولا تُعيد كتابة الموافقات على سلسلة الكتل. ويعتمد الرد الصحيح على ما تم كشفه.
إذا كشفتَ عن عبارة استرداد سرية أو مفتاح خاص، فاعتبر المحفظة المتأثرة مخترقة، وانقل الأصول المتبقية إلى محفظة جديدة باستخدام سر جديد، وذلك وفقًا لظروف الشبكة وقدرتك على القيام بذلك بأمان. إذا منحتَ موافقة على رمز مميز مشبوه دون الكشف عن سر المحفظة، فتحقق من الموافقة ذات الصلة وألغها. إذا وقّعتَ رسالة غير واضحة، فحدد نوع التفويض الذي أنشأته قبل اتخاذ أي إجراء آخر.
الإجراء: استخدم الدعم الرسمي ووثائق الأمان الخاصة بمزود المحفظة، وليس أي شخص يتصل بك بشكل خاص ويعرض عليك "الاسترداد". تؤكد إرشادات الأمان الخاصة بـ MetaMask على ضرورة عدم مشاركة المفاتيح الخاصة وعبارات الاسترداد مطلقًا.
خلاصة القول
لا يتعلق ضمان المشاركة الآمنة في عمليات الإنزال الجوي بالعملات الرقمية بتوقع قيمة العملة، بل بالتحكم في صلاحيات المواقع الإلكترونية أو العقود غير المألوفة فيما يخص محفظتك. تحقق من صحة الإعلان من مصادر موثوقة، وافصل الأنشطة التجريبية عن ممتلكاتك المهمة، ولا تفصح عن أي معلومات سرية خاصة بالاسترداد، وافهم كل عملية موافقة، وتجنب التوقيعات العمياء، واحذف الأذونات التي لم تعد بحاجة إليها.
لا يمكن لأي قائمة تحقق أن تثبت خلو العقد الذكي الجديد من الثغرات الأمنية أو أن المشروع سيظل جديرًا بالثقة. ما يمكن لهذه الممارسات فعله هو تقليل المخاطر التي يمكن تجنبها وجعل كل عملية تفويض مدروسة. إذا لم تتمكن من تحديد ما توقع عليه أو سبب الحاجة إلى إذن معين، فإن تخطي عملية الإنزال الجوي يُعد قرارًا أمنيًا سليمًا.