الرئيسية
» أخبار
»
LayerZero مقابل Chainlink CCIP مقابل Wormhole: كيف يختلف التوافق التشغيلي عبر السلاسل حقًا
LayerZero مقابل Chainlink CCIP مقابل Wormhole: كيف يختلف التوافق التشغيلي عبر السلاسل حقًا
تخيل تطبيقًا افتراضيًا للتمويل اللامركزي يُدعى "أطلس تريجيري". هذا المثال خيالي، ويُستخدم فقط لتسهيل فهم بنية التطبيق. يحتفظ "أطلس" بضمانات على شبكة إيثيريوم، ويرغب في تفعيل منطق استراتيجي على سلسلة كتل أخرى، ويحتاج أحيانًا إلى نقل تمثيل رمزي مع رسالة. يدرس مطورو التطبيق ثلاثًا من تقنيات التوافق التشغيلي الشائعة الاستخدام: LayerZero وChainlink CCIP وWormhole.
للوهلة الأولى، يبدو أن الثلاثة يحلون المشكلة نفسها: نقل المعلومات أو الأصول من سلسلة كتل إلى أخرى. لكن في الواقع، هذا الوصف غير كافٍ. يجب أن يجيب بروتوكول النقل بين السلاسل على عدة أسئلة: من يراقب سلسلة المصدر؟ ما الدليل الذي يُقنع سلسلة الوجهة بصحة الرسالة؟ من يدفع مقابل إيصالها وتنفيذها؟ كيف تُمثل عمليات نقل الرموز؟ ما الذي يمكن للتطبيق تهيئته، وما هي افتراضات الأمان المتبقية؟
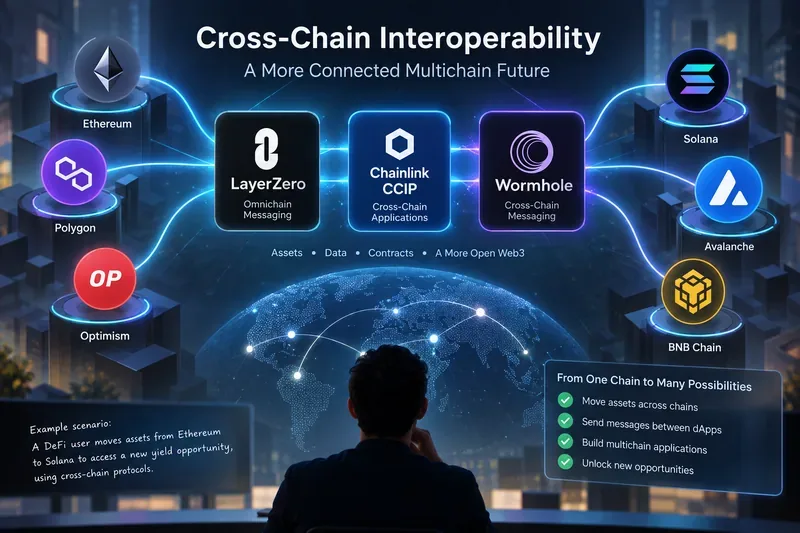
نظرة مفاهيمية لثلاثة مناهج للتوافق التشغيلي تربط التطبيقات والأصول عبر بيئات سلسلة الكتل المتعددة.
ابدأ بالمشكلة، وليس باسم البروتوكول
بالنسبة لشركة أطلس تريجيري، فإن شرطًا مثل "دعم سلاسل متعددة" ليس محددًا بما فيه الكفاية. ينبغي على الفريق أولًا تقسيم احتياجاته إلى ثلاث فئات على الأقل: المراسلة العشوائية، ونقل الرموز، وتنفيذ سلسلة الوجهة.
قد تعني الرسائل العشوائية أن يرسل عقد إيثيريوم تعليماتٍ تقول: "حدّث حد الإقراض للحساب X". أما حركة الرموز فهي مختلفة: إذ يجب تجميد القيمة أو حرقها أو سكّها أو تحريرها أو توثيقها بأي طريقة أخرى عبر السلاسل. ويضيف التنفيذ طبقةً أخرى، لأن المعاملة المستهدفة تحتاج إلى رسوم غاز، وقواعد ترتيب، ومعالجة حالات الفشل، وقاعدة واضحة تحدد من يُسمح له باستدعاء العقد المُستقبِل.
هذا التمييز مهم لأن LayerZero وChainlink CCIP وWormhole ليست مجرد جسور قابلة للتبديل. كل منها عبارة عن إطار عمل أوسع للتوافقية مع بنية تحقق وتسليم مختلفة.
LayerZero: التحقق والتنفيذ القابلان للتكوين حسب التطبيق
يُنظّم بروتوكول LayerZero V2 الاتصالات بين السلاسل باستخدام عقود نقاط النهاية غير القابلة للتغيير والمُطبّقة على السلاسل المدعومة. يُرسل التطبيق عبر نقطة نهاية المصدر، وتُسلّم نقطة نهاية الوجهة الرسالة المُوثّقة إلى التطبيق المُستقبِل. يُقدّم العرض الرسمي لبروتوكول LayerZero V2 وصفًا للقناة من حيث المُرسِل، ومعرّف نقطة نهاية المصدر، ومعرّف نقطة نهاية الوجهة، والمُستقبِل.
يتمثل الخيار التصميمي المميز في فصل عملية التحقق عن التنفيذ. تُطلق LayerZero على خدمات التحقق المستقلة الخاصة بها اسم شبكات التحقق اللامركزية (DVNs). يمكن للتطبيق تهيئة شبكات التحقق اللامركزية الإلزامية والاختيارية، بما في ذلك قواعد العتبة، بينما تتولى وحدات التنفيذ (Executors) مهمة تسليم الرسالة إلى وجهتها بعد استيفائها متطلبات التحقق. يصف التوثيق المعماري الرسمي هذا النموذج بأنه نموذج تحقق من نوع X-of-Y-of-N، مع مكتبات رسائل وشبكات تحقق لامركزية ووحدات تنفيذ قابلة للتوصيل.
كيف سيطبق ذلك على شركة أطلس تريجيري؟
لنفترض أن أطلس يتطلب سياسات أمنية مختلفة لإجراءات مختلفة عبر السلاسل. قد يستخدم تحديث حالة ذو قيمة منخفضة إعدادًا واحدًا، بينما قد تتطلب رسالة يمكن أن تُحرر ضمانات كبيرة عدة مدققات رقمية مستقلة. هذه المرونة هي سمة أساسية لـ LayerZero: يختار التطبيق حزمة الأمان الخاصة به بدلاً من وراثة مجموعة مدققات عالمية واحدة لكل مسار.
تُؤدي المرونة أيضًا إلى تحمل المسؤولية. تنص وثائق OApp الخاصة بـ LayerZero على أنه ينبغي أن تستخدم عمليات النشر في بيئات الإنتاج عدة DVNs مطلوبة من مُشغّلين مستقلين، لأن تكوين DVN واحد يجعل المسار معتمدًا على مُدقّق واحد. لذلك، لا يُمكن لـ Atlas التعامل مع تكامل البروتوكول كقرار API لمرة واحدة؛ إذ يُصبح اختيار DVN، والنظراء، ومكتبات الرسائل، وإعدادات المُنفّذ، والملكية، وإجراءات الترقية جزءًا من تصميم الأمان الخاص به. تجدون الإرشادات ذات الصلة في وثائق OApp الخاصة بـ LayerZero .
إذا كانت أطلس ترغب فقط في نقل الرموز المميزة القابلة للاستبدال بدلاً من منطق الأعمال المُعقد، فإن لاير زيرو تُقدم أيضًا معيارها الخاص بالرموز المميزة القابلة للاستبدال Omnichain. يجب تقييم هذا المعيار بشكل منفصل عن تكامل OApp العام، لأن دلالات نقل الرموز المميزة ومراسلة التطبيقات ليستا نفس المشكلة.
بروتوكول Chainlink CCIP: مراسلة قائمة على DON مع عناصر تحكم خاصة بالمسار
يستخدم بروتوكول CCIP الخاص بـ Chainlink نموذجًا مختلفًا. في هذا البروتوكول، يُمثل "المسار" طريقًا أحادي الاتجاه من سلسلة كتل إلى أخرى. أما الاتجاه المعاكس فيُمثل مسارًا منفصلاً، وقد تختلف خصائص كل مسار. تُوضح المفاهيم الأساسية لبروتوكول CCIP الخاص بـ Chainlink أهمية الحسم، إذ لا ينبغي للجهة المستهدفة أن تتصرف بناءً على حدث مصدر قابل لإعادة التنظيم.
كما هو موثق في بنية CCIP v1.6 الحالية، تقوم شبكة أوراكل اللامركزية للأدوار (Role DON) بتشغيل مكونين إضافيين لإعداد التقارير خارج السلسلة. تُجري عملية تأكيد التقارير خارج السلسلة (Commit OCR) عملية توافق في الآراء بشأن رسائل سلسلة المصدر، وتُثبّت جذور ميركل على سلسلة الوجهة. ثم تُجري عملية تنفيذ التقارير خارج السلسلة (Executing OCR) عملية التحقق من صحة عمليات التنفيذ المعلقة، وتُنفّذ الرسائل على سلسلة الوجهة. يُمكنكم الاطلاع على تفاصيل هذه العملية في صفحة بنية CCIP الرسمية الخاصة بإعداد التقارير خارج السلسلة .
هناك تغيير هام في وثائق عام 2026 قد يغفل عنه البعض عند قراءة المواد القديمة. تشير Chainlink حاليًا إلى أن دور شبكة إدارة المخاطر الآلي خارج السلسلة لم يعد فعالًا في عمليات نشر CCIP الحالية، ومن المتوقع عودته كطبقة تحقق اختيارية في الإصدارات المستقبلية. يبقى عقد RMN على السلسلة بمثابة ضمانة طارئة لبعض الوظائف، بينما تشمل الضوابط الأخرى حدود معدل قابلة للتكوين، وشهادات الرموز، والمراقبة. لذا، فإن أي مقال يصف شبكة RMN القديمة خارج السلسلة بأنها شبكة تحقق مستقلة نشطة دائمًا سيكون قديمًا بالنسبة لعمليات النشر الحالية.
كيف سيطبق ذلك على شركة أطلس تريجيري؟
يمكن لـ Atlas استخدام بروتوكول CCIP لإرسال بيانات أو رموز مميزة أو عمليات نقل رموز مميزة قابلة للبرمجة، وذلك بحسب زوج المصدر والوجهة المدعوم والتكامل. وبدلاً من اختيار تركيبة DVN خاصة بها، ستتكامل Atlas بشكل أساسي مع عقود CCIP ونموذج الأمان الذي توفره بنية CCIP DON، ثم تُجري فحوصات على مستوى التطبيق حول السلاسل الموثوقة والمرسلين والموجهات ومعالجة الرسائل.
لا تُعدّ هذه الفحوصات تفاصيل اختيارية. توصي وثائق أفضل الممارسات الخاصة بـ CCIP EVM الخاصة بـ Chainlink صراحةً بالتحقق من صحة سلاسل الوجهة قبل الإرسال، والتحقق من صحة سلاسل المصدر والمرسلين عند الاستلام، والتحقق من عناوين الموجه عند الاقتضاء، وفصل استقبال الرسائل عن منطق العمل الأساسي، والاختبار في ظل ظروف معاكسة، ومراقبة السلوك غير الطبيعي.
بالنسبة لجهات إصدار الرموز، توفر CCIP أيضًا بنية تحتية للرموز عبر السلاسل تعتمد على مجموعات الرموز وقواعد الإدارة. يمكن ضبط حدود معدل مجموعات الرموز، لذا ينبغي على Atlas تقييم بنية الرموز بشكل منفصل عن الرسائل العشوائية العادية بدلاً من افتراض أن تكوينًا واحدًا يناسب كليهما.
الثقب الدودي: تنتج شهادات Guardian أجهزة VAA محمولة
يعتمد تصميم نظام المراسلة في شبكة Wormhole على شبكة الحراس وموافقات الإجراءات القابلة للتحقق (VAAs). يُصدر عقد المصدر رسالةً عبر العقد الأساسي لشبكة Wormhole. يراقب الحراس هذه الرسالة ويوقعونها، وبمجرد اكتمال النصاب القانوني المطلوب، يمكن إرسال موافقة الإجراءات القابلة للتحقق الناتجة إلى سلسلة الوجهة للتحقق منها.
تصف وثائق Wormhole Guardian الحالية مجموعة نموذجية من 19 حارسًا، بالإضافة إلى نظام VAA قياسي متعدد التوقيعات (13 من 19). في بعض السلاسل، تقوم مجموعة فرعية مفوضة بالمراقبة المباشرة، لكن الحراس النموذجيين ينتظرون اكتمال النصاب القانوني للمفوضين قبل إصدار نظام VAA القياسي نفسه (13 من 19).
يتم فصل عملية التسليم عن التحقق من صحة الرسالة عمدًا. يشرح نظام المراسلة في Wormhole أن شهادة التحقق من الصلاحية (VAA) تُنقل إلى الوجهة ويتم التحقق منها هناك. يوفر إطار عمل Executor الأحدث نموذج طلب واقتباس بدون أذونات لتنفيذ الرسائل. كما توضح وثائق الأمان فرقًا هامًا: يمكن للمُرحِّل التأثير على التوافر أو التوقيت، لكن لا يمكنه تزوير شهادة التحقق من الصلاحية لأن صحتها تُفرض بواسطة توقيعات Guardian.
كيف سيطبق ذلك على شركة أطلس تريجيري؟
قد يُصدر أطلس رسالة إيثيريوم، وينتظر مصادقة الحارس، ثم يُرسل مُرحِّلًا أو مُنفِّذًا لتسليم رمز التحقق من القيمة (VAA) إلى العقد المُستهدف. سيحتاج المُستقبِل إلى التحقق من مصدر الرسالة وتطبيق منطق تطبيق آمن ضد إعادة الإرسال. إذا احتاج أطلس إلى رموز مميزة بدلًا من الرسائل فقط، فإن Wormhole يُميِّز بين عمليات نقل الرموز المميزة الأصلية (NTT) وعمليات نقل الرموز المميزة المُغلَّفة (WTT). يُوضِّح العرض العام الرسمي لنقل الرموز المميزة أنَّ NTT وWTT تشتركان في طبقة مراسلة الحارس، لكنهما تختلفان في كيفية تمثيل الرموز المميزة وإصدارها أو سكّها.
يختلف دعم Wormhole باختلاف المنتجات، وقد يتغير. لذا، فإن وثائق الشبكات المدعومة أكثر موثوقية من افتراض أن كل منتج من منتجات Wormhole يعمل على جميع سلاسل الكتل المتصلة بـ Wormhole. في أغسطس 2026، أعلنت Wormhole أيضًا عن إيقاف دعم شبكات إضافية، مما يؤكد ضرورة التحقق من الدعم الحالي قبل اعتماد أي مسار.
LayerZero مقابل CCIP مقابل Wormhole: الاختلافات العملية
سؤال
LayerZero V2
Chainlink CCIP
ثقب دودي
نموذج التحقق الأساسي
DVNs وعتبات قابلة للتكوين حسب التطبيق
توافق Chainlink DON باستخدام أدوار الالتزام والتنفيذ OCR
شهادات الوصي التي تُنتج تقييمات التقييم الذاتي، عادةً 13 من 19
التسليم إلى الوجهة
يقوم المنفذ أو أي متصل آخر بتنفيذ رسالة تم التحقق منها
تنفيذ عملية التعرف الضوئي على الأحرف (OCR) ينفذ الرسائل الملتزم بها
يقوم المُرحِّل أو المنفذ غير المُصرَّح له بتقديم VAA مُوثَّق
تخصيص أمان التطبيقات
مستوى عالٍ: مجموعات DVN، والعتبات، والمكتبات، والأقران، وإعدادات التنفيذ
تشمل هذه العمليات بشكل أساسي عمليات فحص التطبيقات، وإمكانيات المسارات، ومعلمات الغاز/التنفيذ، وحدود المعدل، وتكوين الرموز المميزة.
التحقق من صحة المستلم/المصدر بشكل أساسي، وتكوين المنتج، وخيارات الاتساق/النهائية، ومنطق التطبيق
خيار يركز على الرموز المميزة
شطبة
بنية تحتية للرموز عبر السلاسل ومجمعات الرموز
NTT و WTT
مسؤولية التصميم الرئيسية
اختر مجموعة أدوات أمنية مناسبة وحافظ عليها.
استخدم الممرات المدعومة بشكل صحيح وطبّق منطق الاستقبال الدفاعي
تحقق من منشأ VAA وصمم تنفيذ الوجهة الآمنة
هذا الجدول عبارة عن مقارنة معمارية، وليس تصنيفًا أمنيًا. تُتيح البروتوكولات خيارات تحكم مختلفة، وتستخدم افتراضات تحقق متباينة، وتتطور بوتيرة متفاوتة. لا يعني وجود خيارات تكوين أكثر بالضرورة أن البروتوكول أكثر أمانًا، كما أن البروتوكول الذي يعتمد على مجموعة أدوات تحقق أكثر تحديدًا لا يعني بالضرورة أنه أقل مرونة. السؤال الصحيح هو ما إذا كان نموذج الأمان يتوافق مع الإجراء المُصرَّح به.
ما يكشفه مثال أطلس عن مخاطر التكامل الحقيقية
1. يشمل أمن السلاسل المتعددة كلا السلسلتين
إذا اكتملت عملية إيثيريوم بنجاح، ولكن توقفت سلسلة الوجهة أو أعيد تنظيمها أو تصرفت بشكل غير متوقع، فإن أطلس لا يزال يواجه مشكلة تداخل السلاسل. يعتمد كل بروتوكول في نهاية المطاف على خصائص الشبكات التي يتصل بها. تنصح Chainlink المطورين صراحةً بتقييم أمان وموثوقية الشبكات التي يستخدمونها، وينطبق المبدأ نفسه على تكاملات LayerZero وWormhole.
2. قد تؤدي رسالة صحيحة إلى تشغيل منطق تطبيق غير آمن
تُثبت بروتوكولات التوافق أو تُؤكد أن الرسالة قد وصلت عبر المسار المتوقع. لكنها لا تجعل منطق أعمال أطلس صحيحًا تلقائيًا. فقد تستغل تعليمات صحيحة تمامًا عبر السلاسل ثغرة في عقد الاستقبال إذا فشل أطلس في التحقق من المُرسِل، أو سياق الوجهة، أو المبلغ، أو قيمة nonce، أو حالة إعادة الإرسال، أو الإجراء المسموح به.
3. حركة الرموز تحتاج إلى نموذج تهديد منفصل
إنّ رسالةً تقول "أليس تمتلك 100 وحدة" لا تُعادل نقل 100 رمز ذي قيمة اقتصادية. يجب على منصة أطلس توثيق كيفية عمل الأصل عبر السلاسل، سواءً كان محروقًا أو مُسكًا، أو مُقفلًا أو مُحررًا، أو مُودعًا في حساب ضمان، أو مُغلفًا، أو خاضعًا لسيطرة المُصدر مباشرةً. كما يجب عليها تحديد الجهة التي تملك صلاحية السك، والجهة التي تتحكم في حدود المعدل، وكيفية عمل عمليات الإيقاف الطارئ، وماذا يحدث في حال تعذّر الوصول إلى أحد طرفي المسار.
4. لا ينبغي أن يتحول فشل التسليم إلى فشل محاسبي
أنظمة السلاسل المتعددة غير متزامنة. قد تؤدي ارتفاعات أسعار الغاز، وازدحام السلسلة، وتأخيرات إتمام المعاملات، ومشاكل المُرحِّل، أو عمليات التراجع في الوجهة إلى تأخير إتمام المعاملات. ينبغي أن يُصمِّم أطلس حالات "تم الإرسال"، و"تم التحقق"، و"تم التسليم"، و"اكتملت منطق الأعمال" كحالات منفصلة بدلاً من اعتبار معاملة سلسلة المصدر دليلاً نهائياً على نجاح إجراء الوجهة.
كيف ينبغي للفريق أن يختار من بينهم
ينبغي على أطلس تجنب اختيار بروتوكول من قائمة التحقق الخاصة بالعلامة التجارية. والأفضل هو اختبار كل بروتوكول مرشح مقابل مسار الرسالة المحدد وأنماط الفشل.
اختر شبكات المصدر والوجهة بدقة. تحقق من الدعم الحالي في الدليل الرسمي للبروتوكول بدلاً من افتراض التوافق على مستوى النظام البيئي بأكمله.
حدد ما الذي يتجاوز الحدود. هل يقوم أطلس بإرسال بايتات عشوائية، أو رمز مميز، أو رمز مميز بالإضافة إلى تعليمات، أو إجراءات حوكمة، أو مزامنة الحالة؟
دوّن افتراضات التحقق. بالنسبة لـ LayerZero، يشمل ذلك DVNs المختارة والعتبة. بالنسبة لـ CCIP، يشمل ذلك بنية DON الحالية وسلوك المسار. بالنسبة لـ Wormhole، يشمل ذلك نصاب Guardian وأي تكوين مراقبة مفوض ذي صلة بالسلسلة.
قم بتنفيذ وجهة النموذج بشكل منفصل. حدد من يمكنه التسليم، وماذا يحدث في حالة تأخر التسليم، وكيف يتم تمويل الغاز، وما إذا كان يجب معالجة الرسائل بالترتيب.
ضع خطة للتغييرات التشغيلية. قد تتغير دعم الشبكة، وإصدارات البروتوكولات، وحدود الخدمة، والتكوينات الموصى بها. لذا، ينبغي أن تتعامل مراقبة الإنتاج مع تحديثات الوثائق وإيقافها كأحداث تشغيلية.
مراجعة ذاتية نهائية لخزانة أطلس الافتراضية
قبل أن تنتقل شركة أطلس من مرحلة الاختبار إلى مرحلة القيمة الحقيقية، يجب أن يكون فريقها قادراً على الإجابة على الأسئلة التالية دون الاعتماد على المصطلحات التسويقية المختصرة:
ما هي مسارات النقل من المصدر إلى الوجهة المدعومة حاليًا؟
من أو ما الذي يتحقق من حدث سلسلة المصدر لكل مسار؟
ما هو الحد الأدنى أو قاعدة الإجماع التي تجعل الرسالة مقبولة؟
من يستطيع تسليم أو تنفيذ المعاملة النهائية؟
هل يمكن لخدمة التوصيل أن تحجب أو تؤخر وصول رسالة، وهل يمكنها تزويرها؟
ما هي عمليات التحقق من جانب الوجهة التي ترفض سلسلة أو مرسل أو رمز مميز أو إجراء غير متوقع؟
كيف يتم التعامل مع عمليات إعادة المحاولة، والتكرارات، والتنفيذ خارج الترتيب، وعمليات التراجع عن الوجهة؟
إذا تم تحريك الرموز، فما هي افتراضات سك الرموز وحرقها وقفلها وإصدارها وتحديد معدل التداول والإدارة؟
ما هي إجراءات الطوارئ المتاحة، ومن يتحكم بها؟
كيف سيكتشف الفريق التغييرات في الشبكات المدعومة أو تكوين البروتوكول؟
إذا لم يتمكن أطلس من الإجابة على هذه الأسئلة، فإنه لم يقارن بعد بروتوكولات التشغيل البيني على المستوى المهم. توفر بروتوكولات LayerZero وChainlink CCIP وWormhole طرقًا ناضجة لتنسيق الأنشطة عبر سلاسل الكتل، لكنها توزع مسؤوليات التحقق والتسليم والتكوين والتشغيل بشكل مختلف. لذا، فإن الخيار العملي ليس "أي بروتوكول عبر السلاسل هو الأفضل؟" بل "أي نموذج أمان وتنفيذ يتناسب بشكل أفضل مع الإجراء المحدد عبر السلاسل الذي يرغب هذا التطبيق في السماح به؟"