Startseite
» Nachrichten
»
SIM-Swap-Angriffe und 2FA-Sicherheit: So schützen Sie Ihre Krypto-Konten besser
SIM-Swap-Angriffe und 2FA-Sicherheit: So schützen Sie Ihre Krypto-Konten besser
Für Krypto-Konten sollte SMS nicht der primäre zweite Faktor sein. Ein SIM-Swap-Angriff kann Kriminellen die Kontrolle über die Telefonnummer verschaffen, die Ihre SMS und Anrufe empfängt. Wenn diese Nummer auch für die Anmeldung bei Ihrer Kryptobörse oder zum Zurücksetzen Ihres Passworts verwendet wird, kann ein per SMS gesendeter Bestätigungscode Ihre Anmeldung nicht mehr bestätigen. Die praktikable Lösung besteht darin, wichtige Konten auf eine phishingresistente Methode umzustellen – in der Regel einen Passkey oder, falls unterstützt, einen Hardware-Sicherheitsschlüssel – und die Wiederherstellungswege entsprechend abzusichern.
Das macht ein Konto nicht unverwundbar. Schadsoftware, ein kompromittiertes E-Mail-Postfach, Social Engineering, unsichere Wiederherstellungsverfahren und ein bereits entsperrtes Gerät können weiterhin gute Gewohnheiten zunichtemachen. Doch die Entfernung von SMS aus dem sensibelsten Bereich schließt eine spezifische und folgenreiche Schwachstelle.
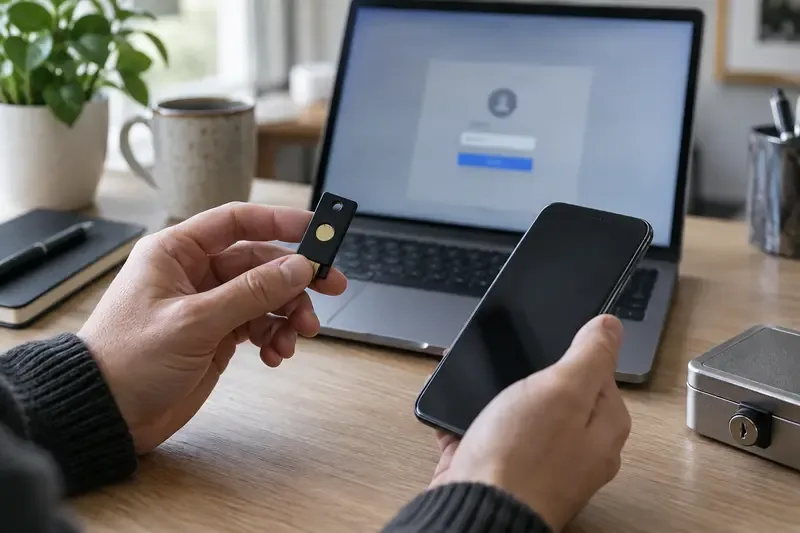
Ein separater Hardware-Sicherheitsschlüssel kann die Abhängigkeit von einer Telefonnummer für die Kontoanmeldung verringern, sofern ein Dienst diese Option unterstützt.
Was ist ein SIM-Swap-Angriff und warum ist er im Kryptobereich so dringlich?
Ein SIM-Swap, auch Portierungsbetrug genannt, liegt vor, wenn jemand Ihre Telefonnummer betrügerisch auf eine fremde SIM- oder eSIM-Karte überträgt. Die US-amerikanische Federal Trade Commission (FTC) rät, in einem solchen Fall umgehend Ihren Mobilfunkanbieter zu kontaktieren, um die Kontrolle über Ihre Nummer zurückzuerlangen. Die Federal Communications Commission (FCC) stuft SIM-Swapping und Portierungsbetrug ebenfalls als Formen des Mobilfunkbetrugs ein.
Der Angreifer muss die SMS-Verschlüsselung nicht knacken. Sein Ziel ist es, die Kontrolle über den Endpunkt zu erlangen: Ihre Telefonnummer. Gelingt ihm dies, kann er Einmalcodes, Nachrichten zum Zurücksetzen des Passworts, Kontobenachrichtigungen und Anrufe, die für Sie bestimmt sind, empfangen. Dies kann insbesondere für Kryptobörsen verheerende Folgen haben, da ein Angreifer versuchen könnte, ein Passwort zurückzusetzen, ein neues Gerät zu genehmigen, Auszahlungseinstellungen zu ändern oder einen unsicheren Wiederherstellungsprozess zu umgehen.
Ein plötzlicher Ausfall des Mobilfunknetzes kann ein Warnsignal sein, ist aber allein kein Beweis. Störungen, Geräteprobleme und Kontoprobleme können auch harmlose Ursachen haben. Behandeln Sie unerwartete Ausfälle von Anrufen, SMS und mobilen Daten als dringend, wenn diese mit ungewohnten Benachrichtigungen zum Zurücksetzen des Passworts, Anmeldewarnungen oder Kontoänderungen einhergehen.
Ist SMS-basierte Zwei-Faktor-Authentifizierung besser als keine Zwei-Faktor-Authentifizierung?
In der Regel ja. Die SMS-basierte Zwei-Faktor-Authentifizierung stellt im Vergleich zu einem Passwort allein immer noch eine zusätzliche Sicherheitsmaßnahme dar. Sie kann einige opportunistische Kontoübernahmen verhindern. Der Fehler besteht darin, sie als letzte Schutzebene für wichtige Vermögenswerte zu betrachten.
SMS birgt Risiken, die für Authentifizierungs-Apps oder Sicherheitsschlüssel nicht in gleichem Maße gelten: SIM-Karten-Tausch, Kompromittierung von Mobilfunkverträgen, Rufnummernmitnahmebetrug sowie Abfangen oder Umleiten von SMS in Telekommunikationssystemen. Die NIST-Richtlinien zur digitalen Identität stufen die Out-of-Band-Authentifizierung über das öffentliche Telefonnetz aufgrund dieser Einschränkungen als eingeschränkte Authentifizierungsmethode ein. CISA empfiehlt eine phishingresistente Multi-Faktor-Authentifizierung (MFA) und erklärt, dass der Rufnummernabgleich eine bessere Alternative zu herkömmlichen Push-Benachrichtigungen oder SMS-basierten Angriffen darstellt, wenn eine stärkere MFA nicht möglich ist.
Verfahren
Wovor es schützt
Hauptbeschränkung für Krypto-Konten
SMS-Code
Einige Angriffe, die nur auf Passwörter abzielen
Kann fehlschlagen, wenn die Telefonnummer übernommen wird.
Authentifizierungs-App-Code (TOTP)
SIM-Kartenwechsel, weil der Code nicht per SMS zugestellt wird.
Kann weiterhin Opfer von Phishing oder dem Kopieren auf eine gefälschte Website werden; Wiederherstellung und Geräteverlust erfordern Planung.
Passkey
SIM-Karten-Tausch und zahlreiche Phishing-Angriffe auf Zugangsdaten
Verfügbarkeit, Gerätezugriff und Backup-Optionen variieren je nach Dienst und Ökosystem.
Hardware-Sicherheitsschlüssel
SIM-Kartenwechsel und Phishing-resistente Anmeldung bei Implementierung mit FIDO/WebAuthn
Sie benötigen einen kompatiblen Dienst, einen sicheren Backup-Schlüssel und einen dokumentierten Wiederherstellungsplan.
Die Tabelle dient als Entscheidungshilfe und behauptet nicht, dass ein einzelner Faktor für jeden ausreichend ist. Bei einem größeren Guthaben sollten Sie die stärkste vom jeweiligen Anbieter unterstützte Methode verwenden und anschließend E-Mail- und Wiederherstellungskanäle mit einem vergleichbaren Standard schützen.
Welches Upgrade sollten Sie zuerst wählen?
Beginnen Sie mit dem Konto, das alle anderen Konten freischaltet: Ihrem primären E-Mail-Postfach. Wenn der Link zum Zurücksetzen Ihres Exchange-Passworts an dieses Postfach gesendet wird, nützt ein sicheres Exchange-Login wenig, wenn das E-Mail-Konto leicht per SMS zurückgesetzt werden kann. Aktivieren Sie nach Möglichkeit eine Passkey- oder Hardware-Schlüssel-basierte Methode für E-Mails, verwenden Sie ein eindeutiges Passwort und überprüfen Sie Ihre Wiederherstellungs-E-Mail-Adressen, Wiederherstellungs-Telefonnummern und aktiven Sitzungen.
Öffnen Sie anschließend die offiziellen Sicherheitseinstellungen jeder Börse, indem Sie die bekannte Adresse selbst eingeben oder ein vertrauenswürdiges Lesezeichen verwenden – niemals über einen Link in einer SMS, Direktnachricht oder Suchanzeige. Achten Sie auf Begriffe wie „Passkey“, „Sicherheitsschlüssel“, „Hardware-Schlüssel“, „FIDO“ oder „WebAuthn“. Beispielsweise nennt die aktuelle Hilfedokumentation von Coinbase einen Passkey in Kombination mit einem Sicherheitsschlüssel als Backup für den Fall, dass das Telefon verloren geht. Dies ist ein Beispiel für die Optionen eines Anbieters und bedeutet nicht, dass alle Börsen dieselben Einstellungen verwenden.
Wie kann man eine stärkere Zwei-Faktor-Authentifizierung einrichten, ohne sich selbst auszusperren?
Registrieren Sie zwei unabhängige Authentifikatoren, sofern der Dienst dies zulässt.
Verwenden Sie einen primären Passkey oder Sicherheitsschlüssel und eine Backup-Methode, die nicht am selben Ort aufbewahrt wird. Ein zweiter Hardware-Schlüssel an einem sicheren Ort ist oft einfacher, als für jedes Backup dasselbe Smartphone zu verwenden. Registrieren Sie kein Backup-Gerät, das Sie später nicht identifizieren oder kontrollieren können.
Wiederherstellungscodes absichtlich speichern
Wiederherstellungscodes können nützlich sein, sind aber im Grunde genommen Kontoschlüssel. Bewahren Sie sie offline oder in einem gut geschützten Passwortmanager auf, nicht in einer Cloud-Notiz, einem E-Mail-Entwurf oder einer Screenshot-Galerie. Stellen Sie sicher, dass die Codes vollständig und aktuell sind; manche Dienste ungültig machen ältere Codes, wenn Sie neue generieren.
Entfernen Sie SMS erst, wenn eine getestete Alternative existiert.
Löschen Sie nicht zuerst eine SMS-basierte Anmeldemethode und gehen Sie davon aus, dass die neue Methode funktioniert. Registrieren Sie die sicherere Methode, melden Sie sich kontrolliert ab und überprüfen Sie, ob Sie sich von einem normalen Gerät aus wieder anmelden können. Überprüfen Sie auch das Backup, sofern der Dienst dies zulässt. Reduzieren oder entfernen Sie dann die SMS-basierte Anmeldung und Wiederherstellung, wenn der Dienst diese Option anbietet. Einige Dienste benötigen eine Telefonnummer für regulatorische, Benachrichtigungs- oder Wiederherstellungsfunktionen. In diesem Fall sollten Sie die Bedeutung von SMS minimieren und die sicherste verfügbare Anmeldemethode des Dienstes verwenden.
Sollten Sie Ihr Mobilfunkkonto weiterhin schützen?
Absolut. Die Aktualisierung der Zwei-Faktor-Authentifizierung (2FA) verringert zwar den Wert einer gestohlenen Nummer, aber Sie können weiterhin Anrufe, persönliche Nachrichten und möglicherweise Benachrichtigungen empfangen. Fragen Sie Ihren Mobilfunkanbieter nach den Schutzmaßnahmen bei SIM-Kartenwechsel und Rufnummernmitnahme, z. B. einer Konto-PIN, einer Rufnummernsperre oder zusätzlicher Verifizierung. Verwenden Sie ein individuelles Passwort für Ihr Mobilfunkkonto. Verlassen Sie sich nicht auf leicht zu erratende biografische Antworten bei Fragen zur Kontoverifizierung.
Beschränken Sie außerdem die öffentliche Preisgabe von Daten, die ein Angreifer zur Identitätsfälschung verwenden könnte. Vermeiden Sie es, Ihr vollständiges Geburtsdatum, Ihre Adresse oder Ihre Mobilfunknummer öffentlich zu veröffentlichen. Seien Sie vorsichtig bei unerwarteten Anrufen oder Nachrichten Ihres Mobilfunkanbieters, in denen nach Kontocodes gefragt wird; kontaktieren Sie den Anbieter stattdessen über eine verifizierte Nummer oder dessen offizielle App.
Was schützt Kryptowährungen noch nach dem Login?
Die Authentifizierung sichert den Zugang, schützt aber nicht automatisch alle nachfolgenden Aktionen. Aktivieren Sie Auszahlungsadressen-Zulassungslisten, Auszahlungsverzögerungen, Benachrichtigungen für neue Geräte und Transaktionsbestätigungen, sofern Ihr Anbieter diese Funktionen unterstützt. Überprüfen Sie Ihre API-Schlüssel und widerrufen Sie nicht mehr benötigte. Halten Sie nur so viel Geld bereit, wie Sie für den Handel an einer Börse benötigen; die Wahl des Verwahrungsanbieters birgt eigene Risiken und sollte wohlüberlegt sein.
Verwenden Sie für jedes Exchange- und E-Mail-Konto ein einzigartiges, langes Passwort. Ein Passwort-Manager hilft, die Wiederverwendung von Passwörtern zu vermeiden und ähnliche Domains leichter zu erkennen. Lesen Sie vor der Bestätigung einer Anfrage die Geräte- und Standortinformationen. Geben Sie niemals einen Bestätigungscode, Wiederherstellungscode, eine Seed-Phrase oder einen privaten Schlüssel an Anrufer, Chat-Mitarbeiter oder Direktnachrichten-Kontakte weiter.
Was sollten Sie tun, wenn Ihr Telefon plötzlich keinen Empfang mehr hat?
Nutzen Sie ein anderes Gerät oder Telefon, um den Mobilfunkanbieter über einen verifizierten offiziellen Kanal zu kontaktieren und einen vermuteten SIM-Kartentausch oder eine Rufnummernmitnahme zu melden.
Sichern Sie zunächst Ihr primäres E-Mail-Konto von einem Gerät aus, dem Sie vertrauen: Ändern Sie gegebenenfalls das Passwort, widerrufen Sie unbekannte Sitzungen und überprüfen Sie die Wiederherstellungsmethoden.
Sichern Sie als Nächstes Ihre Exchange-Konten. Nutzen Sie die offizielle Kontosperrungs- oder Supportfunktion der Börse, wenn Sie unautorisierte Aktivitäten feststellen.
Ändern Sie Passwörter, die möglicherweise offengelegt wurden, und entfernen Sie nach Möglichkeit die kompromittierte Telefonnummer als Authentifizierungs- oder Wiederherstellungsfaktor.
Dokumentieren Sie Uhrzeiten, Mobilfunkmitteilungen, Anmeldebenachrichtigungen und Transaktionen. Melden Sie Identitätsdiebstahl oder Betrug über die entsprechenden offiziellen Kanäle in Ihrem Land.
Reagieren Sie während eines Vorfalls nicht vorschnell auf eingehende Support-Nachrichten. Angreifer nutzen häufig die Dringlichkeit aus. Wenden Sie sich direkt an den Anbieter und verwenden Sie die Kontaktdaten von dessen offizieller Website.
Woran erkennen Sie, dass Ihr System deutlich leistungsfähiger ist?
Der Schutz Ihres Kryptokontos hat sich verbessert, wenn eine gestohlene Telefonnummer allein Ihr E-Mail- oder Exchange-Konto nicht zurücksetzen kann; Sie mindestens ein getestetes, unabhängiges Backup besitzen; Wiederherstellungscodes geschützt sind; und Sie erklären können, was Sie tun würden, wenn Ihr Haupttelefon verloren geht. Überprüfen Sie diese Annahmen erneut, wenn Sie Ihr Telefon oder Ihren Mobilfunkanbieter wechseln, einen Sicherheitsschlüssel ersetzen oder eine Kryptobörse ihre Sicherheitseinstellungen ändert.