Startseite
» Nachrichten
»
Zero-Knowledge-Beweise im 4. Quartal 2026: Skalierbarkeit reift, Datenschutz wird praktisch.
Zero-Knowledge-Beweise im 4. Quartal 2026: Skalierbarkeit reift, Datenschutz wird praktisch.
Die wichtigste Erkenntnis für das vierte Quartal 2026 ist, dass Zero-Knowledge-Proofs nicht mehr nur eine spezialisierte Layer-2-Skalierungstechnik darstellen. Sie entwickeln sich zu einer umfassenderen Verifizierungsschicht für Systeme im Ethereum-Stil, während datenschutzorientierte Anwendungen immer näher an die praktische Umsetzung heranrücken. Für Entwickler und Investoren bedeutet dies, dass sich die Frage von „Funktioniert ZK?“ zu „Welche ZK-Architektur löst dieses spezifische Problem zu akzeptablen Kosten, Latenzzeiten und einem angemessenen Vertrauensmodell?“ verschiebt.
Im Hinblick auf die Skalierbarkeit betrachtet die Ethereum-Roadmap die Arbeit an zkEVM nun als einen Weg zur Verifizierung der Layer-1-Ausführung selbst, nicht nur von Rollups. Im Bereich Datenschutz legen aktuelle Roadmaps zunehmend Wert auf privates Beweisen und selektive Offenlegung anstelle von umfassender Anonymität. Dies sind separate Anwendungsfälle, die zwar dieselbe Beweistechnologie verwenden, aber unterschiedliche Produktanforderungen haben.
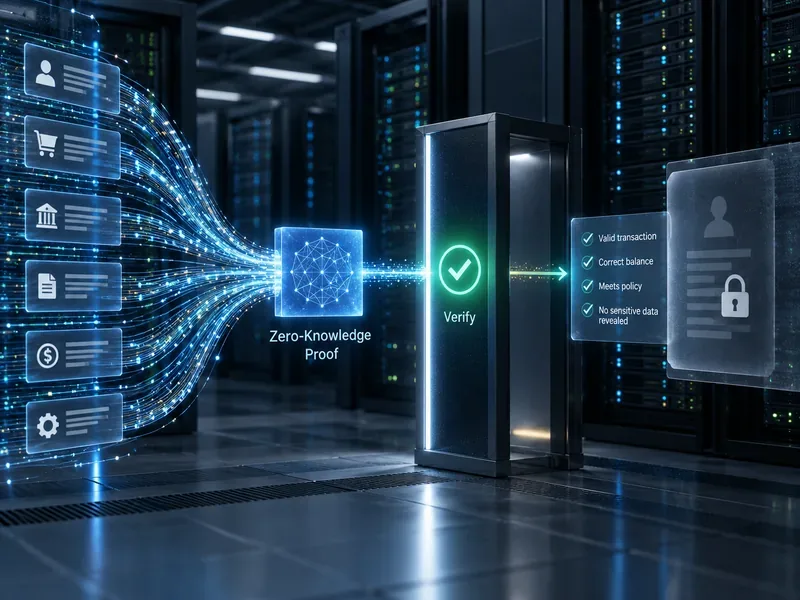
Ein Zero-Knowledge-Beweis ermöglicht es einem Prüfer, die Erfüllung einer Regel zu bestätigen, ohne die zugrunde liegenden privaten Daten zu erhalten; die gleiche Beweiskomprimierungsidee kann auch den Rechenaufwand reduzieren, der von Blockchain-Prüfern wiederholt werden muss.
Warum das vierte Quartal 2026 für Zero-Knowledge-Beweise wichtig ist
Der deutlichste Trend ist die Erweiterung des ZK-Designraums. Die offizielle Roadmap für die zkEVM von Ethereum beschreibt eine Zukunft, in der ein spezialisierter Beweiser einen Ethereum-Block ausführt und einen prägnanten Beweis erstellt. Dadurch können Nodes diesen Beweis verifizieren, anstatt jede Transaktion erneut auszuführen. Die Seite, aktualisiert am 24. Juni 2026, nennt Echtzeit-Beweisführung, die Integration von Ausführungs-Clients und eine nachhaltige Wirtschaftlichkeit des Beweisers als aktive Entwicklungspfade. Siehe die Ethereum-Roadmap für die zkEVM .
Das bedeutet nicht, dass die Ethereum-Validatoren die erneute Ausführung von Blöcken bereits eingestellt haben. Es bedeutet, dass ZK als mögliche Kerninfrastruktur entwickelt wird. Diese Unterscheidung ist wichtig: Die heutigen produktiven ZK-Rollups und die morgigen L1-Ausführungsnachweise lösen zwar verwandte, aber unterschiedliche Probleme.
Für die Planung des vierten Quartals lässt sich eine einfache und nützliche Schlussfolgerung ziehen: Die Skalierbarkeit von ZK wird zunehmend infrastrukturell, während der Datenschutz zunehmend anwendungsspezifisch wird.
Trend 1: ZK-Skalierung verlagert sich von Rollups hin zur Layer-1-Verifizierung.
ZK-Rollups zählen weiterhin zu den etabliertesten Anwendungen von Validitätsnachweisen. Sie führen Transaktionen außerhalb der Blockchain aus, bündeln sie und übermitteln einen Nachweis, dass der resultierende Zustandsübergang korrekt ist. Die Ethereum-Dokumentation erklärt, dass dies wiederholte Berechnungen reduzieren und die Kapitaleffizienz verbessern kann, da Auszahlungen keine optimistische Challenge-Periode erfordern. Siehe die Dokumentation zu Zero-Knowledge-Rollups von Ethereum .
Die jüngste Entwicklung ist das Bestreben, zkEVMs für die Verifizierung von Ethereum-Blöcken selbst einzusetzen. Die Ethereum Foundation berichtete Ende 2025, dass die teilnehmenden Systeme eine wichtige Schwelle für Echtzeit-Beweise überschritten hatten: Führende zkVMs konnten die überwiegende Mehrheit der Blöcke innerhalb eines einzigen Ethereum-Slots auf der Zielhardware beweisen. Die Foundation verlagerte daraufhin den Fokus von reiner Geschwindigkeit auf Sicherheit, Beweisgröße und Integration. Ihre aktuellen Protokollprioritäten für 2026 beschreiben zkEVM weiterhin als einen stufenweisen Weg von optionalen Ausführungsbeweisen hin zu erwarteten und schließlich obligatorischen Beweisen. Siehe die Protokollprioritäten der Ethereum Foundation vom September 2026 .
Für wen ist das relevant? Infrastrukturteams, Rollup-Entwickler, Node-Implementierer und Projekte, die verifizierbare Rechenleistung entwickeln, sollten dies genau beobachten. Eine Verbraucheranwendung, die lediglich kostengünstigere Transaktionen benötigt, muss sich heute noch nicht auf zukünftige L1-Probing-Verfahren vorbereiten.
Trend 2: Rekursives Beweisen entwickelt sich zu einem praktischen Skalierungsprimitiv.
Rekursive Beweise ermöglichen es, die Korrektheit anderer Beweise durch einen einzigen Beweis zu bestätigen. Anstatt viele unabhängige Beweise in der Blockchain zu verifizieren, kann ein System diese zu einer kleineren Anzahl finaler Beweise aggregieren. Dies ist besonders vorteilhaft bei steigendem Durchsatz, da der Verifizierungsaufwand auf viele Batches, Blockchains oder Anwendungsberechnungen verteilt werden kann.
Starknet nutzt rekursives STARK-Proving bereits seit Jahren produktiv, und auch in der Roadmap für 2026 werden Proof-Systeme weiterhin als zentrale Skalierungskomponente betrachtet. Die kürzlich veröffentlichten Pre-Release-Notes für Version 0.14.4 vom September 2026 beschreiben die Unterstützung für das Proofing einer blockgroßen Einzeltransaktion über den clientseitigen SNIP-36-Proving-Flow, vorbehaltlich festgelegter Ausführungsbeschränkungen. Der geplante Mainnet-Start ist für den 5. Oktober 2026 vorgesehen, vorbehaltlich der Genehmigung durch die Governance-Abteilung. Da dieser Termin zum Zeitpunkt der Veröffentlichung dieses Artikels noch nicht endgültig feststeht, sollte er nicht als abgeschlossenes Mainnet-Upgrade betrachtet werden. Siehe die Pre-Release-Notes zu Starknet v0.14.4 .
Wann ist Rekursion sinnvoll? Sie ist dann vorteilhaft, wenn viele Beweise letztendlich vom selben Verifizierer bestätigt werden müssen oder wenn rechenintensive Aufgaben in parallele Beweisvorgänge aufgeteilt und später komprimiert werden können. Weniger überzeugend ist sie hingegen, wenn die Arbeitslast so gering ist, dass die direkte Ausführung kostengünstiger und einfacher ist.
Trend 3: Der Datenschutz wandelt sich von „alles verbergen“ hin zu selektiver Offenlegung
Datenschutz wird oft so diskutiert, als müsse sich eine Blockchain-Anwendung zwischen vollständiger Transparenz und vollständiger Anonymität entscheiden. Das sich entwickelnde Modell ist differenzierter. Die Datenschutz-Roadmap von Ethereum, aktualisiert am 24. August 2026, definiert privates Lesen, privates Schreiben und privates Beweisen als separate Probleme. Sie definiert Datenschutz explizit als selektive Offenlegung: den Beweis einer Tatsache, ohne alle zugrundeliegenden Daten preiszugeben. Siehe die Ethereum-Datenschutz-Roadmap .
Ein praktisches Beispiel ist die Alters- oder Berechtigungsprüfung. Eine Anwendung muss möglicherweise wissen, ob ein Nutzer ein bestimmtes Mindestalter erreicht hat, einer berechtigten Gruppe angehört oder einen bestimmten Kontostand erreicht. Ein ZK-Nachweis kann diese Bedingungen unter Umständen bestätigen, ohne Geburtsdatum, Ausweisdokument, vollständige Zugangsdaten oder Kontoverlauf offenzulegen.
Dieser Ansatz ist insbesondere relevant für Identität, Zahlungen, institutionelle Finanzen, Spiele mit verborgenen Informationen und Anwendungen, bei denen der öffentliche Zustand geschäftlich sensibles Verhalten offenbaren würde.
Wichtige Einschränkung: Kurz und bündig bedeutet nicht immer privat
Einer der häufigsten Fehler ist die Annahme, dass jede zkVM automatisch Eingaben verbirgt. Die Datenschutzdokumentation von Ethereum warnt davor, dass viele Systeme, die gemeinhin als zkVMs bezeichnet werden, primär prägnant sind: Sie erzeugen kompakte Beweise, die sich kostengünstig überprüfen lassen, bieten aber nicht unbedingt die für Datenschutzanwendungen notwendige Verbergungseigenschaft. Entwickler müssen die tatsächlichen Zero-Knowledge-Eigenschaften des Beweissystems und seiner Implementierung überprüfen, anstatt sich auf das „zk“-Label zu verlassen.
Aztec liefert ein konkretes Beispiel für den Fokus auf Datenschutz. Das am 21. Juli 2026 angekündigte Update Alpha V5 gibt an, dass die Zeit für den Nachweis privater Transaktionen im Vergleich zur Vorgängerversion um mehr als die Hälfte reduziert und die Kosten einer vollständig privaten Transaktion um etwa die Hälfte gesenkt wurden. Die gleiche Veröffentlichung beschreibt frühe datenschutzfreundliche Anwendungen, die im Netzwerk laufen. Siehe Aztec Alpha V5 .
Aztecs umfassenderes Design kombiniert private und öffentliche Ausführung, sodass Entwickler entscheiden können, welche Daten und Logik öffentlich und welche privat bleiben sollen. Es legt außerdem Wert auf selektive Offenlegung, beispielsweise für Compliance-Anforderungen, Steuerberichte und delegierte Berechtigungen. Siehe „ The Aztec Stack“ .
Für wen ist das gedacht? Für Anwendungen, die tatsächlich an Wert verlieren, wenn der gesamte Zustand öffentlich ist. Wenn ein normaler öffentlicher Smart Contract die Produktanforderungen bereits erfüllt, führt das Hinzufügen eines privaten Zustands zu Komplexitäten bei Nachweis, Schlüsselverwaltung, Wallet, Debugging und Compliance, die möglicherweise nicht gerechtfertigt sind.
Trend 5: Die Leistung des Prover ist nicht mehr der einzige relevante Maßstab.
Die reine Geschwindigkeit der Beweisgenerierung bleibt wichtig, die Evaluierung im vierten Quartal sollte jedoch Sicherheitsannahmen, Hardwarekonzentration, Beweisgröße, Verifizierungskosten, Latenzverteilung und die Abhängigkeit des Systems von einer vertrauenswürdigen Umgebung berücksichtigen. Die Arbeit der Ethereum Foundation im Bereich Echtzeit-Beweisführung hat nach deutlichen Leistungssteigerungen zunehmend Sicherheitsanforderungen und maschinell geprüfte kryptografische Analysen in den Vordergrund gestellt.
Dies verändert die Art und Weise, wie Teams ZK-Stacks vergleichen sollten. Ein schnellerer Beweiser ist nicht automatisch die bessere Wahl für den Produktiveinsatz, wenn er extrem leistungsfähige Hardware benötigt, schwächere Sicherheitsannahmen hat, überdimensionierte Beweise erzeugt oder die Datenschutzanforderungen der Anwendung nicht erfüllen kann.
Anwendungsfall
Was ZK tut
Passt am besten, wenn
Vorsicht vor
L2-Skalierung
Beweist gebündelte Zustandsübergänge
Sie benötigen niedrigere Transaktionskosten und eine schnellere Ethereum-Abwicklung.
Sie delegieren viele beweiserzeugende Arbeitslasten an einen gemeinsamen Verifizierer.
Hinzugefügte Prover-Architektur und Latenzkomplexität
Wie man entscheidet, ob ZK die richtige Lösung ist
Beginnen Sie mit dem Problem, nicht mit der Kryptografie. Zero-Kryptographie eignet sich besonders gut, wenn Sie eine der folgenden drei Eigenschaften benötigen: Verifizierung ohne erneute Ausführung, Verifizierung ohne Offenlegung privater Eingaben oder Aggregation vieler unabhängig verifizierter Berechnungen. Falls Sie keine dieser Eigenschaften benötigen, sind herkömmliche Verfahren wie Ausführung, Signaturen, Zugriffskontrolle oder Datenbank-Datenschutz möglicherweise einfacher.
Wählen Sie einen ZK-Rollup, wenn die Sicherheit der Abwicklung wichtiger ist als der Betrieb Ihrer eigenen Blockchain.
Wenn Ihr Produkt hauptsächlich eine kostengünstigere Abwicklung mit Ethereum-Settlement benötigt, ist ein ausgereiftes Rollup-System möglicherweise besser geeignet als die Entwicklung eines benutzerdefinierten Beweissystems. Die Anwendung übernimmt einen bestehenden Sequenzer, eine Bridge, einen Beweiser und eine Entwicklungsumgebung, anstatt den gesamten Stack selbst zu besitzen.
Wählen Sie private Beweisführung auf Anwendungsebene, wenn die Offenlegung das eigentliche Problem ist.
Wenn die Kernanforderung darin besteht, die Berechtigung des Benutzers nachzuweisen, ohne dessen Hintergrundinformationen preiszugeben, sollte die gesamte Anwendung nicht automatisch in eine private Ausführungsumgebung verschoben werden. Ein präziser Nachweis kann die Architekturkomplexität reduzieren und Audits vereinfachen.
Wählen Sie eine private Ausführungsumgebung, wenn der verborgene Zustand für das Produkt von zentraler Bedeutung ist.
Private Kontostände, verdeckte Gebote, vertrauliche Handelslogik, private Governance-Maßnahmen und Spiele mit verborgenen Informationen können mehr als einen isolierten Nachweis erfordern. In solchen Fällen ist ein Netzwerk oder Framework, das auf private Zustände ausgelegt ist, möglicherweise besser geeignet als das Hinzufügen einzelner Schaltkreise zu einer öffentlichen Anwendung.
Was Sie bis zum vierten Quartal 2026 im Auge behalten sollten
Ethereum L1 zkEVM-Integration: Die Leistung hat sich rasant verbessert, aber Sicherheit, Client-Integration, Anreize und Protokollplanung bleiben die entscheidenden Faktoren.
Clientseitiges Beweisen: Ein besseres lokales Beweisen kann dazu führen, dass sich Aktionen im Zusammenhang mit der privaten Identität und der Anwendung eher wie gewöhnliche Wallet-Interaktionen anfühlen, aber die Hardwarevariabilität bleibt eine echte Einschränkung.
Selektive Offenlegung: Dies dürfte für gängige Anwendungen eine größere Rolle spielen als generische „anonyme Blockchain“-Nachrichten, da es sich direkt auf Compliance- und Identitätsanforderungen bezieht.
Beweisaggregation: Rekursion und eine gemeinsam genutzte Beweisinfrastruktur können die Wirtschaftlichkeit verbessern, da mehr Ketten und Anwendungen Beweise erzeugen.
Forschung zur Post-Quanten-Sicherheit: Hashbasierte Beweissysteme rücken zunehmend in den Fokus, da die Ethereum-Forschung die ZK-Infrastruktur mit langfristiger kryptografischer Agilität und Post-Quanten-Zielen verknüpft. Ein Beispiel hierfür ist die Arbeit der Ethereum Foundation vom August 2026 zu maschinell geprüften Sicherheitsgrenzen für hashbasierte SNARKs ( Better Codes Challenge ).
Fazit
Für das vierte Quartal 2026 ist der stärkste Trend bei Zero-Knowledge (ZK) die Konvergenz: Skalierung, verifizierbare Berechnungen, Datenschutz und Identität nutzen zunehmend verwandte Beweisinfrastrukturen, bilden aber keinen einheitlichen Markt. ZK-Rollups optimieren die Blockchain-Ausführung; die Forschung zu L1 zkEVM zielt auf die Validatorverifizierung ab; Datenschutzsysteme konzentrieren sich auf das Verbergen von Eingaben und Zuständen; Anwendungen zur selektiven Offenlegung beweisen nur die Fakten, die ein Verifizierer benötigt.
Die richtige Implementierung hängt daher von der Eigenschaft ab, bei der Ihr Produkt keine Kompromisse eingehen darf. Geht es um Durchsatz, bewerten Sie die Kosten für den Nachweis, die Latenz und die Datenverfügbarkeit. Geht es um Datenschutz, vergewissern Sie sich, dass das System echtes Zero-Knowledge und nicht nur prägnante Beweise liefert. Geht es um die institutionelle Akzeptanz, bewerten Sie selektive Offenlegung, Prüfbarkeit und operative Kontrolle. Die Zero-Knowledge-Technologie wird in allen drei Bereichen immer leistungsfähiger, doch die Wahl des richtigen Vertrauens- und Datenschutzmodells bleibt wichtiger als die Wahl des aktuell modischsten Nachweis-Stacks.