Inicio
» Noticias
»
Almacenamiento en frío frente a monederos en caliente: cómo construir una bóveda multifirma resiliente
Almacenamiento en frío frente a monederos en caliente: cómo construir una bóveda multifirma resiliente
La bóveda multifirma más robusta no suele ser la que admite más dispositivos ni la que tiene el umbral más alto. Es la que elimina los puntos únicos de fallo sin complicar tanto la recuperación que te quedes sin acceso.
Para muchos usuarios avanzados, una configuración 2 de 3 cuidadosamente documentada es un punto de partida práctico: dos firmantes de monederos de hardware independientes, ubicados en diferentes lugares, más un tercer firmante independiente para recuperación o flexibilidad operativa. Para una tesorería empresarial con varios responsables, una configuración 3 de 5 puede ser más adecuada. Un monedero en línea puede ser útil en las operaciones diarias, pero no debe confundirse con el almacenamiento en frío ni convertirse en la única barrera entre un atacante y los fondos a largo plazo.
Este artículo distingue entre lo que está bien establecido y lo que depende de tus circunstancias. Se centra en la arquitectura y la disciplina operativa, en lugar de prometer que una marca o umbral de seguridad específico sea el más seguro para todos.
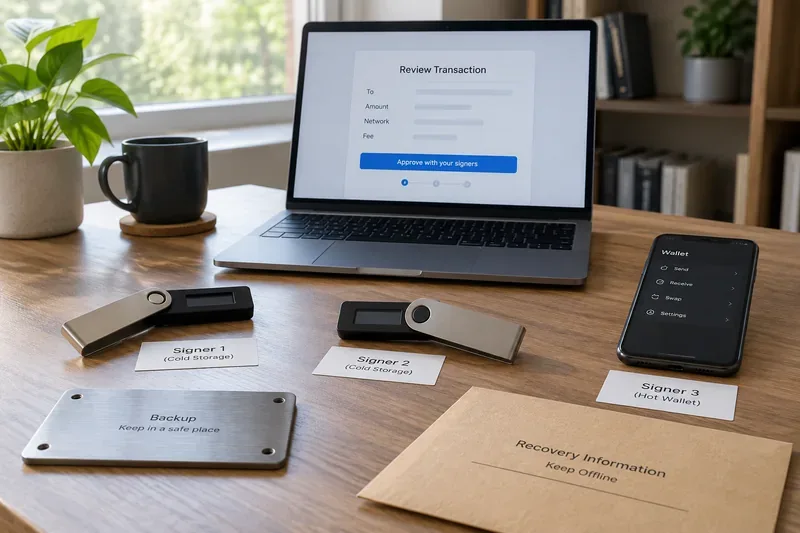
Un diseño de multifirma puede combinar firmantes independientes, copias de seguridad sin conexión y un dispositivo de revisión de transacciones independiente; la clave está en garantizar que un dispositivo o ubicación comprometidos no puedan autorizar por sí solos un gasto en la bóveda.
El almacenamiento en frío y las carteras calientes resuelven problemas diferentes.
Verificado: una billetera en caliente mantiene la capacidad de firma en un teléfono con conexión a internet, una extensión de navegador, una aplicación de escritorio o un entorno similar. Esto resulta práctico, pero también expone al firmante a una mayor superficie de ataque. El almacenamiento en frío tiene como objetivo mantener el material de firma de clave privada aislado de los sistemas en línea de uso general, normalmente mediante un dispositivo de firma de hardware u otro proceso fuera de línea.
Esa distinción es importante porque “multifirma” no significa automáticamente “almacenamiento en frío”. Una cartera 2 de 3 cuyas tres claves se encuentran en ordenadores portátiles conectados a internet sigue estando expuesta a ataques informáticos. La multifirma reduce la dependencia de una sola clave; el almacenamiento en frío reduce la exposición de las claves individuales. Son medidas de control complementarias.
Acción: clasifique a cada firmante según dónde reside su clave privada y cómo firma. No etiquete a un firmante como "inactivo" simplemente porque lo utilice con poca frecuencia.
Idea errónea: la multifirma siempre hace que una billetera sea más segura.
Verificado: la multifirma puede eliminar la necesidad de una única clave privada como único punto de autorización. Bitcoin admite condiciones de multifirma n-de-m, y las cuentas Safe Smart en las redes EVM permiten a los propietarios definir un umbral de confirmación. La documentación oficial de Safe explica que el umbral es el número mínimo de propietarios necesarios para confirmar una transacción antes de su ejecución. Consulte los conceptos de Safe Smart Account .
También se ha comprobado que las claves adicionales generan requisitos operativos adicionales. La documentación de multifirma de Trezor advierte que los usuarios necesitan la información pública de la cartera necesaria para reconstruir y utilizar la configuración, y que la pérdida de datos de configuración importantes puede hacer que los fondos sean inaccesibles incluso si sobreviven suficientes dispositivos de firma. Consulte la guía de multifirma de Trezor .
Depende de las circunstancias: si la política de 2 de 3, 3 de 5 u otra es la más adecuada. El centro de ayuda de Safe indica explícitamente que no existe un número óptimo de firmantes ni un umbral único para cada caso de uso, aunque generalmente recomienda un umbral superior a uno e inferior al número total de firmantes. Consulte la guía de configuración de Safe, actualizada por última vez el 23 de abril de 2026 .
Acción: elige la estructura más pequeña que resista los fallos que realmente te importan. La complejidad debe ganarse su lugar.
Una arquitectura de bóveda práctica
Caso de uso
Arquitectura inicial razonable
Beneficio principal
principal compensación
Persona avanzada
2 de 3 firmantes de hardware independientes
Una clave perdida o comprometida no implica automáticamente la pérdida de fondos.
Requiere copias de seguridad y registros de configuración disciplinados.
Familia o pequeña sociedad
2 de 3 con firmantes controlados por diferentes partes o ubicaciones de confianza.
Reduce el riesgo para una persona y un lugar.
Los procedimientos de recuperación y herencia deben ser explícitos.
Tesorería empresarial
3 de 5 con separación de roles
Apoya la aprobación compartida y la continuidad.
Más dispositivos, personas, políticas y pruebas
Gastos operativos
Cartera caliente independiente con saldo bajo o ruta de firma estrictamente limitada
Acceso rápido y rutinario sin exponer la bóveda.
Los fondos de monederos calientes siguen estando más expuestos.
El principio de diseño más importante es la separación. Si dos dispositivos se guardan en la misma caja fuerte, se realizan copias de seguridad en el mismo cajón, se inicializan en el mismo ordenador comprometido o se administran mediante la misma cuenta de gestor de contraseñas, el diseño aún podría fallar en un incidente.
Acción: plasme en papel sus dominios de fallo: fallo del dispositivo, incendio en la vivienda, robo, malware, coacción, secuestro de cuenta en la nube y pérdida de una persona de confianza. Confirme que ningún evento por sí solo puede alcanzar el umbral de firma y, al mismo tiempo, destruir su plan de recuperación.
¿Debería uno de los firmantes ser un monedero de alto riesgo?
Depende de las condiciones: un firmante en caliente puede ser aceptable como clave de conveniencia si el umbral aún requiere un firmante en frío independiente. Por ejemplo, en un diseño 2 de 3, un firmante telefónico más dos firmantes de hardware pueden facilitar la firma rutinaria, aunque se requiera un dispositivo de hardware para cada gasto.
Sin embargo, esto no equivale a una bóveda completamente segura (2 de 3). Un teléfono comprometido ya le ha otorgado al atacante una de las dos autorizaciones necesarias. El margen de seguridad restante se concentra entonces en un único firmante seguro.
Para ahorrar a largo plazo, muchos usuarios preferirán mantener cada firmante de la bóveda en hardware dedicado y usar una billetera caliente completamente separada para saldos pequeños. Esto crea una clara distinción: la billetera caliente se encarga de la comodidad; la bóveda se encarga de la preservación.
Acción: si incluyes un firmante en caliente, considéralo como ya comprometido. Pregúntate si los controles restantes siguen siendo lo suficientemente robustos.
La diferenciación clave importa más que la diversidad de marcas por sí sola.
Utilizar varias marcas de monederos de hardware puede reducir la dependencia de una única implementación, pero la diversidad de marcas no es una solución milagrosa. Si todas las claves, dispositivos y copias de seguridad se almacenan juntos, un robo o incendio similar puede comprometer el sistema. Por el contrario, tres dispositivos idénticos en entornos de fallo realmente independientes pueden ser más resistentes que una configuración «diversa» almacenada en una sola ubicación.
Acción: priorice las ubicaciones independientes, las copias de seguridad independientes y el control de acceso independiente antes de comprar marcas adicionales únicamente por motivos de diversidad.
Respaldar más que las palabras clave
Esta es una de las ideas erróneas más peligrosas en el almacenamiento de multifirmas. Una cartera de firma única a menudo se puede reconstruir a partir de su semilla y las suposiciones de derivación. Una cartera multifirma también depende de la política de la cartera y de los metadatos de la clave pública que indican al software cómo se relacionan los firmantes.
Para los flujos de trabajo basados en descriptores de Bitcoin, Bitcoin Core expone los descriptores de la cartera y los documenta como la información de script utilizada por las carteras de descriptores. Su documentación actual incluye la llamada a procedimiento remoto (RPC) `listdescriptors` de Bitcoin Core 30.0 . La documentación anterior de la RPC `multisig` también muestra que una dirección multisig se define mediante un número de firmas requeridas más las claves participantes. Consulte la documentación de `addmultisigaddress` de Bitcoin Core .
Acción: conservar la política de la billetera, las huellas digitales del firmante o identificadores equivalentes, las rutas de derivación, los descriptores o la configuración de la cuenta, la red, el software de billetera utilizado y las instrucciones de recuperación claras. Mantener los metadatos de recuperación disponibles para las personas autorizadas sin agrupar todos los secretos privados.
Verifique las direcciones y los detalles de las transacciones en pantallas de confianza.
La multifirma no sirve de nada si todos los firmantes aprueban ciegamente la misma transacción maliciosa. La intervención humana sigue siendo fundamental. Un ordenador coordinador comprometido puede presentar un destino erróneo, una llamada a un contrato malicioso o un importe inesperado. Los firmantes de hardware son más útiles cuando se verifican los detalles críticos en el propio dispositivo, en lugar de confiar únicamente en la pantalla del ordenador.
Para las cuentas de contratos inteligentes, el modelo de riesgo es más amplio que "¿dónde están las claves?". Safe documenta los módulos y las protecciones que pueden ampliar el comportamiento, pero también advierte que estos módulos y protecciones son críticos para la seguridad. Una protección defectuosa puede incluso bloquear la ejecución de transacciones. Consulte la advertencia de seguridad de setGuard de Safe .
Acción: antes de firmar, verifique el destino, el importe, la red, la tarifa y, al interactuar con contratos, la operación que se autoriza. Considere cualquier cambio de módulo, protección, asignación o política como una transacción de alto riesgo.
No establezca el umbral igual para todos los firmantes a menos que realmente necesite unanimidad.
Una cartera 3 de 3 parece más segura que una 2 de 3 porque cada transacción requiere todas las claves. Sin embargo, esto también significa que una clave perdida permanentemente puede congelar los fondos. Para muchos usuarios, esto representa una desventaja en términos de resiliencia.
Las instrucciones oficiales de configuración de Safe recomiendan considerar un umbral inferior al número total de firmantes para que un firmante inaccesible no bloquee automáticamente la cuenta. Si bien no se trata de una regla universal (algunas situaciones de gobernanza requieren intencionadamente unanimidad), es una opción predeterminada útil para la custodia personal y muchas tesorerías operativas.
Acción: decide si tu mayor riesgo es el gasto no autorizado o la pérdida permanente del acceso. Establece el umbral solo después de responder a esa pregunta.
Los simulacros de recuperación forman parte de la bóveda.
Principio fundamental: una copia de seguridad que nunca se ha probado es solo una suposición. El diseño más robusto incluye un método seguro para verificar que los firmantes, los registros de configuración y las instrucciones de recuperación sigan funcionando.
Un simulacro de recuperación no requiere transferir todo el saldo. Puede verificar que el software de la billetera de reemplazo reconozca la política prevista, que cada firmante pueda firmar, que las direcciones de recepción coincidan de forma independiente y que las personas responsables sepan dónde se encuentra la información necesaria. En el caso de una empresa, documente qué sucede cuando un empleado se marcha, se pierde un firmante, se retira un modelo de dispositivo o se sospecha que una clave se ha visto comprometida.
Acción: programe una revisión periódica de la recuperación y realice una pequeña transacción de prueba controlada después de cambios importantes en la billetera, el firmware, el firmante o el personal.
Mantén la cartera de uso diario fuera de la caja fuerte.
El mejor diseño de almacenamiento en frío suele mejorar la usabilidad al reconocer que no todas las transacciones requieren una ceremonia de custodia. Un saldo pequeño en la billetera digital puede gestionar pagos rutinarios, aplicaciones descentralizadas o depósitos en exchanges, mientras que la custodia multifirma sigue siendo intencionadamente poco práctica.
Esta separación limita el alcance del ataque. Si la billetera en línea es víctima de phishing o se ve comprometida, el atacante obtiene el saldo operativo en lugar del saldo de la tesorería. Recárguela desde la bóveda según una cantidad o un cronograma predefinidos, en lugar de convertir la bóveda en una billetera de navegador de uso frecuente.
Acción: establezca un saldo máximo en su monedero virtual en función de lo que pueda permitirse perder sin poner en riesgo sus inversiones a largo plazo.
Un plan conciso para una bóveda multifirma resistente
Utilice un umbral mayor que uno para que una sola clave no pueda agotar la bóveda.
Mantenga el umbral por debajo del número total de firmantes, a menos que la unanimidad sea un requisito intencional.
Separe los firmantes y las copias de seguridad en dominios de fallo reales, no solo en diferentes cajones.
Para las claves de bóveda a largo plazo, se recomienda utilizar firmas de hardware dedicadas.
Si se utiliza un firmante en caliente, asegúrese de que no pueda autorizar un gasto sin un firmante en frío independiente.
Realice una copia de seguridad de la configuración de la billetera y los metadatos públicos, así como del material de recuperación privado.
Siempre que sea posible, verifique los detalles de la transacción en las pantallas de firmantes de confianza.
Mantén los fondos para gastos rutinarios fuera de la caja fuerte.
Prueba la recuperación y el reemplazo del firmante antes de que una emergencia te obligue a aprender bajo presión.
Lo que no puede determinarse universalmente
Ninguna fuente puede indicarle el umbral "perfecto", el número de firmantes, las ubicaciones de almacenamiento o la configuración de la cartera sin conocer su modelo de amenazas, su plan patrimonial, sus capacidades técnicas, las jurisdicciones y quién debe tener la capacidad de recuperar los fondos. Un titular individual que protege sus ahorros para la jubilación tiene necesidades diferentes a las de un departamento de tesorería compuesto por cinco personas, y una organización puede necesitar controles internos que vayan mucho más allá del software de cartera.
Por lo tanto, el objetivo útil no es la máxima complejidad. Se trata de un diseño en el que ningún dispositivo, persona, cuenta o ubicación física comprometida pueda autorizar la bóveda y, al mismo tiempo, eliminar las opciones de recuperación.
Paso final: anotar el diseño, probarlo con una pequeña cantidad, ensayar la recuperación y solo entonces trasladar fondos significativos a la bóveda.