Inicio
» Noticias
»
Ataques de intercambio de SIM y seguridad de autenticación de dos factores: cómo proteger mejor sus cuentas de criptomonedas
Ataques de intercambio de SIM y seguridad de autenticación de dos factores: cómo proteger mejor sus cuentas de criptomonedas
Para una cuenta de criptomonedas, los SMS no deberían ser el segundo factor de seguridad principal. Un ataque de suplantación de SIM puede permitir que un delincuente controle el número de teléfono que recibe tus mensajes y llamadas. Si ese número también se usa para iniciar sesión en la plataforma de intercambio o para restablecer la contraseña, un código de verificación enviado por SMS podría no ser suficiente para confirmar que estás iniciando sesión. La solución práctica consiste en migrar las cuentas importantes a un método resistente al phishing (normalmente una clave de acceso o una clave de seguridad de hardware, si está disponible) y reforzar las vías de recuperación.
Esto no hace que una cuenta sea invulnerable. El malware, una bandeja de entrada de correo electrónico comprometida, la ingeniería social, los procedimientos de recuperación inseguros y un dispositivo ya desbloqueado aún pueden vulnerar los buenos hábitos. Pero eliminar los SMS de la ruta más sensible corrige una vulnerabilidad específica y de gran importancia.
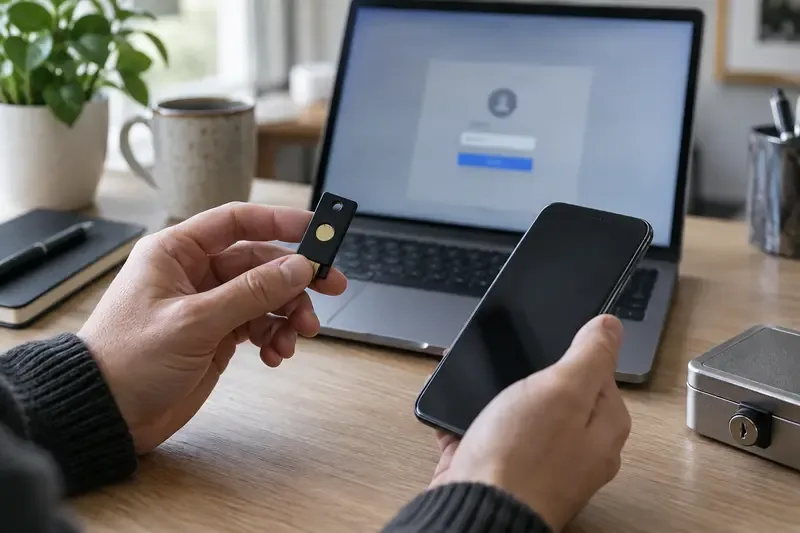
Una llave de seguridad de hardware independiente puede reducir la dependencia del número de teléfono para iniciar sesión en la cuenta cuando el servicio admite esa opción.
¿Qué es un ataque de intercambio de SIM y por qué el mundo de las criptomonedas lo considera urgente?
El intercambio de SIM, también conocido como estafa de portabilidad, ocurre cuando alguien transfiere fraudulentamente tu número de teléfono a una SIM o eSIM que controla. La Comisión Federal de Comercio de EE. UU. (FCC) indica que, si esto sucede, lo primero que debes hacer es contactar a tu operador para recuperar el control del número. La FCC también considera el intercambio de SIM y las estafas de portabilidad como formas de fraude telefónico.
El atacante no necesita descifrar el cifrado de los SMS. Su objetivo es tomar el control del dispositivo: tu número. Una vez que lo consiga, podrá recibir códigos de un solo uso, mensajes para restablecer la contraseña, alertas de cuenta y llamadas dirigidas a ti. Esto puede ser especialmente perjudicial para una plataforma de intercambio de criptomonedas, ya que un atacante podría intentar restablecer una contraseña, aprobar un nuevo dispositivo, modificar la configuración de retiros o eludir un proceso de recuperación vulnerable.
Una pérdida repentina de la señal celular puede ser una señal de alerta, pero no es prueba suficiente; las interrupciones del servicio, los problemas con el dispositivo y los problemas con la cuenta pueden tener causas comunes. Considere urgente la pérdida inesperada de llamadas, mensajes de texto y datos móviles cuando coincida con mensajes de restablecimiento de contraseña desconocidos, alertas de inicio de sesión o cambios en la cuenta.
¿Es mejor la autenticación de dos factores por SMS que no tenerla?
Por lo general, sí. La autenticación de dos factores mediante SMS sigue siendo una barrera adicional en comparación con una contraseña sola. Puede evitar algunos robos de cuentas oportunistas. El error radica en considerarla como el nivel final de protección para los activos importantes.
Los SMS están expuestos a riesgos que no se aplican de la misma manera a una aplicación de autenticación o una clave de seguridad: intercambio de SIM, vulneración de la cuenta del operador, fraude de portabilidad numérica e interceptación o redirección en sistemas de telecomunicaciones. La guía de identidad digital del NIST clasifica la autenticación fuera de banda a través de la red telefónica pública conmutada como un autenticador restringido, lo que refleja estas limitaciones. CISA recomienda la autenticación multifactor (MFA) resistente al phishing y afirma que la coincidencia de números es una mejor alternativa que las notificaciones push habituales o los ataques basados en SMS cuando no se puede utilizar una MFA más robusta.
Método
De qué protege
Principal limitación para las cuentas de criptomonedas
Código SMS
Algunos ataques que solo utilizan contraseñas
Puede fallar si alguien usurpa el número de teléfono.
Código de la aplicación de autenticación (TOTP)
Cambios de SIM porque el código no se entrega por SMS
Todavía es posible sufrir ataques de phishing o copiar la información a un sitio web falso; la recuperación y la pérdida del dispositivo requieren planificación.
Llave maestra
Intercambio de tarjetas SIM y numerosos intentos de suplantación de credenciales.
La disponibilidad, el acceso a los dispositivos y las opciones de copia de seguridad varían según el servicio y el ecosistema.
clave de seguridad de hardware
Intercambio de SIM e inicio de sesión resistente al phishing cuando se implementa con FIDO/WebAuthn
Necesitas un servicio compatible, una clave de respaldo segura y un plan de recuperación documentado.
La tabla sirve como guía para la toma de decisiones, no como una afirmación de que un solo factor sea suficiente para todos. Para un saldo considerable en una plataforma de intercambio, utilice el método más robusto que esta admita y, a continuación, proteja el correo electrónico y los canales de recuperación con un estándar similar.
¿Qué actualización debería elegir primero?
Empiece por la cuenta que le permite acceder a todo lo demás: su bandeja de entrada principal. Si el enlace para restablecer la contraseña de Exchange le lleva a esa bandeja de entrada, un inicio de sesión seguro en Exchange no servirá de mucho si la cuenta de correo electrónico se puede restablecer fácilmente mediante SMS. Active un método de contraseña o clave de hardware para el correo electrónico, si está disponible, utilice una contraseña única y revise las direcciones de correo electrónico y los números de teléfono de recuperación, así como las sesiones activas.
A continuación, abre la configuración de seguridad oficial de cada plataforma de intercambio escribiendo la dirección web o usando un marcador de confianza; nunca accedas a través de un enlace en un mensaje de texto, mensaje directo o anuncio de búsqueda. Busca términos como «passkey», «security key», «hardware key», «FIDO» o «WebAuthn». Por ejemplo, la documentación de ayuda actual de Coinbase indica que una clave de acceso y una clave de seguridad ofrecen una copia de seguridad en caso de pérdida del teléfono. Este es solo un ejemplo de las opciones de un proveedor, no una afirmación de que todas las plataformas tengan la misma configuración.
¿Cómo se configura una autenticación de dos factores más segura sin bloquear el acceso al sistema?
Registre dos autenticadores independientes cuando el servicio lo permita.
Mantén una clave de acceso principal o clave de seguridad y un método de respaldo que no guardes en el mismo lugar. Una segunda clave de hardware, guardada en un lugar seguro, suele ser más sencilla que usar el mismo teléfono para todas las copias de seguridad. No registres un dispositivo de respaldo que no puedas identificar ni controlar posteriormente.
Guardar los códigos de recuperación deliberadamente
Los códigos de recuperación pueden ser útiles, pero en realidad son claves de acceso. Guárdelos sin conexión o en un gestor de contraseñas seguro, no en una nota en la nube, un borrador de correo electrónico ni una galería de capturas de pantalla. Asegúrese de que los códigos estén completos y actualizados; algunos servicios invalidan los códigos antiguos al generar un nuevo conjunto.
Elimine los SMS solo después de que exista una alternativa probada.
No elimine primero el método de autenticación por SMS y dé por sentado que el nuevo funciona. Registre el método más seguro, cierre sesión de forma controlada y verifique que puede volver a iniciar sesión desde un dispositivo normal. Verifique también la copia de seguridad, si el servicio lo permite. Luego, reduzca o elimine el uso de SMS para iniciar sesión y recuperar la sesión, si el servicio ofrece esa opción. Algunos servicios requieren un número de teléfono para funciones regulatorias, de notificación o de recuperación; en ese caso, minimice la autoridad de los SMS y utilice el método de inicio de sesión más seguro disponible del servicio.
¿Deberías seguir protegiendo tu cuenta de telefonía móvil?
Por supuesto. Actualizar la autenticación de dos factores (2FA) reduce el valor de un número robado, pero tu número seguirá recibiendo llamadas, mensajes personales y posiblemente alertas. Pregunta a tu operador qué medidas de protección ofrece para cambios de SIM y portabilidad numérica, como un PIN de cuenta, un bloqueo de salida o verificación adicional. Usa una contraseña única para tu cuenta de operador. No te fíes de respuestas biográficas fáciles de adivinar a las preguntas de verificación de cuenta.
Limita también la exposición pública de los datos que un atacante podría usar para suplantar tu identidad. Evita publicar tu fecha de nacimiento completa, dirección o número de teléfono móvil. Ten cuidado con las llamadas o mensajes inesperados de tu operador que soliciten códigos de cuenta; en su lugar, contacta con el operador a través de un número verificado o su aplicación oficial.
¿Qué otras medidas protegen las criptomonedas después de iniciar sesión?
La autenticación garantiza el acceso, pero no protege automáticamente todas las acciones posteriores. Active las listas de direcciones permitidas para retiros, los retrasos en los retiros, las alertas de nuevos dispositivos y las confirmaciones de transacciones cuando su proveedor las admita. Revise las claves API y revoque las que ya no utilice. Mantenga solo la cantidad necesaria para operar en la plataforma de intercambio; las decisiones sobre custodia conllevan sus propios riesgos y deben tomarse con detenimiento.
Utiliza una contraseña única y larga para cada cuenta de Exchange y correo electrónico. Un gestor de contraseñas ayuda a evitar la reutilización y facilita la detección de dominios similares. Antes de aceptar una solicitud, revisa la información del dispositivo y la ubicación. Nunca proporciones un código de verificación, un código de recuperación, una frase semilla ni una clave privada a una persona que te llame, a un agente de chat o a un contacto de mensaje directo.
¿Qué debes hacer si tu teléfono pierde la señal repentinamente?
Utilice otro dispositivo o teléfono para ponerse en contacto con el operador a través de un canal oficial verificado e informe sobre un posible intercambio de tarjeta SIM o una portabilidad a otra compañía.
Desde un dispositivo de confianza, protege primero tu correo electrónico principal: cambia la contraseña si es necesario, revoca las sesiones desconocidas y comprueba los métodos de recuperación.
Proteja sus cuentas de intercambio. Si detecta actividad no autorizada, utilice el proceso oficial de bloqueo de cuenta o de soporte de la plataforma de intercambio.
Cambie las contraseñas que puedan haber quedado expuestas y elimine el número de teléfono comprometido como factor de autenticación o recuperación, siempre que sea posible.
Documente los horarios, los mensajes del operador, las alertas de inicio de sesión y las transacciones. Denuncie el robo de identidad o el fraude a través de los canales oficiales correspondientes en su país.
No se apresure a responder los mensajes de "soporte" entrantes durante un incidente. Los atacantes suelen aprovecharse de la urgencia. Acceda directamente al proveedor y utilice la información de contacto que aparece en su sitio web oficial.
¿Cómo puedes saber si tu configuración es significativamente más robusta?
La protección de tu cuenta de criptomonedas mejora cuando un número de teléfono robado no puede restablecer tu correo electrónico o cuenta de intercambio; tienes al menos una copia de seguridad independiente y probada; los códigos de recuperación están protegidos; y puedes explicar qué harías si perdieras tu teléfono principal. Revisa estas condiciones cada vez que cambies de teléfono, de operador, reemplaces una clave de seguridad o cuando una plataforma de intercambio modifique su configuración de seguridad.