Inicio
» Noticias
»
Pruebas de conocimiento cero en el cuarto trimestre de 2026: la escalabilidad está madurando y la privacidad se está volviendo práctica.
Pruebas de conocimiento cero en el cuarto trimestre de 2026: la escalabilidad está madurando y la privacidad se está volviendo práctica.
La conclusión más importante del cuarto trimestre de 2026 es que las pruebas de conocimiento cero ya no son solo una técnica especializada de escalabilidad de capa 2. Se están convirtiendo en una capa de verificación más amplia para sistemas tipo Ethereum, mientras que los usos centrados en la privacidad se acercan a aplicaciones prácticas. Para desarrolladores e inversores, esto significa que la pregunta cambia de "¿Funcionará ZK?" a "¿Qué arquitectura ZK resuelve este problema específico con un costo, latencia y modelo de confianza aceptables?".
En cuanto a la escalabilidad, la hoja de ruta de Ethereum ahora considera el trabajo con zkEVM como un camino hacia la verificación de la ejecución de la Capa 1 en sí misma, y no solo de los rollups. En lo que respecta a la privacidad, las hojas de ruta actuales hacen cada vez más hincapié en la verificación privada y la divulgación selectiva, en lugar del anonimato total. Se trata de casos de uso distintos que comparten tecnología de verificación, pero tienen requisitos de producto diferentes.
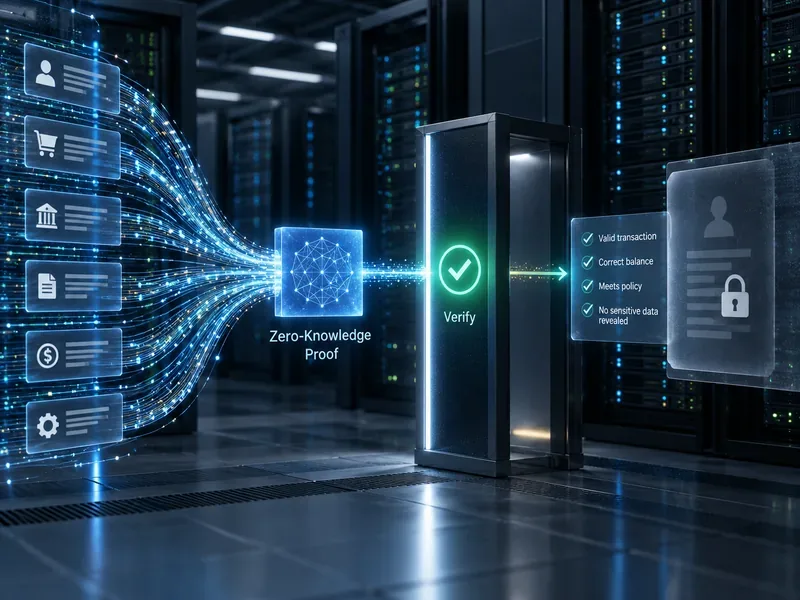
Una prueba de conocimiento cero permite a un verificador confirmar que se ha cumplido una regla sin recibir los datos privados subyacentes; esta misma idea de compresión de pruebas también puede reducir la cantidad de cálculos que deben repetir los verificadores de blockchain.
Por qué el cuarto trimestre de 2026 es importante para las pruebas de conocimiento cero.
La tendencia más clara es la ampliación del espacio de diseño de ZK. La hoja de ruta oficial de zkEVM de Ethereum describe un futuro en el que un probador especializado ejecuta un bloque de Ethereum y crea una prueba concisa, lo que permite a los nodos verificar dicha prueba en lugar de volver a ejecutar cada transacción. La página, actualizada el 24 de junio de 2026, identifica la verificación en tiempo real, la integración del cliente de ejecución y la economía sostenible del probador como líneas de trabajo activas. Consulte la hoja de ruta de Ethereum zkEVM .
Esto no significa que los validadores de Ethereum hayan dejado de ejecutar bloques. Significa que ZK se está desarrollando como una posible infraestructura central. La distinción es importante: las agregaciones de ZK de producción actuales y las pruebas de ejecución L1 futuras resuelven problemas relacionados, pero diferentes.
Para la planificación del cuarto trimestre, la conclusión útil es sencilla: la escalabilidad de ZK se está volviendo más infraestructural, mientras que la privacidad se está volviendo más específica para cada aplicación.
Tendencia 1: El escalado de ZK está pasando de las agregaciones a la verificación de capa 1.
Los rollups de conocimiento cero siguen siendo uno de los usos más consolidados de las pruebas de validez. Ejecutan transacciones fuera de la cadena, las agrupan y envían una prueba de que la transición de estado resultante es correcta. La documentación de Ethereum explica que esto puede reducir los cálculos repetidos y mejorar la eficiencia del capital, ya que los retiros no requieren un período de verificación optimista. Consulte la documentación de los rollups de conocimiento cero de Ethereum .
El desarrollo más reciente es el impulso para usar zkEVM para la verificación de bloques de Ethereum. La Fundación Ethereum informó a finales de 2025 que los sistemas participantes habían superado un umbral importante de prueba en tiempo real, con zkVM líderes capaces de probar la gran mayoría de los bloques dentro de una sola ranura Ethereum en el hardware objetivo. La Fundación luego cambió el énfasis hacia la seguridad, el tamaño de la prueba y la integración en lugar de solo la velocidad bruta. Sus prioridades de protocolo actuales para 2026 continúan describiendo zkEVM como un camino gradual desde pruebas de ejecución opcionales hacia pruebas que se esperan y eventualmente serán obligatorias. Consulte las prioridades de protocolo de la Fundación Ethereum de septiembre de 2026 .
¿A quién debería importarle? Los equipos de infraestructura, los desarrolladores de agregación de código, los implementadores de nodos y los proyectos que desarrollan computación verificable deberían prestar mucha atención a esto. Una aplicación para consumidores que solo necesita transacciones más económicas no necesita diseñar su sistema pensando en la verificación de nivel 1 futura.
Tendencia 2: La demostración recursiva se está convirtiendo en una primitiva práctica de escalabilidad.
Las pruebas recursivas permiten que una prueba certifique la corrección de otras. En lugar de verificar muchas pruebas independientes en la cadena de bloques, un sistema puede agruparlas en un número menor de pruebas finales. Esto resulta valioso cuando aumenta el rendimiento, ya que la sobrecarga de verificación se puede amortizar entre varios lotes, cadenas o cálculos de la aplicación.
Starknet ha utilizado la prueba recursiva STARK en producción durante años, y su hoja de ruta para 2026 continúa considerando los sistemas de prueba como un motor de escalado fundamental. Más recientemente, las notas de la versión preliminar de Starknet de septiembre de 2026 para la versión 0.14.4 describen la compatibilidad con la prueba de una transacción única del tamaño de un bloque a través del flujo de prueba del lado del cliente SNIP-36, sujeto a las restricciones de ejecución indicadas. La fecha prevista para la red principal es el 5 de octubre de 2026, pendiente de la aprobación de la gobernanza. Dado que esta fecha aún es condicional al momento de escribir este artículo, no debe considerarse como una actualización completa de la red principal. Consulte las notas de la versión preliminar de Starknet v0.14.4 .
¿Cuándo resulta apropiada la recursión? Es atractiva cuando muchas pruebas deben converger finalmente en el mismo verificador, o cuando un cálculo costoso puede dividirse en tareas de prueba paralelas y comprimirse posteriormente. Es menos convincente cuando la carga de trabajo es lo suficientemente pequeña como para que la ejecución directa sea más económica y operativamente más sencilla.
Tendencia 3: La privacidad está pasando de "ocultarlo todo" a la divulgación selectiva.
A menudo se habla de privacidad como si una aplicación blockchain debiera elegir entre transparencia total y anonimato total. El modelo emergente es más complejo. La hoja de ruta de privacidad de Ethereum, actualizada el 24 de agosto de 2026, identifica las lecturas privadas, las escrituras privadas y la verificación privada como problemas independientes. En ella se define explícitamente la privacidad como divulgación selectiva: probar un hecho sin revelar todos los datos subyacentes. Consulte la hoja de ruta de privacidad de Ethereum .
Un ejemplo práctico es la verificación de edad o elegibilidad. Una aplicación puede necesitar saber que un usuario tiene la edad requerida, pertenece a un grupo aprobado o cumple con un umbral de saldo. Una prueba ZK puede verificar esta condición sin necesidad de publicar la fecha de nacimiento, el documento de identidad, el conjunto completo de credenciales ni el historial de la cuenta.
Este enfoque es especialmente relevante para la identidad, los pagos, las finanzas institucionales, los juegos con información oculta y las aplicaciones en las que el Estado público revelaría comportamientos comercialmente sensibles.
Limitación importante: sucinto no siempre significa privado
Uno de los errores más comunes es asumir que todas las máquinas virtuales de conocimiento cero (zkVM) ocultan automáticamente las entradas. La documentación de privacidad de Ethereum advierte que muchos sistemas comúnmente denominados zkVM son principalmente concisos: generan pruebas compactas y fáciles de verificar, pero no necesariamente ofrecen la propiedad de ocultación necesaria para las aplicaciones de privacidad. Los desarrolladores deben verificar las propiedades reales de conocimiento cero del sistema de prueba y su implementación, en lugar de confiar en la etiqueta "zk".
Tendencia 4: Los contratos inteligentes privados se acercan cada vez más a las aplicaciones utilizables.
Aztec ofrece un ejemplo concreto de su enfoque centrado en la privacidad. Su actualización Alpha V5, anunciada el 21 de julio de 2026, indica que el tiempo de verificación de transacciones privadas se redujo a más del doble en comparación con la versión anterior y que el costo de una transacción totalmente privada se redujo aproximadamente a la mitad. El mismo comunicado describe las primeras aplicaciones que preservan la privacidad y que se ejecutan en la red. Véase Aztec Alpha V5 .
El diseño general de Aztec combina la ejecución privada y pública para que los desarrolladores puedan decidir qué datos y lógica deben ser públicos y cuáles pueden permanecer privados. También hace hincapié en la divulgación selectiva para casos como el cumplimiento normativo, la declaración de impuestos y los permisos delegados. Véase Aztec Stack .
¿Para quién es esto? Para aplicaciones que pierden valor cuando todo el estado es público. Si un contrato inteligente público estándar ya cumple con los requisitos del producto, añadir un estado privado introduce complejidades en la verificación, la gestión de claves, la billetera, la depuración y el cumplimiento normativo que podrían no estar justificadas.
Tendencia 5: El rendimiento del probador ya no es el único indicador importante.
La velocidad de generación de pruebas sigue siendo importante, pero la evaluación del cuarto trimestre debería incluir supuestos de seguridad, concentración de hardware, tamaño de la prueba, coste del verificador, distribución de la latencia y si el sistema depende de una configuración de confianza. El trabajo de verificación en tiempo real de la Fundación Ethereum ha hecho cada vez más hincapié en los requisitos de seguridad y el análisis criptográfico verificado por máquina tras importantes mejoras en el rendimiento.
Esto cambia la forma en que los equipos deben comparar las pilas de ZK. Un probador más rápido no es automáticamente la mejor opción para producción si requiere hardware extremo, tiene supuestos de seguridad más débiles, produce pruebas de gran tamaño o no puede cumplir con los requisitos de privacidad de la aplicación.
Caso de uso
Lo que está haciendo ZK
Mejor ajuste cuando
Cuidado con
Escalado L2
Demuestra transiciones de estado por lotes
Necesitas menores costos de transacción y liquidación con Ethereum.
Centralización del secuenciador, disponibilidad de datos, costo de prueba
Verificación de ejecución L1
Demuestra la correcta ejecución del bloque.
Estás construyendo infraestructura básica o sistemas de ejecución verificables.
Seguridad, madurez de la integración, economía del probador
Identidad privada o credenciales
Demuestra un hecho sin revelar la fuente de los datos.
Necesitas divulgación selectiva
Confianza en las credenciales, revocación, fuga de metadatos
contratos inteligentes privados
Oculta el estado o cálculo seleccionado mientras se demuestra su corrección.
El Estado público expondría actividades sensibles de usuarios o empresas.
Experiencia de usuario (UX) para clientes, recuperación de claves, depuración, cumplimiento normativo
Agregación de pruebas
Comprime muchas demostraciones en menos demostraciones.
Usted asigna muchas cargas de trabajo de producción de pruebas a un verificador compartido.
Arquitectura del probador añadida y complejidad de latencia
Cómo decidir si ZK es la solución adecuada
Comience por el problema, no por la criptografía. ZK es una excelente opción si necesita alguna de estas tres cosas: verificación sin reejecución, verificación sin revelar datos privados o agregación de múltiples cálculos probados de forma independiente. Si no necesita ninguna de estas propiedades, la ejecución convencional, las firmas digitales, el control de acceso o la privacidad de la base de datos pueden ser más sencillas.
Elija un rollup ZK cuando la seguridad de la liquidación sea más importante que operar su propia cadena.
Si su producto requiere principalmente una ejecución más económica con liquidación en Ethereum, un sistema de agregación de datos ya existente podría ser más apropiado que diseñar un sistema de prueba personalizado. La aplicación hereda un secuenciador, un puente, un probador y un entorno de desarrollo ya existentes, en lugar de tener que gestionar toda la infraestructura.
Elija la prueba privada a nivel de aplicación cuando la divulgación sea el problema real.
Si el requisito principal es «demostrar que este usuario cumple los requisitos sin exponer su información confidencial», no traslade automáticamente toda la aplicación a un entorno de ejecución privado. Una prueba de alcance limitado puede reducir la complejidad arquitectónica y facilitar las auditorías.
Elija un entorno de ejecución privado cuando el estado oculto sea fundamental para el producto.
Los saldos privados, las ofertas selladas, la lógica de negociación confidencial, las acciones de gobernanza privada y los juegos de información oculta pueden requerir más de una prueba aislada. En esos casos, una red o un marco diseñado en torno a un estado privado puede ser más apropiado que añadir circuitos puntuales a una aplicación pública.
Qué observar hasta el cuarto trimestre de 2026
Integración de Ethereum L1 zkEVM: el rendimiento ha avanzado rápidamente, pero la seguridad, la integración del cliente, los incentivos y la programación del protocolo siguen siendo factores limitantes.
Verificación del lado del cliente: una mejor verificación local puede hacer que la identidad privada y las acciones de la aplicación se parezcan más a las interacciones habituales de una billetera, pero la variabilidad del hardware sigue siendo una limitación real.
Divulgación selectiva: es probable que esto tenga más importancia para las aplicaciones convencionales que la mensajería genérica de "cadena de bloques anónima", ya que se corresponde directamente con los requisitos de cumplimiento e identidad.
Agregación de pruebas: la recursión y la infraestructura de prueba compartida pueden mejorar la rentabilidad a medida que más cadenas y aplicaciones generan pruebas.
Investigación sobre seguridad post-cuántica: los sistemas de prueba basados en hash están recibiendo más atención a medida que la investigación de Ethereum conecta la infraestructura ZK con la agilidad criptográfica a largo plazo y los objetivos post-cuánticos. El trabajo de la Fundación Ethereum de agosto de 2026 sobre límites de seguridad verificados por máquina para SNARKs basados en hash es un ejemplo: desafío Better Codes .
En resumen
Para el cuarto trimestre de 2026, la tendencia más fuerte en ZK es la convergencia: la escalabilidad, la computación verificable, la privacidad y la identidad utilizan cada vez más infraestructuras de prueba relacionadas, pero no se están convirtiendo en un mercado idéntico. Los rollups de ZK optimizan la ejecución de la cadena de bloques; la investigación de zkEVM de capa 1 se centra en la verificación del validador; los sistemas de privacidad se enfocan en ocultar las entradas y el estado; las aplicaciones de divulgación selectiva prueban solo los hechos que necesita un verificador.
Por lo tanto, la implementación correcta depende de la propiedad que su producto no puede sacrificar. Si se trata del rendimiento, evalúe el costo de la verificación, la latencia y la disponibilidad de los datos. Si se trata de la privacidad, verifique que el sistema proporcione conocimiento cero genuino en lugar de solo pruebas sucintas. Si se trata de la adopción institucional, evalúe la divulgación selectiva, la auditabilidad y el control operativo. La tecnología de conocimiento cero está mejorando en estas tres áreas, pero elegir el modelo de confianza y privacidad adecuado sigue siendo más importante que elegir la pila de verificación más de moda.