Décodage des attaques contre Alpha et Cream - Quand la coopération DeFi est mise à l'épreuve. L'article relate le récent piratage et les leçons pour l'espace DeFi.
En 10 minutes, le prix de CREAM s'est parfois effondré de plus de 30%, le prix d'ALPHA a aussi fortement baissé !
La récente attaque de Cream est considérée comme l'une des attaques les plus complexes de l'histoire de DeFi. C'est une bonne histoire sur la mise à l'épreuve de la coopération dans DeFi, une leçon dont tout projet ou investisseur devrait tenir compte.
L'article suivant est référencé à partir de nombreuses sources pour vous envoyer la progression de l'attaque, analyser cet événement et les leçons apprises pour développer l'espace DeFi pour devenir de mieux en mieux.
Commençons!
Développements
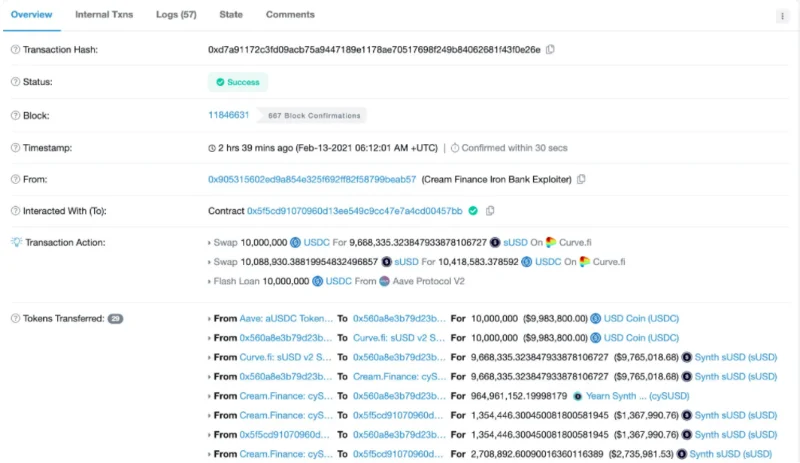
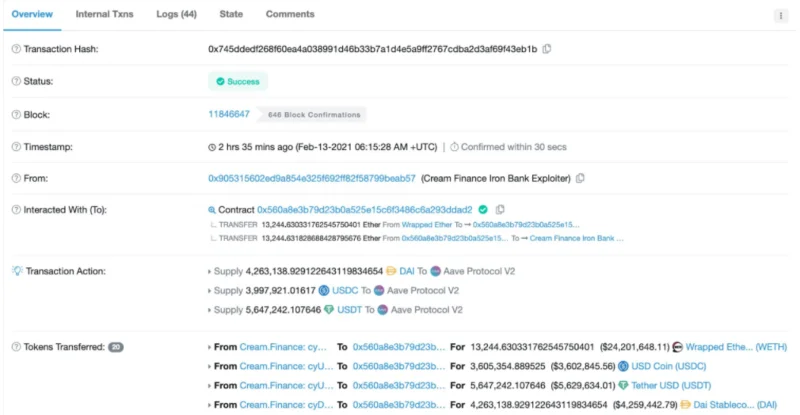
Ci-dessous le contrat du hack : https://etherscan.io/tx/0x745ddedf268f60ea4a038991d46b33b7a1d4e5a9ff2767cdba2d3af69f43eb1b
L'IronBank de Cream a été piraté, totalisant 37,5 millions de dollars de dommages.
Sur la base des informations de transaction, l'attaquant utilise Alpha Homora et emprunte des sUSD à IronBank, à chaque fois deux fois plus.
Remarque : Iron Bank est un nouveau produit de Cream, grâce aux projets sur liste blanche d'Iron Bank, ils pourront emprunter des actifs à Cream SANS garantie.
Les détails peuvent être trouvés ici.
L'attaquant effectue d'abord 2 transactions et envoie des actifs à IronBank pour recevoir des cySUSD. Ensuite, en utilisant le flashloan d'Aave v2, il a procédé à la conversion de l'USDC en sUSD via Curve.
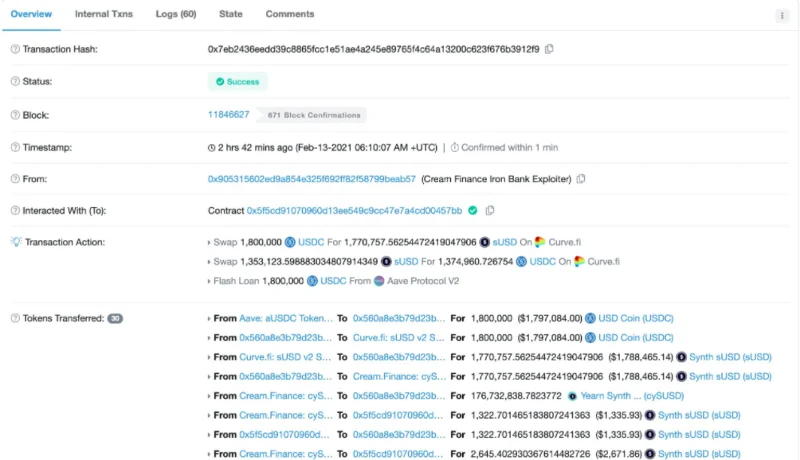
L'attaquant envoie ensuite des sUSD à IronBank, lui permettant de continuer à emprunter, prêter et recevoir des cySUSD (une partie des sUSD est utilisée pour payer les frais de transaction). En outre, 10 millions USD ont été empruntés à l'aide de prêts flash et ont continué à être utilisés pour augmenter le montant de cySUSD.
Au final, l'attaquant possédait tellement de cySUSD qu'il était capable d'emprunter n'importe quoi à Ironbank.

À ce stade, l'attaquant emprunte :
- 13.2K WETH
- 3,6 millions USD
- 5.6M USDTILLIONS
- 4.2M DE LONGUEUR

Enfin il :
- Déposez des stablecoins sur Aave V2.
- 1k ETH "charité: Retour à IronBank et Homora.
- Blanchiment d'argent (220 ETH) via Tornado Cash.
- Et les 11 000 ETH restants se trouvent dans l'adresse du portefeuille de l'attaquant.

Le drame commence !!
L'attaque a causé beaucoup de dégâts à Cream Finance, mais bientôt le projet a tweeté que son protocole fonctionnait correctement et n'avait pas été piraté.
Si Cream n'était pas la victime, alors qui était celui qui était attaqué ? Tous les yeux ont commencé à se concentrer sur Alpha Finance, mais le projet comportait des étapes de traitement rapides et des informations entièrement mises à jour pour les utilisateurs après seulement quelques heures.
Un aperçu des rapports d'incident d'Alpha
- L'attaquant emprunte des ETH à l'Ironbank de Cream en utilisant sUSD comme garantie.
- L'attaquant rembourse le prêt en sUSD. Cependant, en raison d'un bogue dans le produit d'Alpha, un attaquant peut gagner une petite somme d'argent grâce à cela.
- Répétez jusqu'à ce que ce nombre croise 7 nombres.
- À cette époque, Alpha Homora avait une énorme dette envers IronBank, mais bien sûr, le débiteur s'enfuyait déjà.
- Il a blanchi de l'argent via Tornado Cash et a rendu 1 000 ETH à Alpha and Cream.
Remarque : Cela ne fait pas perdre directement leurs actifs aux prêteurs de Cream, mais ils contractent une énorme dette auprès d'Alpha Homora.
Qui est la victime ?
Cream et Alpha, alors qui est la victime ?
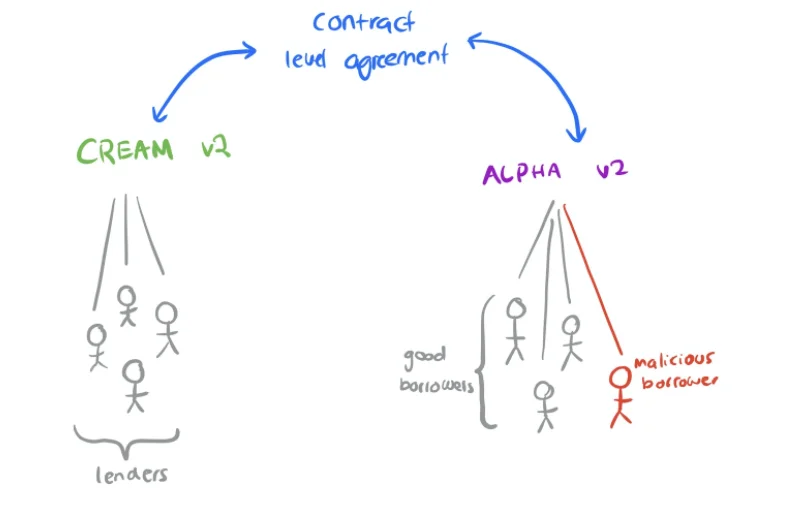
Les parties impliquées dans l'attaque comprennent:
- Cream v2 : accord d'intégration intensive au niveau du contrat avec Alpha Homora v2.
- Alpha Homora v2 : Accord au niveau du contrat pour emprunter des actifs à Cream v2 sans garantie.
- Prêteur sur Cream : Lorsque la communauté s'accorde sur un accord de coopération intensive entre Cream et Alpha, cela signifie que le prêteur prête non seulement aux utilisateurs de Cream mais aussi aux utilisateurs d'Alpha Homora v2.
- Emprunteur sur Alpha : Similaire à l'emprunteur sur Alpha non seulement emprunte à Alpha mais aussi à Cream v2. L'agresseur appartient à ce groupe et est classé comme emprunteur mal intentionné.

À l'heure actuelle:
- A la base : Alpha Homora doit Cream v2.
- Regarder plus loin : Les actifs des prêteurs sur Cream sont empruntés par la partie avec de mauvaises intentions.
Avec l'analyse ci-dessus, Alpha devrait être la partie pour compenser les dommages de Cream. Cependant, d'un point de vue technique, Cream est la partie responsable de la sécurisation des actifs du prêteur. Alpha peut donc renoncer complètement à toute responsabilité et annuler la coopération, laissant cette créance irrécouvrable aux utilisateurs de Cream.
Bien sûr, avec la réputation et le succès du présent, la capacité d'Alpha à le faire est très faible. Mais l'attaque a mis en évidence un problème existant avec la collaboration entre les projets dans DeFi.
Conséquence
La prochaine chose intéressante est que même si l'attaque a été menée dans le cadre du contrat d'Alpha, c'est Cream qui a le plus souffert. Les AUM (actifs sous gestion) de Cream sont passés de 700 millions à 200 millions en seulement 1 jour et le prix du jeton a chuté de 30 %. En revanche, l'AUM d'Alpha n'a diminué que de 10 % et la vente de jetons a été insignifiante.
La cause de ce paradoxe peut être due à :
- La crème a été la première à être révélée, alors la vente de panique a eu un fort impact sur eux.
- Les prêteurs de Cream ont réalisé qu'ils étaient ceux qui souffraient le plus (mis à part la baisse des prix des jetons, les utilisateurs d'Alpha n'ont presque rien souffert).
Prêter à un marché avec un effet de levier x9 était trop risqué même avant l'attaque, et les prêteurs de Cream en sont de plus en plus conscients.
Leçon
Ces attaques ont prouvé que la DeFi est encore très jeune à l'heure actuelle et le risque est grand pour les utilisateurs. L'audit prend beaucoup de temps et coûte cher et même après l'audit, si le produit ne correspond pas au goût, tout échouera.
Alpha a audité deux fois et a quand même été piraté, l'attaque était si complexe qu'il a fallu des heures aux développeurs et aux chercheurs pour comprendre la nature du problème.
La semaine dernière, yDAI (le coffre-fort de 1 an) a été piraté, l'équipe de développement a trouvé une solution pour ouvrir le trésor afin de compenser tout le monde pour les dommages. Cependant, avec Alpha, le marché qui accepte leurs jetons comme dette est trop petit, donc si Alpha veut compenser, il devra conclure un accord séparé avec les prêteurs.
Parmi les attaques ci-dessus, de nombreuses solutions seront nécessaires pour assurer la sécurité et la sûreté des projets et des utilisateurs. Voici quelques suggestions :
- Effectuez des tests automatisés et comparez en permanence et assurez-vous de l'exactitude de l'algorithme.
- L'échelle TVL assure lentement la sécurité à chaque étape pour minimiser les dommages aussi bas que possible.
Épilogue
La frontière entre risque et efficacité sera de plus en plus testée, et chaque attaque est une leçon pour DeFi de mûrir.
Pour les investisseurs eux-mêmes, avant de s'engager dans un projet, une bonne allocation du capital et prendre le temps de comprendre le système est un pré-requis. De plus, être témoin de la décision et de l'action du projet après avoir été attaqué est également un bon test pour voir si l'équipe de développement est vraiment passionnée par son produit.
"Les rendements vont de pair avec le risque"
Lien de référence : https://defiweekly.substack.com/p/efab8b4a-5b1d-4d87-8a64-913070ec328f