Accueil
» Nouvelles
»
Preuves à divulgation nulle de connaissance au quatrième trimestre 2026 : la scalabilité se concrétise, la confidentialité devient une réalité pratique
Preuves à divulgation nulle de connaissance au quatrième trimestre 2026 : la scalabilité se concrétise, la confidentialité devient une réalité pratique
Le principal enseignement du quatrième trimestre 2026 est que les preuves à divulgation nulle de connaissance ne se limitent plus à une simple technique de mise à l'échelle de couche 2. Elles deviennent une couche de vérification plus large pour les systèmes de type Ethereum, tandis que les applications axées sur la confidentialité se rapprochent de la réalité. Pour les développeurs et les investisseurs, la question n'est plus « Les preuves à divulgation nulle de connaissance fonctionnent-elles ? » mais « Quelle architecture de preuves à divulgation nulle de connaissance résout ce problème spécifique à un coût, une latence et un modèle de confiance acceptables ? »
Du point de vue de la scalabilité, la feuille de route d'Ethereum considère désormais les travaux sur zkEVM comme une voie permettant de vérifier l'exécution de la couche 1 elle-même, et non plus seulement les agrégations. Du point de vue de la confidentialité, les feuilles de route actuelles mettent de plus en plus l'accent sur la preuve privée et la divulgation sélective plutôt que sur l'anonymat total. Il s'agit de cas d'usage distincts qui partagent la même technologie de preuve, mais qui ont des exigences produit différentes.
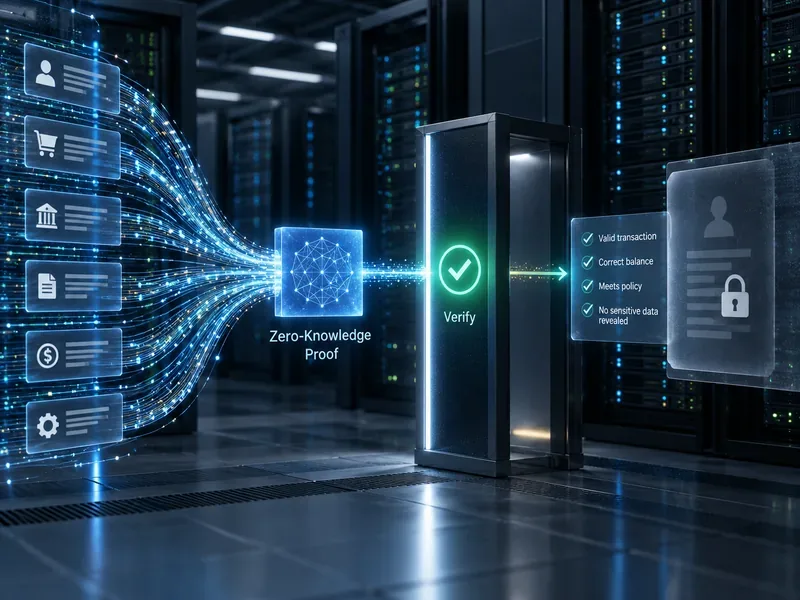
Une preuve à divulgation nulle de connaissance permet à un vérificateur de confirmer qu'une règle a été respectée sans recevoir les données privées sous-jacentes ; cette même idée de compression de preuve peut également réduire la quantité de calculs que les vérificateurs de la blockchain doivent répéter.
Pourquoi le quatrième trimestre 2026 est important pour les preuves à divulgation nulle de connaissance
La tendance la plus marquante est l'élargissement du champ d'application de ZK. La feuille de route officielle d'Ethereum pour zkEVM décrit un avenir où un prouveur spécialisé exécute un bloc Ethereum et crée une preuve concise, permettant aux nœuds de vérifier cette preuve au lieu de réexécuter chaque transaction. Cette page, mise à jour le 24 juin 2026, identifie la preuve en temps réel, l'intégration avec le client d'exécution et une économie durable pour le prouveur comme axes de développement prioritaires. Consultez la feuille de route d'Ethereum pour zkEVM .
Cela ne signifie pas que les validateurs Ethereum ont déjà cessé de réexécuter les blocs. Cela signifie que ZK est développé comme une infrastructure centrale potentielle. Cette distinction est importante : les agrégats ZK en production aujourd’hui et les preuves d’exécution de couche 1 de demain résolvent des problèmes liés, mais différents.
Pour la planification du quatrième trimestre, la conclusion utile est simple : l’évolutivité de ZK devient plus infrastructurelle, tandis que la confidentialité devient plus spécifique à l’application.
Tendance 1 : La mise à l’échelle ZK évolue des agrégats vers la vérification de couche 1
Les rollups à divulgation nulle de connaissance (ZK) restent l'une des applications les plus courantes des preuves de validité. Ils exécutent les transactions hors chaîne, les regroupent et soumettent une preuve attestant de la validité de la transition d'état résultante. La documentation d'Ethereum explique que cela permet de réduire les calculs répétitifs et d'améliorer l'efficacité du capital, car les retraits ne nécessitent pas de période de validation optimiste. Consultez la documentation d'Ethereum sur les rollups à divulgation nulle de connaissance .
La nouveauté réside dans la volonté d'utiliser les zkEVM pour la vérification des blocs Ethereum. Fin 2025, la Fondation Ethereum a annoncé que les systèmes participants avaient franchi un cap important en matière de preuve en temps réel, les zkVM les plus performantes étant capables de prouver la grande majorité des blocs dans un seul slot Ethereum sur le matériel cible. La Fondation a alors privilégié la sécurité, la taille des preuves et l'intégration plutôt que la simple vitesse. Ses priorités de protocole actuelles pour 2026 continuent de décrire les zkEVM comme une évolution progressive, des preuves d'exécution facultatives aux preuves attendues, puis obligatoires. Voir les priorités de protocole de la Fondation Ethereum de septembre 2026 .
Qui devrait s'en préoccuper ? Les équipes d'infrastructure, les développeurs de solutions de routage, les implémenteurs de nœuds et les projets développant des capacités de calcul vérifiables devraient suivre cela de près. Une application grand public qui n'a besoin que de transactions moins coûteuses n'a pas besoin d'anticiper dès aujourd'hui les futures preuves de couche 1.
Tendance 2 : La preuve récursive devient une primitive de mise à l’échelle pratique
Les preuves récursives permettent à une preuve d'attester de la validité d'autres preuves. Au lieu de vérifier de nombreuses preuves indépendantes sur la chaîne, un système peut les agréger en un nombre réduit de preuves finales. Ceci est particulièrement avantageux lorsque le débit augmente, car la surcharge de vérification peut être amortie sur plusieurs lots, chaînes ou calculs applicatifs.
Starknet utilise la preuve STARK récursive en production depuis des années, et sa feuille de route 2026 continue de considérer les systèmes de preuve comme un moteur de mise à l'échelle essentiel. Plus récemment, les notes de préversion de septembre 2026 pour la version 0.14.4 de Starknet décrivent la prise en charge de la preuve d'une transaction unique de la taille d'un bloc via le flux de preuve côté client SNIP-36, sous réserve des contraintes d'exécution spécifiées. La date prévue pour le déploiement sur le réseau principal est le 5 octobre 2026, sous réserve de l'approbation de la gouvernance. Cette date étant encore conditionnelle à la date de rédaction de cet article, elle ne doit pas être considérée comme une mise à niveau définitive du réseau principal. Consultez les notes de préversion de Starknet v0.14.4 .
Quand la récursivité est-elle pertinente ? Elle est intéressante lorsque de nombreuses preuves doivent finalement être soumises au même vérificateur, ou lorsque des calculs coûteux peuvent être divisés en tâches de preuve parallèles et compressés ultérieurement. Elle est moins pertinente lorsque la charge de travail est suffisamment faible pour que l’exécution directe soit moins coûteuse et plus simple à mettre en œuvre.
Tendance 3 : La protection de la vie privée évolue du « tout cacher » à la divulgation sélective
On parle souvent de confidentialité comme si une application blockchain devait choisir entre transparence totale et anonymat absolu. Le modèle émergent est plus nuancé. La feuille de route d'Ethereum en matière de confidentialité, mise à jour le 24 août 2026, identifie les lectures privées, les écritures privées et la preuve privée comme des problèmes distincts. Elle définit explicitement la confidentialité comme une divulgation sélective : prouver un fait sans divulguer toutes les données sous-jacentes. Voir la feuille de route d'Ethereum en matière de confidentialité .
Un exemple concret est la vérification de l'âge ou de l'éligibilité. Une application peut avoir besoin de savoir qu'un utilisateur a l'âge requis, appartient à un groupe autorisé ou possède un solde suffisant. Une preuve ZK peut potentiellement vérifier cette condition sans publier de date de naissance, de pièce d'identité, d'identifiants complets ni d'historique de compte.
Cette approche est particulièrement pertinente dans les domaines de l'identité, des paiements, de la finance institutionnelle, des jeux à informations cachées et des applications où la divulgation d'informations publiques révélerait des comportements commercialement sensibles.
Limite importante : succinct ne signifie pas toujours privé
L'une des erreurs les plus fréquentes consiste à supposer que toute machine virtuelle à divulgation nulle de connaissance (zkVM) masque automatiquement les entrées. La documentation d'Ethereum sur la confidentialité met en garde contre le fait que de nombreux systèmes communément appelés zkVM sont avant tout succincts : ils produisent des preuves compactes et peu coûteuses à vérifier, mais n'offrent pas nécessairement la propriété de masquage requise pour les applications de confidentialité. Les développeurs doivent vérifier les propriétés de divulgation nulle de connaissance réelles du système de preuve et de son implémentation, plutôt que de se fier à l'appellation « zk ».
Tendance 4 : Les contrats intelligents privés se rapprochent des applications utilisables.
Aztec offre un exemple concret de cette approche axée sur la confidentialité. Sa mise à jour Alpha V5, annoncée le 21 juillet 2026, indique que le temps de preuve des transactions privées a été réduit de plus de moitié par rapport à la version précédente et que le coût d'une transaction entièrement privée a été divisé par deux. Cette même version décrit les premières applications respectueuses de la vie privée exécutées sur le réseau. Voir Aztec Alpha V5 .
La conception globale d'Aztec combine l'exécution privée et publique, permettant ainsi aux développeurs de choisir les données et la logique qui doivent être publiques et celles qui peuvent rester privées. Elle privilégie également la divulgation sélective pour des cas tels que la conformité, les déclarations fiscales et les autorisations déléguées. Voir La pile Aztec .
À qui cela s'adresse-t-il ? Aux applications qui perdent réellement de leur valeur lorsque toutes les données sont publiques. Si un contrat intelligent public classique répond déjà aux exigences du produit, l'ajout d'un état privé introduit une complexité en matière de preuve, de gestion des clés, de portefeuille, de débogage et de conformité qui peut ne pas se justifier.
Tendance 5 : Les performances du démonstrateur ne sont plus le seul critère de référence.
La vitesse brute de génération de preuves demeure importante, mais l'évaluation du quatrième trimestre doit prendre en compte les hypothèses de sécurité, la concentration matérielle, la taille des preuves, le coût des vérificateurs, la distribution de la latence et la dépendance du système à une infrastructure de confiance. Suite à des gains de performance significatifs, les travaux de la Fondation Ethereum sur la preuve en temps réel mettent de plus en plus l'accent sur les exigences de sécurité et l'analyse cryptographique automatisée.
Cela modifie la façon dont les équipes doivent comparer les solutions ZK. Un démonstrateur plus rapide n'est pas automatiquement le meilleur choix en production s'il nécessite du matériel très performant, repose sur des hypothèses de sécurité moins robustes, produit des preuves surdimensionnées ou ne répond pas aux exigences de confidentialité de l'application.
Cas d'utilisation
Ce que fait ZK
Convient parfaitement lorsque
Attention à
Mise à l'échelle L2
Démontre les transitions d'état par lots
Vous avez besoin de coûts de transaction plus faibles et d'un règlement en Ethereum.
Centralisation des séquenceurs, disponibilité des données, coût de validation
vérification d'exécution L1
Prouve l'exécution correcte des blocs
Vous construisez une infrastructure de base ou des systèmes d'exécution vérifiables
Sécurité, maturité de l'intégration, rentabilité du démonstrateur
identité ou identifiants privés
Prouve un fait sans révéler les données sources
Vous avez besoin d'une divulgation sélective
Confiance des identifiants, révocation, fuite de métadonnées
contrats intelligents privés
Masque l'état ou le calcul sélectionné tout en prouvant son exactitude.
L'état public exposerait des activités sensibles des utilisateurs ou des entreprises
Preuves client UX, récupération de clés, débogage, conformité
Agrégation de preuves
Permet de condenser de nombreuses démonstrations en un nombre réduit de démonstrations.
Vous confiez de nombreuses charges de travail de production de preuves à un vérificateur partagé
Ajout d'une architecture de prouveur et d'une complexité de latence
Comment déterminer si ZK est la solution appropriée ?
Concentrez-vous d'abord sur le problème plutôt que sur la cryptographie. ZK est particulièrement adapté si vous avez besoin de l'une des trois choses suivantes : vérification sans réexécution, vérification sans divulgation des données privées, ou agrégation de nombreux calculs prouvés indépendamment. Si vous n'avez pas besoin de l'une de ces propriétés, l'exécution classique, les signatures, le contrôle d'accès ou la protection des bases de données peuvent s'avérer plus simples.
Optez pour un regroupement ZK lorsque la sécurité du règlement prime sur l'exploitation de votre propre chaîne.
Si votre produit nécessite principalement une exécution plus économique avec un règlement Ethereum, une solution de type « rollup » éprouvée peut s'avérer plus appropriée que la conception d'un système de preuve personnalisé. L'application hérite d'un séquenceur, d'un pont, d'un prouveur et d'un environnement de développement existants, au lieu de posséder l'intégralité de la pile technologique.
Choisissez la preuve privée au niveau de l'application lorsque la divulgation constitue le véritable problème.
Si l'exigence principale est de « prouver que cet utilisateur remplit les conditions requises sans divulguer ses informations confidentielles », il n'est pas nécessaire de déplacer automatiquement l'intégralité de l'application dans un environnement d'exécution privé. Une preuve ciblée peut réduire la complexité architecturale et faciliter les audits.
Choisissez un environnement d'exécution privé lorsque l'état caché est essentiel au produit.
Les soldes privés, les offres sous pli cacheté, la logique de négociation confidentielle, les actions de gouvernance privées et les jeux à information cachée peuvent nécessiter plusieurs preuves isolées. Dans ces cas, un réseau ou un cadre conçu autour d'un état privé peut s'avérer plus approprié que l'ajout de circuits ponctuels à une application publique.
Que surveiller jusqu'au quatrième trimestre 2026
Intégration de la machine virtuelle Ethereum L1 zkEVM : les performances ont progressé rapidement, mais la sécurité, l’intégration du client, les incitations et la planification du protocole restent les principaux facteurs limitants.
Preuve côté client : une meilleure preuve locale peut rendre l’identité privée et les actions des applications plus semblables aux interactions ordinaires d’un portefeuille, mais la variabilité du matériel reste une véritable contrainte.
Divulgation sélective : ce point est susceptible d’avoir plus d’importance pour les applications courantes que la messagerie générique « blockchain anonyme », car il correspond directement aux exigences de conformité et d’identité.
Agrégation des preuves : la récursivité et une infrastructure de preuve partagée peuvent améliorer les résultats économiques à mesure que davantage de chaînes et d’applications produisent des preuves.
Recherche en sécurité post-quantique : les systèmes de preuve basés sur le hachage suscitent un intérêt croissant, la recherche sur Ethereum reliant l’infrastructure ZK à l’agilité cryptographique à long terme et aux objectifs post-quantiques. Le défi Better Codes , mené par la Fondation Ethereum en août 2026, porte sur les limites de sécurité vérifiées par machine pour les SNARK basés sur le hachage.
En résumé
Pour le quatrième trimestre 2026, la tendance la plus marquante concernant les clés numériques (ZK) est la convergence : la mise à l’échelle, le calcul vérifiable, la confidentialité et l’identité utilisent de plus en plus une infrastructure de preuve commune, sans pour autant former un marché unique. Les agrégats de clés numériques optimisent l’exécution de la blockchain ; la recherche sur la machine virtuelle zkEVM de couche 1 (L1) se concentre sur la vérification des validateurs ; les systèmes de confidentialité visent à masquer les entrées et l’état ; les applications de divulgation sélective ne prouvent que les faits nécessaires au vérificateur.
La mise en œuvre adéquate dépend donc de la propriété essentielle à laquelle votre produit ne peut renoncer. S'il s'agit du débit, évaluez le coût de la preuve, la latence et la disponibilité des données. S'il s'agit de la confidentialité, vérifiez que le système offre une véritable preuve à divulgation nulle de connaissance et non de simples preuves succinctes. S'il s'agit de l'adoption institutionnelle, évaluez la divulgation sélective, l'auditabilité et le contrôle opérationnel. La technologie de preuve à divulgation nulle de connaissance (ZK) progresse dans ces trois domaines, mais le choix du modèle de confiance et de confidentialité approprié demeure plus important que le choix de la pile de preuves la plus en vogue.