トークン配布の分析:潜在的なインサイダーウォレットを特定する方法
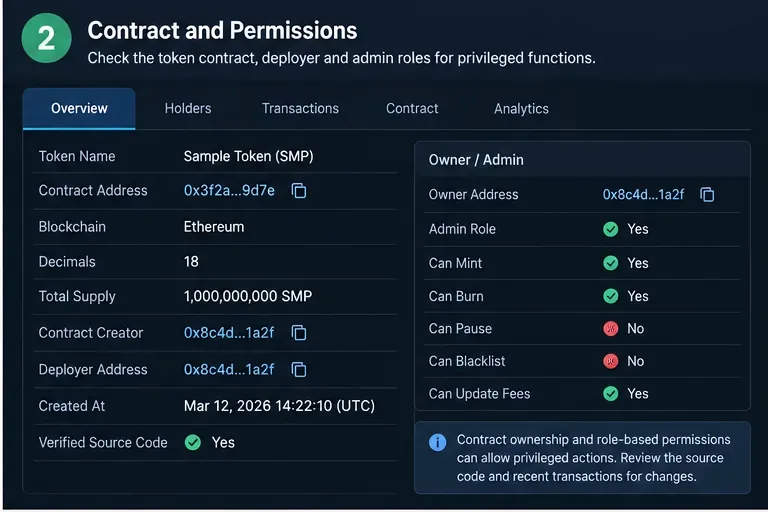
保有者の集中度、デプロイヤーとのつながり、資金調達パターン、ラベル、およびオンチェーンの挙動を利用して、インサイダー関連の可能性のある暗号資産ウォレットを特定するための実用的なフレームワーク。
この記事は、Origin Protocolのメディアで翻訳され、チームが行ったことと、最後のハッキング後に行うことについて最新情報を提供します。
Origin Protocolは、コミュニティに興味深いプロジェクトであるOUSDを提供するために多大な努力を払ってきました。この期間はそれほど長くはありませんが、それはチームがOUSDを再開するために軽く働いたことを意味するものではありません。次の記事は、Origin Protocolの媒体でコンパイルされており、チームが最後のハッキング後に行ったことと行うことを提供します。
Originプロトコルが行ったこと
実際、上記のエラーは、すぐに修正できる1行のコードで修正する必要があります。ただし、プロジェクトはコードを変更するだけでなく、すべてのプロセスを精査するよりも多くの時間を費やしました。
まず、チームはデバイス検証チェックを修正し、OUSD Vaultに再入可能性チェックを追加して、同様のバグが将来悪用されるのを防ぎました。
その上:
監査
11月のハッキングが発生したとき、TrailofBitsはまだOUSDの監査の過程にありました。彼らは監査を完了し、1つの大きなバグとは別にいくつかの小さな問題を特定しました。当時、チームは強調した各問題に取り組んでいました。
現在、プロジェクトは2つの監査を完了し、このプロセス中にチームが発見したいくつかのマイナーなバグを修正しています。さらに、チームは別の視点を提供するために2番目の監査会社を見つけることにしました。プロジェクトはSolidifiedと協力し、Solidifiedはシステム全体と、TrailofBitsがまだテストしていないプロジェクトの新しいステーキングおよび報酬契約をレビューしました。
チームはまた、OpenZeppelinを使用して監査し、2021年第1四半期の更新を確認および確認することを計画しています。監査はまだ完全なリスクを保証することはできませんが、潜在的な問題を特定するのに役立つことが証明されています。
契約を確認する
プロジェクトはまた、Certoraと協力して、契約のさまざまなセキュリティプロパティの正式な検証を開始しました。これらは、契約が仕様を確実に満たすように、自動化された一連のルールを定義するのに役立ちます。これらのテストは、前述の仕様に違反する可能性のある将来のバグを回避するために、CIプロセスの一部として実行されます。
自動化されたツール
プロジェクトは、コードが変更されるたびに一般的なエラーを自動的にチェックするようになりました。また、チームはプルコントラクトリクエストごとにEchidnaファジングテストを手動で実行しています。これらのチェックにより、一般的なセキュリティの問題を自動的に検出して警告できます。さらに、このプロジェクトでは、コードの安全性を確保するためにテストスイートも大幅に拡張されています。
高度なセキュリティ対策と手順
契約に関連するPR記事は、以前よりも厳密にテストされるようになります。契約PRごとに2人のエンジニアがいて、各PRに関連付けられた詳細なチェックリストを使用して、徹底的なレビューを確実にするためのプロセスは遅くなります。
チームは、契約のセキュリティと内部監査の実施に焦点を当てて1週間を費やしました。また、近い将来、同様のセキュリティ問題が1週間発生するでしょう。
さらに、プロジェクトには、他のプロジェクトへの攻撃をレビューするエンジニアのチームが正式にあり、契約自体のソースコードを確認するなど、これらの各レビューに飛び込みます。影響を受けます。
プロジェクトは現在、大規模なトランザクションと失敗したトランザクションのDiscordを自動監視しています。新しく追加されたクイックポーズ機能により、2人のマルチシグホルダーがミントと償還を一時停止して、インシデントに迅速に対応し、脆弱性のサイズを縮小できるようになります。
そしてもちろん、最大$250,000のバグバウンティ。
DeFi保険
このプロジェクトは、Nexus Mutual、Cover Protocol、およびその他の保険プロバイダーと協力して、OUSD保有者にDeFiカバレッジを提供することを目指しています。オリジンは、初期の保険会社として多額の資本を投入する予定です。詳細は近い将来共有される予定です。
OUSDの未来
発売直後にOUSDがハッキングされたとき、人々の信頼を取り戻すことは困難です。しかし、地域社会への責任と働きかけの姿勢で、プロジェクトは今後も順調に発展していくと思います。
保有者の集中度、デプロイヤーとのつながり、資金調達パターン、ラベル、およびオンチェーンの挙動を利用して、インサイダー関連の可能性のある暗号資産ウォレットを特定するための実用的なフレームワーク。
リスク予算、トークンのデューデリジェンス、ウォレットのセキュリティ、慎重な取引実行、出口戦略、税務記録などを考慮しながら、ミームコインを取引する方法を学びましょう。
Learn how to use KuCoin P2P to buy and sell crypto, verify payments, choose offers, avoid common scams, and handle disputes safely.
仮想通貨エアドロップとは何か、参加資格のルールはどのように機能するのか、避けるべき誤解、そして財布を危険にさらすことなく大きなチャンスを掴む方法について学びましょう。
Binance、Bybit、OKXにおける本人確認(KYC)認証の失敗を、書類、自撮り写真、データ不一致、アカウントの問題を修正することで解決する方法を学びましょう。
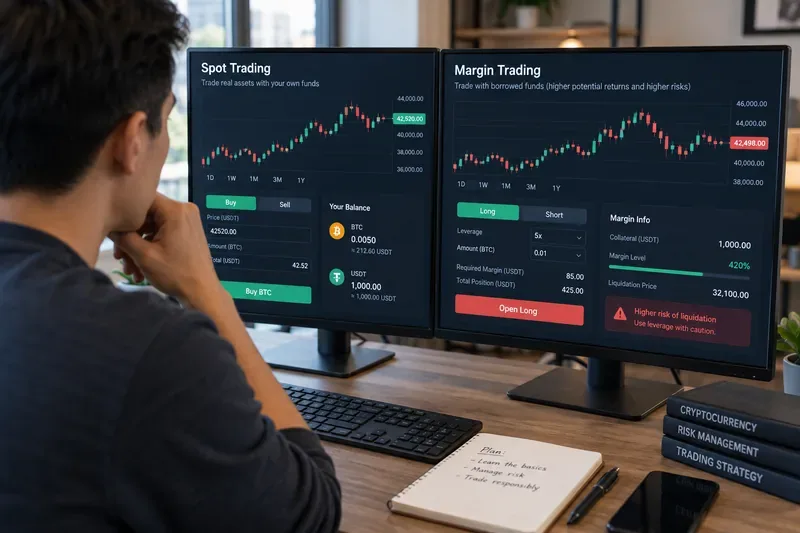
暗号資産における現物取引と証拠金取引の違いについて、所有権、レバレッジ、清算リスク、コスト、注文の種類、初心者向けのリスクチェックなどを含めて学びましょう。
Learn how honeypot crypto scams block token sales, how to check sell simulations, taxes, liquidity, and contract controls before risking funds.
株価操作(ポンプ・アンド・ダンプ)の仕組み、注意すべき兆候、そして操作された株式や暗号資産から資金を守るための実践的な手順を学びましょう。
ロックされた仮想通貨取引所アカウントを安全に復旧する方法、本人確認書類の準備方法、セキュリティチェックの完了方法、詐欺の回避方法、審査遅延への対処方法を学びましょう。
Learn how Binance Dual Investment works, including Buy Low, Sell High, settlement, APR, liquidity limits, market risk, and Auto-Compound.