Home
» Nieuws
»
Cross-chain DeFi-bruggen: beveiligingsrisico's, kosten en veiligere overdrachtspraktijken
Cross-chain DeFi-bruggen: beveiligingsrisico's, kosten en veiligere overdrachtspraktijken
Cross-chain DeFi-bruggen lossen een reëel interoperabiliteitsprobleem op: blockchains delen van nature geen status, waardoor een gebruiker niet zomaar een token van de ene onafhankelijke blockchain naar de andere kan overzetten alsof beide blockchains hetzelfde grootboek gebruiken. Een brug coördineert een overdracht met behulp van mechanismen zoals vergrendelen en minten, verbranden en minten, berichtverificatie of liquiditeit die op de bestemmingsblockchain wordt aangeleverd.
De belangrijkste les op het gebied van beveiliging is dat "bridged" niet één specifieke architectuur beschrijft. Verschillende bridges kunnen gebruikmaken van native blockchainverificatie, externe validatorsets, oracle- of berichtennetwerken, optimistische verificatie, liquiditeitsverschaffers of combinaties van deze mechanismen. Op 15 september 2026 benadrukt de officiële bridge-documentatie van Ethereum nog steeds dat er geen perfect bridge-ontwerp bestaat – alleen verschillende afwegingen tussen beveiliging, gebruiksgemak, connectiviteit, functionaliteit en kosten. Actie: voordat u waardevolle transacties uitvoert, identificeer het verificatiemodel van de bridge in plaats van alleen te kiezen op basis van merknaam of opgegeven snelheid.
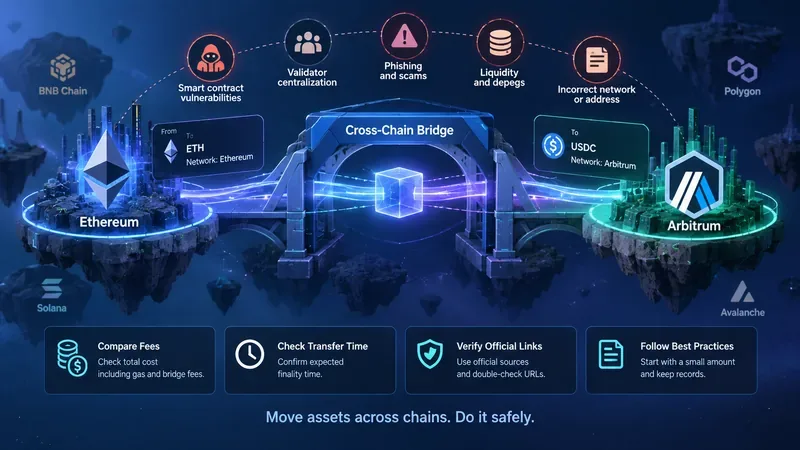
Een cross-chain overdracht voegt een extra beveiligingslaag toe tussen het bron- en bestemmingsnetwerk. Gebruikers dienen daarom zowel het protocolrisico als de transactiegegevens te evalueren voordat ze geld overmaken.
Wat een brug werkelijk doet – en wat hij níét doet.
Een veelvoorkomend misverstand is dat hetzelfde token fysiek tussen blockchains reist. De documentatie van Ethereum legt uit dat bridges vaak gebruikmaken van patronen zoals lock-and-mint , burn-and-mint of atomic swaps. Bij een lock-and-mint-ontwerp kan een asset bijvoorbeeld vergrendeld blijven op de bronketen, terwijl een overeenkomstige representatie wordt gecreëerd op de bestemmingsketen. Zie het technische overzicht van blockchain bridges van Ethereum .
Dit onderscheid is belangrijk omdat het doelactiva afhankelijkheden kan overnemen die het oorspronkelijke activa niet had. De waarde ervan kan afhangen van een bridgecontract, validatornetwerk, custodian, liquiditeitspool of inwisselingsmechanisme van de uitgever. Actie: controleer het exacte tokencontract op de bestemmingsketen via de officiële documentatie van de tokenuitgever of het protocol; ga er niet van uit dat identieke tickersymbolen identieke activa vertegenwoordigen.
Beveiligingsrisico #1: de brug kan een nieuwe vertrouwenslaag toevoegen.
Geverifieerd principe: de beveiliging van een bridge kan verschillen van de beveiliging van de twee blockchains die deze verbindt. Ethereum onderscheidt extern geverifieerde of "vertrouwde" ontwerpen van ontwerpen die het extra vertrouwen minimaliseren door directer te vertrouwen op de verbonden blockchains. Externe validator-, federatie-, multisig- of oracle-gebaseerde ontwerpen voegen partijen toe waarvan het gedrag of de sleutels beveiligingsveronderstellingen kunnen worden.
Dat betekent niet dat elke extern geverifieerde bridge onveilig is, noch dat elk systeem dat als 'trust-minimized' wordt beschreven automatisch veilig is. De kwaliteit van de implementatie, de controle op upgrades, de diversiteit van de verificatoren, de monitoring, de correctheid van de contracten en de beveiliging van elke verbonden blockchain blijven van belang. Actie: documenteer wie een cross-chain bericht mag autoriseren en welke drempelwaarde vereist is voordat de bridge gebruikt kan worden voor transacties van de omvang van de schatkist.
Een concreet voorbeeld: Wormhole Guardians
De huidige documentatie van Wormhole vermeldt dat het kernprotocol gebruikmaakt van een Guardian-netwerk. Ondertekende berichten, VAA's genaamd, worden geldig wanneer de vereiste supermeerderheid ze ondertekent; de documentatie beschrijft momenteel een drempel van 13 van de 19 ondertekeningen. Wormhole beschrijft ook aanvullende beveiligingen, zoals volledige node-observatie op ondersteunde configuraties en boekhoudkundige controles voor cross-chain activa. Dit zijn specifieke eigenschappen van Wormhole, geen universele eigenschappen van bridges. Bekijk het huidige beveiligingsmodel van Wormhole voordat u op deze aannames vertrouwt.
Actie: zoek bij het vergelijken met een andere brug naar even concrete antwoorden: aantal controleurs, drempelwaarde voor ondertekening, hoe controleurs de ketens observeren, bevoegdheid tot upgrades, noodmaatregelen en wat er gebeurt wanneer een keten zich reorganiseert of stilvalt.
Beveiligingsrisico #2: slimme contracten kunnen falen, zelfs als de architectuur robuust klinkt.
Geverifieerd risico: bridgecontracten kunnen implementatiefouten bevatten. De bridgedocumentatie van Ethereum noemt expliciet risico's met betrekking tot smart contracts en technologie als mogelijke gevaren van bridging. Audits kunnen het risico verlagen, maar een audit is geen bewijs dat een contract geen exploiteerbare fouten bevat.
Cross-chain systemen zijn bijzonder gevoelig omdat ze vaak contracten en statusinformatie over meerdere omgevingen coördineren. Een validatiefout aan de ene kant kan potentieel leiden tot een ongeldige mint, unlock of berichtuitvoering aan de andere kant. Upgradebare contracten voegen daar nog een dimensie aan toe: de huidige code blijft mogelijk niet voor onbepaalde tijd de code die het systeem bestuurt.
Actie: controleer de officiële protocoldocumentatie op contractadressen, audits, informatie over bug-bountyprogramma's, upgrade-mechanismen, pauzefuncties en recente beveiligingsmeldingen. Controleer deze informatie bij grote transacties direct vóór de uitvoering opnieuw, in plaats van te vertrouwen op onderzoek dat maanden eerder is uitgevoerd.
Veiligheidsrisico nr. 3: de bestemmingsketen is ook van belang.
Een andere misvatting is dat de keuze voor een veilige bridge de gehele cross-chainpositie net zo veilig maakt als de bronketen. Dat is niet per se waar. Als activa worden verplaatst van een sterk gedecentraliseerd netwerk naar een blockchain met andere consensus-, sequencer-, validator- of governance-aannames, is de resulterende positie ook blootgesteld aan de risico's van die bestemmingsketen.
De documentatie van Ethereum vermeldt bijvoorbeeld dat sidechains hun eigen consensusmechanisme gebruiken en niet automatisch de beveiligingsgaranties van het Ethereum Mainnet overnemen. Rollups en andere schaalbaarheidssystemen hebben hun eigen architecturen en aannames met betrekking tot opnames/finaliteit. Actie: evalueer het bestemmingsnetwerk los van de bridge; vraag jezelf af wat operationeel moet blijven om transacties te kunnen uitvoeren en uiteindelijk te kunnen uitstappen.
Beveiligingsrisico nr. 4: Omwikkelde activa en liquiditeit kunnen systeemafhankelijkheden worden.
Sommige bridges creëren of verplaatsen representaties van activa waarvan de dekking afhankelijk is van elders vergrendelde activa. Als de dekking in gevaar komt, bevroren raakt of onjuist wordt verwerkt, kan een representatie op de bestemming onder de waarde handelen die gebruikers verwachten. Andere bridge-ontwerpen maken gebruik van liquiditeit op de bestemming die door marktdeelnemers wordt aangeleverd, in plaats van te wachten op een canoniek cross-chain afwikkelingspad.
De exacte blootstelling hangt dus af van de route. Er is geen verdedigbare regel die stelt dat "liquiditeitsbruggen altijd veiliger zijn" of "standaardbruggen altijd goedkoper zijn". Actie: bepaal of u een standaardactiva, een voor de brug specifieke, ingekapselde activa of liquiditeit van een relayer ontvangt, en controleer wat uiteindelijk de overdracht afwikkelt.
Hoe cross-chain bridge fees precies werken
Een weergegeven "bridge fee" is mogelijk slechts een deel van de totale kosten. Afhankelijk van het protocol en de route kunnen de totale economische kosten bestaan uit gas op de bronketen, gas voor de uitvoering op de bestemming, protocolkosten, kosten van de liquiditeitsverschaffer, relayerkosten, kosten voor berichtverificatie, prijsimpact of integratorkosten. Tokenconversie tijdens de route kan bovendien swapkosten en slippage met zich meebrengen.
Kostencomponent
Waarom het kan veranderen
Wat te controleren
Brongas
Netwerkcongestie en transactiecomplexiteit
De geschatte netwerkkosten van Wallet vóór het ondertekenen
Bestemmingsgas/uitvoering
Ontwerp van de route en de brug naar de bestemmingen
Of dit nu in de offerte is inbegrepen of apart betaald moet worden.
Protocol-/berichtkosten
Brugprijzen en route
Officiële tariefdocumentatie en live offerte
Liquiditeits-/doorgeefvergoeding
Kapitaalbenutting, gas, vertraging in de afwikkeling en routeliquiditeit
Verzonden bedrag versus ontvangen bedrag
Wisselkosten
Liquiditeit, volatiliteit en handelsomvang van de pool
Instellingen voor prijsimpact, minimaal ontvangen bedrag en slippage
Integratorkosten
Interface- of toepassingsbeleid
Kostenoverzicht in de aanvraagofferte
Across biedt een nuttig, gedocumenteerd voorbeeld van waarom kosten op routeniveau moeten worden geëvalueerd. De huidige documentatie stelt dat de totale kosten van een overdracht het verschil zijn tussen de input- en outputhoeveelheden en beschrijft de componenten voor de lokale transporteur (LP) en de doorgeefdienst; de vergoeding voor de doorgeefdienst kan de bestemmingsgaskosten, de alternatieve kapitaalkosten en het risicokapitaal weerspiegelen. Ook worden optionele integratorkosten beschreven. Zie de Across-kostendocumentatie . Deze formules beschrijven Across, niet elke brug.
Actie: vergelijk het uiteindelijke verwachte bedrag op de bestemming, niet alleen een percentage in de titel. Vraag nieuwe offertes aan voor hetzelfde product, bedrag, leveringsketen en leveringsketen, omdat de kosten afhankelijk kunnen zijn van de route en de reistijd.
Snel betekent niet per se onveilig, en langzaam betekent niet per se veilig.
De overdrachtstijd is deels een gevolg van de architectuur. Een liquiditeitsnetwerk kan een gebruiker snel geld geven, terwijl de afwikkeling later plaatsvindt. Een optimistisch systeem kan een uitdagingsmechanisme gebruiken voor de afwikkeling. Een native bridge kan vereisen dat er gewacht wordt op finaliteit of dat er een protocolspecifieke opnameperiode geldt. Daarom zeggen "twee seconden" en "zeven dagen" op zich niet welk systeem het sterkste beveiligingsmodel heeft.
Across documenteert bijvoorbeeld een optimistisch verificatiemodel voor zijn afwikkelingsproces, met voorstellen die kunnen worden betwist volgens de protocolregels. Wormhole documenteert door Guardian ondertekende berichten. Deze ontwerpen moeten worden beoordeeld op basis van hun eigen faalcondities in plaats van alleen te worden vergeleken op basis van de voor de gebruiker zichtbare voltooiingstijd. Zie de documentatie over het beveiligingsmodel van Across .
Actie: maak onderscheid tussen de tijd totdat de fondsen verschijnen en de tijd totdat de onderliggende cross-chain-afwikkeling definitief is . Voor transacties met een hoge waarde is het belangrijk om beide te begrijpen.
Phishing en fouten bij het doorverwijzen naar een verkeerde route staan los van protocolbeveiliging.
Een bridge kan correct functioneren, terwijl een gebruiker toch geld verliest door een gekloonde website te bezoeken, een kwaadwillig contract goed te keuren, een niet-ondersteund token te selecteren of naar een incompatibel adres te verzenden. Een protocolaudit kan een wallet die een ongerelateerde, kwaadwillige goedkeuring ondertekent, niet beschermen.
Ook onbekende factoren spelen hier een rol. Een zoekresultaat, reactie op sociale media, direct bericht of advertentie kan op zichzelf niet aantonen dat een bridge-interface officieel is. Domeinen en front-ends kunnen in de loop der tijd veranderen. Actie: benader de bridge via een geverifieerde projectdocumentatiepagina of officiële applicatiegids, vergelijk de blockchain en transactiegegevens van de gekoppelde wallet en voer nooit een seed phrase in op een bridge-website.
Een veiligere workflow voordat er sprake is van zinvolle waardecreatie.
Bevestig het activum en de route. Noteer het brontoken, de bronketen, de bestemmingsketen en het exacte activum dat u verwacht te ontvangen.
Identificeer het beveiligingsmodel. Bepaal of de validatie afhankelijk is van interne verificatie, externe validators, Guardians, een orakel, optimistische afwikkeling, liquiditeitsverschaffers of een ander mechanisme.
Controleer officiële contracten en links. Gebruik de documentatie van het primaire protocol of de uitgever, niet een ongevraagde link.
Lees de volledige offerte. Vergelijk de input, de verwachte output, gas, bridge-/relayerkosten, swaps, prijsimpact en eventuele aanvraagkosten.
Controleer de vereisten van de bestemming. Zorg ervoor dat u over het eigen gastoken van het bestemmingsnetwerk beschikt, indien dit nodig is voor de volgende transactie.
Controleer de prompts van de wallet. Bevestig de blockchain, de tokengoedkeuring, de gebruiker, het bedrag, het bestemmingsadres en het transactietype voordat u tekent.
Gebruik een kleine test wanneer de risico's dat rechtvaardigen. Een succesvolle kleine overdracht kan een fout in een adres, netwerk, token of workflow aan het licht brengen. Het bewijst echter niet dat de bridge immuun is voor toekomstige aanvallen.
Controleer de ontvangst onafhankelijk. Controleer de bestemmingsportemonnee en de bijbehorende blockchain-explorer in plaats van uitsluitend af te gaan op een succesbericht op de website.
Wat blijft er onzeker, zelfs na zorgvuldig onderzoek?
Geen enkele checklist kan garanderen dat een cross-chain bridge bestand is tegen elke toekomstige exploit, inbreuk op de governance, reorganisatie van de blockchain, liquiditeitscrisis of softwarefout. De officiële documentatie van Ethereum wijst expliciet op open vragen over het gedrag van bridges tijdens congestie en onvoorziene gebeurtenissen op netwerkniveau. De beveiliging verandert bovendien in de loop der tijd, naarmate contracten worden geüpgraded, verificatiesets veranderen, nieuwe blockchains worden toegevoegd en de liquiditeit verschuift.
Actie: beschouw de keuze voor een overbruggingsconstructie als een beslissing over het huidige risico, niet als een permanente certificering. Controleer de documentatie en de veiligheidsvoorschriften opnieuw vóór elke ongebruikelijk grote overdracht en vermijd het langer dan uw strategie vereist in een overbruggingsconstructie aan te houden, enkel en alleen voor het gemak.
Kortom
De veiligste manier om na te denken over cross-chain DeFi-bruggen is niet "Welke brug is het beste?", maar "Welke nieuwe aannames brengt deze route met zich mee?". Een route kan je blootstellen aan risico's met betrekking tot smart-contractcode, externe verificatoren, beveiliging van de bestemmingsketen, ingekapselde activa, liquiditeit, relayers, governance, upgrades en de gebruikersinterface – en dat allemaal nog voordat je rekening houdt met de gebruikelijke fouten die wallets maken.
Kosten verdienen dezelfde routespecifieke behandeling. Vergelijk het bedrag dat daadwerkelijk aankomt, begrijp of de afwikkeling doorgaat na de door de gebruiker uitgevoerde transactie en scheid protocolkosten van gas, liquiditeit, swaps en integratorkosten. Controleer ten slotte de bestemmingsactiva en de officiële interface voordat u tekent. Deze stappen kunnen het risico van cross-chain transacties niet volledig wegnemen, maar ze maken het risico wel voldoende zichtbaar om een weloverwogen beslissing te nemen in plaats van een bridge te vertrouwen simpelweg omdat deze snel, bekend of als gedecentraliseerd wordt aangeprezen.