Home
» Nieuws
»
Hoe je veilig kunt deelnemen aan crypto-airdrops zonder je portemonnee in gevaar te brengen
Hoe je veilig kunt deelnemen aan crypto-airdrops zonder je portemonnee in gevaar te brengen
Crypto-airdrops kunnen legitieme distributieprogramma's zijn, maar het woord 'airdrop' wordt ook vaak gebruikt als lokmiddel voor phishing, frauduleuze tokengoedkeuringen, misleidende handtekeningen en nep-ondersteuning. De veiligste denkwijze is niet "Hoe claim ik alles?", maar "Welke autoriteit geef ik weg met deze claim?".
Deze handleiding is gebaseerd op documentatie over de beveiliging van wallets die is gecontroleerd op 15 september 2026. De focus ligt op werkwijzen die bruikbaar blijven voor verschillende projecten, in plaats van te beweren dat een specifieke airdrop veilig is. Een project kan na publicatie van dit artikel zijn website, contracten, deelnameregels of claimprocedure wijzigen, dus de meest recente primaire bronnen hebben altijd voorrang.
1. Doe onderzoek naar het project voordat je een wallet koppelt.
Een veelvoorkomende misvatting: als een airdrop in een wallet of blockchain-explorer verschijnt, moet deze wel legitiem zijn. Dat is niet waar. Iedereen kan allerlei soorten tokens naar een openbaar adres sturen, en ongevraagde tokens kunnen worden gebruikt om houders naar malafide websites te lokken. De beveiligingsdocumentatie van Ledger waarschuwt specifiek dat frauduleuze airdrop-tokens kunnen verschijnen in legitieme blockchain-explorers en gebruikers vervolgens kunnen doorverwijzen naar frauduleuze claim- of handelspagina's.
Wat wordt geverifieerd: een token dat on-chain arriveert, bewijst dat er een tokenoverdracht heeft plaatsgevonden; het bewijst niet dat de afzender, website of beloofde waarde betrouwbaar is. Wat afhangt van de omstandigheden: sommige echte projecten distribueren tokens zonder voorafgaande claim te vereisen, terwijl andere officiële claimcontracten gebruiken. Wat onbekend blijft: de legitimiteit van een onbekend token kan niet alleen worden vastgesteld op basis van de naam, het logo of de weergave in de wallet.
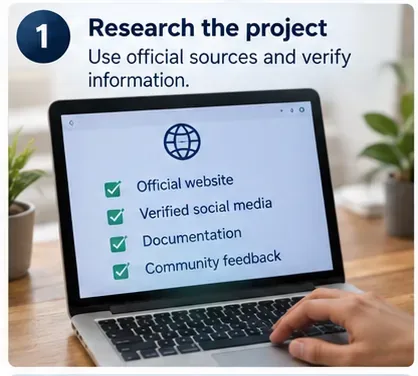
Actie: begin bij de officiële website of documentatie van het project en controleer of daar daadwerkelijk een airdrop is aangekondigd. Gebruik niet de URL in een ongevraagde token, NFT, e-mail, direct bericht, antwoord of zoekadvertentie als uitgangspunt. De richtlijnen van Ledger over airdrop-fraude bevatten voorbeelden van dit aanvalspatroon.
Begin met de primaire projectbronnen en controleer onafhankelijk of de airdrop daadwerkelijk bestaat voordat u een wallet koppelt.
2. Scheid airdrop-activiteiten van uw belangrijkste bezittingen.
Een veelvoorkomende misvatting: een hardware wallet maakt elke interactie met een dApp onschadelijk. Een hardware signer beschermt privésleutels tegen het simpelweg uitlezen door een website, maar je kunt nog steeds zelf een schadelijke transactie of tokengoedkeuring autoriseren. De signer is een beveiligingslaag, geen toestemming om te stoppen met het lezen van transactiegegevens.
Wat wordt geverifieerd: MetaMask adviseert een hardware wallet te overwegen voor waardevolle bezittingen, terwijl Ledger de nadruk legt op leesbare transactieverificatie in plaats van blinde ondertekening. Wat afhangt van de omstandigheden: of u een aparte wallet nodig hebt, hangt af van uw blootstelling, transactiefrequentie, operationele discipline en de waarde die op het spel staat.
Actie: houd langetermijnbeleggingen of waardevolle tegoeden gescheiden van de wallet die u gebruikt voor experimentele dApps en airdrop-claims. Stort alleen de activa en transactiekosten (gas) in de activiteitenwallet die u redelijkerwijs nodig hebt. Dit beperkt het risico dat u loopt bij een onjuiste goedkeuring of handtekening, hoewel het de activiteitenwallet zelf niet veiliger maakt.
Door de wallets te scheiden, wordt de waarde die bij een airdrop-interactie wordt blootgesteld, verlaagd, maar dit vervangt de transactieverificatie niet.
3. Beschouw links als onbetrouwbaar totdat ze onafhankelijk zijn geverifieerd.
Een veelvoorkomende misvatting: een bekend logo, een verzorgde interface, een HTTPS-slotje of een bijna identieke domeinnaam garanderen de authenticiteit. Geen van deze signalen bewijst echter dat een pagina daadwerkelijk bij het beoogde project hoort. Phishingpagina's kunnen de huisstijl kopiëren en geldige HTTPS-certificaten gebruiken.
Wat is geverifieerd: aanbieders van wallets waarschuwen gebruikers herhaaldelijk voor phishing en identiteitsfraude. MetaMask stelt dat hun supportafdeling nooit om een Secret Recovery Phrase zal vragen en adviseert gebruikers om de officiële supportkanalen te gebruiken. Wat afhangt van de omstandigheden: projecten kunnen een claim aankondigen via websites, governancefora, sociale media of documentatie, waardoor er geen universeel legitiem URL-patroon bestaat.
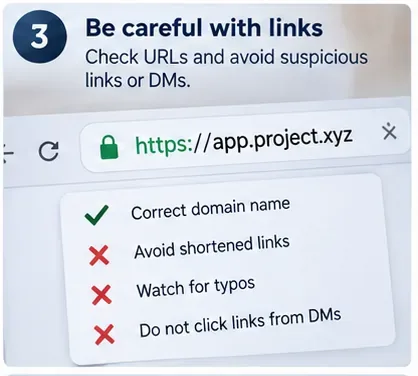
Actie: ga vanaf een bron die je al vertrouwt naar de pagina, vergelijk het volledige domein zorgvuldig en controleer de claimmelding in ten minste één ander officieel projectkanaal. Voeg geverifieerde pagina's toe aan je bladwijzers voor hergebruik in plaats van telkens op zoekresultaten te vertrouwen. Zie de officiële ondersteuningsrichtlijnen van MetaMask .
Controleer de volledige domeinnaam en de pagina's met toegangsrechten via officiële projectbronnen in plaats van ongevraagde links.
4. Geef nooit een seed phrase of privésleutel op om een airdrop te claimen.
Dit is een van de duidelijkste regels bij zelfbeheer. MetaMask stelt dat iedereen die uw geheime herstelzin heeft, accounts kan beheren die daarvan zijn afgeleid en dat de zin niet mag worden gedeeld. Voor een normale dApp-verbinding of on-chain claim is het niet nodig om uw herstelzin voor de wallet op een website in te voeren.
Een veelvoorkomende misvatting: een formulier voor 'walletverificatie', 'synchronisatie' of 'activering' kan legitiem om de herstelzin vragen. Voor deelname aan een gewone airdrop is dit echter niet het geval. Een wallet kan om een herstelzin vragen wanneer u de wallet opzettelijk herstelt in legitieme walletsoftware, wat een andere handeling is dan het claimen van een token.
Actie: als een claimpagina, supportmedewerker, formulier, bot of direct bericht om uw herstelzin of privésleutel vraagt, stop dan. Sluit de pagina en controleer de situatie via de officiële supportafdeling van de wallet of het project. De beveiligingsdocumentatie van MetaMask waarschuwt expliciet om deze nooit te delen.
Een legitieme airdrop-claim zou niet vereisen dat u uw wallet-seedphrase of privésleutel prijsgeeft.
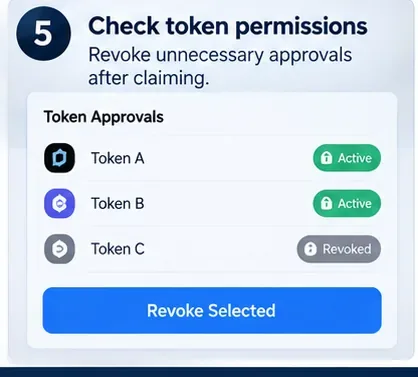
5. Begrijp de goedkeuringen: het verbreken van de verbinding is niet hetzelfde als het intrekken ervan.
Een veelvoorkomende misvatting: het loskoppelen van een wallet van een website annuleert alle eerder on-chain verleende machtigingen. Dat is niet per se het geval. Een token-toestemming is een on-chain autorisatie waarmee een contract tokens kan gebruiken tot het goedgekeurde bedrag. De wallet-documentatie van Coinbase maakt onderscheid tussen dApp-verbindingen en token-goedkeuringen en waarschuwt dat kwaadwillende contracten misbruik kunnen maken van ruime toestemmingen.
Wat wordt geverifieerd: tokengoedkeuringen kunnen van kracht blijven totdat ze worden ingetrokken of anderszins gewijzigd, afhankelijk van het gedrag van het token en het contract. Het intrekken van een goedkeuring vereist over het algemeen een on-chain transactie en netwerkkosten. Wat afhangt van de omstandigheden: niet elke airdrop-claim vereist een ERC-20-goedkeuring, en de exacte machtigingen verschillen per blockchain, tokenstandaard en claimcontract.
Actie: vraag vóór het ondertekenen waarom een claim überhaupt bestedingsbevoegdheid nodig heeft. Geef bij voorkeur beperkt toegestelde machtigingen wanneer de wallet en het protocol dit ondersteunen. Controleer na afloop de bestaande machtigingen en trek machtigingen in die u niet langer nodig hebt. Coinbase biedt actuele instructies in de handleiding voor dApp-machtigingen en tokengoedkeuringen .
Controleer de tokentoewijzingen na een aanvraag en trek machtigingen in die niet langer nodig zijn.
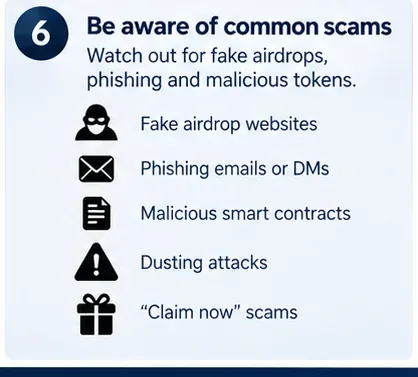
6. Leer de oplichtingspatronen kennen zonder er meteen van uit te gaan dat elke ongebruikelijke airdrop frauduleus is.
Nepclaimwebsites, accounts die zich voordoen als iemand anders, dringende privéberichten, frauduleuze contracten en ongevraagde tokens zijn bekende oplichtingspatronen. Eén verdacht kenmerk alleen bewijst echter niet dat een specifiek project frauduleus is. Beveiligingsbeslissingen moeten gebaseerd zijn op verifieerbaar bewijs, niet op geruchten.
Actie: beschouw urgentie als een reden om het rustiger aan te doen. Controleer zelfstandig of u in aanmerking komt, de uiterste inleverdatum, het contractadres en de officiële instructies. Als er onverwacht een token in uw wallet verschijnt, volg dan niet de instructies die in de naam, metadata, memo of bijbehorende website staan. Betaal nooit een onverklaarde 'ontgrendelings-', 'verificatie-' of 'activerings'-vergoeding, alleen omdat een ongevraagd bericht een hogere beloning belooft.
Spoed, ongevraagde links en onverwachte tokens zouden aanleiding moeten geven tot verificatie in plaats van onmiddellijke interactie.
7. Lees wat je ondertekent en vermijd blind ondertekenen waar mogelijk.
Een walletverbinding op zich geeft doorgaans openbare accountgegevens weer, niet uw privésleutel. De gevaarlijke stap is vaak wat daarop volgt: een handtekening, goedkeuring, toestemming of contractuele transactie. Daarom moeten "Ik heb alleen mijn wallet verbonden" en "Ik heb een transactie geautoriseerd" niet als gelijkwaardige acties worden beschouwd.
Ledger definieert Clear Signing als het weergeven van de transactie-intentie in een leesbare vorm op een beveiligd scherm, inclusief de relevante actie, ontvanger en het bedrag. Blind ondertekenen betekent het goedkeuren van gegevens die u niet op een zinvolle manier kunt interpreteren. Clear Signing garandeert niet dat een project economisch verantwoord is, maar een leesbare intentie vergroot de kans op het detecteren van een onverwachte autorisatie. Zie de documentatie van Ledger over Clear Signing .
Actie: controleer de transactieketen, het contract, de uitgever, het activum, het bedrag, de bestemming en het type machtiging voordat u de transactie goedkeurt. Als de wallet niet kan uitleggen wat een handtekening of transactie doet en u deze niet zelfstandig kunt decoderen, onderteken de transactie dan niet, ook al zegt de website dat de actie onschadelijk is.
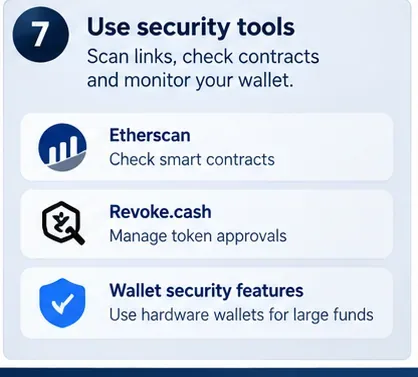
Gebruik beveiligingstools als extra controle, maar baseer de uiteindelijke beslissing op de daadwerkelijke transactie en de details van de machtigingen die u autoriseert.
8. Begin klein, houd de uitgaven in de gaten en ruim ze daarna op.
Een veelvoorkomende misvatting: een succesvolle kleine transactie bewijst dat het contract veilig is. Dat is niet het geval. Een test kan fouten zoals een verkeerd netwerk, adres, gasverbruik of workflow aan het licht brengen, maar kwaadaardige logica kan zich anders gedragen, afhankelijk van de machtigingen, activa, timing of latere transacties.
Actie: test indien mogelijk met een beperkte waarde en verifieer vervolgens de resulterende transactie op de betreffende blockchain-explorer. Controleer na de claim de saldi en tokengoedkeuringen, verbreek sessies die u niet meer gebruikt en zorg ervoor dat de walletsoftware, browser, het besturingssysteem en de firmware van de hardwarewallet up-to-date blijven via officiële distributiekanalen.
Een kleinschalige test beperkt de operationele risico's; voortdurende monitoring en het verkrijgen van de benodigde vergunningen zijn van belang nadat de luchtlandingsoperatie is afgerond.
Praktische checklist voor de voorbereiding op een schadeclaim
Vraag
Veiliger reactie
Is de airdrop door het project bevestigd?
Controleer dit via de actuele officiële website/documentatie en een ander officieel kanaal.
Wordt er op de pagina om een seed phrase of een privésleutel gevraagd?
Stop. Geef het niet.
Is uw belangrijkste wallet voor beleggingen gekoppeld?
Denk bijvoorbeeld aan een geïsoleerde activiteitsportemonnee met een beperkt budget.
Vraagt de claim om toestemming voor het uitgeven van tokens?
Begrijp waarom, controleer de uitgaven en beperk de vergoeding waar mogelijk.
Kunt u de handtekening of de transactie begrijpen?
Onderteken geen onverklaarde gegevens zonder voorafgaande toestemming.
Heb je de claim afgerond?
Verifieer de ontvangst on-chain, controleer de goedkeuringen en trek de niet langer benodigde machtigingen in.
Als je al iets verdachts hebt ondertekend
Ga er niet van uit dat het simpelweg wijzigen van een walletwachtwoord de blockchaintoegang ongedaan maakt. Een lokaal walletwachtwoord beschermt normaal gesproken de toegang op dat apparaat; het herschrijft geen on-chain goedkeuringen. De juiste reactie hangt af van wat er precies is blootgesteld.
Als u een geheime herstelzin of privésleutel hebt vrijgegeven, beschouw de betreffende wallet dan als gecompromitteerd en verplaats de resterende activa naar een nieuw aangemaakte wallet met een nieuwe geheime sleutel, afhankelijk van de netwerkcondities en uw vermogen om dit veilig te doen. Als u een verdachte tokengoedkeuring hebt verleend maar de geheime sleutel van de wallet niet hebt vrijgegeven, controleer en trek de betreffende goedkeuring dan in. Als u een onduidelijk bericht hebt ondertekend, bepaal dan welke autorisatie dit heeft gecreëerd voordat u verdere stappen onderneemt.
Actie: gebruik de officiële ondersteunings- en beveiligingsdocumentatie van de walletprovider, en niet iemand die privé contact met u opneemt en "herstel" aanbiedt. De beveiligingsrichtlijnen van MetaMask benadrukken dat privésleutels en herstelzinnen nooit mogen worden gedeeld.
Kortom
Veilig deelnemen aan een airdrop draait minder om het voorspellen welke token waardevol zal zijn en meer om het beheersen van wat een onbekende website of contract met je wallet kan doen. Controleer de aankondiging via primaire bronnen, scheid experimentele activiteiten van belangrijke bezittingen, deel nooit herstelgeheimen, begrijp elke goedkeuring, vermijd blind ondertekenen en verwijder machtigingen die je niet langer nodig hebt.
Geen enkele checklist kan garanderen dat een nieuw smart contract vrij is van exploits of dat een project betrouwbaar blijft. Wat deze werkwijzen wel kunnen doen, is onnodige risico's beperken en elke autorisatie weloverwogen maken. Als u niet kunt vaststellen wat u ondertekent of waarom een claim een specifieke toestemming vereist, is het overslaan van de airdrop een geldige veiligheidsbeslissing.