Home
» Nieuws
»
Hoe u uw Web3-wallet kunt beschermen tegen phishing-aanvallen en frauduleuze goedkeuringen
Hoe u uw Web3-wallet kunt beschermen tegen phishing-aanvallen en frauduleuze goedkeuringen
Een Web3-wallet kan worden leeggehaald zonder dat een aanvaller ooit uw seed phrase te weten komt. Dat is het ongemakkelijke aspect van moderne phishing: een nepwebsite kan u er simpelweg toe verleiden de aanvaller toestemming te geven om activa over te maken die zich al in uw wallet bevinden. De goedkeuring of handtekening kan er routineus uitzien, vooral wanneer de pagina een bekend protocol, airdrop, mint, supportportal of tokenclaim nabootst.
Deze handleiding is gecontroleerd aan de hand van de officiële documentatie van de wallet, het protocol en de Ethereum-standaard op 16 september 2026. De exacte waarschuwingsschermen en beveiligingsfuncties verschillen per wallet, netwerk en app, dus het doel is niet om één interface uit je hoofd te leren. Het is de bedoeling dat je begrijpt wat een verzoek kan autoriseren voordat je het goedkeurt.
Begrijp allereerst wat een geldverslinder eigenlijk nodig heeft.
Een "drainer" is niet één enkele smart-contractfunctie. In de praktijk kunnen phishingcampagnes proberen verschillende soorten autorisatie te verkrijgen: een ERC-20-tokenautorisatie, een goedkeuring van een NFT-operator, een ondertekende vergunning, een directe overdrachtstransactie of – in het meest ernstige geval – de geheime herstelzin of privésleutel van de gebruiker.
Het risico hangt af van wat er is geautoriseerd. Een ERC-20-autorisatie is normaal gesproken van toepassing op een specifiek tokencontract en een specifieke gebruiker, terwijl een ERC-721- setApprovalForAllautorisatie een operator in staat stelt alle NFT's uit die collectie die de eigenaar bezit te beheren. De Ethereum ERC-721-specificatie definieert expliciet setApprovalForAllhet in- of uitschakelen van een operator voor alle activa van de aanroeper in dat NFT-contract. Lees de ERC-721-specificatie .
Actie: wanneer een digitale portemonnee u vraagt om uitgaven, een operator of een handtekening goed te keuren, beschouw dit dan als een autorisatiebeslissing en niet als een onschuldige inlogstap.
Begin met het domein: een onbekend of gelijkend adres moet de interactie stoppen voordat een verzoek om een wallet-transactie wordt goedgekeurd.
Mythe 1: "Door mijn portemonnee te koppelen, kan de site mijn geld afschrijven."
Bevestigd: het simpelweg koppelen van een wallet en het verlenen van toegang tot uw openbare adres aan een app is niet hetzelfde als het verlenen van een tokenautorisatie. De officiële documentatie van MetaMask maakt dit onderscheid expliciet: het loskoppelen van een dApp verbreekt de verbinding, terwijl het intrekken van een autorisatie de mogelijkheid van het smart contract om toegang te krijgen tot en tokens te verplaatsen die onder die autorisatie vallen, wegneemt. Zie de richtlijnen van MetaMask voor het intrekken van autorisaties .
De context is belangrijk: na de verbinding kan een website nog steeds een transactie of handtekeningverzoek weergeven. De gevaarlijke stap vindt vaak plaats na de eerste verbinding, dus "Ik heb alleen verbinding gemaakt" is alleen veilig als je daadwerkelijk niets anders hebt ondertekend of goedgekeurd.
Actie: als u verbinding hebt gemaakt met een verdachte website maar elke transactie en handtekening hebt geweigerd, verbreek de verbinding dan toch. Controleer vervolgens de recente activiteit en goedkeuringen in uw wallet in plaats van ervan uit te gaan dat de verbinding zelf geld heeft overgemaakt.
Mythe 2: "Als ik de dApp loskoppel, heb ik de goedkeuring van het token ingetrokken."
Geverifieerd: dit is onjuist. Een tokengoedkeuring is een on-chain autorisatie. Het verbreken van de websitesessie wist die blockchainstatus niet automatisch. MetaMask merkt op dat intrekking zelf een on-chain transactie is en daarom normaal gesproken netwerkgas vereist. MetaMask legt het verschil hier uit .
Dit is belangrijk na een phishingaanval, omdat een slachtoffer de browser kan sluiten, de dApp kan loskoppelen en kan denken dat het gevaar geweken is, terwijl een eerder goedgekeurde gebruiker nog steeds bevoegdheden heeft.
Actie: als u een gebruiker hebt goedgekeurd die u niet langer vertrouwt, gebruik dan de functie voor goedkeuringsbeheer in uw wallet of de officiële goedkeuringscontrole van de betreffende netwerkverkenner en dien een on-chain intrekking in.
Een verzoek om onbeperkte uitgaven verdient een zorgvuldige controle: controleer het token, de gebruiker, het netwerk en het aangevraagde bedrag voordat u het goedkeurt.
Verklein de impact van ERC-20-goedkeuringen.
ERC-20-toestemmingen zijn nuttig omdat een gedecentraliseerde beurs of ander contract mogelijk toestemming nodig heeft om namens u tokens over te maken. Ze zijn op zich niet kwaadaardig. Het probleem zit hem in de reikwijdte. Als u een zeer grote of onbeperkte toestemming verleent en de gebruiker is kwaadaardig – of een vertrouwd contract wordt later misbruikt – kan het risico veel groter zijn dan de transactie die u oorspronkelijk bedoelde.
MetaMask biedt gebruikers momenteel de mogelijkheid om een aangepaste bestedingslimiet in te stellen voor ondersteunde goedkeuringsworkflows. De beveiligingsdocumentatie adviseert om te controleren wat een dApp aanvraagt en de toegang waar nodig te beperken. Zie de richtlijnen van MetaMask voor bestedingslimieten .
Actie: als de wallet een aangepaste limiet aanbiedt, keur dan alleen het bedrag goed dat redelijkerwijs nodig is voor de directe actie. Als een site onbeperkte toegang vraagt voor een eenmalige transactie of claim, stop dan en controleer waarom.
Negeer ondertekende vergunningen niet, ook al staat er geen benzinetoeslag op vermeld.
Geverifieerd: niet elke autorisatie begint als een normale on-chain goedkeuringstransactie. ERC-2612 introduceerde permitde mogelijkheid om een ERC-20-toestemming in te stellen via een ondertekend bericht. De standaard stelt dat een geldige handtekening de toestemming van de eigenaar voor een gebruiker kan instellen tot een bepaalde waarde en deadline. Lees ERC-2612 .
Dat betekent dat "deze handtekening geen gas kost" geen bewijs is dat deze onschadelijk is. Een handtekening kan een autorisatie bevatten die een andere partij later on-chain indient. Of een bepaalde handtekening daadwerkelijk activa kan verplaatsen, hangt af van de exacte standaard, het contract, de velden en de daaropvolgende uitvoering.
Actie: lees de gestructureerde gegevens die de wallet weergeeft. Besteed speciale aandacht aan de uitgever, het token, de waarde, de deadline, de blockchain en het contractdomein. Weiger verzoeken die u niet in begrijpelijke taal kunt uitleggen.
Een hardwarewallet kan privé-sleutels isoleren, maar kan een kwaadwillige goedkeuring niet beschermen als de gebruiker deze opzettelijk bevestigt.
Mythe 3: "Een hardware wallet beschermt me automatisch tegen oplichters."
Gedeeltelijk waar, maar niet volledig: hardware wallets kunnen privésleutels beschermen tegen directe blootstelling aan de browser of gewone malware, wat waardevol is. Maar phishing richt zich vaak op de autorisatiebeslissing van de gebruiker. Als het apparaat een kwaadwillige transactie of goedkeuring weergeeft en de gebruiker deze bevestigt, maakt de hardwarebeveiliging de autorisatie niet op magische wijze ongeldig.
Het praktische voordeel is het grootst wanneer het apparaat je in staat stelt om belangrijke transactiegegevens te verifiëren op een vertrouwd scherm. De bescherming is zwakker wanneer het verzoek onduidelijk is of wanneer de gebruiker iets bevestigt dat hij of zij niet begrijpt.
Actie: gebruik een hardware wallet voor waardevolle tegoeden, maar controleer nog steeds de bestemming, het contract, het bedrag, het netwerk en de machtigingen op het apparaat waarmee je tekent. Beschouw de aanwezigheid van een hardware wallet nooit als toestemming om blindelings te tekenen.
Houd de goedkeuringen van operators voor NFT's in de gaten.
Voor NFT's verdient deze formulering setApprovalForAllspeciale aandacht. Volgens ERC-721 kan het goedkeuren van een operator ervoor zorgen dat die operator alle NFT's van dat contract die u bezit, kan beheren. Dit gaat verder dan het goedkeuren van één NFT-ID. De Ethereum-standaard zelf maakt onderscheid tussen goedkeuring van een enkel token en goedkeuring van de gehele operator. Bekijk de ERC-721-goedkeuringsfuncties .
Dat betekent niet dat elk setApprovalForAllverzoek kwaadaardig is; NFT-marktplaatsen hebben mogelijk legitiem toestemming van de beheerder nodig. De juiste vraag is of de beheerder en het beoogde gebruik overeenkomen met wat u voor ogen had.
Actie: als u alleen een airdrop probeert te claimen of wilt inloggen op een website, moet een onverwacht verzoek om NFT-brede operatorcontrole als een ernstig waarschuwingssignaal worden beschouwd.
Een herhaalbare checklist is betrouwbaarder dan intuïtie wanneer een phishingpagina is ontworpen om urgentie of FOMO (Fear of Missing Out) te creëren.
Controleer de site voordat u de transactie verifieert.
Drainer-phishing slaagt vaak omdat de nepwebsite er voldoende op de echte lijkt. Een gesponsord zoekresultaat, een reactie op sociale media, een direct bericht, een nep-supportaccount of een gekopieerde front-end kunnen gebruikers naar een ander domein leiden dat overtuigende aanbiedingen voor digitale portemonnees presenteert.
Beveiligingssystemen voor wallets kunnen helpen, maar ze zijn niet onfeilbaar. De Verify API van WalletConnect kan bijvoorbeeld een deelnemende wallet laten weten of een domein geverifieerd, niet-overeenkomend, onbekend of als kwaadaardig gemarkeerd is. WalletConnect waarschuwt expliciet dat deze detectie niet "waterdicht" is. Zie de documentatie van de Verify API van WalletConnect .
MetaMask omschrijft zijn beveiligingswaarschuwingen eveneens als informatieve signalen in plaats van garanties en merkt op dat legitieme sites niet altijd een geverifieerde indicator hebben. Zie MetaMask-beveiligingswaarschuwingen .
Actie: bereik belangrijke dApps via een bladwijzer die je hebt aangemaakt op basis van een onafhankelijk geverifieerde officiële bron. Vertrouw niet op het eerste zoekresultaat, een verkorte link of een URL die je in een ongevraagd privébericht ontvangt.
Door de dagelijkse activiteit van dApps te scheiden van langetermijnbeleggingen, kan de blootstelling aan risico's worden verminderd wanneer een wallet een ongeldig verzoek ondertekent.
Scheid je "kluis" van je "dapp"-wallet.
Dit is een risicobeheersingstechniek in plaats van een protocolregel. Een wallet die gebruikt wordt om te experimenteren met nieuwe mints, tokenclaims, games en onbekende dapps heeft een groter interactieoppervlak dan een adres dat alleen gebruikt wordt om langetermijnactiva te bewaren.
Scheiding voorkomt phishing niet, en het verplaatsen van activa tussen wallets brengt eigen operationele lasten met zich mee. Het kan echter wel de waarde beperken die blootgesteld wordt aan een onterechte goedkeuring, omdat de interactiewallet simpelweg niet het grootste deel van uw activa bevat.
Actie: overweeg om langetermijnactiva of waardevolle activa te bewaren in een wallet die zelden verbinding maakt met dApps, en gebruik een aparte wallet met een bewust beperkt saldo voor risicovollere Web3-activiteiten.
Mythe 4: "Een geverifieerde of niet-gemarkeerde site moet wel veilig zijn."
Niet geverifieerd: de afwezigheid van een waarschuwing is geen bewijs van veiligheid. Dreigingsdatabases kunnen achterlopen op nieuw gecreëerde phishingdomeinen, en een verder legitieme applicatie kan nog steeds een gecompromitteerde front-end of een kwetsbaar contract hebben. WalletConnect gebruikt expliciet de status "ONBEKEND" voor domeinen die niet geverifieerd kunnen worden, en in de documentatie staat dat de verificatielaag niet ontworpen is om onfeilbaar te zijn.
Actie: behandel beveiligingswaarschuwingen als één laag. Controleer onafhankelijk het domein, het verwachte contract, de gevraagde toestemming en of de actie zinvol is voor wat u probeert te doen.
Twee afzonderlijke controles zijn van belang: nagaan waar het verzoek vandaan komt en vervolgens nagaan welke bevoegdheid het verzoek verleent.
Controleer oude goedkeuringen voordat ze morgen problemen veroorzaken.
Goedkeuringen kunnen lang actief blijven nadat u een dApp niet meer gebruikt. MetaMask raadt aan om periodiek de tokengoedkeuringen te controleren en machtigingen in te trekken die u niet langer nodig hebt. Omdat intrekking de on-chain status wijzigt, brengt dit over het algemeen transactiekosten met zich mee. Zie de officiële handleiding voor intrekking .
Hoe vaak je je wallet moet controleren, hangt af van hoe vaak je dApps gebruikt en hoeveel waarde er in de wallet zit. Er is geen universeel juist schema.
Actie: stel een terugkerende agendaherinnering in – bijvoorbeeld maandelijks als u een actieve DeFi-gebruiker bent – om de uitgaven, de toegestane bedragen, de NFT-operators en de oude dApp-machtigingen te controleren op de blockchains die u daadwerkelijk gebruikt.
Het controleren van contracten en machtigingen is een doorlopende onderhoudstaak voor uw portemonnee, geen eenmalige installatiestap.
Als u iets verdachts hebt ondertekend, achterhaal dan om welke inbreuk het gaat.
Grijp niet meteen naar dezelfde oplossing voor elk incident. De reactie hangt af van wat er is gebeurd.
Wat is er gebeurd
Wat het zou kunnen betekenen
Onmiddellijke prioriteit
Je hebt alleen verbinding gemaakt met een site.
De site heeft uw openbare IP-adres achterhaald en een sessie tot stand gebracht, maar dat alleen is geen symbolische toestemming.
Ontkoppel en controleer de activiteit; onderteken geen vervolgverzoeken.
U heeft de uitgaven voor ERC-20 goedgekeurd.
De genoemde gebruiker kan mogelijk het goedgekeurde bedrag van dat token overmaken.
Trek de toelage onmiddellijk in.
U hebt een NFT-operator goedgekeurd.
De beheerder kan mogelijk NFT's overdragen die onder die goedkeuring voor de verzameling vallen.
Trek de vergunning voor de exploitant in.
U hebt een vergunning of andere gestructureerde machtiging ondertekend.
De handtekening kan, afhankelijk van de inhoud ervan, latere acties op de blockchain autoriseren.
Stel precies vast wat er is ondertekend en trek de betreffende activa in of verplaats ze indien mogelijk.
Je hebt je seed phrase/privésleutel prijsgegeven.
De wallet-sleutels zelf zijn gecompromitteerd.
Maak een nieuwe wallet aan met een nieuwe herstelzin en migreer uw activa.
Volgens de officiële richtlijnen van MetaMask voor incidentrespons moeten gebruikers, wanneer een Secret Recovery Phrase is gecompromitteerd, een nieuwe wallet aanmaken met een nieuwe herstelzin, de resterende activa overzetten en het gebruik van accounts die zijn afgeleid van de gecompromitteerde herstelzin stopzetten. Er wordt ook gewaarschuwd dat blockchaintransacties over het algemeen onomkeerbaar zijn. Zie de richtlijnen van MetaMask voor gehackte of opgelichte accounts .
Actie: als de seed phrase of privésleutel is blootgesteld, is het intrekken van goedkeuringen niet voldoende. De ondertekenende instantie zelf moet als gecompromitteerd worden beschouwd.
Voer nooit een herstelzin in om een goedkeuringsprobleem op te lossen.
Een geheime herstelzin is de belangrijkste inloggegevens voor accounts die ervan zijn afgeleid. De officiële documentatie van MetaMask stelt dat iedereen die de herstelzin verkrijgt, de wallet kan beheren. Legitiem toegangsbeheer vereist niet dat de herstelzin op een willekeurige website wordt ingevoerd. Zie de beveiligingsrichtlijnen van MetaMask voor herstelzinnen .
Actie: houd de zin offline en privé. Als een website, supportmedewerker, formulier, bot of 'herstelservice' erom vraagt, stop dan.
Beveiligingswaarschuwingen en strengere accountcontroles voegen nuttige extra lagen toe, maar ze werken het beste in combinatie met een zorgvuldige goedkeuringsprocedure en het scheiden van digitale portemonnees.
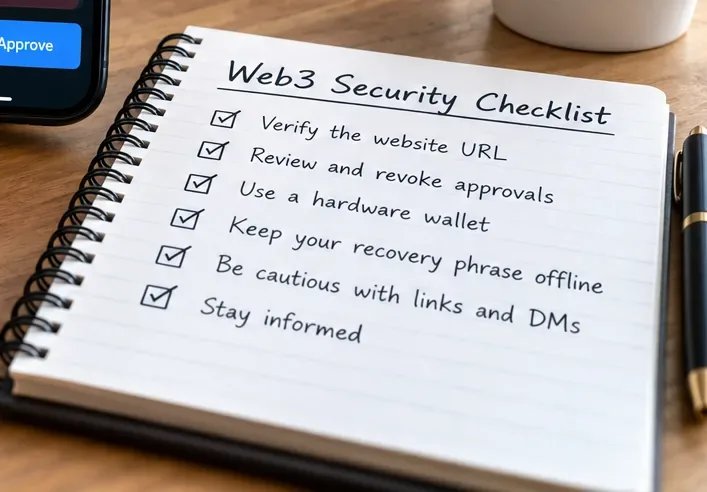
Praktische checklist vóór ondertekening
Domein: Is dit precies het officiële domein dat u wilde bezoeken?
Reden: Is de gevraagde toestemming zinvol voor de actie die u hebt geïnitieerd?
Netwerk: Bevindt het verzoek zich in de verwachte keten?
Contractant of uitgever: Is het ontvangende of geautoriseerde adres het verwachte adres?
Omvang: Gaat het om een vast bedrag, een onbeperkte hoeveelheid, één NFT of goedkeuring van de operator voor een hele collectie?
Handtekeningvelden: Als het om ingevoerde gegevens gaat, kunt u dan het token, de uitgever, de waarde, de deadline en het domein identificeren?
Risico op blootstelling van de portemonnee: Bevat deze portemonnee meer waarde dan u bereid bent te delen tijdens deze transactie?
Waarschuwingssignalen: Rapporteert de wallet een kwaadwillig, niet-overeenkomend, onbekend of anderszins verdacht domein of transactie?
Als een van deze controles mislukt, is het afwijzen van het verzoek meestal goedkoper dan het achteraf proberen om de activa terug te vorderen.
Hoe je zelf kunt controleren of je afweer werkt
Je hoeft niet te wachten op een aanval om je configuratie te testen. Controleer of je bladwijzers in je browser naar de juiste dApp-domeinen verwijzen. Open de tools voor goedkeuringsbeheer van je wallet en bevestig dat je actieve gebruikers herkent. Controleer of je wallet met waardevolle items nog steeds is afgeschermd van routinematige dApp-experimenten. Controleer of je herstelzin niet is opgeslagen in e-mails, cloudnotities, schermafbeeldingen, chatlogs of een wachtwoordbeheerder op een website. Zorg ervoor dat beveiligingswaarschuwingen voor je wallet zijn ingeschakeld als je wallet deze biedt.
Test vervolgens je eigen besluitvormingsproces: voordat je het volgende echte Web3-verzoek ondertekent, leg hardop uit wat het verzoek autoriseert. Als je het effect niet in één zin kunt beschrijven, wijs het dan af en onderzoek het eerst.
Kortom
De meeste drainer-phishingaanvallen slagen erin een legitieme Web3-functionaliteit – zoals goedkeuringen, beheerdersrechten, handtekeningen of transacties – om te zetten in een wapen voor social engineering. De beste verdediging bestaat niet uit één extensie, één hardwareapparaat of één bedreigingslijst. Het is een gelaagd proces: verifieer de site, begrijp de autorisatie, minimaliseer de reikwijdte ervan, scheid waardevolle gegevens van risicovolle interacties, controleer oude machtigingen en ken het verschil tussen een kwaadwillige goedkeuring en een volledig gecompromitteerde herstelzin.
Beveiligingsinstrumenten kunnen het risico verkleinen, maar geen enkel instrument kan garanderen dat een ondertekend kwaadwillig verzoek onschadelijk is. Bij zelfbeheer vormt de uiteindelijke bevestiging vaak de grens van de beveiliging. Zorg ervoor dat die bevestiging traag, specifiek en weloverwogen verloopt.