Home
» Nieuws
»
LayerZero vs. Chainlink CCIP vs. Wormhole: Hoe cross-chain interoperabiliteit werkelijk verschilt
LayerZero vs. Chainlink CCIP vs. Wormhole: Hoe cross-chain interoperabiliteit werkelijk verschilt
Stel je een hypothetische DeFi-applicatie voor, genaamd Atlas Treasury. Dit voorbeeld is fictief en dient alleen om de architectuur begrijpelijker te maken. Atlas houdt onderpand aan op Ethereum, wil strategielogica op een andere blockchain activeren en moet soms een tokenrepresentatie samen met een bericht versturen. De ontwikkelaars overwegen drie veelgebruikte interoperabiliteitsstacks: LayerZero, Chainlink CCIP en Wormhole.
Op het eerste gezicht lijken ze alle drie hetzelfde probleem op te lossen: informatie of activa van de ene blockchain naar de andere overbrengen. In de praktijk is die beschrijving echter te oppervlakkig. Een cross-chain protocol moet antwoord geven op verschillende vragen: Wie observeert de bronblockchain? Welk bewijs overtuigt de bestemmingsblockchain ervan dat een bericht geldig is? Wie betaalt voor de levering en uitvoering ervan? Hoe worden tokenoverdrachten weergegeven? Wat kan de applicatie configureren en welke beveiligingsveronderstellingen blijven van kracht?
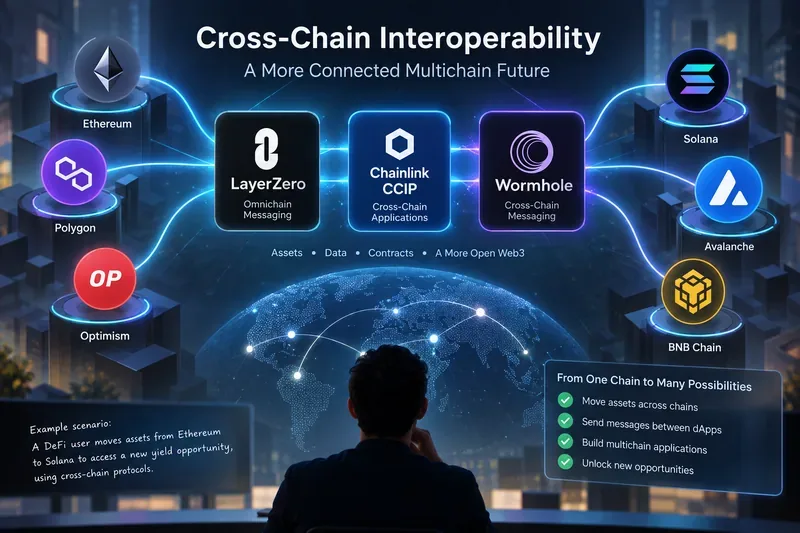
Een conceptueel overzicht van drie interoperabiliteitsbenaderingen voor het verbinden van applicaties en assets in meerdere blockchainomgevingen.
Begin bij het probleem, niet bij de protocolnaam.
Voor Atlas Treasury is een vereiste als "ondersteuning voor meerdere blockchains" niet specifiek genoeg. Het team zou de behoeften eerst moeten onderverdelen in minstens drie categorieën: willekeurige berichtenuitwisseling, tokenverplaatsing en uitvoering op de bestemmingsblockchain.
Willekeurige berichten kunnen betekenen dat een Ethereum-contract een instructie verstuurt met de tekst: "update de leenlimiet voor account X". Tokenverplaatsing is anders: waarde moet worden vergrendeld, verbrand, gemint, vrijgegeven of op een andere manier over de blockchains heen worden geregistreerd. Uitvoering voegt nog een extra laag toe, omdat de bestemmingstransactie gas, volgorderegels, foutafhandeling en een duidelijke regel voor wie het ontvangende contract mag aanroepen vereist.
Dit onderscheid is belangrijk omdat LayerZero, Chainlink CCIP en Wormhole niet zomaar uitwisselbare bridges zijn. Elk is een breder interoperabiliteitsframework met een andere verificatie- en leveringsarchitectuur.
LayerZero: applicatie-configureerbare verificatie en uitvoering
LayerZero V2 organiseert communicatie tussen blockchains rondom onveranderlijke Endpoint-contracten die zijn geïmplementeerd op ondersteunde blockchains. Een applicatie verzendt via een bron-Endpoint, en het bestemmings-Endpoint levert het geverifieerde bericht uiteindelijk af aan de ontvangende applicatie. Het officiële overzicht van het LayerZero V2-protocol beschrijft een kanaal in termen van de afzender, de bron-Endpoint-ID, de bestemmings-Endpoint-ID en de ontvanger.
De onderscheidende ontwerpkeuze is de scheiding van verificatie en uitvoering. LayerZero noemt zijn onafhankelijke verificatiediensten Decentralized Verifier Networks, ofwel DVN's. Een applicatie kan de vereiste en optionele DVN's configureren, inclusief drempelregels, terwijl Executors de levering aan de bestemming afhandelen nadat het bericht aan de verificatievereisten heeft voldaan. De officiële architectuurdocumentatie beschrijft dit als een X-van-Y-van-N-verificatiemodel met plugbare berichtbibliotheken, DVN's en Executors.
Hoe dat van toepassing zou zijn op Atlas Treasury
Stel dat Atlas verschillende beveiligingsbeleidsregels wil voor verschillende cross-chain acties. Een statusupdate met een lage waarde zou één configuratie kunnen gebruiken, terwijl een bericht dat aanzienlijke onderpand kan vrijgeven meerdere onafhankelijke DVN's zou kunnen vereisen. Die flexibiliteit is een kernkenmerk van LayerZero: de applicatie kiest zijn eigen beveiligingsstack in plaats van één universele set verificatiecodes voor elk pad over te nemen.
Flexibiliteit brengt ook verantwoordelijkheid met zich mee. De eigen OApp-documentatie van LayerZero stelt dat productieomgevingen meerdere vereiste DVN's van onafhankelijke operators moeten gebruiken, omdat een configuratie met één DVN het pad afhankelijk maakt van één verificator. Atlas kan protocolintegratie daarom niet als een eenmalige API-beslissing beschouwen; DVN-selectie, peers, berichtbibliotheken, Executor-instellingen, eigendom en upgrade-procedures maken deel uit van het beveiligingsontwerp. De relevante richtlijnen zijn te vinden in de LayerZero OApp-documentatie .
Als Atlas alleen fungibele tokenverplaatsingen wilde in plaats van willekeurige bedrijfslogica, biedt LayerZero ook de Omnichain Fungible Token-standaard aan. Die moet los van een generieke OApp-integratie worden beoordeeld, omdat de semantiek van tokenoverdracht en applicatieberichten niet hetzelfde probleem zijn.
Chainlink CCIP: DON-gebaseerde berichtenuitwisseling met rijstrookspecifieke besturingselementen
Chainlink CCIP gebruikt een ander model. In CCIP is een "lane" een eenrichtingspad van de ene blockchain naar de andere. De omgekeerde richting is een aparte lane, en lane-specifieke kenmerken kunnen verschillen. De kernconcepten van Chainlink CCIP leggen uit dat finaliteit belangrijk is, omdat de bestemming niet mag reageren op een brongebeurtenis die nog kan worden gereorganiseerd.
Zoals gedocumenteerd voor de huidige CCIP v1.6-architectuur, voert een Role Decentralized Oracle Network, ofwel Role DON, twee Offchain Reporting-plugins uit. Het Commit OCR-proces bereikt consensus over berichten op de bronketen en commit Merkle-roots naar de bestemming. Het Executing OCR-proces valideert vervolgens lopende uitvoeringen en voert berichten uit op de bestemmingsketen. De officiële CCIP-pagina over de offchain-architectuur beschrijft deze workflow in detail.
Er is een belangrijke wijziging in de documentatie van 2026 die gemakkelijk over het hoofd gezien kan worden bij het lezen van ouder materiaal. Chainlink stelt momenteel dat de geautomatiseerde offchain-rol van het Risk Management Network niet langer actief is in de huidige CCIP-implementaties en naar verwachting zal terugkeren als een optionele validatielaag in toekomstige releases. Het onchain RMN-contract blijft bestaan als noodbeveiliging voor bepaalde functies, terwijl andere controles configureerbare snelheidslimieten, tokenattestaties en monitoring omvatten. Elk artikel dat het oude offchain RMN beschrijft als een altijd actief, onafhankelijk validatienetwerk is daarom verouderd voor de huidige implementaties.
Hoe dat van toepassing zou zijn op Atlas Treasury
Atlas zou CCIP kunnen gebruiken om willekeurige data, tokens of programmeerbare tokenoverdrachten te verzenden, afhankelijk van het ondersteunde bron-bestemmingspaar en de integratie. In plaats van een eigen DVN-samenstelling te kiezen, zou Atlas primair integreren met de CCIP-contracten en het beveiligingsmodel van de CCIP DON-architectuur, en vervolgens controles op applicatieniveau uitvoeren op vertrouwde ketens, verzenders, routers en berichtverwerking.
Deze controles zijn geen optionele details. De CCIP EVM-best-practices-documentatie van Chainlink beveelt expliciet aan om bestemmingsketens te valideren vóór verzending, bronketens en afzenders te valideren bij ontvangst, routeradressen te verifiëren waar nodig, berichtontvangst te scheiden van de kernbedrijfslogica, te testen onder ongunstige omstandigheden en te monitoren op afwijkend gedrag.
Voor tokenuitgevers biedt CCIP ook een infrastructuur voor cross-chain tokens, gebaseerd op tokenpools en beheerregels. Er kunnen limieten voor het aantal transacties per tokenpool worden ingesteld, dus Atlas zou de tokenarchitectuur los van gewone willekeurige berichten moeten evalueren in plaats van aan te nemen dat één configuratie voor beide geschikt is.
Het berichtenverkeer van Wormhole is gebaseerd op het Guardian-netwerk en Verifiable Action Approvals (VAA's). Een broncontract verzendt een bericht via het Core Contract van Wormhole. Guardians ontvangen en ondertekenen het bericht, en zodra het vereiste quorum is bereikt, kan de resulterende VAA ter verificatie naar de bestemmingsketen worden gestuurd.
De huidige Wormhole Guardian-documentatie beschrijft een canonieke set van 19 Guardians en een standaard 13-van-19 multisignature VAA. Op sommige blockchains voert een gedelegeerde subset directe observatie uit, maar de canonieke Guardians wachten op het geconfigureerde quorum van gedelegeerden voordat ze dezelfde standaard 13-van-19 VAA produceren.
Levering is bewust gescheiden van geldigheid. Het berichtenoverzicht van Wormhole legt uit dat een VAA (Value Added Act) naar de bestemming wordt getransporteerd en daar wordt geverifieerd. Het nieuwere Executor-framework biedt een aanvraag-en-offerte-model zonder toestemming voor de uitvoering van berichten. De beveiligingsdocumentatie maakt ook een belangrijk onderscheid: een relayer kan de beschikbaarheid of timing beïnvloeden, maar kan geen VAA vervalsen omdat de geldigheid wordt afgedwongen door de Guardian-handtekeningen.
Hoe dat van toepassing zou zijn op Atlas Treasury
Atlas zou een Ethereum-bericht kunnen versturen, wachten op een attestatie van Guardian en vervolgens een relayer of Executor de VAA naar het bestemmingscontract laten sturen. De ontvanger zou de herkomst van het bericht moeten valideren en applicatielogica moeten implementeren die replay-veilig is. Als Atlas tokens nodig heeft in plaats van alleen berichten, maakt Wormhole onderscheid tussen Native Token Transfers en Wrapped Token Transfers. Het officiële overzicht van tokentransfers legt uit dat NTT en WTT dezelfde Guardian-berichtenlaag delen, maar verschillen in de manier waarop tokens worden weergegeven en vrijgegeven of aangemaakt.
De ondersteuning door Wormhole varieert ook per product en kan veranderen. De documentatie over ondersteunde netwerken is daarom betrouwbaarder dan ervan uit te gaan dat elk Wormhole-product op elke Wormhole-netwerkketen werkt. In augustus 2026 kondigde Wormhole bovendien aan dat de ondersteuning voor extra netwerken zou worden stopgezet, wat het belang benadrukt van het controleren van de actuele ondersteuning voordat een route wordt gekozen.
LayerZero versus CCIP versus Wormhole: de praktische verschillen
Vraag
LayerZero V2
Chainlink CCIP
Wormgat
Kernverificatiemodel
Toepassingsconfigureerbare DVN's en drempelwaarden
Chainlink DON-consensus met behulp van de Commit- en Executing OCR-rollen.
Verklaringen van voogden die VAA's opleveren, normaal gesproken 13 van de 19
Bestemmingslevering
De uitvoerder of een andere beller voert een geverifieerd bericht uit.
Het uitvoeren van het OCR-proces voert de toegezegde berichten uit.
Relayer of Executor zonder toestemming dient een geverifieerde VAA in.
Het betreft voornamelijk applicatiecontroles, lane-mogelijkheden, gas-/uitvoeringsparameters, snelheidslimieten en tokenconfiguratie.
Voornamelijk validatie van ontvanger/bron, productconfiguratie, keuzes met betrekking tot consistentie/finaliteit en applicatielogica.
Token-gerichte optie
VAAK
Cross-chain token infrastructuur en tokenpools
NTT en WTT
Belangrijkste ontwerpverantwoordelijkheid
Kies en onderhoud een passende beveiligingsstack.
Gebruik ondersteunde looplijnen correct en implementeer verdedigende receiver-logica.
Valideer de oorsprong van de VAA en ontwerp een veilige uitvoering van de bestemming.
Deze tabel is een architectuurvergelijking, geen veiligheidsranglijst. De protocollen bieden verschillende instelmogelijkheden, gebruiken verschillende verificatieveronderstellingen en ontwikkelen zich in verschillende tempo's. Een protocol met meer configuratiemogelijkheden is niet automatisch veiliger, en een protocol met een meer vooringenomen verificatiestack is niet automatisch minder flexibel. De juiste vraag is of het beveiligingsmodel overeenkomt met de actie die wordt geautoriseerd.
Wat het Atlas-voorbeeld onthult over het werkelijke integratierisico
1. Cross-chain beveiliging omvat beide ketens.
Als Ethereum de transactie correct afrondt, maar de doelketen stopt, reorganiseert of zich onverwacht gedraagt, heeft Atlas nog steeds een cross-chain incident. Elk protocol is uiteindelijk afhankelijk van de eigenschappen van de netwerken waarmee het verbinding maakt. Chainlink adviseert ontwikkelaars expliciet om de beveiliging en betrouwbaarheid van de netwerken die ze gebruiken te evalueren, en hetzelfde principe geldt voor LayerZero- en Wormhole-integraties.
2. Een geldig bericht kan nog steeds onveilige applicatielogica activeren.
Interoperabiliteitsprotocollen bewijzen of bevestigen dat een bericht via het verwachte pad is verzonden. Ze garanderen echter niet automatisch dat de bedrijfslogica van Atlas correct is. Een perfect geldige cross-chain instructie kan nog steeds een bug in het ontvangende contract misbruiken als Atlas de afzender, de bestemmingscontext, het bedrag, de nonce, de replay-status of de toegestane actie niet kan verifiëren.
3. Tokenverplaatsing vereist een apart dreigingsmodel.
Een bericht met de tekst "Alice bezit 100 eenheden" is niet hetzelfde als het verplaatsen van 100 economisch betekenisvolle tokens. Atlas moet documenteren of de cross-chain asset wordt verbrand en gemint, vergrendeld en vrijgegeven, in escrow geplaatst, ingekapseld of native beheerd door de uitgever. Het moet ook aangeven wie de mintbevoegdheid heeft, wie de snelheidslimieten beheert, hoe noodpauzes werken en wat er gebeurt als een deel van de route niet beschikbaar is.
4. Een mislukte levering mag geen boekhoudkundige mislukking worden.
Cross-chain systemen zijn asynchroon. Gaspieken, congestie op de blockchain, vertragingen in de finaliteit, problemen met de relayer of terugdraaiingen van de bestemming kunnen de voltooiing vertragen. Atlas zou "verzonden", "geverifieerd", "geleverd" en "bedrijfslogica voltooid" als afzonderlijke statussen moeten modelleren in plaats van een transactie op de bron-chain te beschouwen als definitief bewijs dat de actie op de bestemming is geslaagd.
Hoe een team een keuze moet maken uit deze opties.
Atlas moet vermijden een protocol te selecteren op basis van een checklist met merkspecifieke kenmerken. Een betere aanpak is om elke kandidaat te testen aan de hand van de exacte berichtroute en mogelijke foutscenario's.
Kies de exacte bron- en bestemmingsnetwerken. Controleer de actuele ondersteuning in de officiële protocolgids in plaats van uit te gaan van compatibiliteit binnen het gehele ecosysteem.
Definieer wat de grens overschrijdt. Verstuurt Atlas willekeurige bytes, een token, een token plus instructies, governance-acties of statussynchronisatie?
Noteer de verificatieveronderstellingen. Voor LayerZero omvat dit de gekozen DVN's en drempelwaarde. Voor CCIP omvat dit de huidige DON-architectuur en het gedrag van de lanes. Voor Wormhole omvat dit het Guardian-quorum en alle gedelegeerde observatieconfiguraties die relevant zijn voor de keten.
Modelleer de uitvoering op de bestemming afzonderlijk. Bepaal wie de levering mag verzorgen, wat er gebeurt als de levering vertraagd is, hoe de gaskosten worden gedekt en of berichten in een bepaalde volgorde moeten worden verwerkt.
Controleer de autorisatie op applicatieniveau. Beperk bronketens, verzendcontracten, ontvangstcontracten, bevoorrechte rollen en tokenbeheer.
Houd rekening met operationele veranderingen. Netwerkondersteuning, protocolversies, servicelimieten en aanbevolen configuraties kunnen wijzigen. Bij het monitoren van de productieomgeving moeten updates van de documentatie en het afschaffen van functionaliteiten daarom als operationele gebeurtenissen worden beschouwd.
Een laatste zelfcontrole voor de hypothetische Atlas-schatkamer.
Voordat Atlas de stap van testnet naar daadwerkelijke waarde zet, moet het team de volgende vragen kunnen beantwoorden zonder gebruik te maken van marketingjargon:
Welke exacte routes van bron naar bestemming worden momenteel ondersteund?
Wie of wat verifieert een gebeurtenis in de bronketen voor elke route?
Welke drempelwaarde of consensusregel maakt het bericht acceptabel?
Wie kan de bestemmingstransactie leveren of uitvoeren?
Kan een bezorgdienst een bericht censureren of vertragen, en kan het een bericht vervalsen?
Welke controles aan de bestemmingszijde wijzen een onverwachte keten, afzender, token of actie af?
Hoe worden herhaalpogingen, duplicaten, uitvoering in een andere volgorde en terugdraaien van de bestemming afgehandeld?
Als tokens worden verplaatst, wat zijn dan de aannames met betrekking tot minten, verbranden, vergrendelen, vrijgeven, snelheidsbeperking en beheer?
Welke noodmaatregelen zijn beschikbaar en wie beheert ze?
Hoe detecteert het team wijzigingen in ondersteunde netwerken of protocolconfiguraties?
Als Atlas die vragen niet kan beantwoorden, heeft het de interoperabiliteitsprotocollen nog niet op het relevante niveau vergeleken. LayerZero, Chainlink CCIP en Wormhole bieden allemaal volwaardige manieren om activiteiten over blockchains heen te coördineren, maar ze verdelen de verantwoordelijkheid voor verificatie, levering, configuratie en beheer op verschillende manieren. De praktische keuze is daarom niet "welk cross-chain protocol is het beste?", maar "welk beveiligings- en uitvoeringsmodel sluit het beste aan bij de exacte cross-chain actie die deze applicatie wil autoriseren?".