Acasă
» Cunoştinţe
»
Escrocherii de tip phishing în Web3: Cum să vă protejați portofelul cripto fără să vă bazați pe presupuneri
Escrocherii de tip phishing în Web3: Cum să vă protejați portofelul cripto fără să vă bazați pe presupuneri
Phishing-ul Web3 este periculos deoarece un escroc nu are întotdeauna nevoie de parola ta. Într-un portofel cu auto-custodie, atacatorul poate încerca în schimb să obțină Fraza ta Secretă de Recuperare, să te păcălească să te conectezi la o aplicație descentralizată falsă (dapp) sau să te convingă să aprobi o tranzacție sau o alocație de token-uri care oferă unui contract rău intenționat acces la activele tale.
Prin urmare, scopul unei bune securități a portofelului nu este de a memora fiecare înșelătorie. Este de a construi un proces care produce un rezultat mai bun chiar și atunci când mesajul, site-ul web sau tranzacția par convingătoare. Un standard practic este acesta: înainte de a semna ceva, ar trebui să știi cu cine interacționezi, ce va autoriza solicitarea portofelului, câtă valoare este expusă și ce vei face dacă ceva pare în neregulă.
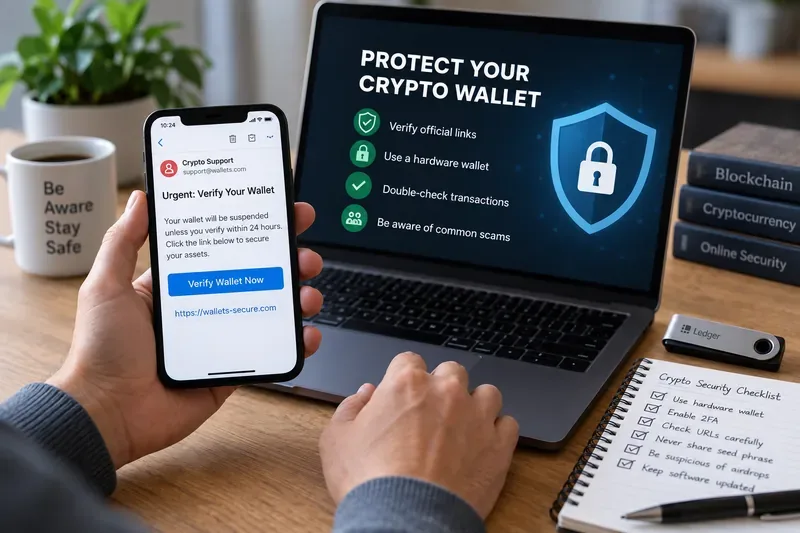
Un mesaj suspect de tipul „verificați portofelul” este un motiv pentru a opri procesul și a verifica independent sursa înainte de a vă conecta, semna sau introduce informații de recuperare.
Ce încearcă să te determine phishing-ul Web3 să faci
Phishing-ul este un atac de inginerie socială: escrocul creează un motiv credibil pentru ca tu să întreprinzi o acțiune care beneficiază atacatorul. În Web3, această acțiune poate fi mai importantă decât un clic pe un link nevalid. Un site fals îți poate cere să dezvălui o frază de recuperare, să semnezi un mesaj, să aprobi o alocație de token-uri sau să autorizezi o tranzacție care transferă active.
Coinbase avertizează că site-urile de phishing pot imita servicii legitime și pot fi distribuite prin e-mail, mesaje text, rețele sociale și reclame pe motoarele de căutare. Ghidul său privind portofelul subliniază, de asemenea, verificarea adresei URL exacte a aplicației dapp și nepartajarea niciodată a unei fraze de recuperare. Consultați ghidul Coinbase Wallet despre evitarea escrocheriilor cu criptomonede .
MetaMask descrie în mod similar atacurile de spoofing în care conturile de asistență false imită personalul oficial și solicită utilizatorilor fraza lor secretă de recuperare. O frază de recuperare poate restaura portofelul și expune cheile private asociate, astfel încât predarea ei unei alte persoane sau site web le poate oferi controlul asupra portofelului. Consultați îndrumările MetaMask privind escrocheriile de spoofing .
Cele patru rezultate pe care ar trebui să le obțină procesul dumneavoastră de securitate
1. Fraza ta de recuperare nu scapă niciodată de sub control
Fraza ta de recuperare, uneori numită frază de pornire sau Frază Secretă de Recuperare, este secretul de rezervă care poate restaura un portofel cu auto-custodie. Cel mai important test este simplu: niciun agent de asistență, site web, formular, chatbot, pagină de airdrop sau proces de „verificare a portofelului” nu ar trebui să o primească.
Dacă cineva solicită acest lucru, rezultatul corect nu este „Am verificat sigla și părea real”. Rezultatul corect este să refuzați să îl furnizați și să navigați independent către site-ul oficial de asistență al furnizorului. MetaMask declară că reprezentanții săi de asistență nu vor solicita niciodată o Frază Secretă de Recuperare, iar Coinbase afirmă în mod similar că asistența nu va solicita o frază de pornire. Consultați ghidul oficial de asistență MetaMask și ghidul Coinbase privind phishing-ul .
2. Verificați destinația și intenția înainte de a semna
Un portofel hardware poate proteja cheile private de expunerea directă la un computer, dar nu poate decide dacă o tranzacție este sigură din punct de vedere economic pentru dvs. Dacă aprobați o tranzacție rău intenționată, dispozitivul poate semna exact ceea ce i-ați spus să semneze.
De aceea, informațiile lizibile despre tranzacții sunt importante. Ledger descrie „semnarea clară” ca fiind prezentarea detaliilor tranzacției, cum ar fi acțiunea, destinatarul și suma, într-o formă lizibilă de către om, înainte de aprobare. Avantajul de securitate provine din compararea acestor detalii cu ceea ce ați intenționat să faceți. Consultați explicația lui Ledger privind semnarea clară .
Un test util de acceptare/respingere înainte de semnare este: puteți explica, în limbaj simplu, ce va face cererea? Dacă portofelul afișează un contract necunoscut, acces nelimitat la cheltuieli, un destinatar neașteptat sau date opace pe care nu le puteți verifica în mod semnificativ, rezultatul mai sigur este să opriți procesul decât să tratați ecranul de confirmare ca pe o formalitate.
3. O aplicație de tip dapp compromisă nu poate accesa automat totul
Aprobările de tokenuri sunt permisiuni care permit unui contract inteligent să cheltuiască un anumit token în numele tău. Acestea sunt adesea necesare pentru exchange-uri descentralizate, aplicații de staking și alte dapp-uri, dar aprobările prea largi cresc cantitatea care ar putea fi expusă dacă un contract sau un site se dovedește a fi rău intenționat.
MetaMask explică faptul că deconectarea unui portofel de la o aplicație de tip dapp nu este același lucru cu revocarea aprobării unui token. Deconectarea poate elimina accesul unui site la informațiile portofelului, dar o permisiune existentă în lanț poate rămâne activă. Documentația sa recomandă revizuirea permisiunilor și revocarea aprobărilor nedorite. Consultați ghidul MetaMask pentru revocarea aprobărilor de token-uri .
Rezultatul măsurabil aici este o rază de explozie mai mică. Dacă folosești rar o aplicație de tip dapp (dapp), o aprobare veche nelimitată nu ar trebui să rămână pur și simplu pentru că ai uitat de ea. Revizuiește periodic aprobările și elimină permisiunile de care nu mai ai nevoie. Când portofelul sau aplicația de tip dapp acceptă o sumă limitată de cheltuieli, folosește cea mai mică permisiune practică în loc să folosești implicit acces nelimitat.
4. Poți limita rapid daunele
Nicio rutină de securitate nu elimină orice risc. Aveți nevoie de un plan de incident înainte de a se întâmpla ceva. Dacă observați o tranzacție neautorizată, o aprobare rău intenționată sau dovezi că fraza dvs. de recuperare a fost expusă, prioritatea se schimbă de la prevenire la izolare.
Ghidul MetaMask privind portofelul compromis precizează că tranzacțiile neautorizate pot indica compromiterea portofelului și recomandă mutarea fondurilor rămase într-un portofel securizat, întreruperea utilizării portofelului compromis și raportarea escrocheriei. De asemenea, menționează o limitare strictă a autocustodiei: tranzacțiile blockchain, în general, nu pot fi anulate de furnizorul portofelului. Consultați ghidul MetaMask privind portofelul compromis .
O verificare practică a phishing-ului înainte de a vă conecta sau semna
Folosește următoarea listă de verificare ca punct de plecare pentru luarea deciziilor, nu ca o garanție. Aprobarea fiecărui element reduce riscul evident, dar un site sau un contract care pare legitim poate fi totuși compromis.
Verifica
Semn bun
Motivul opririi
Sursă
Ați ajuns la site de pe un favorit oficial salvat sau dintr-un canal de proiect verificat
Ai ajuns printr-un mesaj direct nesolicitat, un link de e-mail, o reclamă sau un răspuns de tip „asistență”.
Domeniu
Domeniul exact corespunde proiectului oficial
Greșeli de ortografie, cuvânt suplimentar, subdomeniu neobișnuit sau link scurtat
Frază de recuperare
Nicio cerere pentru asta
Orice solicitare de tastare, încărcare, „sincronizare” sau verificare a acestuia
Cerere de portofel
Acțiunea corespunde cu ceea ce ai inițiat intenționat
Semnătură, aprobare, schimbare de lanț sau tranzacție neașteptate
Destinatar și sumă
Corespund tranzacției dorite
Destinatar sau sumă necunoscută
Acces prin token
Alocația este limitată la ceea ce necesită acțiunea
Aprobare nelimitată sau inexplicabilă
Presiune
Ai timp să verifici independent
Amenințări, numărătoare inversă, „suspendare urgentă a contului” sau recompensă garantată
De ce „URL-ul arată corect” nu este suficient
Verificarea domeniului este esențială, dar este doar un nivel. Atacatorii pot compromite conturile de socializare, pot cumpăra reclame din căutări, pot imita personalul de asistență sau pot direcționa utilizatorii către pagini care arată profesional. O pagină cu aspect corect poate conține, de asemenea, o interacțiune rău intenționată sau compromisă cu un contract inteligent.
Pentru tranzacții cu valoare mai mare, utilizați două verificări independente. De exemplu, deschideți proiectul dintr-un favorit salvat și verificați separat contractul sau anunțul printr-un canal oficial al proiectului. Nu utilizați două linkuri din același mesaj suspect și nu numiți aceasta verificare independentă.
Alertele de securitate pentru portofelul electronic pot fi de ajutor, dar nu reprezintă garanții. MetaMask afirmă în mod explicit că semnalele de încredere și alertele de securitate sunt informative și nu garantează siguranța. Dacă o adresă sau un site este marcat ca fiind rău intenționat, nu vă conectați și nu semnați. Dacă nu apare nicio avertizare, trebuie totuși să verificați interacțiunea personal. Consultați documentația privind alertele de securitate MetaMask .
Când să vă schimbați abordarea
Un proces de securitate ar trebui să devină mai strict pe măsură ce pierderea potențială crește. Un portofel care deține o sumă mică pentru experimentarea cu aplicații de tip dapp nu trebuie să aibă același model de operare ca un portofel care deține economii pe termen lung.
Folosește un portofel de interacțiune separat atunci când testezi în mod regulat noi aplicații virtuale (dapps), creezi NFT-uri, revendici airdropuri sau semnezi mesaje necunoscute. Păstrează doar suma necesară pentru aceste activități.
Mută deținerile pe termen lung departe de activitatea frecventă dapp atunci când o aprobare compromisă ar putea expune o sumă pe care nu ești dispus să o pierzi.
Folosește un dispozitiv de semnare hardware și verifică ecranul acestuia atunci când valorile tranzacțiilor justifică dificultățile suplimentare. Avantajul depinde de examinarea detaliilor afișate, nu doar de deținerea dispozitivului.
Revocați aprobările vechi atunci când încetați să utilizați o aplicație de tip dapp, în special în cazul în care permisiunea este largă sau nelimitată.
Abandonați un portofel și migrați dacă fraza de recuperare sau cheia privată a acestuia a fost expusă. Schimbarea parolei aplicației portofel nu face ca o valoare inițială expusă să fie din nou sigură.
Semnale roșii care justifică oprirea imediată
Unele semnale sunt suficient de puternice încât interacțiunea ulterioară este inutilă. Oprește-te dacă un presupus agent de asistență îți solicită fraza de recuperare, parola, codul de autentificare cu doi factori, software-ul de acces la distanță sau un transfer către un portofel „sigur”. Coinbase listează în mod explicit aceste comportamente ca fiind lucruri pe care agenții săi de relații cu clienții nu le vor solicita.
De asemenea, opriți mesajul atunci când acesta creează o urgență artificială, promite o recompensă neobișnuit de mare sau vă cere să semnați ceva fără legătură cu acțiunea pe care ați inițiat-o. Un avantaj comun al phishing-ului este viteza: atacatorul vrea să acționați înainte de a verifica.
Ce trebuie să faceți dacă ați dat deja clic sau ați semnat
A da clic pe un link nu este automat același lucru cu pierderea de fonduri. Important este ce s-a întâmplat după aceea. Dacă ați deschis doar o pagină și nu ați introdus o frază de recuperare, nu ați instalat software, nu ați conectat un portofel, nu ați semnat un mesaj, nu ați aprobat o alocație de token-uri sau nu ați autorizat o tranzacție, expunerea dumneavoastră poate fi mai mică. Închideți site-ul, verificați securitatea browserului și a dispozitivului și reveniți la serviciu printr-o adresă URL verificată independent.
Dacă ați conectat portofelul, verificați permisiunile active. Dacă ați aprobat cheltuielile cu token-uri, verificați și revocați permisiunile suspecte. Dacă ați semnat o tranzacție, verificați-o în exploratorul de blocuri corespunzător pentru a înțelege ce a fost autorizat. Dacă fraza de recuperare sau cheia privată a fost expusă, tratați portofelul ca fiind compromis și mutați activele rămase într-un portofel nou securizat cât mai curând posibil.
Nu vă așteptați ca un furnizor de portofel să inverseze un transfer on-chain. Autocustodia înseamnă că dumneavoastră controlați cheile, dar înseamnă și că, în general, furnizorii nu pot anula o tranzacție blockchain validă după ce aceasta a fost confirmată.
Cum să știi dacă securitatea portofelului tău se îmbunătățește
Nu ai nevoie de un scor complicat. Urmărește câteva rezultate observabile:
Poți identifica ruta oficială către fiecare aplicație de tip dapp pe care o utilizezi în mod regulat, fără a te baza pe reclame din căutări sau linkuri nesolicitate.
Fraza ta de recuperare este stocată offline și nu a fost niciodată introdusă pe un site web sau trimisă altei persoane.
Puteți explica fiecare tranzacție sau aprobare înainte de a o semna.
Portofelul tău valoros nu este conectat în mod obișnuit la aplicații dapp experimentale.
Lista dvs. de aprobări nu conține permisiuni vechi inutile.
Aveți un plan de răspuns scris în cazul unei valori compromise, al unei aprobări rău intenționate sau al unei tranzacții neautorizate.
Dacă nu puteți îndeplini unul dintre aceste rezultate, îmbunătățiți controlul specific în loc să adăugați mai multe instrumente de securitate la întâmplare.
Limite: lipsa configurării portofelului poate face imposibilă phishing-ul
Instrumentele de securitate reduc riscul; nu elimină necesitatea judecății. Un portofel hardware poate proteja cheile private, dar nu te poate împiedica să semnezi intenționat o tranzacție dăunătoare. Un avertisment al browserului poate rata un nou domeniu de phishing. O aplicație de tip dapp legitimă poate fi compromisă. Un cont social familiar poate fi deturnat. Aprobările de token-uri pot rămâne valide după ce te deconectezi de la un site.
Amenințarea mai largă rămâne substanțială. În aprilie 2026, FBI a raportat că plângerile legate de criptomonede din Raportul său privind infracțiunile pe internet din 2025 au reprezentat pierderi raportate de peste 11 miliarde de dolari, în timp ce phishing-ul și spoofing-ul s-au numărat printre cele mai frecvent raportate tipuri de plângeri în general. Aceste cifre acoperă categorii mai largi și nu ar trebui interpretate doar ca pierderi cripto din cauza phishing-ului, dar arată de ce verificarea și pregătirea pentru incidente sunt importante. Consultați comunicatul FBI din 6 aprilie 2026 privind Raportul privind infracțiunile pe internet din 2025 .
O opțiune implicită mai sigură pentru utilizarea zilnică a Web3
Cel mai puternic obicei zilnic nu este „să nu dai niciodată clic pe nimic”. Este vorba de a separa descoperirea de autorizare. Poți descoperi un proiect prin intermediul rețelelor sociale, al unui rezultat al căutării sau al unui mesaj, dar nu autoriza o acțiune de portofel din aceeași cale neverificată. Navighează independent către proiectul oficial, verifică domeniul, inspectează solicitarea de portofel, limitează permisiunile și semnează doar atunci când tranzacția corespunde intenției tale.
Dacă procesul pare grăbit sau neclar, oprirea acestuia este un rezultat de securitate de succes. În Web3, refuzarea unei tranzacții costă mult mai puțin decât aprobarea celei greșite.