Acasă
» Cunoştinţe
»
Honeypot Crypto Scams Explained: How to Check If You Can Sell a Token
Honeypot Crypto Scams Explained: How to Check If You Can Sell a Token
Important: A token that can be bought is not necessarily a token that can be sold. A honeypot crypto scam is designed to create that exact false impression: the purchase appears to work, while the contract blocks selling, applies an extreme sell tax, restricts particular wallets, or leaves too little usable liquidity for an exit.
Fictional example for illustration: Maya sees a post on social media promoting a new token called LumaFox. The post shows a rising chart and a contract address, but she has not verified whether the address belongs to the real project. Before connecting a wallet or sending funds, she wants to answer one narrow question: “Could a normal wallet sell this token through the stated trading route?” The checks below show how Maya would investigate. LumaFox, the post, and any results described in this example are fictional; they are not a real token, testimonial, or test.
Conceptual illustration: a token page displays a highlighted contract address. Always verify the address and network from a trustworthy project source before checking a token.
What makes a token a honeypot?
In this context, a honeypot is a token whose trading rules make buying easier than selling. The restriction may be obvious, such as a failed transfer, or subtle, such as a sell fee close to the entire transaction value. Some contracts also allow an administrator to pause transfers, change taxes, blacklist wallets, or alter the trading route later.
The word “honeypot” does not describe every token that is hard to sell. A legitimate token can fail to sell because a decentralized exchange has insufficient liquidity, the chosen route is wrong, the network is congested, the wallet lacks the network’s native gas token, or the slippage limit is too low. The practical goal is therefore not to obtain a comforting label. It is to identify whether the failure comes from the token contract, the market, or the transaction setup.
Uniswap Labs explains that a swap can fail when actual output moves beyond the selected slippage limit and that a token may also contain a token fee. Its guidance on unsellable tokens recommends reviewing failed transactions, warnings such as an apparent 100% sell fee, and additional token-analysis tools. Read the Uniswap Labs guidance on unsellable-token scams for the current interface-specific cautions.
Step 1: Confirm the exact token address and chain
Maya nu ar trebui să caute doar „LumaFox” sau simbolul său simbolic. Numele și simbolurile tokenurilor pot fi copiate. Ea ar trebui să obțină adresa contractului de pe un site web sau un cont al proiectului pe care îl poate verifica independent, apoi să confirme că adresa se află pe blockchain-ul corect. O adresă Ethereum inserată într-un verificator BNB Chain sau o adresă autentică asociată cu o rețea falsă poate produce un rezultat înșelător.
Copiați adresa direct, acolo unde este posibil, comparați primele și ultimele caractere și verificați rețeaua afișată de explorer și de interfața de tranzacționare. Nu utilizați o adresă furnizată doar printr-un mesaj direct nesolicitat. Sfaturile Comisiei Federale pentru Comerț privind escrocheriile cu criptomonede avertizează că escrocii pot promova monede sau token-uri frauduloase prin intermediul rețelelor sociale, al site-urilor web sofisticate și al afirmațiilor persuasive. O pagină cu aspect profesional nu este o dovadă a proprietății sau a legitimității.
Pasul 2: Rulați o simulare de cumpărare și vânzare
Ilustrație conceptuală: un verificator de securitate primește lanțul selectat și adresa contractului. Aceasta este o interfață ilustrativă, nu o scanare live sau o afirmație despre un anumit serviciu.
Un verificator honeypot de tip read-only poate simula calea de tranzacționare fără a-i cere lui Maya să achiziționeze token-ul. Documentația API Honeypot.is descrie un endpoint care acceptă un token sau o adresă de pereche și poate raporta succesul simulării, rezultatul unui honeypot, taxe de cumpărare și vânzare, estimări ale gazului, sume maxime detectate de cumpărare sau vânzare, analiză a deținătorilor și informații despre perechi.
Pentru o interpretare practică a rezultatului, Maya ar trebui să privească în această ordine:
Starea simulării: Dacă simularea a eșuat, citiți eroarea. „Eșuat” nu dovedește întotdeauna cod malițios; lichiditatea insuficientă sau o problemă temporară a rutei pot fi, de asemenea, responsabile. Înseamnă că nu are o confirmare clară a vandabilității.
Rezultatul vânzării: O cumpărare reușită și o simulare de vânzare reușită sunt mai informative decât un grafic de preț. Rezultatul ar trebui să arate o rută de vânzare și o cantitate de ieșire semnificativă, nu doar faptul că token-ul există.
Impozit pe vânzare: Un impozit cunoscut, ridicat sau variabil poate face o vânzare reușită din punct de vedere tehnic inutilă din punct de vedere economic. Tratați un impozit necunoscut ca fiind necunoscut, nu zero.
Vânzare maximă: Dacă instrumentul detectează o sumă maximă de vânzare, o compară cu suma de care ar avea nevoie un deținător pentru a ieși. Un token poate permite o vânzare mică, împiedicând în același timp o vânzare de dimensiuni normale.
Lichiditate și pereche: Confirmați ce grup și activ cotat au fost utilizate. Un rezultat legat de o altă pereche sau lanț poate să nu descrie piața pe care Maya intenționează să o utilizeze.
Honeypot.is menționează în mod specific că rezultatul simulării și câmpurile maxime de cumpărare sau vânzare nu sunt garantate. De asemenea, se precizează că un rezultat lipsă poate apărea atunci când un token este un honeypot sau când simularea eșuează. Această limitare este importantă: „niciun rezultat” ar trebui să ducă la investigații suplimentare sau la o decizie de renunțare, nu la o presupunere că tokenul este sigur.
Pasul 3: Verificarea încrucișată a semnalelor de risc contractual
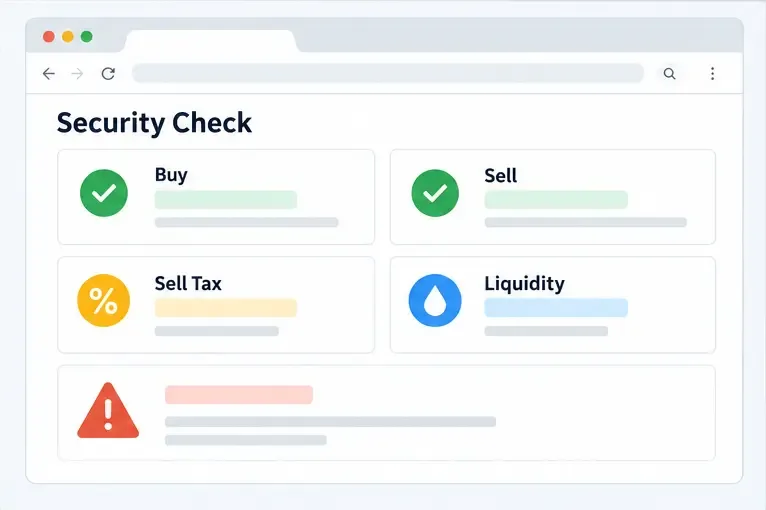
Ilustrație conceptuală: o pagină de rezultate grupează întrebările importante - dacă se simulează cumpărarea și vânzarea, care este taxa de vânzare, câtă lichiditate există și dacă avertismentele rămân.
Maya ar trebui să verifice adresa cu o a doua sursă de securitate, cum ar fi documentația de răspuns GoPlus Token Security . Numele și disponibilitatea câmpurilor se pot modifica, iar unele valori pot fi indisponibile pentru contractele cu sursă închisă sau proxy, așa că ar trebui să citească rezultatul curent în loc să se bazeze pe o captură de ecran veche.
Acordați o atenție deosebită steagurilor sau câmpurilor care acoperă:
starea honeypot sau vânzarea blocată;
impozit pe cumpărare, impozit pe vânzare și dacă impozitul este modificabil;
dacă deținătorii își pot vinde toate token-urile;
transferuri suspendabile, controale pe listă neagră sau controale pe listă albă;
privilegii de batere a monedei sau alte privilegii de modificare a ofertei;
comportamentul proxy sau alte apeluri delegate; și
existența și dimensiunea lichidității burselor descentralizate.
GoPlus explică faptul că o taxă modificabilă ar putea permite proprietarului să modifice taxele de cumpărare sau de vânzare, ceea ce ar putea face ca tokenul să nu mai fie tranzacționabil. De asemenea, descrie transferurile suspendabile și funcțiile de listă neagră ca controale care pot împiedica unii sau toți deținătorii să tranzacționeze. Acestea sunt semnale de risc, nu dovezi automate ale fraudei în fiecare proiect. Cu toate acestea, dacă proiectul nu le poate explica clar și independent, acțiunea sensibilă este evitarea achiziției.
Pasul 4: Inspectați permisiunile pentru explorator și contract
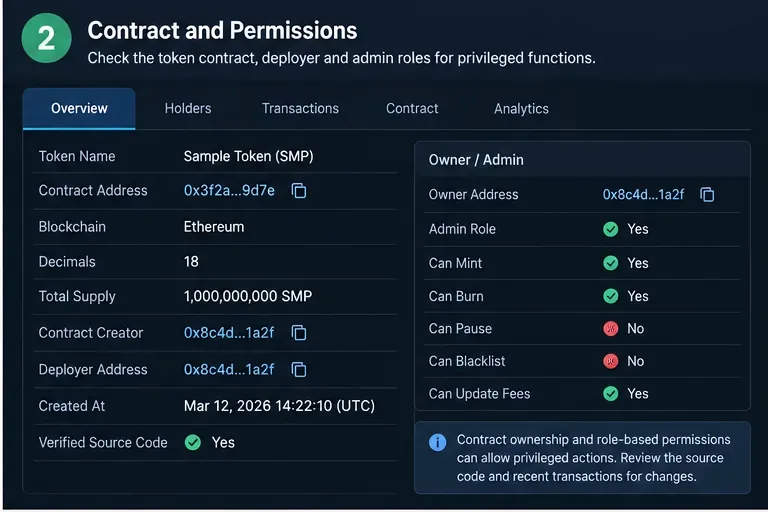
Ilustrație conceptuală: o pagină de contract din Explorer arată vizibilitatea sursei și o zonă de control pentru proprietar. Verificarea îmbunătățește transparența, dar nu este echivalentă cu un audit de securitate.
În exploratorul de blocuri relevant, Maya poate deschide adresa tokenului și inspecta secțiunea Contract. Ar trebui să verifice dacă codul sursă este verificat, dacă adresa este un proxy și dacă funcțiile administrative pot schimba comportamentul de tranzacționare. Caută în codul lizibil sau în interfața contractului concepte precum setarea comisioanelor, întreruperea transferurilor, includerea pe lista neagră, includerea pe lista albă, crearea de monede, schimbarea routerului sau retragerea activelor legate de lichiditate.
O sursă verificată este utilă deoarece permite utilizatorilor să compare sursa publicată cu bytecode-ul implementat și să citească interfața expusă a contractului. Nu este o garanție că codul este sigur, că proprietarul este onest sau că fiecare contract extern apelat în timpul unei tranzacții este inofensiv. Centrul de informare Etherscan oferă îndrumări actuale privind caracteristicile explorerului și verificarea contractelor. Honeypot.is avertizează, de asemenea, că endpoint-ul său de verificare a contractelor verifică dacă contractul și contractele apelate sunt open source; nu înlocuiește un audit profesional. Consultați documentația de verificare a contractelor Honeypot.is .
Contractele proxy necesită o atenție sporită. Proxy-ul vizibil poate delega comportamentul către un contract de implementare care poate fi actualizat. Dacă adresa de implementare, autoritatea de actualizare sau controalele proprietarului sunt neclare, Maya nu poate trata codul afișat în prezent ca o descriere permanentă a comportamentului viitor.
Pasul 5: Separarea vandabilității de lichiditate
Un token poate trece o simulare de contract, dar poate fi practic imposibil de ieșit. Dacă pool-ul este mic în raport cu tranzacția, vânzarea poate crea un impact sever asupra prețului. O cotație poate exista tehnic în timp ce suma primită este mult sub prețul de piață afișat. Uniswap Labs notează că lichiditatea insuficientă poate împiedica finalizarea unui swap și că setările de alunecare afectează succesul unei tranzacții.
Maya ar trebui să compare mărimea vânzării intenționate cu lichiditatea fondului, să inspecteze rezultatul cotat și să verifice dacă oferta rămâne plauzibilă după plata comisioanelor. Nu ar trebui să crească alunecarea orbește pentru a forța o tranzacție. O setare de alunecare foarte mare poate accepta un preț extrem de scăzut și poate ascunde un comision anormal pentru tokenuri, în loc să rezolve problema de bază.
Cum să interpretezi rezultatele contradictorii
Rezultat observat
Ce ar putea însemna
Decizie practică
Simularea vânzărilor eșuează
Restricții contractuale, rută necorespunzătoare sau lichiditate insuficientă
Nu cumpărați până când cauza nu este rezolvată independent
Taxa de vânzare este foarte mare sau necunoscută
Ieșirea poate fi neeconomică sau valoarea se poate schimba
Opriți; nu tratați necunoscuta ca fiind zero
Nu se pot vinde toate semnalizatoarele, include pe lista neagră sau pune în pauză.
Este posibil ca anumiți deținători sau sume să fie restricționate
Tratați ca risc ridicat și evitați
Simularea este reușită, dar lichiditatea este minimă
Vânzarea ar putea avea un impact extrem asupra prețului
Nu echivalați o ofertă cu o ieșire utilizabilă
Sursele nu sunt de acord
Pereche diferită, lanț, cache, stare portofel diferită sau contract în schimbare
Nu continuați până când nu este explicată discrepanța
Pentru exemplul fictiv LumaFox al Mayei, un singur indicator verde de „vânzare” ar reprezenta un singur punct de date. Ea ar trebui în continuare să confirme lanțul, perechea, impozitul, lichiditatea, statutul proxy și controalele proprietarului. Dacă vreun rezultat esențial este necunoscut sau contradictoriu, cea mai sigură concluzie nu este „probabil corect”. „Nu este verificat suficient de bine pentru a risca bani”.
Ce trebuie să faci dacă ai cumpărat deja un token suspect
Nu plătiți pe nimeni care promite să „deblocheze” o vânzare, să elimine o listă neagră sau să recupereze fonduri în schimbul unei plăți anticipate cu criptomonede. Aceste oferte extind adesea escrocheria inițială. Nu partajați o frază inițială sau o cheie privată și nu semnați o aprobare sau o tranzacție necunoscută pentru că un străin spune că acest lucru va permite vânzarea.
Înregistrați adresa contractului, lanțul, codurile hash ale tranzacțiilor, capturile de ecran și mesajele de eroare exacte. Verificați aprobările portofelului folosind un flux de lucru reputat pentru portofele sau explorarea de blocuri și revocați permisiunile numai după ce confirmați ce anume revocați și ce taxă de rețea necesită acțiunea. Dacă portofelul a semnat o tranzacție rău intenționată sau și-a expus fraza de recuperare, mutați activele rămase într-un portofel nou, cu copie de rezervă corespunzătoare, folosind un dispozitiv curat și solicitați ajutor calificat pentru răspuns la incidente. FTC recomandă raportarea fraudei cu criptomonede și păstrarea detaliilor relevante prin canalele sale de protecție a consumatorilor.
Autoverificare finală înainte de orice achiziție de tokenuri
Am adresa exactă a contractului și lanțul corect dintr-o sursă verificată independent?
O verificare curentă doar pentru citire a arătat o cale de vânzare reușită, nu doar o cumpărare reușită?
Sunt cunoscute și rezonabile din punct de vedere economic impozitul pe vânzare, limitele maxime de vânzare și lichiditatea?
O a doua sursă a căzut de acord cu riscurile legate de honeypot, blacklist, pauză, proxy și controlul proprietarului?
Pot să explic cine poate modifica contractul și ce pot face acele controale?
Refuz să conectez un portofel sau să semnez ceva ce nu are legătură cu cecul doar pentru citire?
Dacă răspunsul la o întrebare esențială este nu, amânați achiziția. Un verificator de tokenuri poate reduce greșelile evitabile, dar nu poate garanta lichiditatea viitoare, administrarea onestă sau protecția împotriva oricărei tehnici de înșelătorie. Cel mai bun rezultat al procesului poate fi descoperirea faptului că nu există suficiente dovezi fiabile pentru a tranzacționa.
Revizuit la 16 septembrie 2026. Instrumentele de securitate, interfețele de explorare, lanțurile acceptate și comportamentul contractelor se pot modifica; verificați documentația actuală înainte de a vă baza pe orice rezultat.