Acasă
» Știri
»
Cum să participi în siguranță la airdrop-uri cripto fără a-ți compromite portofelul
Cum să participi în siguranță la airdrop-uri cripto fără a-ți compromite portofelul
Airdrop-urile cripto pot fi programe de distribuție legitime, dar cuvântul „airdrop” este folosit în mod curent și ca momeală pentru phishing, aprobări de token-uri rău intenționate, semnături înșelătoare și suport fals. Cea mai sigură mentalitate nu este „Cum revendic totul?”, ci „Ce autoritate cedez pentru această revendicare?”.
Acest ghid reflectă documentația privind securitatea portofelului verificată pe 15 septembrie 2026. Se concentrează pe practici care rămân utile în cadrul proiectelor, mai degrabă decât pe afirmarea că un anumit airdrop este sigur. Un proiect își poate schimba site-ul web, contractele, regulile de eligibilitate sau procesul de revendicare după publicarea acestui articol, așadar sursele primare actuale au întotdeauna prioritate.
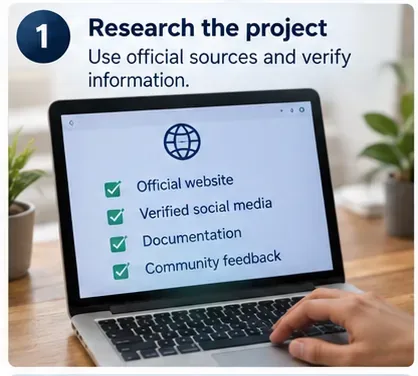
1. Cercetează proiectul înainte de a conecta un portofel
Concepție greșită des întâlnită: dacă un airdrop apare într-un portofel sau într-un explorator de blocuri, acesta trebuie să fie legitim. Acest lucru este fals. Oricine poate trimite multe tipuri de tokenuri la o adresă publică, iar tokenurile nesolicitate pot fi folosite pentru a atrage deținătorii către site-uri rău intenționate. Documentația de securitate a Ledger avertizează în mod specific că tokenurile airdrop frauduloase pot apărea pe exploratoare legitime și apoi pot direcționa utilizatorii către pagini de revendicări sau tranzacționare frauduloase.
Ce se verifică: un token care sosește în lanț dovedește că a avut loc un transfer de token; nu dovedește că expeditorul, site-ul web sau valoarea promisă sunt de încredere. Ceea ce depinde de circumstanțe: unele proiecte reale distribuie tokenuri fără a necesita o revendicare prealabilă, în timp ce altele folosesc contracte oficiale de revendicare. Ceea ce rămâne necunoscut: legitimitatea unui token necunoscut nu poate fi determinată doar pe baza numelui, siglei sau afișajului său în portofel.
Acțiune: începeți de pe site-ul web oficial sau de pe documentația proiectului și confirmați dacă un airdrop a fost într-adevăr anunțat acolo. Nu utilizați adresa URL încorporată într-un token nesolicitat, NFT, e-mail, mesaj direct, răspuns sau anunț de căutare ca punct de plecare. Ghidul Ledger privind escrocheriile airdrop oferă exemple ale acestui model de atac.
Începeți cu sursele primare ale proiectului și confirmați independent că airdrop-ul există înainte de a conecta un portofel.
2. Separă activitatea de lansare aeriană de activele tale principale
Concepție greșită des întâlnită: un portofel hardware face ca fiecare interacțiune cu o aplicație dapp să fie inofensivă. Un semnatar hardware protejează cheile private de simpla extragere de către un site web, dar puteți totuși autoriza o tranzacție dăunătoare sau o aprobare de token. Semnatarul este o limită de securitate, nu permisiunea de a opri citirea detaliilor tranzacției.
Ce este verificat: MetaMask recomandă luarea în considerare a unui portofel hardware pentru deținerile de valoare mare, în timp ce Ledger pune accent pe verificarea lizibilă a tranzacțiilor, mai degrabă decât pe semnarea oarbă. Depinde de circumstanțe: dacă aveți nevoie de un portofel separat depinde de expunerea dvs., frecvența tranzacțiilor, disciplina operațională și valoarea la risc.
Acțiune: păstrați deținerile pe termen lung sau de mare valoare separat de portofelul pe care îl utilizați pentru dapp-uri experimentale și revendicări airdrop. Alimentați portofelul de activitate doar cu activele și energia de care aveți nevoie în mod rezonabil. Acest lucru limitează suma expusă dacă faceți o aprobare sau o semnătură greșită, deși nu face portofelul de activitate în sine sigur.
Separarea portofelului reduce valoarea expusă unei interacțiuni cu airdrop, dar nu înlocuiește verificarea tranzacției.
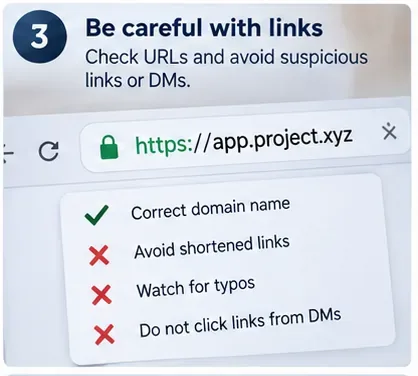
3. Tratați linkurile ca nefiind de încredere până la verificarea independentă a acestora
Concepție greșită des întâlnită: un logo familiar, o interfață rafinată, un lacăt HTTPS sau un domeniu aproape identic nu garantează autenticitatea. Niciunul dintre aceste semnale nu dovedește că o pagină aparține proiectului vizat. Paginile de phishing pot copia brandingul și pot utiliza certificate HTTPS valide.
Ce este verificat: furnizorii de portofele avertizează în mod repetat utilizatorii despre phishing și uzurpare de identitate. MetaMask declară că suportul său nu va solicita niciodată o Frază Secretă de Recuperare și sfătuiește utilizatorii să utilizeze canalele oficiale de suport. Ceea ce depinde de circumstanțe: proiectele pot anunța o revendicare prin intermediul site-urilor web, forumurilor de guvernanță, conturilor sociale sau documentației, deci nu există un model URL legitim universal.
Acțiune: navigați dintr-o sursă în care aveți deja încredere, comparați cu atenție întregul domeniu și verificați anunțul revendicării în cel puțin un alt canal oficial al proiectului. Marcați paginile verificate pentru utilizare repetată, în loc să vă bazați pe rezultatele căutării de fiecare dată. Consultați îndrumările oficiale de asistență MetaMask .
Verificați întregul domeniu și accesați paginile de revendicare din surse oficiale ale proiectului în loc de linkuri nesolicitate.
4. Nu furnizați niciodată o frază de pornire sau o cheie privată pentru a revendica un airdrop
Aceasta este una dintre cele mai clare reguli în materie de autocustodie. MetaMask afirmă că oricine deține Fraza ta Secretă de Recuperare poate controla conturile derivate din aceasta și că fraza nu trebuie partajată. O conexiune dapp normală sau o revendicare on-chain nu necesită tastarea frazei tale de recuperare a portofelului într-un site web.
Concepție greșită des întâlnită: un formular de „verificare a portofelului”, „sincronizare” sau „activare” poate necesita în mod legitim fraza de recuperare. Pentru participarea obișnuită la airdrop, nu este nevoie. Un portofel poate solicita o frază de recuperare atunci când restaurați intenționat portofelul într-un software legitim de portofel, ceea ce este o operațiune diferită de revendicarea unui token.
Acțiune: dacă o pagină de revendicare, un agent de asistență, un formular, un bot sau un mesaj direct solicită fraza inițială sau cheia privată, opriți-o. Închideți pagina și verificați situația prin intermediul portofelului sau al rutei oficiale de asistență a proiectului. Documentația de securitate a frazei de recuperare MetaMask avertizează explicit să nu o partajați niciodată.
O solicitare legitimă de airdrop nu ar trebui să vă solicite să dezvăluiți fraza inițială sau cheia privată a portofelului.
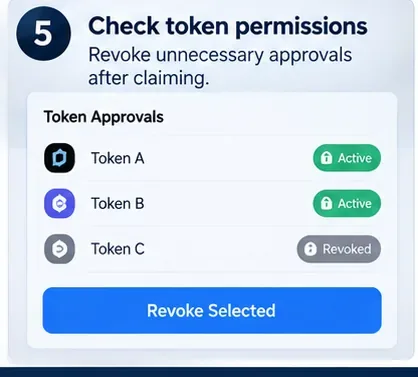
5. Înțelegeți aprobările: deconectarea nu este același lucru cu revocarea
Concepție greșită des întâlnită: deconectarea unui portofel de la un site web anulează toate permisiunile acordate anterior în lanț. Nu este neapărat așa. O permisiune de tokenuri este o autorizație în lanț care poate permite unui contract de cheltuire să utilizeze tokenuri până la suma aprobată. Documentația portofelului Coinbase distinge conexiunile dapp de aprobările de tokenuri și avertizează că contractele rău intenționate pot exploata permisiuni largi.
Ce se verifică: aprobările tokenurilor pot rămâne valabile până la revocare sau modificare, în funcție de comportamentul tokenului și al contractului. Revocarea unei aprobări necesită, în general, o tranzacție în lanț și o taxă de rețea. Depinde de circumstanțe: nu fiecare solicitare de airdrop necesită o aprobare ERC-20, iar permisiunile exacte diferă în funcție de lanț, standardul tokenului și contractul de solicitare.
Acțiune: înainte de semnare, întrebați de ce o cerere necesită autorizație de cheltuire. Preferați permisiuni cu domeniu de aplicare restrâns atunci când portofelul și protocolul le acceptă. După ce ați terminat, verificați permisiunile existente și revocați permisiunile de care nu mai aveți nevoie. Coinbase oferă instrucțiuni actuale în ghidul său de permisiuni dapp și aprobări de token-uri .
Revizuiți permisiunile de tokenuri după o revendicare și revocați permisiunile care nu mai sunt necesare.
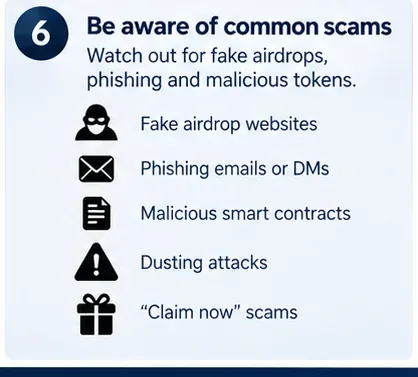
6. Învață tiparele de înșelătorie fără a presupune că fiecare airdrop neobișnuit este fraudulos
Site-urile cu revendicări false, conturile uzurpate, mesajele directe urgente, contractele rău intenționate și token-urile nesolicitate sunt tipare de escrocherie deja stabilite. Cu toate acestea, o singură caracteristică suspectă nu dovedește că un anumit proiect este fraudulos. Deciziile de securitate ar trebui să se bazeze pe dovezi verificabile, mai degrabă decât pe zvonuri.
Acțiune: tratați urgența ca pe un motiv pentru a încetini. Confirmați independent eligibilitatea, termenul limită de revendicare, adresa contractului și instrucțiunile oficiale. Dacă un token apare în mod neașteptat în portofelul dvs., nu urmați instrucțiunile codificate în numele, metadatele, nota sau site-ul web asociat. Nu plătiți niciodată o taxă inexplicabilă de „deblocare”, „verificare” sau „activare” doar pentru că un mesaj nesolicitat promite o recompensă mai mare.
Urgența, linkurile nesolicitate și token-urile neașteptate ar trebui să declanșeze verificarea, mai degrabă decât interacțiunea imediată.
7. Citește ce semnezi și evită semnătura fără semnătură, pe cât posibil
O conexiune la portofel în sine expune de obicei informații despre contul public, nu cheia privată. Pasul periculos este adesea ceea ce urmează: o semnătură, o aprobare, un permis sau o tranzacție contractuală. Acesta este motivul pentru care „Am conectat doar portofelul meu” și „Am autorizat o tranzacție” nu ar trebui tratate ca acțiuni echivalente.
Ledger definește Semnarea Clară ca fiind prezentarea intenției tranzacției într-o formă lizibilă de către om pe un afișaj securizat, inclusiv acțiunea relevantă, destinatarul și suma. Semnarea oarbă înseamnă aprobarea datelor pe care nu le puteți interpreta în mod semnificativ. Semnarea clară nu certifică faptul că un proiect este solid din punct de vedere economic, dar intenția lizibilă vă oferă o șansă mai bună de a detecta o autorizare la care nu v-ați așteptat. Consultați documentația Ledger privind Semnarea Clară .
Acțiune: verificați lanțul, contractul, cheltuitorul, activul, suma, destinația și tipul de permisiune înainte de aprobare. Dacă portofelul nu poate explica ce face o semnătură sau o tranzacție și nu o puteți decodifica independent, nu semnați doar pentru că site-ul web spune că acțiunea este inofensivă.
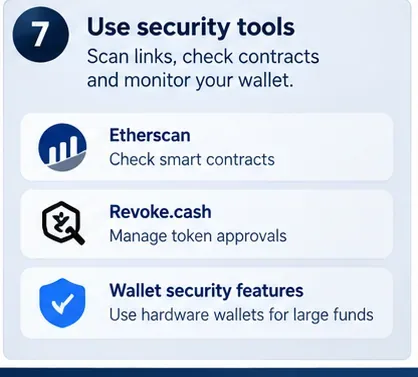
Folosește instrumente de securitate ca verificări suplimentare, dar ia decizia finală pe baza tranzacției reale și a detaliilor permisiunii pe care le autorizezi.
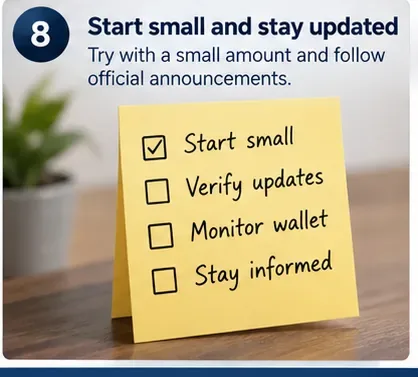
8. Începeți cu lucruri mici, monitorizați portofelul și faceți ordine după aceea
Concepție greșită des întâlnită: o tranzacție mică reușită dovedește că un contract este sigur. Nu este așa. Un test poate detecta erori legate de rețea greșită, adresă greșită, gaz sau flux de lucru, dar logica rău intenționată se poate comporta diferit în funcție de permisiuni, active, moment sau tranzacții ulterioare.
Acțiune: atunci când este practic, testați cu o valoare limitată, apoi verificați tranzacția rezultată în exploratorul de blocuri relevant. După revendicare, revizuiți soldurile și aprobările de tokenuri, deconectați sesiunile pe care nu le mai utilizați și mențineți software-ul portofelului, browserul, sistemul de operare și firmware-ul portofelului hardware la zi prin canalele de distribuție oficiale.
Un test de mică amploare limitează expunerea operațională; monitorizarea continuă și autorizarea curățării contează după finalizarea revendicării lansării aeriene.
O listă de verificare practică prealabilă cererii de despăgubire
Întrebare
Răspuns mai sigur
A fost confirmat lansarea aeriană de către proiect?
Verificați prin intermediul site-ului web oficial/documentației actuale și al unui alt canal oficial.
Pagina solicită o frază de pornire sau o cheie privată?
Oprește-te. Nu-l oferi.
Portofelul tău principal de active este conectat?
Luați în considerare un portofel pentru activități izolate, cu fonduri limitate.
Reclamația solicită permisiunea de a cheltui token-uri?
Înțelege de ce, verifică cheltuitorul și limitează alocația acolo unde este posibil.
Poți înțelege semnătura sau tranzacția?
Nu semnați fără semnătură datele inexplicabile.
Ai terminat reclamația?
Verificați primirea în lanț, revizuiți aprobările și revocați permisiunile care nu mai sunt necesare.
Dacă ați semnat deja ceva suspect
Nu presupuneți că simpla schimbare a parolei unui portofel anulează permisiunile blockchain. O parolă locală pentru portofel protejează în mod normal accesul pe dispozitivul respectiv; nu rescrie aprobările on-chain. Răspunsul corect depinde de ceea ce a fost expus.
Dacă ați divulgat o Frază Secretă de Recuperare sau o cheie privată, tratați portofelul afectat ca fiind compromis și mutați activele rămase într-un portofel nou creat folosind un nou secret, în funcție de condițiile rețelei și de capacitatea dumneavoastră de a face acest lucru în siguranță. Dacă ați acordat o aprobare pentru un token suspect, dar nu ați expus secretul portofelului, inspectați și revocați aprobarea relevantă. Dacă ați semnat un mesaj neclar, determinați ce autorizație a creat aceasta înainte de a lua măsuri suplimentare.
Acțiune: folosiți documentația oficială de asistență și securitate a furnizorului de portofel, nu pe cineva care vă contactează în privat oferindu-vă „recuperare”. Îndrumările de securitate ale MetaMask întăresc faptul că nu trebuie niciodată partajate cheile private și frazele de recuperare.
Concluzie
Participarea în siguranță la airdrop-uri nu se rezumă atât la prezicerea ce token va fi valoros, cât la controlul a ceea ce un site web sau un contract necunoscut poate face cu portofelul tău. Verifică anunțul din surse primare, izolează activitatea experimentală de deținerile importante, nu dezvăluie niciodată secrete de recuperare, înțelege fiecare aprobare, evită semnarea orbă și elimină permisiunile de care nu mai ai nevoie.
Nicio listă de verificare nu poate dovedi că un nou contract inteligent este lipsit de exploit-uri sau că un proiect va rămâne demn de încredere. Ceea ce pot face aceste practici este să reducă expunerea evitabilă și să facă fiecare autorizare deliberată. Dacă nu poți stabili ce semnezi sau de ce o cerere necesită o anumită permisiune, omiterea airdrop-ului este o decizie de securitate validă.