Acasă
» Știri
»
Cum să vă protejați portofelul Web3 de phishing-ul Drainer și aprobările rău intenționate
Cum să vă protejați portofelul Web3 de phishing-ul Drainer și aprobările rău intenționate
Un portofel Web3 poate fi golit fără ca un atacator să învețe vreodată fraza ta inițială. Aceasta este partea inconfortabilă a phishing-ului modern: un site fals te poate convinge pur și simplu să autorizezi atacatorul să mute active pe care portofelul tău le controlează deja. Aprobarea sau semnătura pot părea banală, mai ales când pagina imită un protocol familiar, un airdrop, o tranzacție mint, un portal de asistență sau o revendicare de token.
Acest ghid a fost verificat în raport cu documentația oficială privind portofelul, protocolul și standardul Ethereum la 16 septembrie 2026. Ecranele de avertizare și caracteristicile de securitate exacte diferă în funcție de portofel, rețea și aplicație, așadar scopul nu este de a memora o singură interfață. Ci de a înțelege ce poate autoriza o cerere înainte de a o aproba.
În primul rând, înțelegeți de ce are nevoie de fapt un dispozitiv de golire a portofelului
Un „drainer” nu este o singură funcție a unui contract inteligent. În practică, campaniile de phishing pot încerca să obțină mai multe tipuri diferite de autoritate: o permisiune de token ERC-20, o aprobare de la un operator NFT, un permis semnat, o tranzacție de transfer direct sau - la cel mai grav nivel - Fraza Secretă de Recuperare sau cheia privată a utilizatorului.
Riscul depinde de ceea ce a fost autorizat. O aprobare ERC-20 se aplică în mod normal unui anumit contract și cheltuitor de tokenuri, în timp ce o setApprovalForAllautorizație ERC-721 poate permite unui operator să gestioneze toate NFT-urile din acea colecție pe care le deține proprietarul. Specificația Ethereum ERC-721 definește explicit setApprovalForAllactivarea sau dezactivarea unui operator pentru toate activele apelantului din acel contract NFT. Citiți specificația ERC-721 .
Acțiune: când un portofel vă solicită aprobarea unei cheltuieli, a unui operator sau a unei semnături, tratați-o ca pe o decizie de autorizare - nu ca pe un pas de „autentificare” inofensiv.
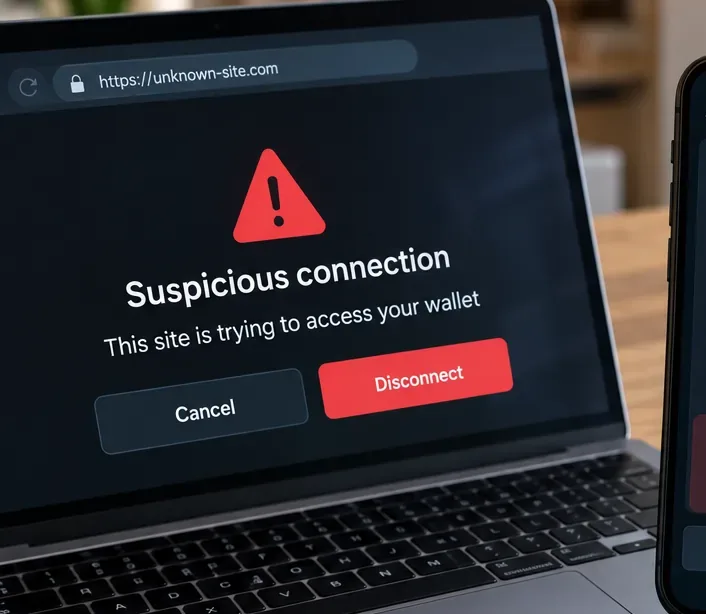
Începeți cu domeniul: o adresă necunoscută sau similară ar trebui să oprească interacțiunea înainte ca orice solicitare de portofel să fie aprobată.
Mitul 1: „Conectarea portofelului meu permite site-ului să-mi ia fondurile”
Verificat: simpla conectare a unui portofel și acordarea accesului unei aplicații la adresa dvs. publică nu este același lucru cu acordarea unei permisiuni de tokenuri. Documentația oficială a MetaMask face această distincție în mod explicit: deconectarea unei aplicații neafiliate (dapp) elimină conexiunea, în timp ce revocarea unei permisiuni elimină capacitatea contractului inteligent de a accesa și muta tokenuri acoperite de aprobarea respectivă. Consultați ghidul MetaMask privind revocarea aprobărilor .
Contextul contează: după conectare, un site poate prezenta în continuare o tranzacție sau o cerere de semnătură. Pasul periculos apare adesea după conexiunea inițială, așa că „M-am conectat doar” este sigur doar dacă într-adevăr nu ați semnat sau aprobat nimic altceva.
Acțiune: dacă te-ai conectat la un site suspect, dar ai respins fiecare tranzacție și semnătură, deconectează-l oricum. Apoi, verifică activitatea și aprobările recente ale portofelului tău, în loc să presupui că în sine conexiunea a mutat fonduri.
Verificat: acest lucru este fals. Aprobarea unui token este o autorizare on-chain. Deconectarea sesiunii de pe site nu șterge automat starea blockchain. MetaMask menționează că revocarea în sine este o tranzacție on-chain și, prin urmare, necesită în mod normal gaz de rețea. MetaMask explică diferența aici .
Acest lucru este important după phishing, deoarece o victimă poate închide browserul, deconecta dapp-ul și crede că pericolul a trecut, în timp ce un cheltuitor aprobat anterior își păstrează în continuare autoritatea.
Acțiune: dacă ați aprobat un cheltuitor în care nu mai aveți încredere, utilizați funcția de gestionare a aprobărilor din portofelul dvs. sau verificatorul oficial de aprobări oferit de exploratorul de rețea relevant și trimiteți o revocare on-chain.
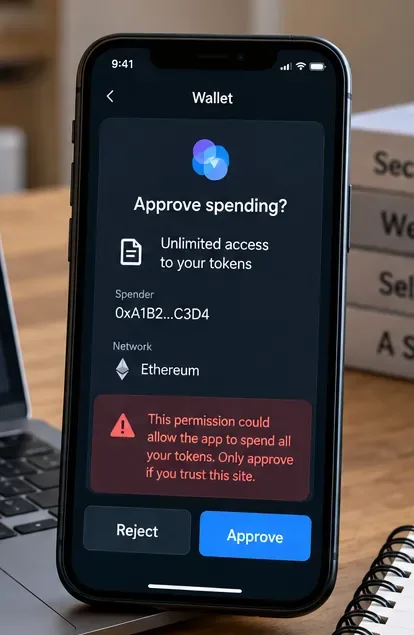
O solicitare de cheltuieli nelimitate merită o analiză atentă: verificați tokenul, cheltuitorul, rețeaua și suma solicitată înainte de aprobare.
Reduceți raza de explozie a aprobărilor ERC-20
Alocațiile ERC-20 sunt utile deoarece o bursă descentralizată sau alt contract poate necesita permisiune pentru a transfera token-uri în numele dumneavoastră. Nu sunt în mod inerent rău intenționate. Problema este domeniul de aplicare. Dacă acordați o alocație foarte mare sau nelimitată și cheltuitorul este rău intenționat - sau un contract de încredere devine ulterior exploatabil - suma expusă riscului poate fi mult mai mare decât tranzacția pe care ați intenționat-o.
MetaMask permite în prezent utilizatorilor să seteze o limită de cheltuieli personalizată pentru fluxurile de aprobare acceptate. Documentația sa de securitate recomandă verificarea solicitărilor unei aplicații neafiliate (dapp) și limitarea accesului atunci când este cazul. Consultați instrucțiunile MetaMask privind limita de cheltuieli .
Acțiune: când portofelul oferă o limită personalizată, aprobați doar suma pe care acțiunea imediată o necesită în mod rezonabil. Dacă un site dorește acces nelimitat pentru un schimb sau o revendicare unică, opriți-vă și verificați motivul.
Nu ignorați permisele semnate doar pentru că nu apare nicio taxă de gaz.
Verificat: nu fiecare autorizare începe ca o tranzacție normală de aprobare în lanț. A fost introdus ERC-2612 permit, care permite stabilirea unei alocații ERC-20 printr-un mesaj semnat. Standardul prevede că o semnătură validă poate seta alocația proprietarului pentru un cheltuitor până la o valoare și un termen limită specificate. Citiți ERC-2612 .
Asta înseamnă că „această semnătură nu costă nimic” nu dovedește că este inofensivă. O semnătură poate conține o autorizație pe care o altă parte o trimite ulterior în lanț. Dacă o anumită semnătură poate muta active depinde de standardul exact, contract, câmpuri și execuția ulterioară.
Acțiune: citiți datele structurate afișate de portofel. Acordați o atenție deosebită domeniilor cheltuitor, token, valoare, termen limită, lanț și contract. Respingeți cererile pe care nu le puteți explica într-un limbaj simplu.
Un portofel hardware poate izola materialul cu cheie privată, dar nu poate face o aprobare rău intenționată sigură dacă utilizatorul o confirmă intenționat.
Mitul 3: „Un portofel hardware mă protejează automat de scurgeri”
Parțial adevărat, dar incomplet: portofelele hardware pot proteja cheile private de expunerea directă la browser sau la programe malware obișnuite, ceea ce este valoros. Însă phishing-ul vizează frecvent decizia de autorizare a utilizatorului. Dacă dispozitivul afișează o tranzacție sau o aprobare rău intenționată, iar utilizatorul o confirmă, limita hardware nu invalidează în mod magic autorizarea.
Avantajul practic este cel mai mare atunci când dispozitivul vă permite să verificați detaliile semnificative ale tranzacției pe un ecran de încredere. Protecția este mai slabă atunci când solicitarea este opacă sau când utilizatorul confirmă ceva ce nu înțelege.
Acțiune: utilizați un portofel hardware pentru dețineri de valoare mare, dar verificați în continuare destinația, contractul, suma, rețeaua și permisiunea pe dispozitivul de semnare. Nu tratați niciodată prezența unui portofel hardware ca permisiune de a semna orbește.
Urmăriți aprobările operatorilor la nivel de NFT
Pentru NFT-uri, sintagma setApprovalForAllmerită o atenție specială. Conform ERC-721, setarea unui operator ca aprobat poate permite operatorului respectiv să gestioneze toate NFT-urile din contractul pe care îl dețineți. Aceasta este o abordare mai amplă decât aprobarea unui singur ID NFT. Standardul Ethereum în sine distinge aprobarea unui singur token de aprobarea la nivel de operator. Consultați funcțiile de aprobare ERC-721 .
Asta nu înseamnă că fiecare setApprovalForAllsolicitare este rău intenționată; piețele NFT pot avea nevoie în mod legitim de permisiuni de la operatori. Întrebarea corectă este dacă operatorul și cazul de utilizare corespund cu ceea ce ați intenționat.
Acțiune: dacă încerci doar să revendici un airdrop sau să te conectezi la un site web, o solicitare neașteptată pentru controlul operatorului la nivel de NFT ar trebui tratată ca un semn de avertizare major.
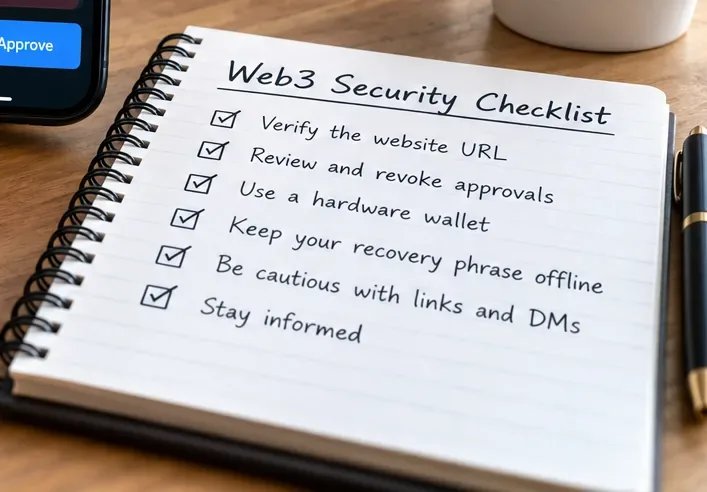
O listă de verificare repetabilă este mai fiabilă decât intuiția atunci când o pagină de phishing este concepută pentru a crea urgență sau FOMO.
Verificați site-ul înainte de a verifica tranzacția
Phishing-ul de tip „drainer” are adesea succes deoarece site-ul web fals arată suficient de aproape de cel real. Un rezultat al căutării sponsorizate, un răspuns pe rețelele sociale, un mesaj direct, un cont de asistență fals sau un front-end copiat pot duce utilizatorii către un alt domeniu care prezintă solicitări convingătoare pentru portofelul electronic.
Sistemele de securitate pentru portofele pot ajuta, dar nu sunt infailibile. De exemplu, API-ul Verify al WalletConnect poate indica unui portofel participant dacă un domeniu este verificat, nepotrivit, necunoscut sau semnalizat ca fiind rău intenționat. WalletConnect avertizează în mod explicit că această detectare nu este „infalsă”. Consultați documentația API-ului Verify al WalletConnect .
MetaMask descrie în mod similar alertele sale de securitate ca semnale informative, mai degrabă decât ca garanții, și notează că site-urile legitime pot să nu aibă întotdeauna un indicator verificat. Consultați Alertele de securitate MetaMask .
Acțiune: accesează aplicațiile dapp importante prin intermediul unui bookmark creat dintr-o sursă oficială verificată independent. Nu te baza pe primul rezultat al căutării, pe un link prescurtat sau pe o adresă URL furnizată într-un mesaj direct nesolicitat.
Separarea activității zilnice a dapp-urilor de deținerile pe termen lung poate reduce expunerea atunci când un portofel semnează o solicitare greșită.
Separă „seiful” de portofelul tău „dapp”
Aceasta este o tehnică de gestionare a riscurilor, mai degrabă decât o regulă de protocol. Un portofel folosit pentru experimentarea cu noi monede, revendicări de tokenuri, jocuri și dapp-uri nefamiliare are o suprafață de interacțiune mai mare decât o adresă folosită doar pentru a deține active pe termen lung.
Separarea nu previne phishing-ul, iar mutarea activelor între portofele creează propria sa povară operațională. Dar poate limita valoarea expusă unei aprobări eronate, deoarece portofelul de interacțiune pur și simplu nu deține cea mai mare parte a activelor tale.
Acțiune: luați în considerare păstrarea activelor pe termen lung sau de mare valoare într-un portofel care se conectează rar la dapp-uri, utilizând în același timp un portofel separat cu un sold limitat în mod deliberat pentru activitatea Web3 cu risc mai mare.
Mitul 4: „Un site verificat sau nesemnalizat trebuie să fie sigur”
Neverificat: absența unui avertisment nu constituie o dovadă a siguranței. Bazele de date cu amenințări pot rămâne în urmă față de domeniile de phishing nou create, iar o aplicație altfel legitimă poate avea în continuare un front-end compromis sau un contract vulnerabil. WalletConnect folosește o stare explicită „NECUNOSCUTĂ” pentru domeniile pe care nu le poate verifica, iar documentația sa precizează că stratul său de verificare nu este conceput să fie infailibil.
Acțiune: tratați avertismentele de securitate ca pe un singur nivel. Verificați independent domeniul, contractul așteptat, permisiunea solicitată și dacă acțiunea are sens pentru ceea ce încercați să faceți.
Două verificări separate contează: verificarea de unde provine solicitarea, apoi verificarea autorității acordate de solicitare.
Auditează aprobările vechi înainte ca acestea să devină problema de mâine
Aprobările pot rămâne active mult timp după ce încetați să utilizați o aplicație dapp. MetaMask recomandă verificarea periodică a aprobărilor de token-uri și revocarea permisiunilor de care nu mai aveți nevoie. Deoarece revocarea modifică starea on-chain, aceasta implică, în general, o taxă de gaz. Consultați ghidul oficial de revocare .
Cât de des ar trebui să auditezi depinde de cât de des interacționezi cu dapp-urile și de câtă valoare se află în portofel. Nu există un program universal corect.
Acțiune: setează o reamintire recurentă în calendar — de exemplu, lunar, dacă ești un utilizator DeFi activ — pentru a verifica cheltuielile, dimensiunile alocațiilor, operatorii NFT și permisiunile vechi pentru dapp-uri în lanțurile pe care le utilizezi efectiv.
Revizuirea contractelor și permisiunilor este o igienă continuă a portofelului, nu un pas de configurare unic.
Dacă ați semnat ceva suspect, identificați ce compromis ați avut.
Nu apela imediat la aceeași soluție pentru fiecare incident. Răspunsul depinde de ce s-a întâmplat.
Ce s-a întâmplat
Ce ar putea însemna
Prioritate imediată
Te-ai conectat doar la un site
Site-ul a aflat adresa dvs. publică și a stabilit o sesiune, dar acest lucru nu este o permisiune simbolică.
Deconectați-vă și revizuiți activitatea; nu semnați cererile de urmărire
Ați aprobat cheltuielile ERC-20
Persoana care cheltuie este capabilă să transfere suma aprobată a acelui token
Revocați imediat indemnizația
Ai aprobat un operator NFT
Operatorul poate transfera NFT-uri acoperite de aprobarea de colectare respectivă.
Revocarea aprobării operatorului
Ați semnat un permis sau o altă autorizație structurată
Semnătura poate autoriza acțiuni ulterioare în lanț, în funcție de conținutul său.
Stabiliți exact ce a fost semnat și revocați sau mutați activele afectate, dacă este posibil.
Ți-ai expus fraza inițială/cheia privată
Cheile portofelului în sine sunt compromise
Creați un portofel nou dintr-o nouă frază de recuperare și migrați activele
Ghidul oficial de răspuns la incidente al MetaMask precizează că, atunci când o Frază Secretă de Recuperare este compromisă, utilizatorii ar trebui să creeze un portofel nou cu o frază de recuperare nouă, să mute activele rămase și să întrerupă utilizarea conturilor derivate din fraza compromisă. De asemenea, avertizează că tranzacțiile blockchain sunt, în general, ireversibile. Consultați ghidul MetaMask privind datele compromise sau înșelătoare .
Acțiune: dacă fraza inițială sau cheia privată a fost expusă, nu considerați revocarea aprobărilor ca fiind suficientă. Autoritatea de semnare în sine trebuie considerată compromisă.
Nu introduceți niciodată o frază de recuperare pentru a „remedia” o problemă de aprobare
O Frază Secretă de Recuperare este acreditările principale pentru conturile derivate din aceasta. Documentația oficială a MetaMask precizează că oricine o obține poate controla portofelul. Gestionarea aprobărilor legitime nu necesită introducerea frazei de recuperare pe un site web aleatoriu. Consultați îndrumările de securitate MetaMask privind frazele de recuperare .
Acțiune: păstrați expresia offline și privată. Dacă un site web, un agent de asistență, un formular, un bot sau un „serviciu de recuperare” o solicită, opriți-o.
Alertele de securitate și controalele mai puternice ale contului adaugă niveluri utile, dar funcționează cel mai bine alături de o revizuire atentă a aprobărilor și o separare a portofelelor.
O listă de verificare practică înainte de semnare
Domeniu: Este exact acesta domeniul oficial pe care intenționați să îl vizitați?
Motiv: Are permisiunea solicitată sens pentru acțiunea pe care ați inițiat-o?
Rețea: Se află solicitarea în lanțul așteptat?
Contract sau plătitor: Adresa de destinație sau autorizată este cea așteptată?
Domeniu de aplicare: Este vorba de o sumă fixă, o alocație nelimitată, un NFT sau aprobarea operatorului pentru o întreagă colecție?
Câmpuri de semnătură: Dacă sunt date dactilografiate, puteți identifica tokenul, cheltuitorul, valoarea, termenul limită și domeniul?
Expunerea portofelului: Conține acest portofel mai multă valoare decât vă simțiți confortabil să o expuneți la această interacțiune?
Semnale de avertizare: Portofelul raportează un domeniu sau o tranzacție rău intenționată, nepotrivită, necunoscută sau suspectă în alt mod?
Dacă una dintre aceste verificări eșuează, respingerea cererii este de obicei mai ieftină decât încercarea de a recupera activele ulterior.
Cum să te autoverifici dacă apărările tale funcționează
Nu trebuie să așteptați un atac pentru a testa configurația. Verificați dacă marcajele browserului dvs. indică domeniile dapp corecte. Deschideți instrumentele de gestionare a aprobărilor din portofelul dvs. și confirmați că recunoașteți persoanele care cheltuiesc activ. Verificați dacă portofelul dvs. valoros este încă izolat de experimentele de rutină cu dapp-uri. Confirmați că fraza de recuperare nu este stocată în e-mailuri, notițe în cloud, capturi de ecran, jurnalele de chat sau un câmp de gestionare a parolelor site-ului web. Asigurați-vă că avertismentele de securitate ale portofelului sunt activate dacă portofelul dvs. le oferă.
Apoi, testează-ți propriul proces decizional: înainte de a semna următoarea cerere Web3 reală, explică cu voce tare ce autorizează cererea. Dacă nu poți descrie efectul într-o singură propoziție, respinge-o și investighează mai întâi.
Concluzie
Majoritatea atacurilor de tip phishing care „dreaner” reușesc prin transformarea unei capabilități Web3 legitime – aprobări, permisiuni de operator, semnături sau tranzacții – într-o armă de inginerie socială. Cea mai bună apărare nu este o extensie, un dispozitiv hardware sau o listă de amenințări. Este un proces stratificat: verificarea site-ului, înțelegerea autorizației, minimizarea domeniului de aplicare, separarea conținutului valoros de interacțiunile riscante, revizuirea permisiunilor vechi și cunoașterea diferenței dintre o aprobare rău intenționată și o frază de recuperare complet compromisă.
Instrumentele de securitate pot reduce riscul, dar niciunul nu poate garanta că o cerere semnată cu rău intenționat va fi inofensivă. În autocustodia, confirmarea finală este adesea limita de securitate. Asigurați-vă că această confirmare este lentă, specifică și deliberată.