Acasă
» Știri
»
Depozitare la rece vs. Portofele fierbinți: Cum să construiești un seif multi-Sig rezistent
Depozitare la rece vs. Portofele fierbinți: Cum să construiești un seif multi-Sig rezistent
Cel mai puternic seif multi-semnătură nu este de obicei cel cu cele mai multe dispozitive sau cel mai înalt prag. Este cel care elimină punctele unice de eroare fără a complica recuperarea atât de mult încât să te blochezi.
Pentru multe persoane avansate, o configurație 2 din 3, documentată cu atenție, este un punct de plecare practic: doi semnatari independenți pentru portofele hardware, păstrați în locații separate, plus un al treilea semnatar independent utilizat pentru recuperare sau flexibilitate operațională. Pentru o trezorerie de afaceri cu mai multe persoane responsabile, configurația 3 din 5 poate avea mai mult sens. Un portofel virtual poate juca un rol în operațiunile zilnice, dar nu ar trebui confundat cu stocarea la rece și nu ar trebui să devină singura barieră dintre un atacator și fondurile pe termen lung.
Acest articol separă ceea ce este bine stabilit de ceea ce depinde de circumstanțele dumneavoastră. Se concentrează pe arhitectură și disciplină operațională, mai degrabă decât să promită că o anumită marcă sau un anumit prag de portofel este universal mai sigur.
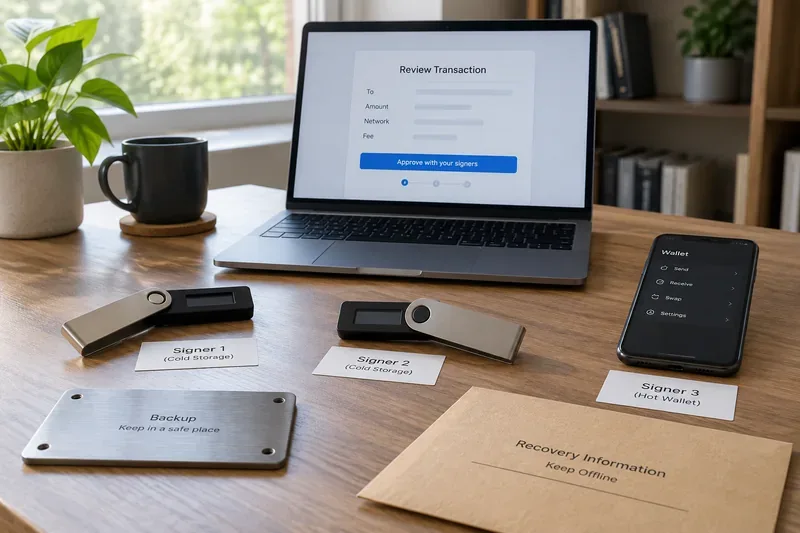
Un design cu semnătură multiplă poate combina semnatari independenți, copii de rezervă offline și un dispozitiv separat de revizuire a tranzacțiilor; esențial este să se asigure că un dispozitiv sau o locație compromisă nu poate autoriza singură o cheltuială într-un seif.
Depozitarea la rece și portofelele fierbinți rezolvă diferite probleme
Verificat: un portofel virtual (hot wallet) își păstrează capacitatea de semnare pe un telefon conectat la internet, o extensie de browser, o aplicație desktop sau un mediu similar. Acest lucru îl face convenabil, dar expune și semnatarul unei suprafețe de atac mai largi. Stocarea la rece își propune să păstreze materialul de semnare cu cheie privată izolat de sistemele online de uz general, de obicei prin utilizarea unui dispozitiv hardware de semnare sau a unui alt proces offline.
Această distincție este importantă deoarece „semnătură multiplă” nu înseamnă automat „rece”. Un portofel 2 din 3, ale cărui trei chei se află toate pe laptopuri online, este în continuare expus compromiterii online. Semnătura multiplă reduce dependența de o singură cheie; stocarea la rece reduce expunerea cheilor individuale. Acestea sunt controale complementare.
Acțiune: clasificați fiecare semnatar în funcție de locul în care se află cheia sa privată și de modul în care semnează. Nu etichetați un semnatar ca fiind „rece” doar pentru că îl utilizați rar.
Concepție greșită: semnătura multiplă face întotdeauna un portofel mai sigur
Verificat: semnătura multiplă poate elimina o singură cheie privată ca punct unic de autorizare. Bitcoin acceptă condiții de semnătură multiplă n-din-m, iar conturile Safe Smart din rețelele EVM permit proprietarilor să definească un prag de confirmare. Documentația oficială a Safe explică faptul că pragul este numărul minim de proprietari necesar pentru a confirma o tranzacție înainte de execuție. Consultați conceptele Safe Smart Account .
De asemenea, verificat: cheile suplimentare creează cerințe operaționale suplimentare. Documentația multisig de la Trezor avertizează că utilizatorii au nevoie de informațiile portofelului public necesare pentru a reconstrui și utiliza configurația și că pierderea datelor importante de configurare poate face fondurile inaccesibile chiar dacă există suficiente dispozitive de semnare. Consultați ghidul multisig de la Trezor .
Ceea ce depinde de circumstanțe: dacă politica 2 din 3, 3 din 5 sau o altă politică este potrivită. Centrul de ajutor Safe afirmă în mod explicit că nu există un singur număr optim de semnatari sau un prag pentru fiecare caz de utilizare, recomandând în general un prag peste unu și sub numărul total de semnatari. Consultați instrucțiunile de configurare Safe, actualizate ultima dată la 23 aprilie 2026 .
Acțiune: alege cea mai mică structură care supraviețuiește eșecurilor care te interesează cu adevărat. Complexitatea ar trebui să-și câștige locul.
O arhitectură practică a bolții
Caz de utilizare
Arhitectură de pornire rezonabilă
Principalul beneficiu
Compromisul principal
Persoană avansată
2 din 3 semnatari independenți de hardware
O cheie pierdută sau compromisă nu implică automat pierderea fondurilor
Necesită copii de rezervă și înregistrări de configurare disciplinate
Familie sau parteneriat mic
2 din 3 cu semnatari controlați de diferite părți sau locații de încredere
Reduce riscul unei singure persoane și al unei singure locații
Procedurile de recuperare și moștenire trebuie să fie explicite
Trezorerie de afaceri
3 din 5 cu separare a rolurilor
Susține aprobarea comună și continuitatea
Mai multe dispozitive, persoane, politici și teste
Cheltuieli operaționale
Portofel separat cu sold redus sau cale de semnătură strict limitată
Acces rapid de rutină fără a expune seiful
Fondurile de tip „hot-wallet” rămân mai expuse
Cel mai important principiu de proiectare este separarea. Dacă două dispozitive sunt stocate în același seif, au copii de rezervă în același sertar, sunt inițializate pe același computer compromis sau sunt administrate de același cont de gestionare a parolelor, designul poate totuși să eșueze într-un singur incident.
Acțiune: desenați pe hârtie domeniile de defecțiune: defecțiune a dispozitivului, incendiu la domiciliu, furt, programe malware, constrângere, preluare a controlului asupra unui cont în cloud și pierderea unei persoane de încredere. Confirmați că niciun eveniment singular nu poate atinge pragul de semnare și, în același timp, distruge calea de recuperare.
Ar trebui ca un semnatar să fie un portofel atractiv?
Dependent de condiție: un semnatar la cald poate fi acceptabil ca o cheie de confort dacă pragul necesită în continuare un semnatar la rece independent. De exemplu, într-un design 2 din 3, un semnatar telefonic plus doi semnatari hardware pot facilita semnarea de rutină, necesitând în același timp un dispozitiv hardware pentru fiecare cheltuială.
Totuși, acest lucru nu este echivalent cu un seif complet de tip 2 din 3. Un telefon compromis i-a oferit deja atacatorului una dintre cele două aprobări necesare. Marja de securitate rămasă este apoi concentrată într-un singur semnatar la rece.
Pentru economii pe termen lung, mulți utilizatori vor prefera să păstreze fiecare semnatar din seif pe un hardware dedicat și să utilizeze un portofel electronic complet separat pentru solduri mici de cheltuieli. Acest lucru creează o graniță clară: portofelul electronic se ocupă de confort; seiful se ocupă de conservare.
Acțiune: dacă includeți un semnatar vulnerabil, modelați-l ca fiind deja compromis. Întrebați dacă controalele rămase sunt încă suficient de puternice.
Separarea cheilor contează mai mult decât simpla diversitate a mărcii
Utilizarea mai multor mărci de portofele hardware poate reduce dependența de o singură implementare, dar diversitatea mărcilor nu este magică. Chiar dacă toate seed-urile, dispozitivele și copiile de rezervă sunt stocate împreună, aceeași spargere sau incendiu poate totuși să distrugă sistemul. În schimb, trei dispozitive identice în domenii de defecțiune cu adevărat separate pot fi mai rezistente decât o configurație „diversă” păstrată într-o singură locație.
Acțiune: prioritizați locațiile independente, backup-urile independente și controlul independent al accesului înainte de a cumpăra mărci suplimentare doar pentru diversitate.
Mai mult decât cuvintele cheie
Aceasta este una dintre cele mai periculoase concepții greșite în stocarea multi-semnătură. Un portofel cu o singură semnătură poate fi adesea reconstruit din ipotezele sale de tip „seed” plus derivare. Un portofel multiseminăre depinde, de asemenea, de politica portofelului și de metadatele cheii publice care indică software-ului cum se potrivesc semnatarii împreună.
Pentru fluxurile de lucru bazate pe descriptori Bitcoin, Bitcoin Core expune descriptorii portofelului și îi documentează ca informații de script utilizate de portofelele descriptor. Documentația sa actuală include RPC-ul listdescriptors Bitcoin Core 30.0 . Documentația RPC multisig mai veche arată, de asemenea, că o adresă multisig este definită de un număr de semnături necesare plus cheile participante. Consultați documentația addmultisigaddress a Bitcoin Core .
Acțiune: păstrați politica portofelului, amprentele semnatarului sau identificatorii echivalenți, căile de derivare, descriptorii sau configurația contului, rețeaua, software-ul portofelului utilizat și instrucțiuni clare de recuperare. Păstrați metadatele de recuperare disponibile persoanelor autorizate, fără a plasa toate secretele private la un loc.
Verificați adresele și detaliile tranzacțiilor pe ecrane de încredere
Semnătura multiplă nu vă poate salva dacă fiecare semnatar aprobă orbește aceeași tranzacție rău intenționată. Nivelul uman contează în continuare. Un computer coordonator compromis poate prezenta o destinație greșită, un apel contractual rău intenționat sau o sumă neașteptată. Semnătorii hardware sunt cei mai utili atunci când verificați detalii critice de pe dispozitivul în sine, în loc să aveți încredere doar în ecranul computerului.
Pentru conturile cu contracte inteligente, modelul de risc este mai amplu decât „unde sunt cheile?”. Safe documentează modulele și gărzile care pot extinde comportamentul, dar avertizează și că modulele și gărzile sunt critice din punct de vedere al securității. O gardă nefuncțională poate chiar bloca execuția tranzacțiilor. Consultați avertismentul de securitate setGuard al Safe .
Acțiune: înainte de semnare, verificați destinația, suma, rețeaua, taxa și - atunci când interacționați cu contractele - operațiunea efectivă care este autorizată. Tratați un nou modul, o nouă gardă, o nouă alocație sau o modificare a politicii ca o tranzacție cu risc ridicat.
Nu stabiliți pragul egal pentru fiecare semnatar, decât dacă aveți nevoie cu adevărat de unanimitate.
Un portofel 3 din 3 pare mai puternic decât un portofel 2 din 3, deoarece fiecare tranzacție necesită fiecare cheie. De asemenea, înseamnă că o cheie pierdută definitiv poate bloca fondurile. Pentru mulți utilizatori, acesta este un compromis slab în ceea ce privește reziliența.
Ghidul oficial de configurare al Safe recomandă luarea în considerare a unui prag mai mic decât numărul total de semnatari, astfel încât un semnatar inaccesibil să nu blocheze automat contul. Aceasta nu este o regulă universală - unele situații de guvernanță necesită în mod intenționat unanimitate - dar este o opțiune implicită utilă pentru custodia personală și multe trezorerii operaționale.
Acțiune: decideți dacă riscul cel mai mare este reprezentat de cheltuieli neautorizate sau de pierderea permanentă a accesului. Setați pragul numai după ce ați răspuns la întrebarea respectivă.
Exercițiile de recuperare fac parte din seif
Principiu verificat: o copie de rezervă care nu a fost niciodată testată este doar o presupunere. Cel mai robust design include o modalitate sigură de a verifica dacă semnatarii, înregistrările de configurare și instrucțiunile de recuperare funcționează în continuare.
Un exercițiu de recuperare nu necesită mutarea întregului sold. Puteți verifica dacă software-ul portofelului de înlocuire recunoaște politica dorită, dacă fiecare semnatar poate semna, dacă adresele de recepție se potrivesc independent și dacă persoanele responsabile știu unde se află informațiile necesare. În cazul unei companii, documentați ce se întâmplă când un angajat pleacă, un semnatar este pierdut, un model de dispozitiv este retras sau se suspectează că o cheie este compromisă.
Acțiune: programați o revizuire periodică a recuperării și efectuați o mică tranzacție de testare controlată după modificări majore ale portofelului, firmware-ului, semnatarului sau personalului.
Păstrați portofelul zilnic în afara seifului
Cel mai bun design de depozitare la rece îmbunătățește adesea ușurința în utilizare, admițând că nu fiecare tranzacție merită o ceremonie de seif. Un portofel electronic mic poate gestiona plăți de rutină, aplicații descentralizate sau depozite de schimb, în timp ce seiful multi-semnătură rămâne intenționat incomod.
Această separare limitează raza de explozie. Dacă portofelul activ este atacat prin phishing sau compromis, atacatorul obține soldul operațional în loc de trezorerie. Reumpleți-l din seif conform unei sume sau unui program predefinit, în loc să transformați seiful în sine într-un portofel de browser utilizat frecvent.
Acțiune: setează un sold maxim pentru portofelul activ (hot-wallet) în funcție de ceea ce îți permiți să pierzi fără a-ți pune în pericol deținerile pe termen lung.
Un plan concis pentru un seif multi-semnătură rezistent
Folosește un prag mai mare decât unu, astfel încât o singură cheie să nu poată epuiza seiful.
Mențineți pragul sub numărul total de semnatari, cu excepția cazului în care unanimitatea este o cerință intenționată.
Separați semnatarii și copiile de rezervă în domeniile cu erori reale, nu doar în sertare diferite.
Preferați semnatari hardware dedicați pentru cheile de seif pe termen lung.
Dacă se folosește un semnatar autorizat, asigurați-vă că acesta nu poate autoriza o cheltuială fără un semnatar independent.
Faceți o copie de rezervă a configurației portofelului și a metadatelor publice, precum și a materialului de recuperare privat.
Verificați detaliile tranzacției pe ecranele semnatarelor de încredere ori de câte ori este posibil.
Păstrați fondurile de cheltuieli obișnuite în afara seifului.
Testează recuperarea și înlocuirea semnatarului înainte ca o urgență să te oblige să înveți sub presiune.
Ceea ce nu poate fi determinat universal
Nicio sursă nu vă poate spune pragul „perfect”, numărul de semnatari, locațiile de stocare sau stiva portofelelor fără a cunoaște modelul dvs. de amenințare, planul succesoral, capacitatea tehnică, jurisdicțiile și cine trebuie să poată recupera fondurile. Un deținător individual care protejează economiile pentru pensie are nevoi diferite față de o trezorerie formată din cinci persoane, iar o organizație poate avea nevoie de controale interne care depășesc cu mult software-ul pentru portofel.
Prin urmare, scopul util nu este complexitatea maximă. Este un design în care niciun dispozitiv, persoană, cont sau locație fizică compromisă nu poate autoriza seiful și, în același timp, șterge opțiunile de recuperare.
Acțiune finală: notați designul, testați-l cu o sumă mică, exersați recuperarea și abia apoi mutați fonduri semnificative în seif.