Acasă
» Știri
»
LayerZero vs. Chainlink CCIP vs. Wormhole: Cum diferă cu adevărat interoperabilitatea cross-chain
LayerZero vs. Chainlink CCIP vs. Wormhole: Cum diferă cu adevărat interoperabilitatea cross-chain
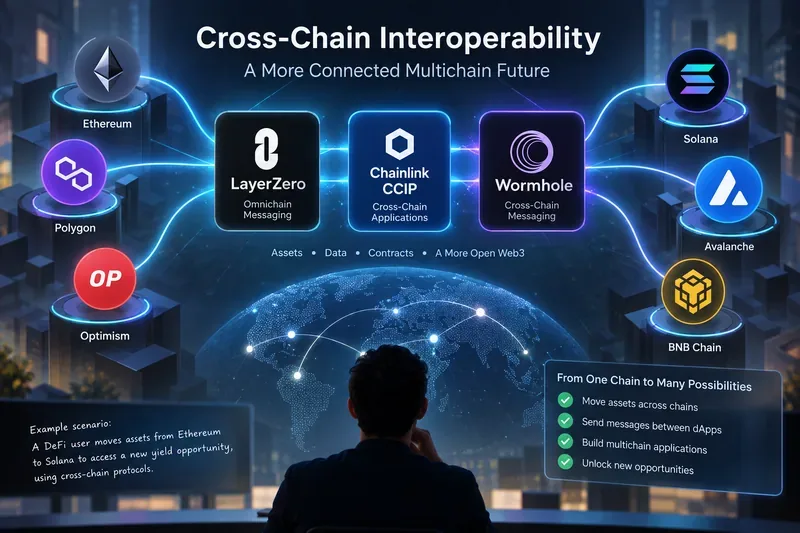
Imaginați-vă o aplicație DeFi ipotetică numită Atlas Treasury. Acest exemplu este fictiv și este folosit doar pentru a facilita raționamentul asupra arhitecturii. Atlas deține garanții pe Ethereum, dorește să declanșeze logica strategiei pe un alt blockchain și uneori trebuie să mute o reprezentare a unui token împreună cu un mesaj. Dezvoltatorii săi iau în considerare trei stive de interoperabilitate utilizate pe scară largă: LayerZero, Chainlink CCIP și Wormhole.
La prima vedere, toate trei par să rezolve aceeași problemă: transferul de informații sau active dintr-un blockchain în altul. În practică, această descriere este prea superficială. Un protocol cross-chain trebuie să răspundă la mai multe întrebări diferite: Cine observă lanțul sursă? Ce dovezi conving lanțul destinație că un mesaj este valid? Cine plătește pentru livrarea și executarea acestuia? Cum sunt reprezentate transferurile de tokenuri? Ce poate configura aplicația și ce ipoteze de securitate rămân?
O perspectivă conceptuală asupra a trei abordări de interoperabilitate care conectează aplicații și active în mai multe medii blockchain.
Începeți cu problema, nu cu numele protocolului
Pentru Atlas Treasury, o cerință precum „suporta lanțuri multiple” nu este suficient de specifică. Echipa ar trebui mai întâi să își separe nevoile în cel puțin trei categorii: mesagerie arbitrară, mișcarea token-urilor și execuția lanțului de destinație.
Mesajele arbitrare ar putea însemna că un contract Ethereum trimite o instrucțiune care spune: „actualizați limita de împrumut pentru contul X”. Mișcarea token-urilor este diferită: valoarea trebuie blocată, arsă, creată, eliberată sau contabilizată în alt mod în cadrul lanțurilor. Execuția adaugă un alt nivel, deoarece tranzacția de destinație are nevoie de resurse, reguli de ordonare, gestionarea eșecurilor și o regulă clară pentru cine are voie să apeleze contractul receptor.
Această distincție este importantă deoarece LayerZero, Chainlink CCIP și Wormhole nu sunt pur și simplu punți interschimbabile. Fiecare este un cadru de interoperabilitate mai amplu, cu o arhitectură diferită de verificare și livrare.
LayerZero: verificare și execuție configurabile în aplicație
LayerZero V2 organizează comunicarea cross-chain în jurul unor contracte Endpoint imuabile implementate pe lanțurile acceptate. O aplicație trimite mesaje printr-un Endpoint sursă, iar Endpoint-ul destinație livrează în cele din urmă mesajul verificat către aplicația receptoare. Prezentarea oficială a protocolului LayerZero V2 descrie un canal în funcție de expeditor, ID-ul Endpoint-ului sursă, ID-ul Endpoint-ului destinație și destinatar.
Alegerea distinctivă de design este separarea verificării de execuție. LayerZero numește serviciile sale independente de verificare Rețele de Verificare Descentralizate sau DVN-uri. O aplicație poate configura DVN-uri obligatorii și opționale, inclusiv reguli de prag, în timp ce Executorii gestionează livrarea la destinație după ce mesajul a îndeplinit cerințele de verificare. Documentația oficială a arhitecturii descrie acest lucru ca un model de verificare X-of-Y-of-N cu Biblioteci de Mesaje, DVN-uri și Executori conectabili.
Cum s-ar aplica asta la Trezoreria Atlas
Să presupunem că Atlas dorește politici de securitate diferite pentru acțiuni diferite pe lanțuri interconectate. O actualizare de stare cu valoare redusă ar putea utiliza o configurație, în timp ce un mesaj care poate elibera garanții substanțiale ar putea necesita mai multe DVN-uri independente. Această flexibilitate este o caracteristică esențială a LayerZero: aplicația își alege stiva de securitate în loc să moștenească un set universal de verificatori pentru fiecare cale.
Flexibilitatea creează și responsabilitate. Documentația proprie OApp a LayerZero precizează că implementările de producție ar trebui să utilizeze mai multe DVN-uri necesare de la operatori independenți, deoarece o configurație cu un singur DVN face ca calea să depindă de un singur verificator. Prin urmare, Atlas nu poate trata integrarea protocolului ca o decizie API unică; selecția DVN, colegii, bibliotecile de mesaje, setările Executor, proprietatea și procedurile de actualizare devin parte a designului său de securitate. Îndrumările relevante se află în documentația LayerZero OApp .
Dacă Atlas ar fi dorit doar mișcarea tokenurilor fungibile, în loc de logică de business arbitrară, LayerZero ar oferi și standardul său Omnichain Fungible Token. Acest aspect ar trebui evaluat separat de o integrare OApp generică, deoarece semantica transferului de tokenuri și mesageria aplicației nu reprezintă aceeași problemă.
Chainlink CCIP: mesagerie bazată pe DON cu controale specifice benzii de rulare
Chainlink CCIP folosește un model diferit. În CCIP, o „bandă” este o cale unidirecțională de la un blockchain la altul. Direcția inversă este o bandă separată, iar caracteristicile specifice benzii pot diferi. Conceptele cheie CCIP ale Chainlink explică faptul că finalitatea contează deoarece destinația nu ar trebui să acționeze asupra unui eveniment sursă care ar putea fi încă reorganizat.
Așa cum este documentat pentru arhitectura actuală CCIP v1.6, o rețea Oracle descentralizată de roluri, sau Role DON, rulează două plugin-uri Offchain Reporting. Procesul Commit OCR ajunge la un consens asupra mesajelor din lanțul sursă și comită rădăcinile Merkle către destinație. Procesul Executing OCR validează apoi execuțiile în așteptare și execută mesajele pe lanțul de destinație. Pagina oficială a arhitecturii offchain CCIP descrie acest flux în detaliu.
Există o modificare importantă a documentației din 2026, ușor de trecut cu vederea atunci când se citește material mai vechi. Chainlink precizează în prezent că rolul automat offchain al Rețelei de Management al Riscului nu mai este activ în implementările CCIP actuale și se așteaptă să revină ca strat de validare opțional în versiunile viitoare. Contractul RMN onchain rămâne o măsură de siguranță de urgență pentru anumite funcții, în timp ce alte controale includ limite de rată configurabile, atestări de token-uri și monitorizare. Prin urmare, orice articol care descrie vechiul RMN offchain ca o rețea de validare independentă mereu activă ar fi învechit pentru implementările actuale.
Cum s-ar aplica asta la Trezoreria Atlas
Atlas ar putea utiliza CCIP pentru a trimite date arbitrare, token-uri sau transferuri de token-uri programabile, în funcție de perechea sursă-destinație acceptată și de integrare. În loc să își selecteze propria compoziție DVN, Atlas s-ar integra în principal cu contractele CCIP și cu modelul de securitate furnizat de arhitectura CCIP DON, apoi ar aplica verificări la nivel de aplicație în jurul lanțurilor de încredere, expeditorilor, routerelor și gestionării mesajelor.
Aceste verificări nu sunt detalii opționale. Documentația Chainlink privind cele mai bune practici CCIP EVM recomandă în mod explicit validarea lanțurilor de destinație înainte de trimitere, validarea lanțurilor sursă și a expeditorilor la primire, verificarea adreselor routerului atunci când este cazul, separarea recepției mesajelor de logica de business de bază, testarea în condiții adverse și monitorizarea comportamentului anormal.
Pentru emitenții de tokenuri, CCIP oferă, de asemenea, o infrastructură de tokenuri Cross-Chain bazată pe pool-uri de tokenuri și reguli de administrare. Limitele de rată pot fi configurate pentru pool-urile de tokenuri, așa că Atlas ar trebui să evalueze arhitectura tokenurilor separat de mesageria arbitrară simplă, în loc să presupună că o configurație se potrivește ambelor.
Designul de mesagerie al Wormhole se învârte în jurul rețelei sale Guardian și a aprobărilor de acțiuni verificabile (VAA). Un contract sursă emite un mesaj prin intermediul Contractului de bază al Wormhole. Guardian-ii îl observă și îl semnează, iar odată ce se atinge cvorumul necesar, VAA-ul rezultat poate fi trimis lanțului de destinație pentru verificare.
Documentația actuală Wormhole Guardian descrie un set canonic de 19 Guardians și un VAA multi-semnătură standard de 13 din 19. Pe unele lanțuri, un subset delegat efectuează observare directă, dar Guardians canonici așteaptă cvorumul delegaților configurat înainte de a produce același VAA standard de 13 din 19.
Livrarea este separată în mod deliberat de validitate. Prezentarea generală a mesageriei Wormhole explică faptul că un VAA este transportat la destinație și verificat acolo. Noul său framework Executor oferă un model de solicitare și ofertă fără permisiune pentru execuția mesajelor. Documentația de securitate face, de asemenea, o distincție importantă: un retransmițător poate afecta disponibilitatea sau sincronizarea, dar nu poate falsifica un VAA deoarece validitatea este impusă de semnăturile Guardian.
Cum s-ar aplica asta la Trezoreria Atlas
Atlas ar putea emite un mesaj Ethereum, să aștepte atestarea Guardian și apoi să solicite unui retransmițător sau executor să livreze VAA către contractul său de destinație. Destinatarul ar trebui să valideze originea mesajului și să implementeze o logică de aplicație sigură pentru redare. Dacă Atlas are nevoie de token-uri și nu doar de mesaje, Wormhole distinge transferurile de token-uri native de transferurile de token-uri încapsulate. Prezentarea oficială a transferului de token-uri explică faptul că NTT și WTT au în comun stratul de mesagerie Guardian, dar diferă în modul în care token-urile sunt reprezentate și lansate sau create.
Suportul pentru Wormhole variază, de asemenea, în funcție de produs și se poate schimba. Prin urmare , documentația sa privind rețelele suportate este mai fiabilă decât presupunând că fiecare produs Wormhole funcționează pe fiecare lanț conectat la Wormhole. În august 2026, Wormhole a anunțat, de asemenea, deprecieri suplimentare pentru rețele, întărind necesitatea de a verifica suportul actual înainte de a se angaja într-o rută.
LayerZero vs. CCIP vs. Wormhole: diferențele practice
Întrebare
LayerZero V2
CCIP cu lanț
Gaură de vierme
Model de verificare de bază
DVN-uri și praguri configurabile de aplicație
Consensul DON Chainlink folosind rolurile Commit și Executing OCR
Atestările tutorelui care produc VAA-uri, de obicei 13 din 19
Livrare la destinație
Executorul sau un alt apelant execută un mesaj verificat
Retransmisorul sau executorul fără permisiune trimite VAA verificat
Personalizarea securității aplicațiilor
Înalt: seturi DVN, praguri, biblioteci, colegi, setări de execuție
În principal, verificări ale aplicațiilor, capacități ale benzilor de rulare, parametri de gaz/execuție, limite de rată și configurație token.
În principal, validarea receptorului/originei, configurația produsului, alegerile de consistență/finalitate și logica aplicației
Opțiune axată pe tokenuri
ADESEA
Infrastructură de tokenuri cross-chain și pool-uri de tokenuri
NTT și WTT
Responsabilitate cheie în proiectare
Alegeți și mențineți o stivă de securitate adecvată
Folosește corect culoarele susținute și implementează logica defensivă a receptorului
Validarea originii VAA și proiectarea execuției în siguranță la destinație
Acest tabel este o comparație arhitecturală, nu un clasament al securității. Protocoalele expun butoane diferite, utilizează ipoteze de verificare diferite și evoluează la rate diferite. Un protocol cu mai multă configurație nu este automat mai sigur, iar un protocol cu o stivă de verificare mai bine definită nu este automat mai puțin flexibil. Întrebarea corectă este dacă modelul de securitate corespunde acțiunii autorizate.
Ce dezvăluie exemplul Atlas despre riscul real de integrare
1. Securitatea încrucișată include ambele lanțuri
Dacă Ethereum se finalizează corect, dar lanțul de destinație se oprește, se reorganizează sau se comportă neașteptat, Atlas are totuși un incident cross-chain. Fiecare protocol depinde în cele din urmă de proprietățile rețelelor pe care le conectează. Chainlink recomandă în mod explicit dezvoltatorilor să evalueze securitatea și fiabilitatea rețelelor pe care le utilizează, iar același principiu se aplică integrărilor LayerZero și Wormhole.
2. Un mesaj valid poate declanșa în continuare o logică nesigură a aplicației
Protocoalele de interoperabilitate dovedesc sau atestă că un mesaj a ajuns pe o cale așteptată. Acestea nu corectează automat logica de business a Atlas. O instrucțiune cross-chain perfect validă poate exploata în continuare o eroare în contractul de recepție dacă Atlas nu reușește să verifice expeditorul, contextul destinației, cantitatea, nonce-ul, starea de reluare sau acțiunea permisă.
3. Mișcarea tokenurilor necesită un model separat de amenințare
Un mesaj care spune „Alice deține 100 de unități” nu este același lucru cu mutarea a 100 de token-uri semnificative din punct de vedere economic. Atlas ar trebui să documenteze dacă activul cross-chain este ars și generat, blocat și eliberat, depozitat în escrow, wrapat sau controlat nativ de către emitent. De asemenea, ar trebui să identifice cine deține autoritatea de generare, cine controlează limitele de rată, cum funcționează pauzele de urgență și ce se întâmplă dacă o parte a rutei devine indisponibilă.
4. Eșecul livrării nu ar trebui să devină un eșec contabil
Sistemele cross-chain sunt asincrone. Vârfurile de gaz, congestia lanțului, întârzierile de finalitate, problemele retransmițătorului sau revenirile la destinație pot întârzia finalizarea. Atlas ar trebui să modeleze „trimis”, „verificat”, „livrat” și „logica de business finalizată” ca stări distincte, în loc să trateze o tranzacție sursă-lanț ca dovadă finală că acțiunea destinație a reușit.
Cum ar trebui o echipă să aleagă dintre ele
Atlas ar trebui să evite selectarea unui protocol dintr-o listă de verificare a caracteristicilor la nivel de marcă. Un proces mai bun este testarea fiecărui candidat în raport cu ruta exactă a mesajului și modurile de eșec.
Alegeți rețelele sursă și destinație exacte. Verificați suportul actual în directorul oficial al protocolului, în loc să presupuneți compatibilitatea la nivelul întregului ecosistem.
Definiți ce traversează limita. Atlas trimite octeți arbitrari, un token, un token plus instrucțiuni, acțiuni de guvernanță sau sincronizare a stărilor?
Notați ipoteza de verificare. Pentru LayerZero, aceasta include DVN-urile și pragul alese. Pentru CCIP, aceasta include arhitectura DON curentă și comportamentul benzii. Pentru Wormhole, aceasta include cvorumul Guardian și orice configurație de observare delegată relevantă pentru lanț.
Modelați execuția destinației separat. Identificați cine poate livra, ce se întâmplă dacă livrarea este întârziată, cum este finanțat gazul și dacă mesajele trebuie procesate în ordine.
Auditarea autorizațiilor la nivel de aplicație. Restricționarea lanțurilor sursă, a contractelor expeditorului, a contractelor receptorului, a rolurilor privilegiate și a administrării token-urilor.
Planificați schimbările operaționale. Suportul de rețea, versiunile de protocol, limitele serviciilor și configurația recomandată se pot modifica. Prin urmare, monitorizarea producției ar trebui să trateze actualizările și deprecierile documentației ca evenimente operaționale.
O autoverificare finală pentru ipotetica Trezorerie Atlas
Înainte ca Atlas să treacă de la o rețea de testare la o valoare reală, echipa sa ar trebui să poată răspunde la următoarele întrebări fără a se baza pe scurtături de marketing:
Ce rute exacte de la sursă la destinație sunt acceptate astăzi?
Cine sau ce verifică un eveniment din lanțul sursă pentru fiecare rută?
Ce prag sau regulă de consens face ca mesajul să fie acceptabil?
Cine poate livra sau executa tranzacția de destinație?
Poate un serviciu de curierat să cenzureze sau să întârzie un mesaj și poate falsifica unul?
Ce verificări la destinație resping un lanț, un expeditor, un token sau o acțiune neașteptate?
Cum sunt gestionate reîncercările, duplicatele, execuția în afara ordinii și revenirile la destinație?
Dacă token-urile se mută, care sunt ipotezele privind mint, burn, lock, release, rate-limit și admin?
Ce controale de urgență sunt disponibile și cine le controlează?
Cum va detecta echipa modificările în rețelele acceptate sau în configurația protocoalelor?
Dacă Atlas nu poate răspunde la aceste întrebări, înseamnă că nu a comparat încă protocoalele de interoperabilitate la nivelul care contează. LayerZero, Chainlink CCIP și Wormhole oferă toate modalități mature de coordonare a activității între blockchain-uri, dar distribuie verificarea, livrarea, configurarea și responsabilitatea operațională în mod diferit. Prin urmare, alegerea practică nu este „care protocol cross-chain este cel mai bun?”, ci „care model de securitate și execuție se potrivește cel mai bine cu acțiunea exactă cross-chain pe care această aplicație este dispusă să o autorizeze?”.