Acasă
» Știri
»
Poduri DeFi Cross-Chain: Riscuri de securitate, comisioane și practici de transfer mai sigure
Poduri DeFi Cross-Chain: Riscuri de securitate, comisioane și practici de transfer mai sigure
Podurile DeFi cross-chain rezolvă o problemă reală de interoperabilitate: blockchain-urile nu partajează în mod natural starea, astfel încât un utilizator nu poate pur și simplu să mute un token dintr-un lanț independent în altul ca și cum ambele lanțuri ar folosi același registru. O punte coordonează un transfer folosind mecanisme precum blocarea și crearea de conturi (locking and minting), arderea și crearea de conturi (burning and minting), verificarea mesajelor sau lichiditatea furnizată în lanțul de destinație.
Lecția importantă despre securitate este că termenul „bridged” nu descrie o singură arhitectură. Diferite punți se pot baza pe verificarea lanțului nativ, seturi de validatori externi, rețele oracle sau de mesagerie, verificare optimistă, furnizori de lichiditate sau combinații ale acestor mecanisme. La 15 septembrie 2026, documentația oficială a punții Ethereum încă subliniază faptul că nu există un design perfect al punții - ci doar compromisuri diferite între securitate, comoditate, conectivitate, funcționalitate și cost. Acțiune: înainte de a transfera o valoare semnificativă, identificați modelul de verificare al punții, mai degrabă decât să alegeți doar după numele mărcii sau viteza citată.
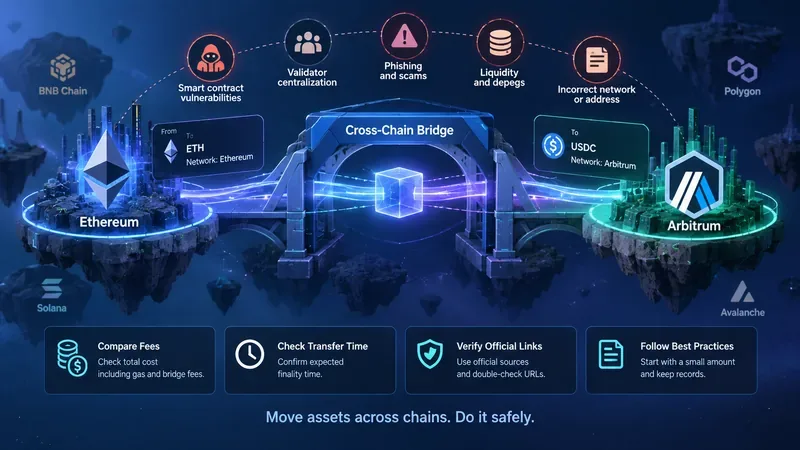
Un transfer cross-chain adaugă un model de securitate bridge între rețeaua sursă și cea de destinație, astfel încât utilizatorii ar trebui să evalueze atât riscul protocolului, cât și detaliile tranzacției înainte de a muta fonduri.
Ce face cu adevărat un pod - și ce nu face
O neînțelegere frecventă este aceea că același token călătorește fizic între blockchain-uri. Documentația Ethereum explică faptul că punțile folosesc în mod obișnuit modele precum lock and mint , burn and mint sau atomic swaps. Într-un design lock-and-mint, de exemplu, un activ poate rămâne blocat pe lanțul sursă în timp ce o reprezentare corespunzătoare este creată pe lanțul destinație. Consultați prezentarea generală tehnică a punților blockchain din Ethereum .
Această distincție este importantă deoarece activul de destinație poate moșteni dependențe pe care activul original nu le avea. Valoarea sa poate depinde de un contract punte, o rețea de validatori, un custode, un fond de lichiditate sau un mecanism de răscumpărare al emitentului. Acțiune: verificați contractul exact al tokenului din lanțul de destinație prin intermediul documentației oficiale a emitentului tokenului sau a protocolului; nu presupuneți că simboluri ticker identice reprezintă active identice.
Risc de securitate nr. 1: podul poate adăuga un nou nivel de încredere
Principiul verificat: securitatea unei punți poate diferi de securitatea celor două lanțuri pe care le conectează. Ethereum distinge designurile verificate extern sau „de încredere” de designurile care minimizează încrederea suplimentară bazându-se mai direct pe lanțurile conectate. Designurile bazate pe validatori externi, federații, semnături multiple sau oracole adaugă părți al căror comportament sau chei pot deveni presupuneri de securitate.
Asta nu înseamnă că fiecare punte verificată extern este nesigură și nici că fiecare sistem descris ca fiind cu încredere minimizată este automat sigur. Calitatea implementării, controalele de actualizare, diversitatea verificatorilor, monitorizarea, corectitudinea contractelor și securitatea fiecărui lanț conectat contează în continuare. Acțiune: documentați cine poate autoriza un mesaj cross-chain și ce prag este necesar înainte de a utiliza puntea pentru transferuri de dimensiuni de trezorerie.
Un exemplu concret: Gardienii Găurilor de Vierme
Documentația actuală a Wormhole precizează că protocolul său principal utilizează o rețea Guardian. Mesajele semnate, numite VAA, devin valide atunci când sunt semnate de supermajoritatea necesară; documentația sa descrie în prezent un prag de semnătură de 13 din 19. Wormhole descrie, de asemenea, protecții suplimentare, cum ar fi observarea completă a nodului asupra configurațiilor acceptate și controale contabile pentru activele cross-chain. Acestea sunt proprietăți specifice ale Wormhole, nu proprietăți universale ale punților. Examinați modelul actual de securitate Wormhole înainte de a vă baza pe aceste presupuneri.
Acțiune: atunci când comparați un alt pod, căutați răspunsuri la fel de concrete: numărul de verificatori, pragul de semnare, modul în care verificatorii observă lanțurile, autoritatea de actualizare, controalele de urgență și ce se întâmplă când un lanț se reorganizează sau se oprește.
Risc de securitate nr. 2: contractele inteligente pot eșua chiar și atunci când arhitectura pare puternică
Risc verificat: contractele bridge pot conține erori de implementare. Documentația bridge a Ethereum listează explicit riscul contractelor inteligente și riscul tehnologic printre pericolele bridging-ului. Auditurile pot reduce riscul, dar un audit nu este o dovadă că un contract nu conține nicio eroare exploatabilă.
Sistemele cross-chain sunt deosebit de sensibile deoarece coordonează adesea contracte și stări în medii multiple. O eroare de validare pe o parte poate cauza o execuție invalidă a unui mesaj, o deblocare sau o executare invalidă a unui mesaj pe cealaltă parte. Contractele actualizabile adaugă o altă dimensiune: codul curent poate să nu rămână codul care guvernează sistemul pe termen nelimitat.
Acțiune: verificați documentația oficială a protocolului pentru adrese de contract, audituri, informații despre recompensele pentru erori, mecanisme de actualizare, controale de pauză și notificări de securitate recente. Pentru transferuri mari, verificați-le din nou imediat înainte de execuție, în loc să vă bazați pe cercetări efectuate cu luni înainte.
Risc de securitate nr. 3: și lanțul de destinație contează
O altă concepție greșită este că alegerea unei punți securizate face ca întreaga poziție cross-chain să fie la fel de sigură ca lanțul sursă. Acest lucru nu este neapărat adevărat. Dacă activele sunt mutate dintr-o rețea extrem de descentralizată într-un lanț cu ipoteze diferite privind consensul, secvențiatorul, validatorul sau guvernanța, poziția rezultată este expusă și acelor riscuri ale lanțului de destinație.
Documentația Ethereum, de exemplu, menționează că lanțurile laterale își folosesc propriul consens și nu moștenesc automat garanțiile de securitate ale rețelei principale Ethereum. Sistemele de rollup-uri și alte sisteme de scalare au propriile arhitecturi și ipoteze de retragere/finalitate. Acțiune: evaluați rețeaua de destinație separat de punte; întrebați ce trebuie să rămână operațional pentru a putea tranzacționa și, în cele din urmă, a ieși.
Riscul de securitate nr. 4: activele blocate și lichiditatea pot deveni dependențe sistemice
Unele punți creează sau mută reprezentări ale activelor a căror susținere depinde de active blocate în altă parte. Dacă susținerea devine compromisă, înghețată sau contabilizată incorect, o reprezentare de destinație se poate tranzacționa sub valoarea așteptată de utilizatori. Alte modele de punți utilizează lichiditatea de destinație furnizată de participanții la piață în loc să aștepte o cale canonică de decontare cross-chain.
Prin urmare, expunerea exactă depinde de rută. Nu există o regulă justificabilă conform căreia „punțile de lichiditate sunt întotdeauna mai sigure” sau „punțile canonice sunt întotdeauna mai ieftine”. Acțiune: stabiliți dacă primiți un activ canonic, un activ încapsulat specific punții sau lichiditate de la un transferator și verificați ce anume decontează în cele din urmă transferul.
Cum funcționează de fapt comisioanele de punte cross-chain
O „taxă de punte” afișată poate fi doar o parte a costului. În funcție de protocol și rută, costul economic total poate include gazul din lanțul sursă, gazul de execuție la destinație, taxele de protocol, taxele furnizorului de lichiditate, taxele de retransmitere, costurile de verificare a mesajelor, impactul prețului sau o taxă de integrare. Conversia tokenurilor în timpul rutei poate adăuga, de asemenea, taxe de swap și alunecare.
Componentă de cost
De ce se poate schimba
Ce să verificați
Gaz sursă
Congestie în rețea și complexitate tranzacțiilor
Taxa de rețea estimată a Wallet înainte de semnare
Gaz de destinație/execuție
Proiectarea lanțului de destinații și a podului
Indiferent dacă este inclus în ofertă sau plătit separat
Taxă de protocol / mesaj
Prețurile și ruta podului
Documentație oficială privind taxele și cotație live
Lichiditate / comision de retransmisie
Utilizarea capitalului, gazele, întârzierea decontării și lichiditatea rutei
Sumă trimisă versus sumă primită
Costul de schimb
Lichiditatea, volatilitatea și dimensiunea tranzacțiilor în portofoliu
Impactul prețului, setările de primire minimă și alunecare
Taxă de integrare
Politica de interfață sau aplicație
Detalierea taxelor în cotația de cerere
Across oferă un exemplu documentat util despre motivul pentru care taxele ar trebui evaluate la nivel de rută. Documentația sa actuală precizează că taxa totală a unui transfer este diferența dintre sumele de intrare și cele de ieșire și descrie componentele LP și ale retransmițătorului; compensația retransmițătorului poate reflecta gazul de destinație, costul de oportunitate al capitalului și capitalul expus riscului. De asemenea, documentează taxele opționale ale integratorului. Consultați documentația privind taxele Across . Aceste formule descriu Across, nu fiecare punte.
Acțiune: comparați suma finală așteptată la destinație, nu doar un procent total. Obțineți oferte noi pentru același activ, sumă, lanț sursă și lanț destinație, deoarece taxele pot depinde de rută și de timp.
Rapid nu înseamnă neapărat nesigur - iar lent nu înseamnă siguranță
Timpul de transfer este parțial o consecință a arhitecturii. O rețea de lichiditate poate oferi unui utilizator fonduri rapid, în timp ce decontarea are loc ulterior. Un sistem optimist poate utiliza un mecanism de provocare pentru decontare. O punte nativă poate necesita așteptarea finalității sau o perioadă de retragere specifică protocolului. Prin urmare, „două secunde” și „șapte zile” nu vă spun, în sine, care sistem are modelul de securitate mai puternic.
Across, de exemplu, documentează un model optimist de verificare pentru procesul său de decontare, cu propuneri care pot fi contestate în conformitate cu regulile protocolului. Wormhole documentează mesajele semnate de Guardian. Aceste modele ar trebui evaluate în funcție de propriile condiții de eșec, mai degrabă decât comparate doar în funcție de timpul de finalizare cu utilizatorul. Consultați documentația modelului de securitate Across .
Acțiune: distingeți timpul până la apariția fondurilor de timpul până la finalizarea decontării cross-chain subiacente . Pentru transferurile de valoare mare, înțelegeți ambele.
Erorile de tip phishing și de tip wrong-road sunt separate de securitatea protocolului
O punte poate funcționa corect în timp ce un utilizator pierde în continuare fonduri vizitând un site web clonat, aprobând un contract rău intenționat, selectând un token neacceptat sau trimițând bani către o adresă incompatibilă. Un audit de protocol nu poate proteja un portofel care semnează o aprobare rău intenționată fără legătură.
Factorii necunoscuți contează și aici. Un rezultat al unui motor de căutare, un răspuns pe rețelele sociale, un mesaj direct sau o reclamă nu pot stabili în sine că o interfață bridge este oficială. Domeniile și front-end-urile se pot schimba în timp. Acțiune: accesați bridge-ul dintr-o pagină de documentație a proiectului verificată sau dintr-un director oficial al aplicației, comparați lanțul portofelului conectat și detaliile tranzacției și nu introduceți niciodată o frază de început într-un site web bridge.
Un flux de lucru mai sigur înainte de a aduce o valoare semnificativă
Confirmați activul și ruta. Înregistrați tokenul sursă, lanțul sursă, lanțul destinație și activul exact pe care așteptați să îl primiți.
Identificați modelul de securitate. Determinați dacă validarea depinde de verificarea nativă, validatori externi, Gardieni, un oracol, o decontare optimistă, furnizori de lichiditate sau un alt mecanism.
Verificați contractele și linkurile oficiale. Folosiți protocolul principal sau documentația emitentului, nu un link nesolicitat.
Citiți oferta completă. Comparați inputul, producția așteptată, gazul, taxele de punte/releu, swap-urile, impactul asupra prețului și orice taxă de aplicare.
Verificați cerințele destinației. Asigurați-vă că veți avea tokenul de gaz nativ al rețelei de destinație dacă este necesar pentru următoarea tranzacție.
Verificați solicitările portofelului. Confirmați lanțul, aprobarea tokenului, cheltuitorul, suma, adresa de destinație și tipul tranzacției înainte de semnare.
Folosește un test de mică amploare atunci când miza îl justifică. Un transfer mic de date reușit poate detecta o eroare de adresă, rețea, token sau flux de lucru. Nu dovedește că puntea este imună la viitoarele exploatări.
Verificați independent primirea. Verificați portofelul de destinație și exploratorul de blocuri corespunzător, în loc să vă bazați exclusiv pe un mesaj de succes din front-end.
Ce rămâne incert chiar și după o analiză atentă?
Nicio listă de verificare nu poate stabili dacă o punte inter-lanț va supraviețui oricărei viitoare exploatări, compromisuri de guvernanță, reorganizări de lanțuri, crize de lichiditate sau defecțiuni software. Documentația oficială a Ethereum menționează în mod explicit întrebările deschise despre comportamentul punții în timpul congestiei și al evenimentelor neprevăzute la nivel de rețea. Securitatea se schimbă, de asemenea, în timp, pe măsură ce contractele sunt actualizate, seturile de verificatori se schimbă, se adaugă noi lanțuri și se schimbă lichiditatea.
Acțiune: tratați selecția punții ca pe o decizie privind riscul actual, nu ca pe o certificare permanentă. Verificați din nou documentația și notificările de securitate înainte de fiecare transfer neobișnuit de mare și evitați să lăsați capitalul într-o formă încapsulată sau în punte mai mult timp decât este necesar în strategia dvs., doar din motive de comoditate.
Concluzie
Cea mai sigură modalitate de a gândi despre punțile DeFi cross-chain nu este „Care punte este cea mai bună?”, ci „Ce noi presupuneri adaugă această rută?”. O rută te poate expune la cod de contract inteligent, verificatori externi, securitatea lanțului de destinație, suport pentru active încapsulate, lichiditate, relee, guvernanță, upgrade-uri și riscuri ale interfeței utilizator - toate înainte de a lua în considerare greșelile obișnuite ale portofelului.
Taxele merită același tratament specific rutei. Comparați suma care sosește efectiv, înțelegeți dacă decontarea continuă după finalizarea tranzacției cu utilizatorul și separați taxele de protocol de gaz, lichiditate, swap-uri și taxele de integrare. În cele din urmă, verificați activul de destinație și interfața oficială înainte de semnare. Acești pași nu pot elimina riscul cross-chain, dar fac riscul suficient de vizibil pentru a lua o decizie deliberată, în loc să aveți încredere într-o punte pur și simplu pentru că este rapidă, familiară sau comercializată ca descentralizată.