Actualizat la 14 septembrie 2026. Un audit al unui contract inteligent poate fi o dovadă utilă, dar nu este un certificat de siguranță. Cea mai importantă întrebare nu este „A fost auditat acest proiect?”, ci „Ce anume a fost auditat, ce versiune a fost revizuită, ce a rămas nerezolvat și codul implementat se potrivește în continuare cu sistemul revizuit?”.
Ghidul de securitate Ethereum avertizează în mod explicit că auditurile nu sunt o soluție miraculoasă și nu pot descoperi fiecare eroare. Fluxul de lucru de audit OpenZeppelin tratează, de asemenea, domeniul de aplicare, constatările, severitatea, starea remedierii și revizuirea corecțiilor ca elemente separate ale imaginii de securitate. Prin urmare, obiectivul practic pentru un cumpărător este de a citi raportul ca pe un document de risc - nu ca pe o insignă de marketing.
Listă de verificare rapidă pentru semnalele de alarmă
| Ce să verificați |
Semnal cu risc mai scăzut |
Steagul Roșu |
| Domeniu de aplicare |
Sunt listate depozitele, fișierele, contractele, rețelele și excluderile exacte. |
Se declară „Auditat” fără un domeniu de aplicare clar. |
| Versiune |
Se identifică hash-ul, eticheta sau versiunea exactă a codului commit. |
Nicio confirmare sau codul implementat a fost modificat după audit. |
| Constatări critice / ridicate |
Rezolvat și verificat din nou independent. |
Deschis, parțial rezolvat, acceptat fără o atenuare convingătoare sau fără o revizuire corectivă. |
| Puteri administrative |
Rolurile sunt documentate și protejate prin multisig/timelock, acolo unde este cazul. |
Un portofel poate crea, pune în pauză, goli, actualiza sau modifica parametrii imediat. |
| Upgradeabilitate |
Modelul proxy și autoritatea de actualizare sunt în domeniul de aplicare și clar documentate. |
Implementarea auditată poate fi înlocuită după audit fără întârzieri sau revizuiri semnificative. |
| Dependențe și oracole |
Sunt identificate ipotezele de încredere și sistemele externe. |
Raportul exclude o componentă care controlează prețurile, custodia, punțile sau comportamentul protocolului de bază. |
| Vârsta auditului |
Suficient de recent pentru baza de cod actuală, cu revizuiri ulterioare după modificări majore. |
Audit vechi reutilizat ca dovadă pentru un produs substanțial diferit. |
Pasul 1: Confirmați că raportul este real și provine de la auditor
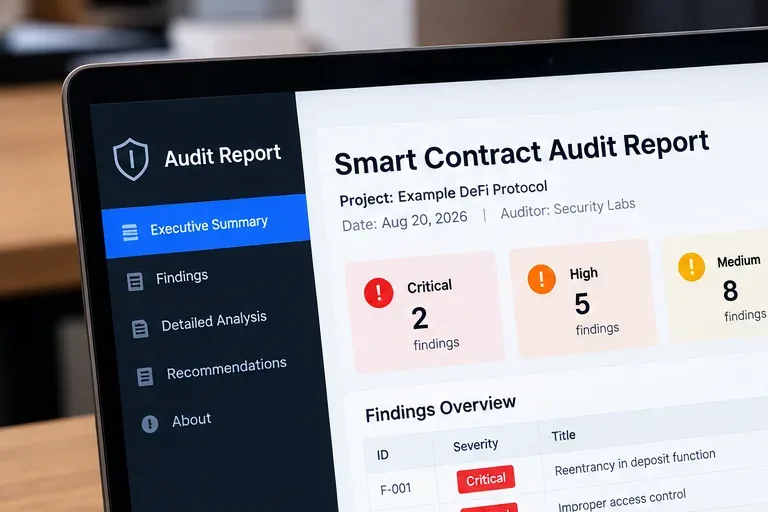
Legendă: Începeți cu identitatea raportului, data, auditorul și rezumatul gravității înainte de a citi constatările individuale.
Verificat: rapoartele de audit reputate identifică de obicei proiectul, perioada de evaluare, auditorul și codul revizuit. Rapoartele publicate de OpenZeppelin și rapoartele Consensys Diligence includ de obicei o secțiune privind domeniul de aplicare și revizuirea codului. De exemplu, raportul USDKG de la Consensys identifică hash-ul exact de commit revizuit, în timp ce rapoartele OpenZeppelin specifică în mod curent depozitul și commit-ul sau cererea de extragere din domeniul de aplicare.
Concepție greșită: un PDF încărcat de proiect este automat demn de încredere deoarece conține sigla unui auditor. Acest lucru nu este suficient. Fișierele pot fi învechite, modificate sau detașate de contextul lor original.
Acțiune: găsiți raportul prin intermediul site-ului sau depozitului propriu al auditorului ori de câte ori este posibil. Comparați numele proiectului, data raportului, adresa URL și detaliile versiunii cu copia partajată de echipa de tokenuri.
Referințe principale: documentația de audit OpenZeppelin și auditul Consensys Diligence USDKG .
Pasul 2: Citiți domeniul de aplicare înainte de constatări
Legendă: Insigna de audit contează mai puțin decât domeniul de aplicare: identificați exact ce contracte și componente au fost revizuite.
Un audit acoperă doar ceea ce se află în domeniul de aplicare. Un raport poate analiza un contract de tip token, dar poate exclude staking-ul, bridge-urile, seifurile, guvernanța, infrastructura front-end, dependențele externe sau o actualizare ulterioară.
Verificat: Auditul Panoptic al OpenZeppelin enumeră domeniul său de aplicare și menționează, de asemenea, că remedierile au fost distribuite în diferite depozite. Un alt raport OpenZeppelin despre un emulator EVM afirmă explicit că au fost auditate doar modificările unei anumite solicitări de extragere, nu fișierele complete în întregime. Aceste exemple arată de ce „proiectul a fost auditat” poate fi o concluzie prea generală.
Concepție greșită: dacă un contract din ecosistem a fost auditat, întregul protocol este acoperit. Nu este cazul.
Acțiune: notați fiecare componentă care poate stoca fonduri, muta fonduri, stabili prețuri, modifica permisiuni, crea token-uri sau actualiza contracte. Apoi marcați dacă fiecare dintre ele apare în domeniul de aplicare al auditului. Orice spațiu important este o întrebare ulterioară.
Exemple de referințe: auditul OpenZeppelin Panoptic și auditul OpenZeppelin EVM Emulator .
Pasul 3: Potriviți hash-ul de validare cu codul care a fost implementat efectiv
Legendă: Un raport este legat de o revizie de cod; verificați dacă revizia auditată corespunde în continuare contractelor implementate.
Aceasta este una dintre cele mai des trecute cu vederea verificări. Un audit poate fi excelent, dar proiectul poate modifica codul ulterior.
Verificat: Documentația Code Inspector a OpenZeppelin precizează că rapoartele sunt legate de un commit specific, iar îndrumările de verificare a contractelor Ethereum explică faptul că un cod sursă verificat îi ajută pe utilizatori să stabilească dacă sursa publicată corespunde bytecode-ului implementat.
Concepție greșită: „auditat luna trecută” înseamnă că respectivul contract derulat astăzi este contractul auditat. Timpul în sine nu dovedește acest lucru.
Acțiune: localizați hash-ul, eticheta sau cererea de extragere a commit-ului în raport. Apoi verificați documentația de implementare a proiectului și sursa verificată în exploratorul de blocuri relevant. Dacă implementarea implementată este mai nouă, căutați un audit ulterior sau o revizuire documentată a diferențelor.
Referințe principale: Documentația OpenZeppelin Code Inspector și ghidul de verificare a contractelor Ethereum.org .
Pasul 4: Tratați starea constatării la fel de serios ca severitatea acesteia
Legendă: „Critic”, „Ridicat” sau „Mediu” reprezintă doar jumătate din poveste; verificați dacă fiecare problemă este rezolvată, parțial rezolvată sau este încă deschisă.
Severitatea vă spune importanța potențială a unei constatări. Statusul vă spune ce s-a întâmplat ulterior. Instrumentele de audit OpenZeppelin disting stări precum rezolvată, parțial rezolvată, confirmată nerezolvată și fără răspuns.
Concepție greșită: sintagma „audit finalizat” înseamnă că proiectul a rezolvat totul. Nu este cazul. Auditul poate fi finalizat în timp ce constatările rămân deschise.
Acțiune: creați o mică listă cu fiecare problemă critică și ridicată, apoi înregistrați starea finală a acesteia și dovezile revizuirii remedierii. Pentru constatările de nivel mediu, acordați o atenție deosebită atunci când mai multe probleme indică aceeași slăbiciune de design, cum ar fi controlul accesului, manipularea prețurilor sau erorile contabile.
Nu respingeți automat nici constatările cu severitate mai mică. Semnificația lor depinde de contextul sistemului, de combinațiile cu alte probleme și de modul în care actorii privilegiați pot utiliza funcționalitatea afectată.
Pasul 5: Citiți Constatările, Impactul, Precondițiile și Corecția - nu doar Titlul
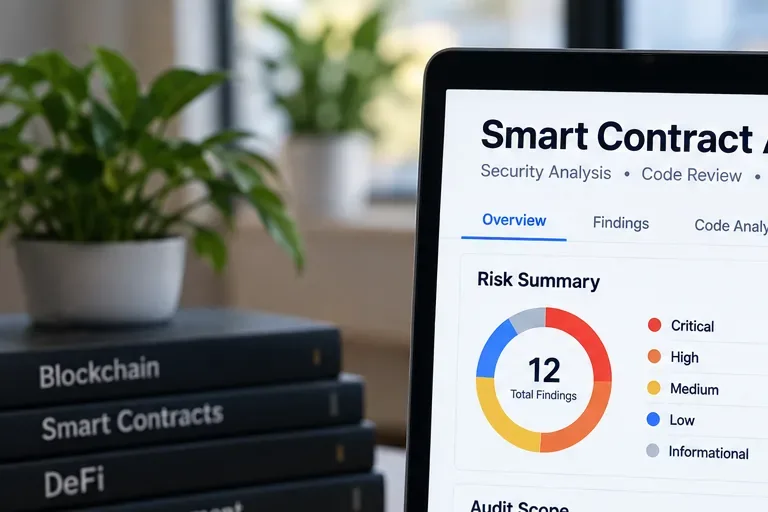
Legendă: Etichetele de severitate sunt un punct de plecare; înțelegeți condițiile de exploatare, activele afectate și raționamentul auditorului.
O constatare utilă explică, în mod normal, ce poate merge prost, de ce este important, calea relevantă a codului, precondițiile și o recomandare. O constatare „Ridicată” care necesită un administrator compromis poate reprezenta un risc practic diferit față de o exploatare fără permisiune pe care o poate declanșa orice utilizator.
Verificat: OpenZeppelin descrie gravitatea problemei ca reflectând factori precum impactul, probabilitatea și dificultatea exploatării. Analiza realizată de Trail of Bits pe 246 de contracte inteligente a constatat, de asemenea, că problemele severe apar în mai multe categorii - nu doar în clase de erori celebre, cum ar fi reintrarea. Setul lor de date a evidențiat controlul accesului, autentificarea, sincronizarea, datele numerice, validarea și alte clase ca surse importante de risc.
Concepție greșită: reintrarea este singura eroare a contractelor inteligente de care merită să ne facem griji. Nu este. Logica de business, controlul accesului, validarea, proiectarea oracolelor și contabilitatea pot fi la fel de importante.
Acțiune: pentru fiecare constatare gravă, răspundeți la patru întrebări: Cine o poate declanșa? Ce pot câștiga sau strica? Ce presupuneri sunt necesare? A fost revizuită soluția exactă?
Referințe principale: modelul de probleme de audit OpenZeppelin , analiza Trail of Bits a constatărilor auditului și considerații de securitate Solidity .
Pasul 6: Inspectați rolurile privilegiate, cheile de administrator, drepturile de pauză, creare și actualizare
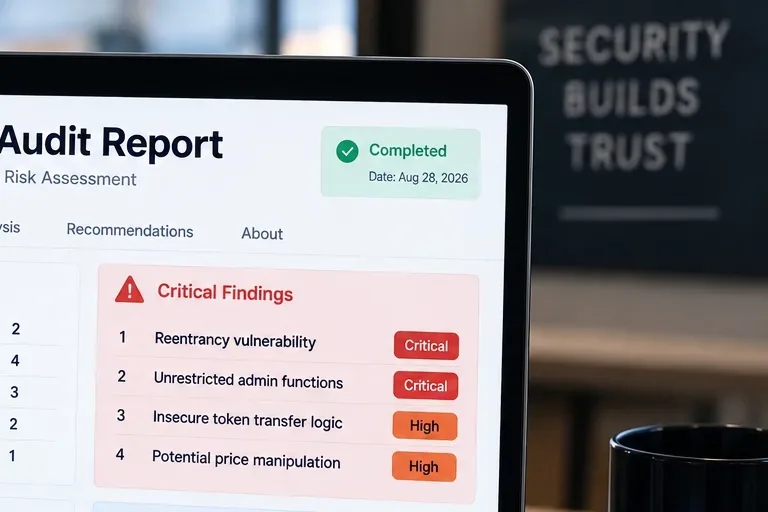
Legendă: Funcțiile privilegiate merită o atenție specială, deoarece o cale de cod securizată poate totuși implica riscuri de guvernanță sau de gestionare a cheilor.
Multe protocoale includ în mod deliberat roluri privilegiate. Acest lucru nu le face automat nesigure, dar schimbă modelul de încredere.
Verificat: Ghidul Ethereum privind securitatea contractelor inteligente avertizează că un singur proprietar poate deveni un punct central de eșec. Acesta descrie controlul accesului bazat pe roluri și controlul cu semnături multiple ca modalități de a reduce acest risc. Documentația OpenZeppelin privind blocarea temporală explică faptul că execuția întârziată poate oferi utilizatorilor timp să revizuiască acțiunile de întreținere și să iasă atunci când este cazul.
Concepție greșită: „fără vulnerabilități critice” înseamnă că administratorii nu pot face rău utilizatorilor. Severitatea auditurilor și puterea de guvernanță sunt chestiuni diferite.
Acțiune: căutați în raport termeni precum owner, admin, role, multisig, timelock, pause, , mint, upgrade, blacklist, și withdraw. Apoi identificați cine deține fiecare rol astăzi și cât de repede poate acționa rolul respectiv.
Referințe principale: Îndrumări privind securitatea contractelor inteligente Ethereum și documentația OpenZeppelin privind controlul accesului .
Pasul 7: Verificați upgrade-ul, Oracle-urile, Bridge-urile și alte presupuneri de încredere externe
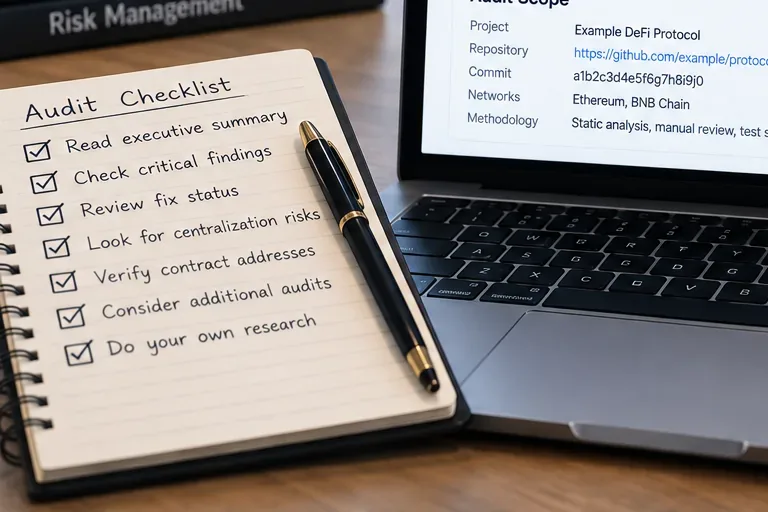
Legendă: Auditați limita de încredere, nu doar fișierele Solidity - proxy-urile, oracolele, punțile și dependențele externe pot modifica riscul real.
Un proxy actualizabil poate păstra aceeași adresă publică în timp ce modifică logica de implementare. Oracolele pot furniza prețuri care determină lichidări. Podurile pot introduce ipoteze separate de custodie sau validare. Bibliotecile și protocoalele externe pot eșua independent.
Verificat: OpenZeppelin documentează faptul că sistemele bazate pe proxy separă o adresă proxy stabilă de codul de implementare modificabil. Documentația sa avertizează, de asemenea, că actualizarea necesită o autorizare atentă. Ghidul de securitate al Ethereum explică riscul de manipulare a oracolelor și menționează că intrările incorecte de preț pot duce la executarea contractelor pe baza unor date greșite.
Concepție greșită: codul sursă verificat la adresa proxy dovedește că comportamentul viitor nu se poate schimba. Pentru sistemele actualizabile, acest lucru nu este neapărat adevărat.
Acțiune: determinați dacă contractul poate fi actualizat, cine autorizează actualizările, dacă actualizările sunt întârziate și dacă implementarea curentă este verificată. Apoi, enumerați fiecare sistem extern a cărui defecțiune ar putea afecta fondurile utilizatorilor.
Referințe principale: Documentația proxy OpenZeppelin și îndrumări privind securitatea contractelor inteligente Ethereum .
Pasul 8: Cumpărați / Evitați / Investigați o decizie bazată pe riscul rezidual
Legendă: Decizia finală ar trebui să reflecte riscurile care rămân după remedieri, nu existența unei insignă de audit.
Chiar și după remedieri, riscul persistă. OpenZeppelin a afirmat explicit în auditurile publicate că revizuirile cu termene limitate nu pot garanta că fiecare eroare sau risc a fost găsit. În auditul Audius, de exemplu, auditorii au recomandat testarea beta, o recompensă pentru erori și o nouă auditare ulterioară după un set mare de constatări grave. În auditul Panoptic, au recomandat monitorizare suplimentară și un alt audit după modificări semnificative ale codului.
Concepție greșită: auditurile multiple reduc riscul contractelor inteligente la zero. Nu o fac. Îmbunătățesc asigurarea, dar securitatea depinde și de acuratețea implementării, operațiuni, securitatea cheilor administrative, monitorizare, răspunsul la incidente, ipotezele economice și actualizările viitoare.
Acțiune: clasificați proiectul într-una din cele trei categorii:
- Cumpărare / continuare cercetare: codul implementat în prezent corespunde domeniului de aplicare revizuit; constatările grave au fost rezolvate și verificate din nou; puterile privilegiate sunt acceptabile și transparente; dependențele externe sunt înțelese.
- Investigați mai amănunțit: lipsesc informații cheie, auditul este anterior modernizărilor majore sau unele probleme de nivel mediu/ridicat sunt rezolvate sau recunoscute doar parțial.
- De evitat deocamdată: Problemele critice/ridicate rămân nerezolvate, implementarea nu corespunde reviziei auditate, contractele de bază au fost în afara domeniului de aplicare sau administratorii au dezvăluit în mod necorespunzător controlul unilateral asupra fondurilor utilizatorilor.
Cum se interpretează expresiile comune de audit
| Fraza |
Ce înseamnă de obicei |
Următoarea ta acțiune |
| „Nu s-au găsit probleme critice” |
Analiza nu a identificat o constatare critică în cadrul domeniului de aplicare și intervalului său de timp. |
Citește în continuare secțiunile Ridicat, Mediu, ipotezele de încredere, excluderile și puterile administrative. |
| „Rezolvat” |
Proiectul a modificat codul, iar auditorul a acceptat remedierea în setul de corecții revizuit. |
Confirmați că remedierea face parte din codul implementat. |
| "Recunoscut" |
Echipa acceptă sau recunoaște problema, dar este posibil să nu fi modificat codul. |
Citiți justificarea; nu tratați acest lucru ca echivalent cu „fixat”. |
| „Parțial rezolvat” |
Atenuarea reduce riscul, dar nu elimină complet constatarea. |
Înțelegeți calea sau presupunerea rămasă de exploatare. |
| „În afara domeniului de aplicare” |
Auditorul nu a evaluat acea componentă. |
Nu deduceți securitatea din raport pentru componenta respectivă. |
| „Presupusă credibilității” |
Modelul de audit se bazează pe comportamentul corect al actorului sau dependenței respective. |
Decide dacă ești dispus să accepți această presupunere de încredere. |
Cinci semnale de alarmă care merită oprite imediat
- Proiectul nu poate afișa raportul original găzduit de auditor. O captură de ecran sau un logo nu sunt suficiente.
- Raportul nu are un domeniu de aplicare sau o versiune reproductibilă. Fără o confirmare, o etichetă sau fișiere exacte, este dificil de știut ce a fost revizuit.
- Problemele critice sau ridicate rămân deschise fără o justificare solidă și documentată.
- Protocolul este actualizabil, dar raportul abia dacă discută despre autoritatea de actualizare sau rolurile privilegiate.
- Implementarea s-a modificat semnificativ după audit și nu este disponibilă nicio analiză ulterioară.
Dacă apare oricare dintre acestea, cel mai sigur pas următor este să nu o raționalizați. Întrerupeți decizia de investiție și solicitați dovezi actuale.
O rutină de raport de audit pre-cumpărare de 10 minute
- Deschideți raportul de pe site-ul oficial al auditorului.
- Înregistrați data raportului, depozitul, domeniul de aplicare și codul hash al commit-ului.
- Confirmați contractele implementate și adresele de implementare.
- Citiți toate constatările critice și ridicate.
- Verificați starea finală a fiecărei probleme serioase.
- Căutați roluri privilegiate și puteri în caz de urgență.
- Identificați actualizările proxy și cine le controlează.
- Identificați oracole, punți, sisteme de custodie și dependențe externe.
- Căutați modificările făcute după commit-ul auditat.
- Decide ce risc rezidual îți asumi înainte de a cumpăra.
Concluzie
Un audit al unui contract inteligent este o dovadă a unei revizuiri, nu o dovadă a siguranței. Cel mai puternic semnal nu este sigla auditorului, ci lanțul de dovezi care conectează un domeniu de aplicare clar definit, o revizuire exactă a codului, constatări serioase, corecții verificate, bytecode implementat și controale operaționale transparente.
Cea mai periculoasă greșeală de citire este să te oprești la „auditat”. Întrebarea mai utilă este: Ce poate merge prost după acest audit? Dacă poți răspunde clar la această întrebare - și te simți confortabil cu riscurile rămase - iei o decizie mai informată. Dacă domeniul de aplicare, starea remedierii, puterile de administrare sau versiunea implementată sunt neclare, acțiunea corectă este să investighezi înainte de a cumpăra.
Surse primare
Acest articol este doar cu titlu informativ și nu constituie consultanță financiară. Un audit nu poate elimina riscul legat de contractele inteligente, de guvernanță, de Oracle, economic, operațional sau de piață.









