Главная
» Новости
»
Как безопасно участвовать в криптодробях, не рискуя своим кошельком.
Как безопасно участвовать в криптодробях, не рискуя своим кошельком.
Криптовалютные аирдропы могут быть законными программами распространения, но слово «аирдроп» также часто используется в качестве приманки для фишинга, злонамеренного одобрения токенов, обманных подписей и поддельной поддержки. Самый безопасный подход — не «Как мне всё это получить?», а «Какие полномочия я даю для этого получения?»
Данное руководство основано на документации по безопасности кошельков, проверенной 15 сентября 2026 года. Оно фокусируется на практиках, которые остаются полезными для разных проектов, а не утверждает, что какой-либо конкретный аирдроп безопасен. После публикации этой статьи проект может изменить свой веб-сайт, контракты, правила участия или процесс подачи заявок, поэтому приоритет всегда отдается текущим первоисточникам.
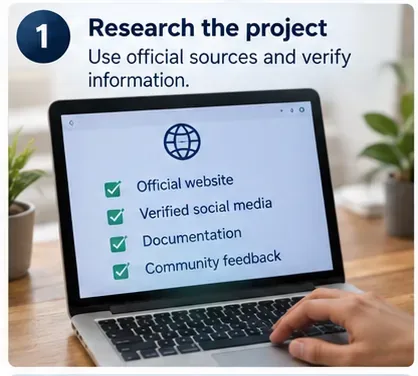
1. Изучите проект, прежде чем подключать кошелек.
Распространенное заблуждение: если токен, полученный в результате аирдропа, отображается в кошельке или обозревателе блоков, он обязательно должен быть легитимным. Это неверно. Любой может отправить множество токенов на публичный адрес, а незапрошенные токены могут использоваться для заманивания держателей на вредоносные сайты. В документации по безопасности Ledger специально предупреждается, что мошеннические токены аирдропа могут появляться в легитимных обозревателях блоков, а затем перенаправлять пользователей на мошеннические страницы получения или торговли.
Что проверяется: появление токена в блокчейне доказывает факт перевода токенов; это не доказывает надежность отправителя, веб-сайта или обещанной стоимости. Что зависит от обстоятельств: некоторые реальные проекты действительно распределяют токены без предварительного требования, в то время как другие используют официальные контракты на получение токенов. Что остается неизвестным: легитимность незнакомого токена нельзя определить только по его названию, логотипу или отображению в кошельке.
Действие: начните с известного официального сайта проекта или документации и подтвердите, действительно ли там было объявлено о раздаче токенов (эйрдропе). Не используйте URL-адрес, встроенный в незапрошенные токены, NFT, электронные письма, личные сообщения, ответы или рекламные объявления в поиске, в качестве отправной точки. В руководстве Ledger по борьбе с мошенничеством с эйрдропами приведены примеры такой схемы атаки.
Начните с первоисточников проекта и самостоятельно убедитесь в существовании аирдропа, прежде чем подключать кошелек.
2. Отделите операции по раздаче токенов от ваших основных активов.
Распространенное заблуждение: аппаратный кошелек делает любое взаимодействие с децентрализованным приложением безопасным. Аппаратный подписант защищает закрытые ключи от простого извлечения веб-сайтом, но вы все равно можете самостоятельно авторизовать вредоносную транзакцию или подтвердить токен. Подписант — это граница безопасности, а не разрешение на прекращение чтения деталей транзакции.
Что проверяется: MetaMask рекомендует рассмотреть возможность использования аппаратного кошелька для ценных бумаг, в то время как Ledger делает акцент на читаемой проверке транзакций, а не на слепом подписании. Что зависит от обстоятельств: необходимость в отдельном кошельке зависит от степени риска, частоты транзакций, операционной дисциплины и суммы риска.
Действие: храните долгосрочные или дорогостоящие активы отдельно от кошелька, используемого для экспериментальных децентрализованных приложений и заявок на аирдропы. Пополняйте активный кошелек только теми активами и газом, которые вам действительно необходимы. Это ограничивает сумму, подверженную риску в случае неудачного подтверждения или подписи, хотя и не делает сам активный кошелек безопасным.
Разделение кошельков снижает риск потери средств при взаимодействии с аирдропом, но не заменяет проверку транзакций.
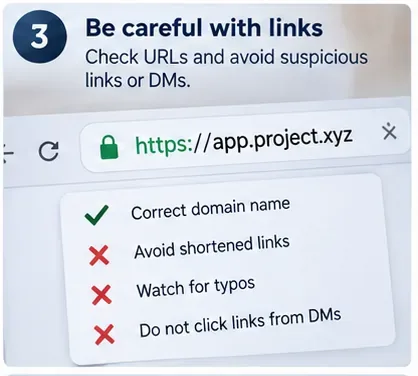
3. Считайте ссылки ненадежными до тех пор, пока они не будут проверены независимыми источниками.
Распространенное заблуждение: знакомый логотип, отполированный интерфейс, значок замка HTTPS или почти идентичный домен подтверждают подлинность. Ни один из этих сигналов не доказывает, что страница принадлежит нужному проекту. Фишинговые страницы могут копировать фирменную символику и использовать действительные сертификаты HTTPS.
Что подтверждено: поставщики кошельков неоднократно предупреждают пользователей о фишинге и выдаче себя за другое лицо. MetaMask заявляет, что его служба поддержки никогда не будет запрашивать секретную фразу восстановления и советует пользователям использовать официальные каналы поддержки. Что зависит от обстоятельств: проекты могут объявлять о претензии через веб-сайты, форумы управления, аккаунты в социальных сетях или документацию, поэтому универсального шаблона легитимного URL-адреса не существует.
Действие: переходите по ссылке из источника, которому вы уже доверяете, внимательно сравните полный домен и проверьте объявление о подтверждении подлинности как минимум в одном другом официальном канале проекта. Добавьте проверенные страницы в закладки для повторного использования, вместо того чтобы каждый раз полагаться на результаты поиска. См. руководство официальной поддержки MetaMask .
Проверьте полный домен и переходите на страницы с подтверждением авторства проекта, используя официальные источники, а не нежелательные ссылки.
4. Никогда не указывайте сид-фразу или закрытый ключ для получения аирдропа.
Это одно из самых четких правил самоконтроля. MetaMask заявляет, что любой, кто знает вашу секретную фразу восстановления, может контролировать учетные записи, созданные на её основе, и что эта фраза не должна передаваться третьим лицам. Для обычного подключения к децентрализованному приложению или запроса в блокчейне не требуется вводить фразу восстановления вашего кошелька на веб-сайте.
Распространенное заблуждение: форма «верификации кошелька», «синхронизации» или «активации» может законно требовать фразу восстановления. Для обычного участия в аирдропе это не требуется. Кошелек может запросить фразу восстановления, когда вы намеренно восстанавливаете кошелек в легитимном программном обеспечении для кошельков, что отличается от получения токена.
Действие: если страница подтверждения, агент службы поддержки, форма, бот или личное сообщение запрашивают вашу сид-фразу или закрытый ключ, остановитесь. Закройте страницу и проверьте ситуацию через официальный канал поддержки кошелька или проекта. В документации MetaMask по безопасности восстановительной фразы прямо указано, что никогда не следует ее сообщать.
Для получения законного аирдропа не должно требоваться раскрытие вашей сид-фразы кошелька или закрытого ключа.
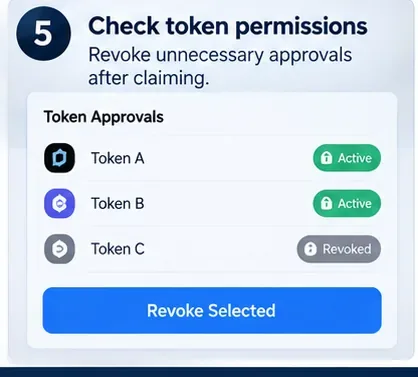
5. Разберитесь с процедурами подтверждения: отключение — это не то же самое, что аннулирование.
Распространенное заблуждение: отключение кошелька от веб-сайта аннулирует все ранее предоставленные разрешения в блокчейне. Это не обязательно так. Разрешение на использование токенов — это авторизация в блокчейне, которая позволяет контракту-расходователю использовать токены в пределах утвержденной суммы. В документации кошелька Coinbase различаются подключения к децентрализованным приложениям и одобрения токенов, и предупреждается, что злонамеренные контракты могут использовать широкие разрешения.
Что проверяется: одобрения токенов могут оставаться в силе до тех пор, пока не будут отозваны или изменены иным образом в соответствии с поведением токена и контракта. Отзыв одобрения обычно требует транзакции в блокчейне и сетевой комиссии. Что зависит от обстоятельств: не для каждой заявки на аирдроп требуется одобрение ERC-20, и точные разрешения различаются в зависимости от блокчейна, стандарта токена и контракта заявки.
Действие: перед подписанием уточните, зачем вообще требуется разрешение на расходование средств. Предпочитайте узкоспециализированные разрешения, если кошелек и протокол это поддерживают. После завершения проверьте существующие разрешения и отмените те, которые вам больше не нужны. Coinbase предоставляет актуальные инструкции в своем руководстве по разрешениям децентрализованных приложений и утверждению токенов .
После подачи заявки проверьте количество выделенных токенов и отмените разрешения, которые больше не требуются.
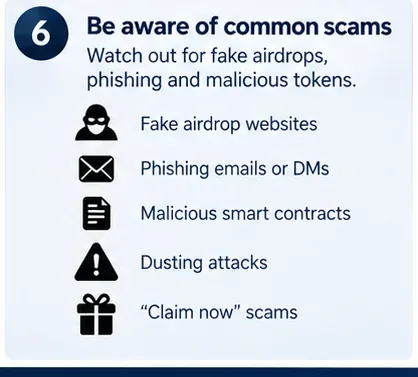
6. Изучите схемы мошенничества, не принимая за подделку каждую необычную раздачу токенов.
Поддельные сайты для получения бонусов, фейковые аккаунты, срочные личные сообщения, злонамеренные контракты и незапрошенные токены — это устоявшиеся схемы мошенничества. Однако одной подозрительной детали недостаточно, чтобы доказать мошенничество конкретного проекта. Решения в области безопасности должны основываться на проверяемых доказательствах, а не на слухах.
Действие: воспринимайте срочность как повод замедлиться. Самостоятельно проверьте право на получение токена, срок подачи заявки, адрес договора и официальные инструкции. Если токен неожиданно появился в вашем кошельке, не следуйте инструкциям, закодированным в его названии, метаданных, примечании или на связанном веб-сайте. Никогда не платите необъяснимую плату за «разблокировку», «верификацию» или «активацию» только потому, что в незапрошенном сообщении обещают большее вознаграждение.
Срочность, нежелательные ссылки и неожиданные токены должны инициировать проверку, а не немедленное взаимодействие.
7. Внимательно читайте то, что подписываете, и по возможности избегайте подписания вслепую.
Подключение кошелька само по себе обычно раскрывает общедоступную информацию об учетной записи, а не ваш закрытый ключ. Опасным шагом часто является то, что следует за этим: подпись, подтверждение, разрешение или транзакция по контракту. Именно поэтому действия «Я только подключил свой кошелек» и «Я авторизовал транзакцию» не следует рассматривать как равноценные.
Ledger определяет Clear Signing как представление намерения транзакции в удобочитаемой форме на защищенном экране, включая соответствующее действие, получателя и сумму. Слепое подписание означает утверждение данных, которые вы не можете осмысленно интерпретировать. Clear Signing не подтверждает экономическую целесообразность проекта, но удобочитаемое намерение дает вам больше шансов обнаружить неожиданное разрешение. См. документацию Ledger по Clear Signing .
Действие: перед подтверждением проверьте цепочку, контракт, отправителя, актив, сумму, получателя и тип разрешения. Если кошелек не может объяснить, что делает подпись или транзакция, и вы не можете самостоятельно это расшифровать, не подписывайте транзакцию только потому, что на сайте указано, что это действие безвредно.
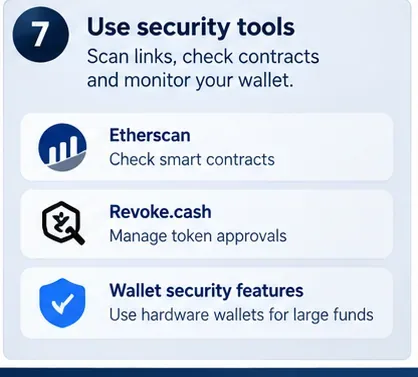
Используйте инструменты безопасности в качестве дополнительных проверок, но окончательное решение принимайте, исходя из фактической транзакции и сведений о правах доступа, которые вы авторизуете.
8. Начинайте с малого, следите за своими финансами и убирайтесь после этого.
Распространенное заблуждение: успешная небольшая транзакция доказывает безопасность контракта. Это не так. Тест может выявить ошибки, связанные с неправильной сетью, адресом, газом или рабочим процессом, но вредоносная логика может вести себя по-разному в зависимости от разрешений, ресурсов, времени или последующих транзакций.
Действия: по возможности, протестируйте транзакцию с ограниченным объемом средств, затем проверьте результат в соответствующем обозревателе блоков. После получения средств проверьте балансы и подтверждение токенов, отключите неиспользуемые сессии и поддерживайте актуальность программного обеспечения кошелька, браузера, операционной системы и прошивки аппаратного кошелька через официальные каналы распространения.
Небольшое тестирование ограничивает оперативные риски; дальнейший мониторинг и уточнение разрешений важны после завершения обработки заявки на сброс груза с воздуха.
Практический контрольный список перед подачей заявления.
Вопрос
Более безопасный ответ
Была ли информация о выпуске аирдропа подтверждена проектом?
Проверьте информацию на официальном сайте/в документации, а также по другим официальным каналам.
Запрашивает ли страница сид-фразу или закрытый ключ?
Стоп. Не предоставляйте это.
Подключен ли ваш основной кошелек для хранения активов?
Рассмотрим изолированный электронный кошелек с ограниченными средствами.
Запрашивает ли заявка разрешение на использование токенов?
Разберитесь в причинах, проанализируйте расходы и по возможности ограничьте сумму, которую вы готовы потратить.
Вы можете понять подпись или текст транзакции?
Не подписывайте необъяснимые данные, не указывая источник информации.
Вы завершили оформление заявки?
Подтвердите получение в блокчейне, проверьте подтверждения и отзовите ненужные разрешения.
Если вы уже подписали что-то подозрительное
Не следует предполагать, что простая смена пароля кошелька отменяет разрешения в блокчейне. Локальный пароль кошелька обычно защищает доступ на этом устройстве; он не переписывает подтверждения в блокчейне. Правильная реакция зависит от того, что именно было раскрыто.
Если вы раскрыли секретную фразу восстановления или закрытый ключ, считайте затронутый кошелек скомпрометированным и переведите оставшиеся активы в новый кошелек, используя новый секрет, с учетом сетевых условий и вашей возможности сделать это безопасно. Если вы предоставили разрешение на использование подозрительного токена, но не раскрыли секрет кошелька, проверьте и отзовите соответствующее разрешение. Если вы подписали неясное сообщение, определите, какое разрешение оно создало, прежде чем предпринимать дальнейшие действия.
Действие: используйте официальную документацию по поддержке и безопасности поставщика кошелька, а не того, кто связывается с вами в частном порядке, предлагая «восстановление». В рекомендациях MetaMask по безопасности подчеркивается, что закрытые ключи и фразы восстановления ни в коем случае нельзя передавать другим.
Итог
Безопасное участие в аирдропе заключается не столько в прогнозировании стоимости токенов, сколько в контроле над действиями незнакомого веб-сайта или контракта с вашим кошельком. Проверяйте информацию в первоисточниках, изолируйте экспериментальную активность от важных активов, никогда не разглашайте секреты восстановления, понимайте каждое одобрение, избегайте слепого подписания и удаляйте разрешения, которые вам больше не нужны.
Никакой контрольный список не может доказать, что новый смарт-контракт защищен от уязвимостей или что проект останется надежным. Однако эти методы позволяют снизить ненужные риски и сделать каждое разрешение обдуманным. Если вы не можете установить, что именно вы подписываете или почему для того или иного запроса требуется определенное разрешение, отказ от участия в аирдропе является обоснованным решением в плане безопасности.