Главная
» Новости
»
Межсетевые DeFi-мосты: риски безопасности, комиссии и более безопасные методы перевода средств.
Межсетевые DeFi-мосты: риски безопасности, комиссии и более безопасные методы перевода средств.
Межсетевые DeFi-мосты решают реальную проблему совместимости: блокчейны по своей природе не обмениваются состоянием, поэтому пользователь не может просто переместить токен из одной независимой цепочки в другую, как если бы обе цепочки использовали один и тот же реестр. Мост координирует перевод, используя такие механизмы, как блокировка и выпуск токенов, сжигание и выпуск токенов, проверка сообщений или ликвидность, предоставляемая в целевой цепочке.
Важный урок безопасности заключается в том, что термин «мост» не описывает единую архитектуру. Разные мосты могут использовать собственную проверку цепочки, внешние наборы валидаторов, оракулы или сети обмена сообщениями, оптимистическую проверку, поставщиков ликвидности или комбинации этих механизмов. По состоянию на 15 сентября 2026 года в официальной документации Ethereum по мостам по-прежнему подчеркивается, что идеального дизайна моста не существует — есть только различные компромиссы между безопасностью, удобством, связностью, функциональностью и стоимостью. Действие: прежде чем передавать значимую ценность, определите модель проверки моста, а не выбирайте его только по названию бренда или заявленной скорости.
При межсетевом переводе добавляется модель безопасности, опосредующая связь между исходной и целевой сетями, поэтому пользователям следует оценивать как риски протокола, так и детали транзакции, прежде чем переводить средства.
Что на самом деле делает мост — и чего он не делает.
Распространенное заблуждение заключается в том, что один и тот же токен физически перемещается между блокчейнами. В документации Ethereum поясняется, что мосты обычно используют такие схемы, как блокировка и создание , сжигание и создание или атомарные обмены. Например, в схеме блокировки и создания актив может оставаться заблокированным в исходной цепочке, в то время как соответствующее представление создается в целевой цепочке. См. технический обзор мостов блокчейна в Ethereum .
Это различие важно, поскольку целевой актив может наследовать зависимости, которых не было у исходного актива. Его стоимость может зависеть от мостового контракта, сети валидаторов, хранителя, пула ликвидности или механизма погашения эмитентом. Действие: проверьте точный контракт токена в целевой цепочке через эмитента токена или официальную документацию протокола; не следует предполагать, что идентичные тикеры представляют идентичные активы.
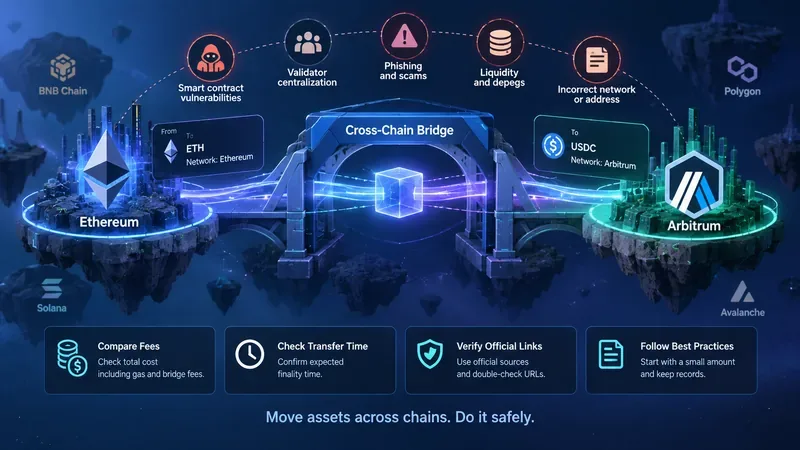
Риск безопасности №1: мост может добавить новый уровень доверия.
Принцип проверки: безопасность моста может отличаться от безопасности двух соединяемых им цепочек. Ethereum различает внешне проверенные или «доверенные» проекты от проектов, которые минимизируют дополнительное доверие, полагаясь непосредственно на соединенные цепочки. Внешние валидаторы, федерации, мультиподписи или оракулы добавляют участников, чье поведение или ключи могут стать предположениями о безопасности.
Это не означает, что каждый мост, прошедший внешнюю проверку, небезопасен, и не означает, что каждая система, описываемая как система с минимальным уровнем доверия, автоматически безопасна. Качество реализации, контроль обновлений, разнообразие проверяющих, мониторинг, корректность контрактов и безопасность каждой подключенной цепочки по-прежнему имеют значение. Действие: задокументировать, кто может авторизовать межцепочечное сообщение и какой порог требуется перед использованием моста для переводов в крупных финансовых операциях.
Конкретный пример: Хранители червоточин
В текущей документации Wormhole указано, что его основной протокол использует сеть Guardian. Подписанные сообщения, называемые VAA, становятся действительными, когда их подписывает необходимое супербольшинство; в документации в настоящее время описывается пороговое значение подписи 13 из 19. Wormhole также описывает дополнительные меры защиты, такие как наблюдение за всеми узлами в поддерживаемых конфигурациях и контроль учета активов в разных цепочках. Это специфические свойства Wormhole, а не универсальные свойства мостов. Прежде чем полагаться на эти предположения, следует ознакомиться с текущей моделью безопасности Wormhole .
Действие: при сравнении с другим мостом ищите столь же конкретные ответы: количество верификаторов, порог подписания, как верификаторы наблюдают за цепочками, полномочия по обновлению, средства аварийного контроля и что происходит, когда цепочка реорганизуется или останавливается.
Риск безопасности №2: смарт-контракты могут дать сбой, даже если архитектура кажется надежной.
Подтвержденный риск: в контрактах-мостах могут содержаться ошибки реализации. В документации Ethereum к мостам явно перечислены риски, связанные со смарт-контрактами и технологиями, среди опасностей, связанных с использованием мостов. Аудит может снизить риск, но аудит не является доказательством того, что контракт не содержит уязвимостей, которые можно использовать в своих целях.
Системы, работающие в нескольких цепочках данных, особенно чувствительны, поскольку они часто координируют контракты и состояние в нескольких средах. Ошибка валидации на одной стороне потенциально может привести к недействительному созданию, разблокировке или выполнению сообщения на другой стороне. Обновляемые контракты добавляют еще один аспект: текущий код может не оставаться кодом, управляющим системой, бесконечно.
Действие: проверьте официальную документацию протокола на наличие адресов контрактов, информации об аудитах, программе вознаграждения за обнаружение ошибок, механизмах обновления, средствах управления приостановкой и последних уведомлениях о безопасности. Для крупных передач данных проверьте эти сведения еще раз непосредственно перед выполнением, а не полагайтесь на исследования, проведенные несколько месяцев назад.
Риск безопасности №3: важна и цепочка назначения.
Ещё одно распространённое заблуждение заключается в том, что выбор безопасного моста делает всю межсетевую позицию такой же защищённой, как и исходная цепочка. Это не всегда так. Если активы перемещаются из сильно децентрализованной сети в цепочку с другими предположениями о консенсусе, секвенсоре, валидаторе или управлении, результирующая позиция также подвергается рискам, характерным для целевой цепочки.
В документации Ethereum, например, отмечается, что сайдчейны используют собственный консенсус и не наследуют автоматически гарантии безопасности основной сети Ethereum. Роллапы и другие системы масштабирования имеют собственную архитектуру и предположения относительно вывода/завершения транзакций. Действие: оцените целевую сеть отдельно от моста; выясните, что должно оставаться работоспособным для совершения транзакций и последующего выхода.
Риск безопасности №4: обернутые активы и ликвидность могут стать системной зависимостью.
Некоторые мосты создают или перемещают представления активов, обеспечение которых зависит от активов, заблокированных в других местах. Если обеспечение оказывается скомпрометировано, заморожено или учтено неправильно, целевое представление может торговаться ниже ожидаемой пользователями стоимости. Другие конструкции мостов используют целевую ликвидность, предоставляемую участниками рынка, вместо ожидания канонического межсетевого пути расчетов.
Таким образом, точный уровень риска зависит от маршрута. Не существует надежного правила, утверждающего, что «мосты ликвидности всегда безопаснее» или «канонические мосты всегда дешевле». Действие: определите, получаете ли вы канонический актив, обернутый актив, специфичный для моста, или ликвидность от ретранслятора, и проверьте, что в конечном итоге обеспечивает расчет по переводу.
Как на самом деле работают комиссии за межсетевые переводы (bridge fees)
Отображаемая «комиссия за мост» может представлять собой лишь часть затрат. В зависимости от протокола и маршрута, общая экономическая стоимость может включать в себя газ в исходной цепочке, газ за исполнение в целевой цепочке, комиссионные сборы протокола, комиссионные сборы поставщика ликвидности, комиссионные сборы ретранслятора, затраты на проверку сообщений, влияние на цену или комиссию интегратора. Конвертация токенов во время маршрута также может включать комиссионные сборы за обмен и проскальзывание.
Компонент затрат
Почему это может измениться
Что проверить
Источник газа
Перегрузка сети и сложность транзакций
Ориентировочная сетевая комиссия Wallet до регистрации
Назначение газа/исполнение
Проектирование цепочки пунктов назначения и моста.
Включено ли это в смету или оплачивается отдельно.
Протокол / плата за сообщение
Стоимость проезда по мосту и маршрут
Официальная документация по оплате и актуальная смета
Комиссия за ликвидность / ретранслятор
Использование капитала, газ, задержка расчетов и ликвидность маршрута.
Сумма отправлена против суммы получена
Стоимость обмена
Ликвидность пула, волатильность и размер сделок.
Влияние цены, минимальная сумма получения и настройки проскальзывания
плата интегратора
Политика интерфейса или приложения
Подробная информация о стоимости услуг указана в смете на заявку.
Across предоставляет полезный документально подтвержденный пример того, почему сборы следует оценивать на уровне маршрута. В текущей документации указано, что общая сумма сбора за пересадку представляет собой разницу между входными и выходными объемами, и описаны компоненты LP и ретранслятора; компенсация ретранслятору может отражать стоимость газа в пункте назначения, альтернативные издержки капитала и капитальные риски. В документации также описаны дополнительные сборы интегратора. См. документацию по сборам Across . Эти формулы описывают Across, а не каждый мост.
Действие: сравните конечную сумму, ожидаемую в пункте назначения, а не просто указанный процент. Получите актуальные предложения для того же актива, суммы, цепочки поставок и цепочки поставок в пункт назначения, поскольку стоимость может зависеть от маршрута и времени.
Быстрота не обязательно означает опасность, а медленность не доказывает безопасность.
Время перевода частично зависит от архитектуры. Сеть ликвидности может быстро предоставить пользователю средства, в то время как расчеты происходят позже. Оптимистичная система может использовать механизм проверки для осуществления расчетов. Собственный мост может потребовать ожидания окончательного подтверждения или специфического для протокола периода вывода средств. Поэтому «две секунды» и «семь дней» сами по себе не указывают на то, какая система имеет более надежную модель безопасности.
Например, компания Across описывает оптимистичную модель проверки для своего процесса расчетов, с предложениями, которые могут быть оспорены в соответствии с правилами протокола. Компания Wormhole описывает сообщения, подписанные Guardian. Эти разработки следует оценивать с учетом условий их собственных сбоев, а не сравнивать исключительно по времени выполнения, видимому для пользователя. См. документацию по модели безопасности Across .
Действие: различайте время до появления средств и время до завершения расчетов по кроссчейн-транзакциям . При переводах крупных сумм необходимо понимать оба понятия.
Фишинг и ошибки маршрутизации не относятся к безопасности протокола.
Мост может работать корректно, даже если пользователь теряет средства, посещая клонированный веб-сайт, одобряя вредоносный контракт, выбирая неподдерживаемый токен или отправляя средства на несовместимый адрес. Аудит протокола не может защитить кошелек, который подписывает несвязанное с этим вредоносное подтверждение.
Здесь также важны неизвестные факторы. Результат поиска в поисковой системе, ответ в социальных сетях, личное сообщение или реклама сами по себе не могут подтвердить, что интерфейс моста является официальным. Домены и интерфейсы могут меняться со временем. Действие: переходите к мосту со страницы проверенной документации проекта или из официального каталога приложений, сравните цепочку и данные транзакций подключенного кошелька и никогда не вводите сид-фразу на веб-сайте моста.
Более безопасный рабочий процесс перед достижением значимого результата
Подтвердите актив и маршрут. Запишите токен источника, цепочку источника, цепочку назначения и точный актив, который вы ожидаете получить.
Определите модель безопасности. Выясните, зависит ли проверка от собственной системы проверки, внешних валидаторов, хранителей, оракула, оптимистического расчета, поставщиков ликвидности или другого механизма.
Проверяйте официальные контракты и ссылки. Используйте основной протокол или документацию эмитента, а не незапрошенную ссылку.
Ознакомьтесь с полным предложением. Сравните входные данные, ожидаемый результат, газ, комиссионные сборы за перевалку/ретрансляцию, свопы, влияние на цену и любые сборы за подачу заявки.
Проверьте требования к целевой сети. Убедитесь, что у вас будет собственный газовый токен целевой сети, если он понадобится для следующей транзакции.
Внимательно изучите подсказки кошелька. Перед подписанием подтвердите цепочку, подтверждение токена, отправителя, сумму, адрес получателя и тип транзакции.
Используйте небольшой тест, когда это оправдано рисками. Успешный небольшой перевод может выявить ошибку в адресе, сети, токене или рабочем процессе. Это не доказывает, что мост защищен от будущих атак.
Проверьте получение платежа самостоятельно. Проверьте кошелек получателя и соответствующий обозреватель блоков, а не полагайтесь исключительно на сообщение об успешном завершении транзакции на стороне клиента.
Что остается неясным даже после тщательной проверки?
Никакой контрольный список не может гарантировать, что межсетевой мост переживет все будущие атаки, компромиссы в управлении, реорганизацию цепочки, кризисы ликвидности или сбои программного обеспечения. В официальной документации Ethereum прямо указаны открытые вопросы о поведении моста во время перегрузки и непредвиденных событий на уровне сети. Безопасность также меняется со временем, поскольку контракты обновляются, наборы верификаторов изменяются, добавляются новые цепочки и происходит перераспределение ликвидности.
Действие: рассматривайте выбор промежуточного счета как решение, связанное с текущим риском, а не как постоянное подтверждение. Перепроверяйте документацию и уведомления о безопасности перед каждым необычно крупным переводом и избегайте хранения капитала в обернутой или промежуточной форме дольше, чем это требуется вашей стратегией, просто для удобства.
Итог
Самый безопасный подход к межсетевым DeFi-мостам — это не вопрос «Какой мост лучше?», а вопрос «Какие новые предположения добавляет этот маршрут?». Маршрут может подвергнуть вас риску, связанному с кодом смарт-контрактов, внешними верификаторами, безопасностью целевой сети, обеспечением обернутыми активами, ликвидностью, ретрансляторами, управлением, обновлениями и рисками пользовательского интерфейса — и все это еще до учета обычных ошибок при работе с кошельками.
Комиссии заслуживают такого же индивидуального подхода к каждому маршруту. Сравните фактически поступившую сумму, выясните, продолжается ли расчет после исполнения платежа пользователем, и отделите протокольные сборы от газа, ликвидности, свопов и комиссий интегратора. Наконец, перед подписанием проверьте целевой актив и официальный интерфейс. Эти шаги не могут полностью исключить межсетевой риск, но они делают риск достаточно очевидным, чтобы принять взвешенное решение, а не доверять мосту просто потому, что он быстрый, знакомый или позиционируется как децентрализованный.