Главная
» Новости
»
Холодное хранение против горячих кошельков: как создать надежное хранилище с мультиподписью.
Холодное хранение против горячих кошельков: как создать надежное хранилище с мультиподписью.
Самое надежное хранилище с множественными подписями обычно не то, которое имеет больше всего устройств или самый высокий порог срабатывания. Это то, которое исключает единые точки отказа, не усложняя восстановление настолько, чтобы вы заблокировали себе доступ.
Для многих опытных пользователей тщательно задокументированная схема «2 из 3» является практичной отправной точкой: два независимых аппаратных кошелька для подписания, хранящиеся в разных местах, плюс третий независимый кошелек, используемый для восстановления или обеспечения гибкости операций. Для корпоративного казначейства с несколькими ответственными сотрудниками схема «3 из 5» может быть более целесообразной. Горячий кошелек может играть роль в повседневных операциях, но его не следует путать с холодным хранилищем, и он не должен становиться единственным барьером между злоумышленником и долгосрочными средствами.
В этой статье разделяются общепризнанные факты и факторы, зависящие от ваших конкретных обстоятельств. Основное внимание уделяется архитектуре и операционной дисциплине, а не обещанию, что какой-либо один бренд кошельков или пороговое значение являются универсально самыми безопасными.
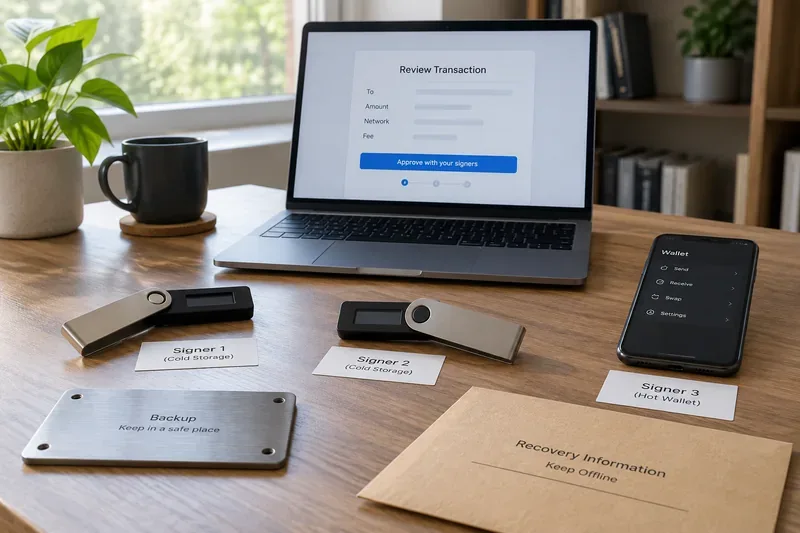
Многоподписная архитектура может объединять независимых подписантов, резервные копии в автономном режиме и отдельное устройство для проверки транзакций; ключевым моментом является обеспечение того, чтобы одно скомпрометированное устройство или местоположение не могло самостоятельно авторизовать расходование средств из хранилища.
Холодное хранение и горячие кошельки решают разные проблемы.
Подтверждено: горячий кошелек сохраняет возможность подписания на подключенном к интернету телефоне, расширении браузера, настольном приложении или аналогичной среде. Это удобно, но также делает подписывающего более уязвимым для атак. Холодное хранение направлено на изоляцию материала для подписания закрытого ключа от обычных онлайн-систем, как правило, с помощью аппаратного устройства для подписания или другого автономного процесса.
Это различие важно, потому что «мультиподпись» не означает автоматически «холодное хранение». Кошелек с двумя из трех ключей, хранящихся на онлайн-ноутбуках, все равно подвержен онлайн-взлому. Мультиподпись снижает зависимость от одного ключа; холодное хранение снижает уязвимость отдельных ключей. Это взаимодополняющие средства контроля.
Действие: классифицируйте каждого подписанта по месту хранения его закрытого ключа и способу подписи. Не следует помечать подписанта как «холодного» только потому, что вы редко им пользуетесь.
Распространенное заблуждение: мультиподпись всегда делает кошелек безопаснее.
Подтверждено: мультиподпись позволяет исключить использование единственного закрытого ключа в качестве точки авторизации. Биткойн поддерживает условия мультиподписи n из m, а безопасные смарт-счета в сетях EVM позволяют владельцам определять пороговое значение подтверждения. В официальной документации Safe поясняется, что пороговое значение — это минимальное количество владельцев, необходимое для подтверждения транзакции перед ее исполнением. См. концепции безопасных смарт-счетов .
Также подтверждено: дополнительные ключи создают дополнительные операционные требования. В документации Trezor по мультиподписи предупреждается, что пользователям необходима информация из публичного кошелька для восстановления и использования настроек, и что потеря важных данных конфигурации может сделать средства недоступными, даже если достаточное количество устройств для подписи останется целым. См. руководство Trezor по мультиподписи .
Зависит от обстоятельств: подходит ли политика 2 из 3, 3 из 5 или другая. В справочном центре Safe прямо указано, что не существует единого оптимального количества подписантов или порогового значения для каждого варианта использования, при этом обычно рекомендуется пороговое значение выше единицы и ниже общего числа подписантов. См. руководство по настройке Safe, последнее обновление 23 апреля 2026 г.
Действие: выберите самую маленькую структуру, которая выдержит те неудачи, которые вас действительно волнуют. Сложность должна заслужить своё место.
Практичная архитектура хранилища
Вариант использования
Разумная исходная архитектура
Главное преимущество
Главный компромисс
Продвинутый индивидуальный
2 из 3 независимых аппаратных подписей
Потеря или компрометация одного ключа не приводит к автоматической потере средств.
Требуется систематическое резервное копирование и ведение записей о конфигурации.
Семейное или небольшое партнерство
2 из 3, при этом лица, подписавшие документы, контролируются различными доверенными сторонами или находятся в разных местах.
Снижает риск для одного человека и в одном месте.
Процедуры восстановления и наследования должны быть четко определены.
Казначейство бизнеса
3 из 5 с разделением ролей
Поддерживает совместное утверждение и непрерывность.
Больше устройств, людей, политики и тестирования.
Операционные расходы
Отдельный горячий кошелек с низким балансом или строго ограниченный путь для подписанта.
Быстрый и удобный доступ без раскрытия содержимого хранилища.
Фонды, использующие «горячие кошельки», остаются более уязвимыми.
Важнейшим принципом проектирования является разделение. Если два устройства хранятся в одном сейфе, резервные копии находятся в одном ящике, инициализируются на одном и том же скомпрометированном компьютере или управляются одной и той же учетной записью менеджера паролей, то в результате одного инцидента проект все равно может дать сбой.
Действие: нарисуйте на бумаге области возникновения сбоев: отказ устройства, пожар в доме, кража, вредоносное ПО, принуждение, захват облачной учетной записи и потеря одного доверенного лица. Убедитесь, что ни одно отдельное событие не может одновременно достичь порога подписания и разрушить ваш путь восстановления.
Должен ли один из подписавших документ быть «горячим кошельком»?
Зависит от условий: использование «горячего» подписанта может быть приемлемым вариантом для удобства, если пороговое значение по-прежнему требует наличия независимого «холодного» подписанта. Например, в схеме «2 из 3» подписант по телефону плюс два подписанта с аппаратным обеспечением могут упростить рутинное подписание, при этом для каждой транзакции по-прежнему требуется аппаратное устройство.
Однако это не эквивалентно полностью «холодному» хранилищу с двумя из трех необходимых подтверждений. Взломанный телефон уже предоставил злоумышленнику одно из двух необходимых подтверждений. Оставшийся запас безопасности в этом случае сосредоточен в одном «холодном» подписанте.
Для долгосрочного накопления средств многие пользователи предпочтут хранить данные каждого подписанта хранилища на отдельном оборудовании, а для небольших сумм использовать отдельный «горячий кошелек». Это создает четкую границу: «горячий кошелек» отвечает за удобство, а хранилище — за сохранение средств.
Действие: если вы включаете в список потенциально уязвимого подписанта, представьте его как уже скомпрометированного. Спросите, достаточно ли надежны оставшиеся меры контроля.
Ключевое отличие имеет большее значение, чем просто разнообразие бренда.
Использование аппаратных кошельков разных производителей может снизить зависимость от одной конкретной реализации, но разнообразие брендов — это не волшебство. Если все исходные данные, устройства и резервные копии хранятся вместе, одна и та же кража со взломом или пожар все равно могут вывести систему из строя. И наоборот, три идентичных устройства в действительно разных зонах отказа могут быть более устойчивыми, чем «разнообразная» конфигурация, хранящаяся в одном месте.
В рекомендациях Ledger по использованию мультиподписи также делается акцент на географическом распределении ключей и использовании аппаратных устройств для подписи. См. обзор лучших практик Ledger в области мультиподписи .
Действие: прежде чем приобретать дополнительные бренды исключительно ради разнообразия, отдайте приоритет независимым местоположениям, независимым резервным копиям и независимому контролю доступа.
Подкрепите не только исходные слова
Это одно из самых опасных заблуждений в отношении хранения данных с множественной подписью. Кошелек с одной подписью часто можно восстановить, исходя из его начального значения и предположений о его генерации. Кошелек с множественной подписью также зависит от политики кошелька и метаданных открытого ключа, которые сообщают программному обеспечению, как взаимодействуют подписанты.
Для рабочих процессов на основе дескрипторов Bitcoin Core предоставляет доступ к дескрипторам кошельков и документирует их как информацию скриптов, используемую кошельками-дескрипторами. Текущая документация включает RPC-запрос Bitcoin Core 30.0 listdescriptors . Более старая документация по RPC-запросам для мультиподписи также показывает, что адрес мультиподписи определяется количеством необходимых подписей плюс участвующие ключи. См. документацию Bitcoin Core по addmultisigaddress .
Действие: сохранить политику кошелька, отпечатки подписантов или эквивалентные идентификаторы, пути вывода, дескрипторы или конфигурацию учетной записи, сеть, используемое программное обеспечение кошелька и четкие инструкции по восстановлению. Обеспечить доступ к метаданным восстановления для авторизованных лиц, не размещая все конфиденциальные секреты вместе.
Проверяйте адреса и детали транзакций на надежных дисплеях.
Мультиподпись не спасет вас, если каждый подписант слепо одобряет одну и ту же вредоносную транзакцию. Человеческий фактор по-прежнему имеет значение. Компрометированный компьютер координатора может показать неверное место назначения, вредоносный вызов контракта или неожиданную сумму. Аппаратные подписи наиболее полезны, когда вы проверяете важные детали на самом устройстве, а не доверяете только экрану компьютера.
Для учетных записей смарт-контрактов модель рисков шире, чем просто «где ключи?». Safe описывает модули и механизмы защиты, которые могут расширять возможности управления, но также предупреждает, что эти модули и механизмы защиты имеют критически важное значение для безопасности. Нарушенный механизм защиты может даже заблокировать выполнение транзакции. См. предупреждение Safe о безопасности setGuard .
Действие: перед подписанием проверьте место назначения, сумму, сеть, комиссию и — при взаимодействии с контрактами — фактическую авторизуемую операцию. Новый модуль, защитное действие, разрешение или изменение политики следует рассматривать как транзакцию с высоким риском.
Не следует устанавливать пороговое значение равным для всех подписавших соглашение, если вам действительно не требуется единогласие.
Кошелек с поддержкой 3 из 3 кажется более надежным, чем кошелек с поддержкой 2 из 3, потому что для каждой транзакции требуется каждый ключ. Это также означает, что безвозвратно утерянный ключ может заморозить средства. Для многих пользователей это невыгодный компромисс с точки зрения устойчивости.
В официальных рекомендациях Safe по настройке предлагается установить пороговое значение ниже общего числа подписантов, чтобы отсутствие доступа к учетной записи не приводило к автоматической блокировке счета. Это не универсальное правило — в некоторых ситуациях управления намеренно требуется единогласное решение, — но это полезное значение по умолчанию для личного хранения и многих операционных казначейств.
Действие: определите, что представляет для вас больший риск: несанкционированные траты или безвозвратная потеря доступа. Установите пороговое значение только после ответа на этот вопрос.
Упражнения по восстановлению являются частью работы хранилища.
Принцип проверки: резервная копия, которая никогда не тестировалась, — это всего лишь предположение. Наиболее надежная конструкция включает в себя безопасный способ проверки работоспособности подписантов, записей конфигурации и инструкций по восстановлению.
Для проведения восстановительных работ не требуется перемещать весь баланс. Вы можете убедиться, что заменяющее программное обеспечение кошелька распознает предполагаемую политику, что каждый подписант может подписывать документы, что адреса получателей совпадают независимо друг от друга и что ответственные лица знают, где находится необходимая информация. Для бизнеса задокументируйте, что происходит, когда сотрудник увольняется, подписант теряется, модель устройства выводится из эксплуатации или есть подозрение на компрометацию ключа.
Действие: запланируйте периодический анализ восстановления и выполните небольшую контролируемую тестовую транзакцию после существенных изменений в кошельке, прошивке, подписанте или персонале.
Храните ежедневный кошелек вне сейфа.
Наилучшая конструкция холодного хранилища часто улучшает удобство использования, признавая, что не каждая транзакция заслуживает церемонии в хранилище. Небольшой баланс горячего кошелька может использоваться для рутинных платежей, децентрализованных приложений или депозитов на биржах, в то время как хранилище с мультиподписью намеренно остается неудобным.
Такое разделение ограничивает радиус атаки. Если горячий кошелек будет взломан или скомпрометирован, злоумышленник получит доступ к операционному балансу, а не к казначейству. Пополняйте его из хранилища в соответствии с заранее определенной суммой или графиком, вместо того чтобы превращать само хранилище в часто используемый браузерный кошелек.
Действие: установите максимальный баланс «горячего кошелька», исходя из того, что вы можете позволить себе потерять, не подвергая риску свои долгосрочные активы.
Краткий план создания надежного хранилища с множественными подписями.
Используйте пороговое значение больше единицы, чтобы один ключ не мог потратить содержимое хранилища.
Не допускайте превышения порогового значения над общим числом подписавших, если только единогласие не является преднамеренным требованием.
Раздельное подписание документов и резервное копирование для реальных областей отказа, а не просто для разных ящиков.
Для ключей от хранилища длительного хранения предпочтительнее использовать выделенные аппаратные устройства для подписи.
Если используется «горячий» подписант, убедитесь, что он не может авторизовать расходование средств без независимого «холодного» подписанта.
Создайте резервную копию конфигурации кошелька, общедоступных метаданных, а также приватных материалов для восстановления.
По возможности проверяйте детали транзакции на экранах доверенных лиц, имеющих право подписи.
Храните средства, предназначенные для текущих расходов, вне хранилища.
Проверьте навыки восстановления и замены подписантов до того, как чрезвычайная ситуация заставит вас учиться действовать в условиях стресса.
Что невозможно определить однозначно
Ни один источник не сможет назвать вам «идеальный» порог, количество подписантов, места хранения или структуру кошелька, не зная вашей модели угроз, плана управления активами, технических возможностей, юрисдикций и того, кто должен иметь возможность вернуть средства. Потребности индивидуального инвестора, защищающего пенсионные накопления, отличаются от потребностей казначейства из пяти человек, а организации могут потребоваться внутренние механизмы контроля, выходящие далеко за рамки программного обеспечения для кошельков.
Таким образом, полезной целью является не максимальная сложность. Речь идёт о такой конструкции, при которой ни одно скомпрометированное устройство, человек, учётная запись или физическое местоположение не могут одновременно авторизовать хранилище и лишить вас возможности восстановления.
Заключительный этап: записать план, протестировать его на небольшой сумме, отрепетировать восстановление, и только после этого перевести значительные средства в хранилище.