Главная
» Новости
»
Zero-Knowledge Proofs in Q4 2026: Scalability Is Maturing, Privacy Is Becoming Practical
Zero-Knowledge Proofs in Q4 2026: Scalability Is Maturing, Privacy Is Becoming Practical
The most important Q4 2026 takeaway is that zero-knowledge proofs are no longer just a specialized Layer 2 scaling technique. They are becoming a broader verification layer for Ethereum-style systems, while privacy-focused uses are moving closer to practical applications. For builders and investors, that means the question is shifting from “Will ZK work?” to “Which ZK architecture solves this specific problem at an acceptable cost, latency, and trust model?”
On the scalability side, Ethereum’s roadmap now treats zkEVM work as a path toward verifying Layer 1 execution itself, not only rollups. On the privacy side, current roadmaps increasingly emphasize private proving and selective disclosure rather than blanket anonymity. These are separate use cases that share proving technology but have different product requirements.
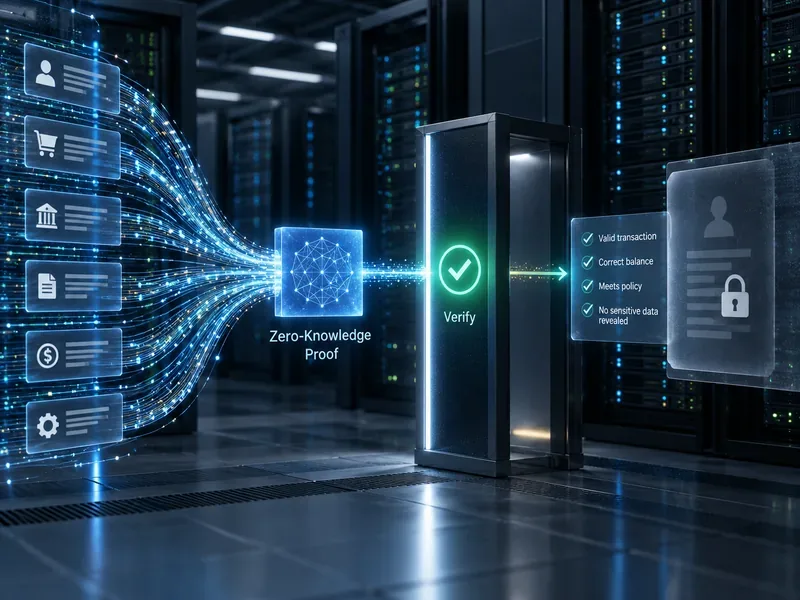
A zero-knowledge proof can let a verifier confirm that a rule was satisfied without receiving the underlying private data; the same proof-compression idea can also reduce the amount of computation that must be repeated by blockchain verifiers.
Why Q4 2026 matters for zero-knowledge proofs
The clearest trend is a widening of the ZK design space. Ethereum’s official zkEVM roadmap describes a future in which a specialized prover executes an Ethereum block and creates a succinct proof, allowing nodes to verify that proof instead of re-executing every transaction. The page, updated June 24, 2026, identifies real-time proving, execution-client integration, and sustainable prover economics as active tracks. See the Ethereum zkEVM roadmap.
This does not mean Ethereum validators have already stopped re-executing blocks. It means ZK is being developed as possible core infrastructure. The distinction matters: today’s production ZK rollups and tomorrow’s L1 execution proofs solve related but different problems.
For Q4 planning, the useful conclusion is straightforward: ZK scalability is becoming more infrastructural, while privacy is becoming more application-specific.
Trend 1: ZK scaling is moving from rollups toward Layer 1 verification
ZK rollups remain one of the most established uses of validity proofs. They execute transactions offchain, batch them, and submit a proof that the resulting state transition is correct. Ethereum’s documentation explains that this can reduce repeated computation and improve capital efficiency because withdrawals do not require an optimistic challenge period. See Ethereum’s zero-knowledge rollup documentation.
Новое направление — это стремление использовать zkEVM для проверки самих блоков Ethereum. В конце 2025 года Фонд Ethereum сообщил, что участвующие системы преодолели важный порог доказательства в реальном времени, при этом ведущие zkVM смогли доказать подавляющее большинство блоков в рамках одного слота Ethereum на целевом оборудовании. Затем Фонд сместил акцент на безопасность, размер доказательства и интеграцию, а не только на скорость. В текущих приоритетах протокола на 2026 год zkEVM по-прежнему описывается как поэтапный путь от необязательных доказательств выполнения к доказательствам, которые станут ожидаемыми, а затем и обязательными. См. приоритеты протокола Фонда Ethereum на сентябрь 2026 года .
Кому это должно быть важно? Команды, занимающиеся инфраструктурой, разработчики ролл-ап-пакетов, разработчики узлов и проекты, создающие проверяемые вычислительные ресурсы, должны внимательно следить за этим. Потребительскому приложению, которому нужны только более дешевые транзакции, не нужно проектировать его с учетом возможности подтверждения L1 в будущем уже сегодня.
Тенденция 2: Рекурсивное доказательство становится практическим инструментом масштабируемости.
Рекурсивные доказательства позволяют одному доказательству подтверждать корректность других доказательств. Вместо проверки множества независимых доказательств в блокчейне система может объединить их в меньшее количество окончательных доказательств. Это ценно при увеличении пропускной способности, поскольку накладные расходы на проверку могут быть распределены между множеством пакетов, цепочек или вычислительных операций приложения.
Starknet уже много лет использует рекурсивное доказательство STARK в производственной среде, и в дорожной карте на 2026 год системы доказательств по-прежнему рассматриваются как основной механизм масштабирования. В сентябрьских примечаниях к предварительной версии 0.14.4 от Starknet за 2026 год описывается поддержка доказательства одной транзакции размером с блок через поток доказательства на стороне клиента SNIP-36, с учетом заявленных ограничений выполнения. Планируемая дата запуска основной сети — 5 октября 2026 года, после утверждения руководством. Поскольку эта дата на момент написания статьи еще не определена, ее не следует рассматривать как завершенное обновление основной сети. См. примечания к предварительной версии Starknet v0.14.4 .
Когда уместна рекурсия? Она привлекательна, когда множество доказательств в конечном итоге должны быть приняты одним и тем же верификатором, или когда дорогостоящие вычисления можно разбить на параллельные задачи доказательства и сжать их позже. Она менее привлекательна, когда объем работы достаточно мал, чтобы прямое выполнение было дешевле и проще в эксплуатации.
Тенденция 3: Конфиденциальность смещается от принципа «скрывать всё» к выборочному раскрытию информации.
Вопрос конфиденциальности часто обсуждается так, будто блокчейн-приложение должно выбирать между полной прозрачностью и полной анонимностью. Однако формирующаяся модель более тонкая. В дорожной карте конфиденциальности Ethereum, обновленной 24 августа 2026 года, приватное чтение, приватная запись и приватное доказательство определены как отдельные проблемы. В ней конфиденциальность явно рассматривается как избирательное раскрытие информации: доказательство факта без раскрытия всех лежащих в его основе данных. См. дорожную карту конфиденциальности Ethereum .
Практический пример — проверка возраста или соответствия требованиям. Приложению может потребоваться знать, что пользователь достиг требуемого возраста, принадлежит к утвержденной группе или соответствует пороговому значению баланса. Подтверждение ZK потенциально может проверить это условие без публикации даты рождения, документа, удостоверяющего личность, полного набора учетных данных или истории счета.
Этот подход особенно актуален для вопросов идентификации, платежей, институциональных финансов, игр со скрытой информацией и приложений, где публичное состояние может раскрыть коммерчески важную информацию.
Важное ограничение: краткость не всегда означает конфиденциальность.
Одна из самых распространенных ошибок — предположение, что каждая zkVM автоматически скрывает входные данные. В документации Ethereum по вопросам конфиденциальности предупреждается, что многие системы, обычно называемые zkVM, в первую очередь лаконичны: они создают компактные доказательства, которые легко проверить, но они не обязательно обеспечивают свойство сокрытия, необходимое для приложений, ориентированных на конфиденциальность. Разработчикам необходимо проверять фактические свойства нулевого разглашения системы доказательства и ее реализации, а не полагаться на обозначение «zk».
Тенденция 4: Частные смарт-контракты приближаются к созданию практически применимых приложений.
Aztec предоставляет конкретный пример подхода, ориентированного на конфиденциальность. В обновлении Alpha V5, анонсированном 21 июля 2026 года, говорится, что время подтверждения конфиденциальности транзакций сократилось более чем в два раза по сравнению с предыдущей версией, а стоимость полностью конфиденциальной транзакции снизилась примерно вдвое. В том же релизе описываются первые приложения, обеспечивающие конфиденциальность и работающие в сети. См. Aztec Alpha V5 .
В основе архитектуры Aztec лежит сочетание частного и публичного выполнения, позволяющее разработчикам решать, какие данные и логика должны быть общедоступными, а какие могут оставаться частными. Также особое внимание уделяется выборочному раскрытию информации в таких случаях, как соблюдение нормативных требований, налоговая отчетность и делегированные разрешения. См. Aztec Stack .
Для кого это предназначено? Для приложений, ценность которых действительно снижается, когда всё состояние является публичным. Если обычный публичный смарт-контракт уже соответствует требованиям продукта, добавление приватного состояния влечёт за собой сложности, связанные с подтверждением, управлением ключами, кошельком, отладкой и соответствием нормативным требованиям, которые могут быть неоправданными.
Тенденция 5: Доказательство эффективности больше не является единственным важным критерием оценки.
Скорость генерации доказательств по-прежнему важна, но оценка в четвертом квартале должна включать в себя предположения о безопасности, концентрацию оборудования, размер доказательства, стоимость верификатора, распределение задержек и зависимость системы от доверенной конфигурации. В работе Фонда Ethereum по созданию доказательств в реальном времени все больше внимания уделяется требованиям безопасности и машинной проверке криптографического анализа после значительного повышения производительности.
Это меняет подход команд к сравнению стеков ZK. Более быстрый механизм доказательства не является автоматически лучшим выбором для производственной среды, если он требует экстремального оборудования, имеет более слабые предположения о безопасности, создает доказательства слишком большого размера или не может соответствовать требованиям конфиденциальности приложения.
Вариант использования
Чем занимается ЗК
Наилучший вариант, когда
Остерегайтесь
Масштабирование L2
Доказывает пакетные переходы состояний
Вам необходимы более низкие транзакционные издержки и расчеты в сети Ethereum.
Централизация секвенатора, доступность данных, стоимость проверки
Проверка выполнения L1
Доказывает корректное выполнение блока
Вы создаёте базовую инфраструктуру или системы, подлежащие проверке на выполнение.
Безопасность, зрелость интеграции, экономика доказательной базы
Личные данные или учетные данные
Доказывает факт, не раскрывая исходные данные.
Вам необходимо выборочное раскрытие информации.
Доверие к учетным данным, их аннулирование, утечка метаданных
Частные смарт-контракты
Скрывает выбранное состояние или вычисление, одновременно доказывая корректность.
Публичное состояние привело бы к раскрытию конфиденциальной информации о деятельности пользователей или предприятий.
Проверка пользовательского опыта (UX) для клиента, восстановление ключей, отладка, соответствие нормативным требованиям.
Агрегирование доказательств
Сжимает множество доказательств в меньшее количество доказательств.
Вы распределяете множество задач по созданию доказательств между двумя верификаторами.
Добавлена архитектура доказывающего механизма и усложнена система учета задержки.
Как определить, подходит ли ZK в качестве решения?
Начните с проблемы, а не с криптографии. ZK отлично подходит, если вам нужно одно из трех условий: проверка без повторного выполнения, проверка без раскрытия конфиденциальных входных данных или агрегирование множества независимо проверенных вычислений. Если вам не требуется ни одно из этих свойств, то более простыми могут быть традиционные методы выполнения, подписи, контроль доступа или защита конфиденциальности баз данных.
Выбирайте ZK-роллап, если безопасность расчетов важнее, чем функционирование собственной цепочки поставок.
Если вашему продукту в основном требуется более дешевое исполнение платежей с использованием Ethereum, то зрелая система ролл-ап может быть более подходящей, чем разработка собственной системы доказательства. Приложение наследует существующий секвенсор, мост, систему доказательства и среду разработки, а не владеет всем стеком целиком.
В случаях, когда фактическая проблема заключается в раскрытии информации, следует выбирать частное подтверждение на уровне приложения.
Если ключевое требование — «доказать соответствие пользователя требованиям, не раскрывая его личную информацию», не следует автоматически переводить всё приложение в закрытую среду выполнения. Узкоспециализированное доказательство может уменьшить архитектурную сложность и упростить аудит.
Выбирайте приватную среду выполнения, если скрытое состояние является центральным элементом продукта.
Для обработки частных балансов, закрытых заявок, конфиденциальной торговой логики, частных действий управления и игр со скрытой информацией может потребоваться более одного изолированного доказательства. В таких случаях сеть или фреймворк, разработанный с учетом частного состояния, может оказаться более подходящим вариантом, чем добавление отдельных схем к общедоступному приложению.
Что посмотреть до 4 квартала 2026 года
Интеграция Ethereum L1 с zkEVM: производительность быстро улучшилась, но безопасность, интеграция с клиентами, стимулы и планирование протокола остаются ограничивающими факторами.
Доказательство на стороне клиента: улучшенное локальное доказательство может сделать действия, связанные с конфиденциальной идентификацией и приложениями, более похожими на обычные взаимодействия с кошельком, но вариативность аппаратного обеспечения остается реальным ограничением.
Выборочное раскрытие информации: это, вероятно, будет иметь большее значение для основных приложений, чем общие сообщения в рамках «анонимного блокчейна», поскольку это напрямую соответствует требованиям соответствия и идентификации.
Агрегация доказательств: рекурсия и общая инфраструктура для доказательств могут улучшить экономические показатели, поскольку большее количество цепочек и приложений будут создавать доказательства.
Исследования в области постквантовой безопасности: системы доказательств на основе хеширования привлекают все больше внимания, поскольку исследования Ethereum связывают инфраструктуру ZK с долгосрочной криптографической гибкостью и постквантовыми целями. Примером может служить работа Фонда Ethereum, начатая в августе 2026 года, по проверке машинным способом границ безопасности для SNARK на основе хеширования: конкурс Better Codes .
Итог
В четвертом квартале 2026 года наиболее ярко выраженной тенденцией в области ZK является конвергенция: масштабирование, проверяемые вычисления, конфиденциальность и идентификация все чаще используют связанную инфраструктуру доказательств, но они не становятся одним идентичным рынком. ZK-роллапы оптимизируют выполнение блокчейна; исследования L1 zkEVM направлены на проверку валидаторов; системы обеспечения конфиденциальности сосредоточены на сокрытии входных данных и состояния; приложения с выборочным раскрытием информации доказывают только те факты, которые необходимы верификатору.
Таким образом, правильная реализация зависит от свойства, которым ваш продукт не может поступиться. Если это пропускная способность, оцените стоимость доказательства, задержку и доступность данных. Если это конфиденциальность, убедитесь, что система предоставляет подлинное доказательство с нулевым разглашением, а не только краткие доказательства. Если речь идет о внедрении в организациях, оцените выборочное раскрытие информации, возможность аудита и оперативный контроль. Технология ZK становится все более совершенной во всех трех областях, но выбор правильной модели доверия и конфиденциальности остается более важным, чем выбор наиболее модного стека доказательств.