โดยทั่วไปแล้ว ระบบรักษาความปลอดภัยข้อมูลแบบหลายลายเซ็นที่แข็งแกร่งที่สุด ไม่ใช่ระบบที่มีอุปกรณ์มากที่สุดหรือมีเกณฑ์ความปลอดภัยสูงสุด แต่เป็นระบบที่สามารถกำจัดจุดอ่อนเพียงจุดเดียวได้โดยไม่ทำให้การกู้คืนข้อมูลซับซ้อนจนเกินไปจนทำให้คุณล็อกตัวเองออกจากระบบ
สำหรับผู้ใช้งานขั้นสูงหลายคน การตั้งค่าแบบ 2 ใน 3 ที่มีการบันทึกไว้อย่างละเอียดถี่ถ้วนถือเป็นจุดเริ่มต้นที่ใช้งานได้จริง: ตัวลงนามกระเป๋าเงินฮาร์ดแวร์อิสระสองตัวที่เก็บไว้ในสถานที่ต่างกัน บวกกับตัวลงนามอิสระตัวที่สามที่ใช้สำหรับการกู้คืนหรือความยืดหยุ่นในการดำเนินงาน สำหรับฝ่ายการเงินของธุรกิจที่มีผู้รับผิดชอบหลายคน การตั้งค่าแบบ 3 ใน 5 อาจเหมาะสมกว่า กระเป๋าเงินแบบออนไลน์ (Hot Wallet) สามารถมีบทบาทในการดำเนินงานประจำวันได้ แต่ไม่ควรสับสนกับที่เก็บข้อมูลแบบออฟไลน์ (Cold Storage) และไม่ควรเป็นเพียงสิ่งกีดขวางเดียวระหว่างผู้โจมตีกับเงินทุนระยะยาว
บทความนี้แยกแยะสิ่งที่ได้รับการยอมรับอย่างกว้างขวางออกจากสิ่งที่ขึ้นอยู่กับสถานการณ์เฉพาะบุคคล โดยเน้นที่สถาปัตยกรรมและระเบียบวินัยในการใช้งาน มากกว่าการรับประกันว่าแบรนด์กระเป๋าเงินดิจิทัลหรือเกณฑ์ใดเกณฑ์หนึ่งจะปลอดภัยที่สุดสำหรับทุกคน
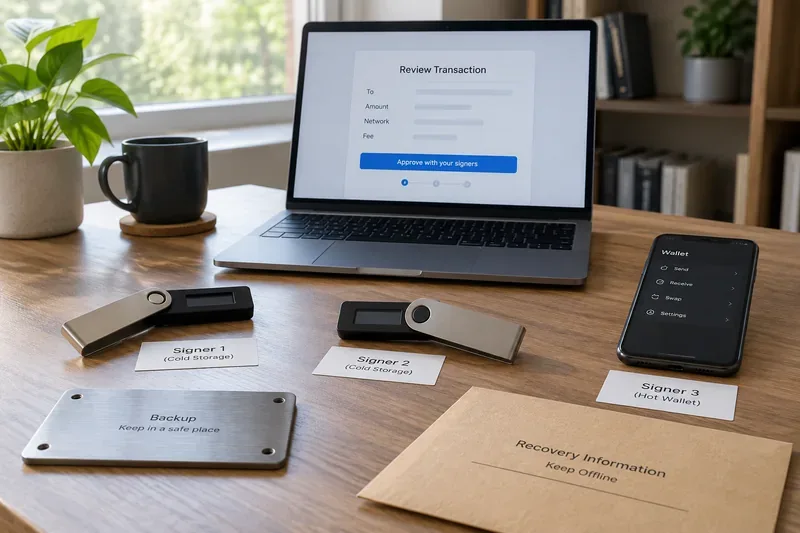 การออกแบบระบบลายเซ็นหลายฝ่ายสามารถรวมผู้ลงนามอิสระ การสำรองข้อมูลแบบออฟไลน์ และอุปกรณ์ตรวจสอบธุรกรรมแยกต่างหากเข้าด้วยกันได้ หัวใจสำคัญคือการทำให้แน่ใจว่าอุปกรณ์หรือสถานที่ใดสถานที่หนึ่งที่ถูกบุกรุกไม่สามารถอนุมัติการใช้จ่ายในตู้นิรภัยได้ด้วยตัวเอง
การจัดเก็บข้อมูลแบบเย็นและกระเป๋าเงินดิจิทัลแบบร้อนแก้ปัญหาที่แตกต่างกัน
ได้รับการตรวจสอบแล้ว:กระเป๋าเงินดิจิทัลแบบร้อน (Hot Wallet) ช่วยให้สามารถลงนามได้บนโทรศัพท์ที่เชื่อมต่ออินเทอร์เน็ต ส่วนขยายเบราว์เซอร์ แอปพลิเคชันบนเดสก์ท็อป หรือสภาพแวดล้อมที่คล้ายกัน ซึ่งทำให้สะดวก แต่ก็ทำให้ผู้ลงนามมีความเสี่ยงต่อการถูกโจมตีมากขึ้น ส่วนการจัดเก็บแบบเย็น (Cold Storage) มีเป้าหมายเพื่อเก็บรักษาข้อมูลการลงนามคีย์ส่วนตัวให้แยกออกจากระบบออนไลน์ทั่วไป โดยทั่วไปจะใช้ฮาร์ดแวร์ลงนามหรือกระบวนการออฟไลน์อื่นๆ
ความแตกต่างนี้มีความสำคัญ เพราะ “ลายเซ็นหลายรายการ” ไม่ได้หมายความว่า “จัดเก็บแบบออฟไลน์” โดยอัตโนมัติ กระเป๋าเงินดิจิทัลแบบ 2 ใน 3 ที่มีกุญแจทั้งสามดอกเก็บไว้ในแล็ปท็อปที่เชื่อมต่ออินเทอร์เน็ต ก็ยังคงมีความเสี่ยงต่อการถูกโจมตีทางออนไลน์อยู่ดี การลงลายเซ็นหลายรายการช่วยลดการพึ่งพากุญแจดอกเดียว ในขณะที่การจัดเก็บแบบออฟไลน์ช่วยลดความเสี่ยงของกุญแจแต่ละดอก ทั้งสองอย่างเป็นมาตรการควบคุมที่เสริมซึ่งกันและกัน
ขั้นตอนการดำเนินการ:จัดประเภทผู้ลงนามแต่ละรายตามตำแหน่งที่เก็บคีย์ส่วนตัวและวิธีการลงนาม อย่าติดป้ายกำกับผู้ลงนามว่า "ไม่ใช้งานแล้ว" เพียงเพราะคุณไม่ค่อยได้ใช้มัน
ความเข้าใจผิด: การใช้ลายเซ็นหลายรายการ (multi-sig) ทำให้กระเป๋าเงินดิจิทัลปลอดภัยขึ้นเสมอไป
ยืนยันแล้ว:การลงลายมือชื่อหลายคนสามารถขจัดความจำเป็นในการใช้กุญแจส่วนตัวเพียงอันเดียวเป็นจุดอนุมัติเพียงจุดเดียวได้ บิตคอยน์รองรับเงื่อนไขการลงลายมือชื่อหลายคนแบบ n-of-m และบัญชี Safe Smart Account บนเครือข่าย EVM อนุญาตให้เจ้าของกำหนดเกณฑ์การยืนยันได้ เอกสารอย่างเป็นทางการของ Safe อธิบายว่าเกณฑ์ดังกล่าวคือจำนวนเจ้าของขั้นต่ำที่จำเป็นต้องยืนยันธุรกรรมก่อนที่จะดำเนินการ ดูแนวคิดของ Safe Smart Account
นอกจากนี้ยังได้รับการยืนยันแล้วว่า:คีย์เพิ่มเติมทำให้เกิดข้อกำหนดในการดำเนินการเพิ่มเติม เอกสารประกอบการใช้งาน multisig ของ Trezor เตือนว่าผู้ใช้จำเป็นต้องมีข้อมูลกระเป๋าเงินสาธารณะที่จำเป็นในการสร้างและใช้งานการตั้งค่า และการสูญเสียข้อมูลการกำหนดค่าที่สำคัญอาจทำให้ไม่สามารถเข้าถึงเงินทุนได้แม้ว่าจะมีอุปกรณ์ลงนามเหลืออยู่เพียงพอ โปรดดูคำแนะนำเกี่ยวกับ multisig ของ Trezor
ขึ้นอยู่กับสถานการณ์ว่าควรใช้กฎ 2 ใน 3, 3 ใน 5 หรือกฎอื่นๆ ศูนย์ช่วยเหลือของ Safe ระบุไว้อย่างชัดเจนว่าไม่มีจำนวนผู้ลงนามหรือเกณฑ์ที่ดีที่สุดเพียงอย่างเดียวสำหรับทุกกรณีการใช้งาน โดยทั่วไปแล้วแนะนำให้ใช้เกณฑ์ที่สูงกว่าหนึ่งและต่ำกว่าจำนวนผู้ลงนามทั้งหมด ดูคำแนะนำการตั้งค่าของ Safe ซึ่งอัปเดตล่าสุดเมื่อวันที่ 23 เมษายน 2569
การปฏิบัติ:เลือกโครงสร้างที่เล็กที่สุดที่สามารถทนต่อความล้มเหลวที่คุณใส่ใจอย่างแท้จริงได้ ความซับซ้อนควรมีบทบาทที่เหมาะสมของมัน
สถาปัตยกรรมห้องนิรภัยที่ใช้งานได้จริง
| กรณีศึกษา | สถาปัตยกรรมเริ่มต้นที่เหมาะสม | ประโยชน์หลัก | การแลกเปลี่ยนหลัก |
|---|
| บุคคลขั้นสูง | 2 ใน 3 ผู้ลงนามฮาร์ดแวร์อิสระ | การทำกุญแจหายหรือถูกบุกรุกเพียงครั้งเดียว ไม่ได้หมายความว่าจะสูญเสียเงินโดยอัตโนมัติ | จำเป็นต้องมีการสำรองข้อมูลและบันทึกการกำหนดค่าอย่างเป็นระบบ |
| ครอบครัวหรือห้างหุ้นส่วนขนาดเล็ก | 2 ใน 3 โดยผู้ลงนามถูกควบคุมโดยบุคคลหรือสถานที่ที่เชื่อถือได้ต่างกัน | ลดความเสี่ยงที่เกิดจากบุคคลคนเดียวและสถานที่แห่งเดียว | ขั้นตอนการกู้คืนและการสืบทอดมรดกต้องระบุไว้อย่างชัดเจน |
| การบริหารการเงินธุรกิจ | 3 ใน 5 โดยมีการแยกบทบาท | สนับสนุนการอนุมัติร่วมกันและความต่อเนื่อง | อุปกรณ์มากขึ้น บุคลากรมากขึ้น นโยบายมากขึ้น และการทดสอบมากขึ้น |
| การใช้จ่ายด้านการดำเนินงาน | แยกกระเป๋าเงินร้อนที่มียอดคงเหลือต่ำหรือเส้นทางการลงนามที่จำกัดอย่างเข้มงวด | เข้าถึงข้อมูลประจำวันได้อย่างรวดเร็วโดยไม่ต้องเปิดเผยข้อมูลในตู้นิรภัย | เงินทุนในกระเป๋าเงินร้อนยังคงมีความเสี่ยงมากกว่า |
หลักการออกแบบที่สำคัญที่สุดคือการแยกส่วน หากอุปกรณ์สองชิ้นถูกเก็บไว้ในตู้เซฟเดียวกัน สำรองข้อมูลไว้ในลิ้นชักเดียวกัน เริ่มต้นใช้งานบนคอมพิวเตอร์ที่อาจถูกบุกรุกเครื่องเดียวกัน หรือจัดการโดยบัญชีจัดการรหัสผ่านเดียวกัน การออกแบบก็อาจล้มเหลวได้ในเหตุการณ์เดียว
ขั้นตอนการปฏิบัติ:วาดขอบเขตความล้มเหลวของคุณลงบนกระดาษ: ความล้มเหลวของอุปกรณ์ ไฟไหม้บ้าน การโจรกรรม มัลแวร์ การบีบบังคับ การเข้ายึดบัญชีคลาวด์ และการสูญเสียบุคคลที่ไว้ใจได้ ตรวจสอบให้แน่ใจว่าไม่มีเหตุการณ์ใดเหตุการณ์หนึ่งที่สามารถทำให้ถึงเกณฑ์การลงนามและทำลายเส้นทางการกู้คืนของคุณได้พร้อมกัน
ควรมีผู้ลงนามคนใดคนหนึ่งเป็นกระเป๋าเงินร้อนหรือไม่?
ขึ้นอยู่กับเงื่อนไข:ผู้ลงนามที่เปิดใช้งานอยู่ (Hot Signer) อาจเป็นที่ยอมรับได้ในฐานะกุญแจอำนวยความสะดวก หากเกณฑ์ยังคงต้องการผู้ลงนามที่ปิดใช้งานอยู่ (Cold Signer) ที่เป็นอิสระ ตัวอย่างเช่น ในการออกแบบ 2 ใน 3 ผู้ลงนามทางโทรศัพท์บวกกับผู้ลงนามฮาร์ดแวร์สองคนสามารถทำให้การลงนามตามปกติทำได้ง่ายขึ้น ในขณะที่ยังคงต้องการอุปกรณ์ฮาร์ดแวร์สำหรับการใช้จ่ายแต่ละครั้ง
อย่างไรก็ตาม นี่ไม่เทียบเท่ากับระบบรักษาความปลอดภัยแบบ 2 ใน 3 ที่สมบูรณ์แบบ โทรศัพท์ที่ถูกเจาะระบบได้ให้การอนุมัติที่จำเป็นไปแล้วหนึ่งในสองอย่างแก่ผู้โจมตีแล้ว ความปลอดภัยที่เหลืออยู่จึงกระจุกตัวอยู่ที่ผู้ลงนามที่ไม่เปิดเผยตัวตนเพียงคนเดียว
เพื่อการออมในระยะยาว ผู้ใช้หลายคนจะเลือกเก็บตัวลงนามตู้นิรภัยทุกตัวไว้ในฮาร์ดแวร์เฉพาะ และใช้กระเป๋าเงินดิจิทัลแบบพกพา (hot wallet) ที่แยกต่างหากสำหรับยอดเงินใช้จ่ายจำนวนน้อย วิธีนี้จะสร้างขอบเขตที่ชัดเจน: กระเป๋าเงินดิจิทัลแบบพกพาช่วยอำนวยความสะดวก ส่วนตู้นิรภัยช่วยในการเก็บรักษาข้อมูล
การดำเนินการ:หากคุณรวมผู้ลงนามที่มีสิทธิ์เข้าถึงข้อมูลโดยตรง (hot signer) เข้าไปด้วย ให้จำลองสถานการณ์ว่าผู้ลงนามนั้นถูกบุกรุกแล้ว ถามว่ามาตรการควบคุมที่เหลืออยู่ยังคงแข็งแกร่งเพียงพอหรือไม่
การแยกคีย์สำคัญกว่าความหลากหลายของแบรนด์เพียงอย่างเดียว
การใช้ฮาร์ดแวร์วอลเล็ตหลายยี่ห้อสามารถลดการพึ่งพาการใช้งานเพียงยี่ห้อเดียวได้ แต่ความหลากหลายของยี่ห้อก็ไม่ใช่เรื่องมหัศจรรย์ หากข้อมูลสำคัญ อุปกรณ์ และการสำรองข้อมูลทั้งหมดถูกเก็บไว้ด้วยกัน การโจรกรรมหรือเหตุไฟไหม้แบบเดียวกันก็ยังสามารถทำลายระบบได้ ในทางกลับกัน อุปกรณ์ที่เหมือนกันสามชิ้นในพื้นที่ที่อาจเกิดความเสียหายแยกจากกันอย่างแท้จริง อาจมีความยืดหยุ่นมากกว่าการตั้งค่าแบบ "หลากหลาย" ที่เก็บไว้ในที่เดียวกัน
คำแนะนำด้านการศึกษาของ Ledger เกี่ยวกับ multisig เน้นย้ำถึงการกระจายคีย์ไปตามภูมิศาสตร์และการใช้อุปกรณ์ฮาร์ดแวร์ในการลงนามเช่นกัน ดูภาพรวมแนวทางปฏิบัติที่ดีที่สุดเกี่ยวกับ multisig ของ Ledger
การดำเนินการ:ให้ความสำคัญกับสถานที่ตั้งที่เป็นอิสระ การสำรองข้อมูลที่เป็นอิสระ และการควบคุมการเข้าถึงที่เป็นอิสระ ก่อนที่จะซื้อแบรนด์เพิ่มเติมเพียงเพื่อความหลากหลาย
ย้อนกลับไปมากกว่าแค่คำหลัก
นี่เป็นหนึ่งในความเข้าใจผิดที่อันตรายที่สุดเกี่ยวกับการจัดเก็บข้อมูลแบบหลายลายเซ็น กระเป๋าเงินดิจิทัลแบบลายเซ็นเดียวมักจะสามารถสร้างขึ้นใหม่ได้จากรหัสเริ่มต้น (seed) และสมมติฐานในการสร้างรหัส กระเป๋าเงินดิจิทัลแบบหลายลายเซ็นยังขึ้นอยู่กับนโยบายของกระเป๋าเงินและข้อมูลเมตาของกุญแจสาธารณะที่บอกซอฟต์แวร์ว่าผู้ลงนามแต่ละคนมีความเกี่ยวข้องกันอย่างไร
สำหรับเวิร์กโฟลว์ที่ใช้ตัวอธิบาย (descriptor) ของ Bitcoin นั้น Bitcoin Core จะเปิดเผยตัวอธิบายกระเป๋าเงินและจัดทำเอกสารไว้ในรูปแบบของข้อมูลสคริปต์ที่ใช้โดยกระเป๋าเงินแบบตัวอธิบาย เอกสารปัจจุบันประกอบด้วยRPC listdescriptors ของ Bitcoin Core 30.0นอกจากนี้ เอกสาร RPC multisig รุ่นเก่ากว่ายังแสดงให้เห็นว่าที่อยู่ multisig ถูกกำหนดโดยจำนวนลายเซ็นที่ต้องการบวกกับคีย์ที่เข้าร่วม ดู เอกสาร addmultisigaddress ของ Bitcoin Core
การดำเนินการ:เก็บรักษาข้อมูลนโยบายกระเป๋าเงิน ลายนิ้วมือของผู้ลงนามหรือตัวระบุที่เทียบเท่า เส้นทางการสร้าง คำอธิบายหรือการกำหนดค่าบัญชี เครือข่าย ซอฟต์แวร์กระเป๋าเงินที่ใช้ และคำแนะนำการกู้คืนที่ชัดเจน เก็บข้อมูลเมตาการกู้คืนไว้ให้บุคคลที่ได้รับอนุญาตโดยไม่ต้องเก็บความลับส่วนตัวทั้งหมดไว้ด้วยกัน
ตรวจสอบที่อยู่และรายละเอียดการทำธุรกรรมบนหน้าจอแสดงผลที่เชื่อถือได้
การลงนามแบบหลายลายเซ็นไม่สามารถช่วยคุณได้หากผู้ลงนามทุกคนอนุมัติธุรกรรมที่เป็นอันตรายเดียวกันโดยไม่ไตร่ตรอง องค์ประกอบของมนุษย์ยังคงมีความสำคัญ คอมพิวเตอร์ผู้ประสานงานที่ถูกบุกรุกอาจแสดงปลายทางที่ไม่ถูกต้อง การเรียกใช้สัญญาที่เป็นอันตราย หรือจำนวนเงินที่ไม่คาดคิด การลงนามด้วยฮาร์ดแวร์จะมีประโยชน์มากที่สุดเมื่อคุณตรวจสอบรายละเอียดที่สำคัญบนอุปกรณ์นั้นเอง แทนที่จะเชื่อถือเฉพาะหน้าจอคอมพิวเตอร์
สำหรับบัญชีสัญญาอัจฉริยะ รูปแบบความเสี่ยงนั้นกว้างกว่าแค่ "กุญแจอยู่ที่ไหน?" เอกสาร Safe อธิบายถึงโมดูลและระบบป้องกันที่สามารถขยายพฤติกรรมได้ แต่ยังเตือนด้วยว่าโมดูลและระบบป้องกันเหล่านี้มีความสำคัญต่อความปลอดภัย ระบบป้องกันที่เสียหายอาจขัดขวางการดำเนินการธุรกรรมได้ โปรดดูคำเตือนด้านความปลอดภัยของ setGuard ใน Safe
ข้อควรปฏิบัติ:ก่อนลงนาม โปรดตรวจสอบปลายทาง จำนวนเงิน เครือข่าย ค่าธรรมเนียม และ—เมื่อเกี่ยวข้องกับสัญญา—การดำเนินการจริงที่ได้รับอนุญาต ถือว่าการเปลี่ยนแปลงโมดูลใหม่ การป้องกัน การอนุญาต หรือนโยบาย เป็นธุรกรรมที่มีความเสี่ยงสูง
อย่ากำหนดเกณฑ์ขั้นต่ำให้เท่ากับผู้ลงนามทุกคน เว้นแต่คุณต้องการความเห็นพ้องเป็นเอกฉันท์จริงๆ
กระเป๋าเงินแบบ 3 ใน 3 ดูแข็งแกร่งกว่าแบบ 2 ใน 3 เพราะทุกธุรกรรมต้องใช้กุญแจทุกดอก แต่ก็หมายความว่าหากกุญแจดอกใดดอกหนึ่งหายไปอย่างถาวร อาจทำให้เงินในกระเป๋าถูกระงับได้ สำหรับผู้ใช้หลายคนแล้ว นี่เป็นการแลกเปลี่ยนที่ไม่คุ้มค่าในด้านความยืดหยุ่นต่อความเสียหาย
คำแนะนำการตั้งค่าอย่างเป็นทางการของ Safe แนะนำให้พิจารณากำหนดเกณฑ์ที่ต่ำกว่าจำนวนผู้ลงนามทั้งหมด เพื่อป้องกันไม่ให้บัญชีถูกล็อกโดยอัตโนมัติหากมีผู้ลงนามเพียงคนเดียวที่ไม่สามารถเข้าถึงได้ นี่ไม่ใช่กฎสากล – สถานการณ์การกำกับดูแลบางอย่างกำหนดให้ต้องได้รับความเห็นชอบเป็นเอกฉันท์ – แต่เป็นค่าเริ่มต้นที่มีประโยชน์สำหรับบัญชีที่ดูแลโดยบุคคลและบัญชีการเงินเพื่อการดำเนินงานจำนวนมาก
ขั้นตอนการดำเนินการ:ตัดสินใจว่าความเสี่ยงที่ใหญ่กว่าของคุณคือการใช้จ่ายโดยไม่ได้รับอนุญาตหรือการสูญเสียสิทธิ์การเข้าถึงอย่างถาวร กำหนดเกณฑ์ขั้นต่ำหลังจากตอบคำถามนั้นแล้วเท่านั้น
การฝึกซ้อมกู้ภัยเป็นส่วนหนึ่งของห้องนิรภัย
หลักการที่ได้รับการตรวจสอบแล้ว:การสำรองข้อมูลที่ไม่เคยได้รับการทดสอบนั้นเป็นเพียงข้อสันนิษฐานเท่านั้น การออกแบบที่แข็งแกร่งที่สุดจะต้องมีวิธีการที่ปลอดภัยในการตรวจสอบว่าผู้ลงนาม บันทึกการกำหนดค่า และคำแนะนำในการกู้คืนยังคงใช้งานได้
การกู้คืนข้อมูลไม่จำเป็นต้องย้ายเงินทั้งหมดของคุณ คุณสามารถตรวจสอบได้ว่าซอฟต์แวร์กระเป๋าเงินดิจิทัลที่ใช้ทดแทนนั้นรู้จักนโยบายที่ต้องการหรือไม่ ผู้ลงนามแต่ละคนสามารถลงนามได้หรือไม่ ที่อยู่ผู้รับตรงกันอย่างอิสระหรือไม่ และผู้รับผิดชอบทราบว่าข้อมูลที่จำเป็นอยู่ที่ใด สำหรับธุรกิจ ให้บันทึกสิ่งที่เกิดขึ้นเมื่อพนักงานลาออก ผู้ลงนามหายไป รุ่นอุปกรณ์ถูกยกเลิก หรือสงสัยว่ารหัสสำคัญถูกบุกรุก
การดำเนินการ:กำหนดให้มีการตรวจสอบการกู้คืนเป็นระยะ และดำเนินการทำธุรกรรมทดสอบขนาดเล็กและควบคุมได้หลังจากมีการเปลี่ยนแปลงครั้งใหญ่ในกระเป๋าเงินดิจิทัล เฟิร์มแวร์ ผู้ลงนาม หรือบุคลากร
เก็บกระเป๋าสตางค์ที่ใช้ประจำวันไว้นอกตู้เซฟ
การออกแบบระบบจัดเก็บข้อมูลแบบออฟไลน์ที่ดีที่สุดมักจะช่วยเพิ่มความสะดวกในการใช้งานโดยยอมรับว่าไม่ใช่ทุกธุรกรรมที่จะต้องมีพิธีการรักษาความปลอดภัยอย่างเข้มงวด ยอดเงินคงเหลือในกระเป๋าเงินดิจิทัลแบบออนไลน์จำนวนเล็กน้อยก็เพียงพอสำหรับการชำระเงินทั่วไป แอปพลิเคชันแบบกระจายอำนาจ หรือการฝากเงินผ่านแพลตฟอร์มแลกเปลี่ยน ในขณะที่ระบบจัดเก็บข้อมูลแบบหลายลายเซ็นยังคงถูกออกแบบมาให้ใช้งานไม่สะดวกโดยเจตนา
การแยกส่วนนี้ช่วยจำกัดขอบเขตความเสียหาย หากกระเป๋าเงินดิจิทัลแบบออนไลน์ถูกโจมตีหรือถูกบุกรุก ผู้โจมตีจะได้รับเพียงยอดเงินคงเหลือที่ใช้ในการดำเนินงาน ไม่ใช่ยอดเงินในคลัง ควรเติมเงินจากตู้นิรภัยตามจำนวนหรือตารางเวลาที่กำหนดไว้ล่วงหน้า แทนที่จะเปลี่ยนตู้นิรภัยนั้นให้กลายเป็นกระเป๋าเงินดิจิทัลที่ใช้งานบ่อยบนเบราว์เซอร์
คำแนะนำ:กำหนดวงเงินสูงสุดในกระเป๋าเงินดิจิทัลแบบพกพา โดยพิจารณาจากจำนวนเงินที่คุณสามารถยอมรับการสูญเสียได้โดยไม่กระทบต่อการลงทุนระยะยาวของคุณ
แบบแผนโดยย่อสำหรับระบบจัดเก็บข้อมูลแบบมัลติซิกที่ทนทาน
- ตั้งค่าเกณฑ์ที่มากกว่าหนึ่ง เพื่อป้องกันไม่ให้กุญแจดอกเดียวใช้จ่ายเงินในคลังจนหมด
- ควรกำหนดเกณฑ์ขั้นต่ำให้ต่ำกว่าจำนวนผู้ลงนามทั้งหมด เว้นแต่ว่าการลงนามเป็นเอกฉันท์เป็นข้อกำหนดโดยเจตนา
- ควรแยกผู้ลงนามและข้อมูลสำรองไว้ในโดเมนความล้มเหลวที่แท้จริง ไม่ใช่แค่ในลิ้นชักที่แตกต่างกัน
- ควรเลือกใช้ฮาร์ดแวร์ลงนามเฉพาะสำหรับคีย์ตู้นิรภัยระยะยาว
- หากใช้ Hot Signer โปรดตรวจสอบให้แน่ใจว่า Hot Signer นั้นไม่สามารถอนุมัติการใช้จ่ายได้หากไม่มี Cold Signer ที่เป็นอิสระ
- สำรองข้อมูลการตั้งค่ากระเป๋าเงินและข้อมูลเมตาแบบสาธารณะ รวมถึงข้อมูลสำหรับการกู้คืนแบบส่วนตัวด้วย
- ตรวจสอบรายละเอียดการทำธุรกรรมบนหน้าจอของผู้ลงนามที่เชื่อถือได้ทุกครั้งที่ทำได้
- ควรเก็บเงินสำหรับค่าใช้จ่ายประจำวันไว้ภายนอกตู้นิรภัย
- ทดสอบการกู้คืนข้อมูลและการเปลี่ยนผู้ลงนามก่อนที่เหตุฉุกเฉินจะบังคับให้คุณเรียนรู้ภายใต้ความกดดัน
สิ่งที่ไม่สามารถกำหนดได้อย่างเป็นสากล
ไม่มีแหล่งข้อมูลใดสามารถบอกคุณได้ถึงเกณฑ์ที่ “สมบูรณ์แบบ” จำนวนผู้ลงนาม สถานที่จัดเก็บ หรือโครงสร้างกระเป๋าเงินดิจิทัล โดยที่ไม่ทราบแบบจำลองภัยคุกคาม แผนการจัดการทรัพย์สิน ความสามารถทางเทคนิค เขตอำนาจศาล และผู้ที่จะต้องสามารถกู้คืนเงินได้ ผู้ถือครองรายเดียวที่ปกป้องเงินออมเพื่อการเกษียณอายุมีความต้องการที่แตกต่างจากฝ่ายการเงินที่มีพนักงานห้าคน และองค์กรอาจต้องการการควบคุมภายในที่ครอบคลุมมากกว่าแค่ซอฟต์แวร์กระเป๋าเงินดิจิทัล
ดังนั้นเป้าหมายที่มีประโยชน์จึงไม่ใช่ความซับซ้อนสูงสุด แต่เป็นการออกแบบที่ไม่มีอุปกรณ์ บุคคล บัญชี หรือสถานที่ทางกายภาพใด ๆ ที่ถูกบุกรุก สามารถทั้งอนุญาตการเข้าถึงตู้นิรภัยและลบตัวเลือกการกู้คืนของคุณได้ในเวลาเดียวกัน
ขั้นตอนสุดท้าย:เขียนแบบแผนลงไป ทดสอบด้วยเงินจำนวนเล็กน้อย ฝึกซ้อมการกู้คืน และค่อยโอนเงินจำนวนมากเข้าไปในตู้นิรภัย









