ประเด็นสำคัญที่สุดจากไตรมาสที่ 4 ปี 2026 คือ การพิสูจน์ความรู้เป็นศูนย์ (Zero-Knowledge Proofs หรือ ZK) ไม่ได้เป็นเพียงเทคนิคการปรับขนาด Layer 2 เฉพาะทางอีกต่อไปแล้ว แต่กำลังกลายเป็นเลเยอร์การตรวจสอบที่กว้างขึ้นสำหรับระบบแบบ Ethereum ในขณะที่การใช้งานที่เน้นความเป็นส่วนตัวกำลังเข้าใกล้การใช้งานจริงมากขึ้น สำหรับผู้สร้างและนักลงทุน นั่นหมายความว่าคำถามกำลังเปลี่ยนจาก “ZK จะใช้งานได้จริงหรือไม่?” ไปเป็น “สถาปัตยกรรม ZK ใดที่แก้ปัญหาเฉพาะนี้ได้ด้วยต้นทุน ความหน่วง และรูปแบบความน่าเชื่อถือที่ยอมรับได้?”
ในด้านความสามารถในการขยายขนาด แผนงานของ Ethereum ในปัจจุบันมองว่างาน zkEVM เป็นเส้นทางไปสู่การตรวจสอบความถูกต้องของการดำเนินการในเลเยอร์ 1 เอง ไม่ใช่แค่การตรวจสอบแบบ rollup เท่านั้น ในด้านความเป็นส่วนตัว แผนงานปัจจุบันเน้นย้ำถึงการพิสูจน์แบบส่วนตัวและการเปิดเผยข้อมูลแบบเลือกสรรมากกว่าการปกปิดตัวตนโดยสิ้นเชิง เหล่านี้เป็นกรณีการใช้งานที่แยกจากกันซึ่งใช้เทคโนโลยีการพิสูจน์ร่วมกัน แต่มีข้อกำหนดของผลิตภัณฑ์ที่แตกต่างกัน
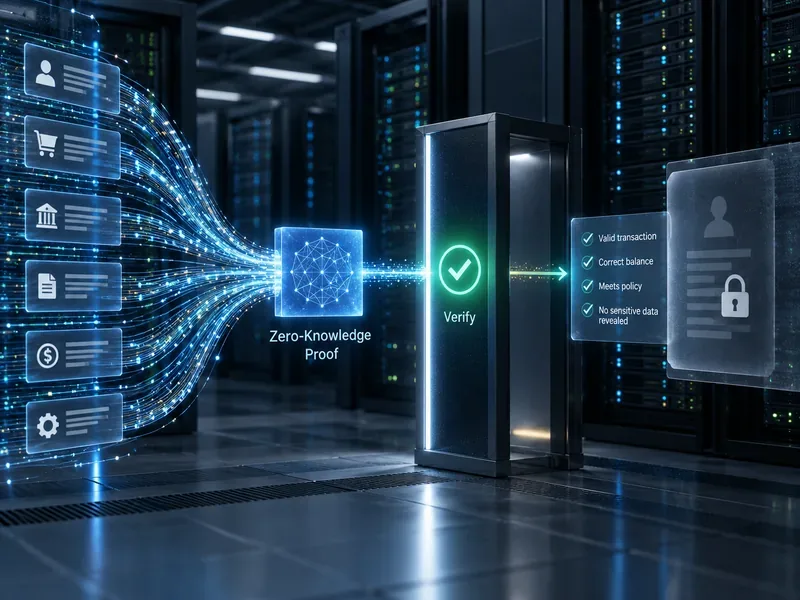 การพิสูจน์โดยไม่ต้องอาศัยความรู้ (zero-knowledge proof) ช่วยให้ผู้ตรวจสอบยืนยันได้ว่ากฎนั้นเป็นไปตามที่กำหนดโดยไม่ต้องได้รับข้อมูลส่วนตัวที่อยู่เบื้องหลัง ในทำนองเดียวกัน แนวคิดการบีบอัดการพิสูจน์นี้ยังสามารถลดปริมาณการคำนวณที่ผู้ตรวจสอบบล็อกเชนต้องทำซ้ำได้อีกด้วย
เหตุใดไตรมาสที่ 4 ปี 2026 จึงมีความสำคัญต่อการพิสูจน์ความรู้เป็นศูนย์
แนวโน้มที่ชัดเจนที่สุดคือการขยายขอบเขตการออกแบบ ZK (Zero Knowledge) แผนงาน zkEVM อย่างเป็นทางการของ Ethereum อธิบายถึงอนาคตที่ผู้พิสูจน์เฉพาะทางจะดำเนินการบล็อก Ethereum และสร้างหลักฐานที่กระชับ ทำให้โหนดต่างๆ สามารถตรวจสอบหลักฐานนั้นได้แทนที่จะดำเนินการธุรกรรมทุกครั้งใหม่ หน้าเว็บดังกล่าว ซึ่งได้รับการอัปเดตเมื่อวันที่ 24 มิถุนายน 2026 ระบุว่าการพิสูจน์แบบเรียลไทม์ การบูรณาการกับไคลเอ็นต์การดำเนินการ และเศรษฐศาสตร์ของผู้พิสูจน์ที่ยั่งยืนเป็นแนวทางที่กำลังดำเนินการอยู่ ดูแผนงาน zkEVM ของ Ethereum ได้ที่ นี่
นี่ไม่ได้หมายความว่าผู้ตรวจสอบความถูกต้องของ Ethereum ได้หยุดการดำเนินการบล็อกซ้ำแล้ว แต่หมายความว่า ZK กำลังได้รับการพัฒนาให้เป็นโครงสร้างพื้นฐานหลักที่เป็นไปได้ ความแตกต่างนี้มีความสำคัญ: การรวมข้อมูล ZK ในปัจจุบันและการพิสูจน์การดำเนินการ L1 ในอนาคตนั้นแก้ปัญหาที่เกี่ยวข้องกันแต่แตกต่างกัน
สำหรับการวางแผนในไตรมาสที่ 4 ข้อสรุปที่สำคัญนั้นตรงไปตรงมา คือ ความสามารถในการขยายขนาดของ ZK กำลังกลายเป็นเรื่องของโครงสร้างพื้นฐานมากขึ้น ในขณะที่ความเป็นส่วนตัวกำลังกลายเป็นเรื่องเฉพาะของแอปพลิเคชันมากขึ้น
แนวโน้มที่ 1: การขยายขนาดของ ZK กำลังเปลี่ยนจาก rollups ไปสู่การตรวจสอบ Layer 1
ZK rollup ยังคงเป็นหนึ่งในวิธีการใช้งานการพิสูจน์ความถูกต้องที่ได้รับการยอมรับมากที่สุด โดยจะดำเนินการธุรกรรมนอกเครือข่าย รวบรวมธุรกรรมเป็นกลุ่ม และส่งหลักฐานว่าการเปลี่ยนสถานะที่เกิดขึ้นนั้นถูกต้อง เอกสารของ Ethereum อธิบายว่าวิธีนี้สามารถลดการคำนวณซ้ำซ้อนและปรับปรุงประสิทธิภาพของเงินทุนได้ เนื่องจากไม่จำเป็นต้องมีช่วงเวลาตรวจสอบความถูกต้องแบบมองโลกในแง่ดีสำหรับการถอนเงิน ดูเอกสาร zero-knowledge rollup ของ Ethereum ได้ที่ นี่
การพัฒนาล่าสุดคือการผลักดันให้ใช้ zkEVM สำหรับการตรวจสอบบล็อกของ Ethereum เอง มูลนิธิ Ethereum รายงานเมื่อปลายปี 2025 ว่าระบบที่เข้าร่วมได้ก้าวข้ามเกณฑ์การพิสูจน์แบบเรียลไทม์ที่สำคัญ โดย zkVM ชั้นนำสามารถพิสูจน์บล็อกส่วนใหญ่ได้ภายในสล็อต Ethereum เดียวบนฮาร์ดแวร์เป้าหมาย จากนั้นมูลนิธิจึงเปลี่ยนมาให้ความสำคัญกับความปลอดภัย ขนาดของหลักฐาน และการบูรณาการมากกว่าความเร็วเพียงอย่างเดียว ลำดับความสำคัญของโปรโตคอลปี 2026 ในปัจจุบันยังคงอธิบาย zkEVM ว่าเป็นเส้นทางทีละขั้นจากหลักฐานการดำเนินการที่เป็นทางเลือกไปสู่หลักฐานที่คาดหวังและในที่สุดก็เป็นข้อบังคับ ดูลำดับความสำคัญของโปรโตคอลเดือนกันยายน 2026 ของมูลนิธิ Ethereum
ใครควรสนใจเรื่องนี้?ทีมพัฒนาโครงสร้างพื้นฐาน นักพัฒนา Rollup ผู้ใช้งาน Node และโครงการที่สร้างระบบประมวลผลที่ตรวจสอบได้ ควรจับตาดูเรื่องนี้อย่างใกล้ชิด แอปพลิเคชันสำหรับผู้บริโภคที่ต้องการเพียงแค่ธุรกรรมที่ถูกลง ไม่จำเป็นต้องออกแบบโดยคำนึงถึงการพิสูจน์ L1 ในอนาคตในปัจจุบัน
แนวโน้มที่ 2: การพิสูจน์แบบเรียกซ้ำกำลังกลายเป็นกลไกพื้นฐานที่ใช้งานได้จริงสำหรับการปรับขนาด
การพิสูจน์แบบเรียกซ้ำช่วยให้การพิสูจน์หนึ่งสามารถยืนยันความถูกต้องของการพิสูจน์อื่นๆ ได้ แทนที่จะตรวจสอบการพิสูจน์อิสระจำนวนมากบนบล็อกเชน ระบบสามารถรวมการพิสูจน์เหล่านั้นเข้าเป็นจำนวนการพิสูจน์สุดท้ายที่น้อยลง ซึ่งมีประโยชน์เมื่อปริมาณงานเพิ่มขึ้น เนื่องจากค่าใช้จ่ายในการตรวจสอบสามารถกระจายไปในหลายๆ ชุดข้อมูล บล็อกเชน หรือการคำนวณของแอปพลิเคชันได้
Starknet ใช้การพิสูจน์แบบเรียกซ้ำ STARK ในการใช้งานจริงมาหลายปีแล้ว และแผนงานปี 2026 ของ Starknet ยังคงถือว่าระบบการพิสูจน์เป็นกลไกหลักในการขยายขนาด ล่าสุด บันทึกก่อนวางจำหน่ายเวอร์ชัน 0.14.4 ของ Starknet ในเดือนกันยายน 2026 อธิบายถึงการสนับสนุนการพิสูจน์ธุรกรรมเดียวที่มีขนาดเท่าบล็อกผ่านกระบวนการพิสูจน์ฝั่งไคลเอ็นต์ SNIP-36 โดยอยู่ภายใต้ข้อจำกัดการดำเนินการที่ระบุไว้ วันที่วางแผนไว้สำหรับการเปิดใช้งาน mainnet คือวันที่ 5 ตุลาคม 2026 ซึ่งรอการอนุมัติจากหน่วยงานกำกับดูแล เนื่องจากวันที่ดังกล่าวยังไม่แน่นอน ณ เวลาที่เขียนบทความนี้ จึงไม่ควรถือว่าเป็นการอัปเกรด mainnet ที่เสร็จสมบูรณ์แล้ว ดูบันทึกก่อนวางจำหน่าย Starknet เวอร์ชัน 0.14.4 ได้ที่ นี่
การเรียกซ้ำเหมาะสมเมื่อใด?มันน่าสนใจเมื่อการพิสูจน์หลายอย่างต้องลงเอยที่ผู้ตรวจสอบคนเดียวกัน หรือเมื่อการคำนวณที่ซับซ้อนสามารถแบ่งออกเป็นงานพิสูจน์แบบขนานและบีบอัดในภายหลังได้ แต่จะน่าสนใจน้อยลงเมื่อปริมาณงานน้อยจนการประมวลผลโดยตรงถูกกว่าและง่ายกว่าในเชิงปฏิบัติการ
แนวโน้มที่ 3: ความเป็นส่วนตัวกำลังเปลี่ยนจาก “ปกปิดทุกอย่าง” ไปสู่การเปิดเผยข้อมูลแบบเลือกสรร
ความเป็นส่วนตัวมักถูกกล่าวถึงราวกับว่าแอปพลิเคชันบล็อกเชนต้องเลือกระหว่างความโปร่งใสโดยสมบูรณ์และการไม่เปิดเผยตัวตนโดยสมบูรณ์ แต่โมเดลที่กำลังเกิดขึ้นนั้นมีความซับซ้อนกว่านั้น แผนงานด้านความเป็นส่วนตัวของ Ethereum ซึ่งได้รับการอัปเดตเมื่อวันที่ 24 สิงหาคม 2026 ระบุว่าการอ่านแบบส่วนตัว การเขียนแบบส่วนตัว และการพิสูจน์แบบส่วนตัวเป็นปัญหาที่แยกจากกัน โดยกำหนดกรอบความเป็นส่วนตัวไว้อย่างชัดเจนว่าเป็นการเปิดเผยแบบเลือกสรร: การพิสูจน์ข้อเท็จจริงโดยไม่ต้องเปิดเผยข้อมูลพื้นฐานทั้งหมด ดูแผนงานด้านความเป็นส่วนตัวของ Ethereum ได้ที่ นี่
ตัวอย่างที่เป็นรูปธรรมคือการตรวจสอบอายุหรือคุณสมบัติ แอปพลิเคชันอาจต้องการทราบว่าผู้ใช้มีอายุเกินกว่าที่กำหนด เป็นสมาชิกของกลุ่มที่ได้รับอนุมัติ หรือมียอดเงินคงเหลือถึงเกณฑ์ที่กำหนด หลักฐาน ZK สามารถตรวจสอบเงื่อนไขดังกล่าวได้โดยไม่ต้องเปิดเผยวันเกิด เอกสารประจำตัว ชุดข้อมูลประจำตัวที่สมบูรณ์ หรือประวัติบัญชี
แนวทางนี้มีความเกี่ยวข้องอย่างยิ่งกับเรื่องการระบุตัวตน การชำระเงิน การเงินของสถาบัน เกมที่มีข้อมูลซ่อนอยู่ และแอปพลิเคชันที่ภาครัฐอาจเปิดเผยพฤติกรรมที่มีความอ่อนไหวทางการค้า
ข้อจำกัดที่สำคัญ: กระชับไม่ได้หมายความว่าเป็นส่วนตัวเสมอไป
หนึ่งในข้อผิดพลาดที่ง่ายที่สุดคือการสันนิษฐานว่า zkVM ทุกตัวจะซ่อนข้อมูลป้อนเข้าโดยอัตโนมัติ เอกสารเกี่ยวกับความเป็นส่วนตัวของ Ethereum เตือนว่าระบบหลายระบบที่เรียกกันทั่วไปว่า zkVM นั้นส่วนใหญ่กระชับ: พวกมันสร้างหลักฐานที่กะทัดรัดซึ่งตรวจสอบได้ง่าย แต่ไม่ได้ให้คุณสมบัติการซ่อนข้อมูลที่จำเป็นสำหรับการใช้งานด้านความเป็นส่วนตัวเสมอไป นักพัฒนาจำเป็นต้องตรวจสอบคุณสมบัติความรู้เป็นศูนย์ที่แท้จริงของระบบการพิสูจน์และการใช้งานของมัน แทนที่จะพึ่งพาป้ายกำกับ "zk"
แนวโน้มที่ 4: สัญญาอัจฉริยะส่วนตัวกำลังเข้าใกล้การใช้งานจริงมากขึ้น
Aztec เป็นตัวอย่างที่เป็นรูปธรรมของการให้ความสำคัญกับความเป็นส่วนตัวเป็นอันดับแรก การอัปเดต Alpha V5 ที่ประกาศเมื่อวันที่ 21 กรกฎาคม 2026 ระบุว่าเวลาในการพิสูจน์ธุรกรรมส่วนตัวลดลงมากกว่าสองเท่าเมื่อเทียบกับเวอร์ชันก่อนหน้า และต้นทุนของธุรกรรมส่วนตัวอย่างสมบูรณ์ลดลงประมาณครึ่งหนึ่ง นอกจากนี้ ในเอกสารเดียวกันยังมีการกล่าวถึงแอปพลิเคชันที่รักษาความเป็นส่วนตัวในระยะเริ่มต้นซึ่งทำงานบนเครือข่าย ดูAztec Alpha V5
การออกแบบโดยรวมของ Aztec ผสมผสานการทำงานแบบส่วนตัวและแบบสาธารณะเข้าด้วยกัน ทำให้นักพัฒนาสามารถตัดสินใจได้ว่าข้อมูลและตรรกะใดบ้างที่ต้องเปิดเผยต่อสาธารณะ และข้อมูลใดบ้างที่สามารถคงไว้เป็นส่วนตัวได้ นอกจากนี้ยังเน้นการเปิดเผยข้อมูลแบบเลือกสรรในกรณีต่างๆ เช่น การปฏิบัติตามกฎระเบียบ การรายงานภาษี และการมอบสิทธิ์ ดูรายละเอียดเพิ่มเติมได้ที่The Aztec Stack
เหมาะสำหรับใคร?แอปพลิเคชันที่สูญเสียคุณค่าอย่างแท้จริงเมื่อสถานะทั้งหมดเป็นสาธารณะ หากสัญญาอัจฉริยะสาธารณะทั่วไปตรงตามข้อกำหนดของผลิตภัณฑ์อยู่แล้ว การเพิ่มสถานะส่วนตัวจะนำมาซึ่งความซับซ้อนในการพิสูจน์ การจัดการคีย์ กระเป๋าเงิน การดีบัก และการปฏิบัติตามกฎระเบียบ ซึ่งอาจไม่คุ้มค่า
แนวโน้มที่ 5: ประสิทธิภาพของเครื่องพิสูจน์ไม่ใช่เกณฑ์วัดเดียวที่สำคัญอีกต่อไป
ความเร็วในการสร้างหลักฐานดิบยังคงมีความสำคัญ แต่การประเมินในไตรมาสที่ 4 ควรพิจารณาถึงข้อสมมติด้านความปลอดภัย การกระจุกตัวของฮาร์ดแวร์ ขนาดของหลักฐาน ต้นทุนของผู้ตรวจสอบ การกระจายความหน่วง และว่าระบบขึ้นอยู่กับการตั้งค่าที่เชื่อถือได้หรือไม่ งานพิสูจน์แบบเรียลไทม์ของมูลนิธิ Ethereum ได้เน้นย้ำถึงข้อกำหนดด้านความปลอดภัยและการวิเคราะห์การเข้ารหัสที่ตรวจสอบโดยเครื่องจักรมากขึ้นเรื่อยๆ หลังจากที่ประสิทธิภาพดีขึ้นอย่างมาก
สิ่งนี้เปลี่ยนวิธีการที่ทีมควรเปรียบเทียบชุดโปรแกรมพิสูจน์หลักฐานแบบ ZK โปรแกรมพิสูจน์หลักฐานที่เร็วกว่าไม่ได้หมายความว่าจะเป็นตัวเลือกที่ดีกว่าสำหรับการใช้งานจริงเสมอไป หากโปรแกรมนั้นต้องการฮาร์ดแวร์ที่มีประสิทธิภาพสูง มีข้อสมมติด้านความปลอดภัยที่อ่อนแอกว่า สร้างหลักฐานที่มีขนาดใหญ่เกินไป หรือไม่สามารถตอบสนองความต้องการด้านความเป็นส่วนตัวของแอปพลิเคชันได้
| กรณีศึกษา | ZK กำลังทำอะไรอยู่ | เหมาะที่สุดเมื่อ | ระวัง |
|---|
| การปรับขนาด L2 | พิสูจน์การเปลี่ยนสถานะแบบกลุ่ม | คุณต้องการต้นทุนการทำธุรกรรมที่ต่ำลงและการชำระเงินด้วย Ethereum | การรวมศูนย์การจัดลำดับข้อมูล ความพร้อมใช้งานของข้อมูล การพิสูจน์ต้นทุน |
| การตรวจสอบการดำเนินการ L1 | พิสูจน์ให้เห็นถึงการดำเนินการบล็อกที่ถูกต้อง | คุณกำลังสร้างโครงสร้างพื้นฐานหลักหรือระบบการทำงานที่ตรวจสอบได้ | ความปลอดภัย ความสมบูรณ์ของการบูรณาการ เศรษฐศาสตร์ของผู้พิสูจน์ |
| ข้อมูลส่วนตัวหรือข้อมูลประจำตัว | พิสูจน์ข้อเท็จจริงโดยไม่เปิดเผยแหล่งข้อมูล | คุณจำเป็นต้องเปิดเผยข้อมูลแบบเลือกสรร | ความน่าเชื่อถือของข้อมูลประจำตัว การเพิกถอน การรั่วไหลของข้อมูลเมตา |
| สัญญาอัจฉริยะส่วนตัว | ซ่อนสถานะหรือการคำนวณที่เลือกไว้ขณะตรวจสอบความถูกต้อง | หน่วยงานภาครัฐจะเปิดเผยข้อมูลกิจกรรมของผู้ใช้หรือธุรกิจที่มีความละเอียดอ่อน | การพิสูจน์ประสบการณ์ผู้ใช้ (UX) ให้กับลูกค้า การกู้คืนข้อมูลสำคัญ การแก้ไขข้อผิดพลาด และการปฏิบัติตามข้อกำหนด |
| การรวบรวมหลักฐาน | บีบอัดบทพิสูจน์จำนวนมากให้เหลือจำนวนน้อยลง | คุณมอบหมายงานสร้างหลักฐานจำนวนมากให้กับผู้ตรวจสอบร่วมคนเดียว | เพิ่มสถาปัตยกรรมของผู้พิสูจน์และความซับซ้อนของเวลาแฝง |
จะตัดสินใจได้อย่างไรว่า ZK เป็นโซลูชันที่เหมาะสมหรือไม่
เริ่มต้นที่ปัญหามากกว่าการเข้ารหัสลับ ZK เหมาะอย่างยิ่งหากคุณต้องการสิ่งใดสิ่งหนึ่งในสามสิ่งนี้: การตรวจสอบโดยไม่ต้องดำเนินการซ้ำ การตรวจสอบโดยไม่เปิดเผยข้อมูลป้อนเข้าส่วนตัว หรือการรวมการคำนวณที่ได้รับการพิสูจน์แล้วอย่างอิสระหลายๆ ครั้ง หากคุณไม่ต้องการคุณสมบัติใดๆ เหล่านั้น การดำเนินการแบบดั้งเดิม การลงลายมือชื่อ การควบคุมการเข้าถึง หรือความเป็นส่วนตัวของฐานข้อมูลอาจง่ายกว่า
เลือกใช้ ZK rollup เมื่อความปลอดภัยในการชำระเงินมีความสำคัญมากกว่าการดำเนินงานห่วงโซ่อุปทานของคุณเอง
หากผลิตภัณฑ์ของคุณต้องการต้นทุนการดำเนินการที่ถูกกว่าด้วยการชำระเงินผ่าน Ethereum เป็นหลัก การใช้ระบบ Rollup ที่มีความเสถียรอาจเหมาะสมกว่าการออกแบบระบบพิสูจน์ความถูกต้องแบบกำหนดเอง แอปพลิเคชันจะได้รับประโยชน์จากระบบจัดลำดับ (Sequencer), ระบบเชื่อมต่อ (Bridge), ระบบพิสูจน์ความถูกต้อง (Prover) และสภาพแวดล้อมการพัฒนาที่มีอยู่แล้ว แทนที่จะต้องเป็นเจ้าของระบบทั้งหมดเอง
เลือกใช้การพิสูจน์ข้อมูลส่วนตัวระดับแอปพลิเคชันเมื่อการเปิดเผยข้อมูลเป็นปัญหาที่แท้จริง
หากข้อกำหนดหลักคือ “พิสูจน์ว่าผู้ใช้รายนี้มีคุณสมบัติเหมาะสมโดยไม่ต้องเปิดเผยข้อมูลพื้นฐานของพวกเขา” อย่าเคลื่อนย้ายแอปพลิเคชันทั้งหมดไปยังสภาพแวดล้อมการทำงานแบบส่วนตัวโดยอัตโนมัติ การพิสูจน์ที่จำกัดขอบเขตสามารถลดความซับซ้อนทางสถาปัตยกรรมและทำให้การตรวจสอบง่ายขึ้น
เลือกสภาพแวดล้อมการทำงานแบบส่วนตัวเมื่อสถานะที่ซ่อนเร้นมีความสำคัญต่อผลิตภัณฑ์
ยอดคงเหลือส่วนตัว การเสนอราคาแบบปิดผนึก ตรรกะการซื้อขายที่เป็นความลับ การดำเนินการกำกับดูแลส่วนตัว และเกมที่มีข้อมูลปกปิด อาจต้องการหลักฐานที่แยกต่างหากมากกว่าหนึ่งรายการ ในกรณีเหล่านั้น เครือข่ายหรือกรอบการทำงานที่ออกแบบมาสำหรับสถานะส่วนตัวอาจเหมาะสมกว่าการเพิ่มวงจรแบบเฉพาะกิจลงในแอปพลิเคชันสาธารณะ
สิ่งที่น่าจับตามองในช่วงไตรมาสที่ 4 ปี 2026
- การบูรณาการ Ethereum L1 zkEVM:ประสิทธิภาพพัฒนาไปอย่างรวดเร็ว แต่ความปลอดภัย การบูรณาการไคลเอ็นต์ แรงจูงใจ และการจัดตารางเวลาโปรโตคอลยังคงเป็นปัจจัยสำคัญ
- การพิสูจน์ฝั่งไคลเอ็นต์:การพิสูจน์ในระดับท้องถิ่นที่ดีขึ้นสามารถทำให้การระบุตัวตนส่วนบุคคลและการดำเนินการของแอปพลิเคชันรู้สึกเหมือนกับการใช้งานกระเป๋าเงินดิจิทัลทั่วไปมากขึ้น แต่ความแปรปรวนของฮาร์ดแวร์ยังคงเป็นข้อจำกัดที่สำคัญ
- การเปิดเผยข้อมูลแบบเลือกสรร:เรื่องนี้มีแนวโน้มที่จะมีความสำคัญต่อแอปพลิเคชันหลักมากกว่าการส่งข้อความ "บล็อกเชนแบบไม่ระบุตัวตน" ทั่วไป เนื่องจากสอดคล้องโดยตรงกับข้อกำหนดด้านการปฏิบัติตามกฎระเบียบและอัตลักษณ์
- การรวมหลักฐาน:การเรียกซ้ำและโครงสร้างพื้นฐานการพิสูจน์ร่วมกันสามารถช่วยปรับปรุงด้านเศรษฐศาสตร์ได้ เนื่องจากมีการสร้างหลักฐานจากเครือข่ายและแอปพลิเคชันจำนวนมากขึ้น
- งานวิจัยด้านความปลอดภัยหลังควอนตัม:ระบบพิสูจน์โดยใช้แฮชกำลังได้รับความสนใจมากขึ้น เนื่องจากงานวิจัยของ Ethereum เชื่อมโยงโครงสร้างพื้นฐาน ZK เข้ากับความคล่องตัวทางด้านการเข้ารหัสในระยะยาวและเป้าหมายหลังควอนตัม งานวิจัยของ Ethereum Foundation ในเดือนสิงหาคม 2026 เกี่ยวกับขอบเขตความปลอดภัยที่ตรวจสอบโดยเครื่องจักรสำหรับ SNARK ที่ใช้แฮชเป็นตัวอย่างหนึ่ง: ความท้าทาย Better Codes
สรุปแล้ว
สำหรับไตรมาสที่ 4 ปี 2026 แนวโน้มที่แข็งแกร่งที่สุดของ ZK คือการหลอมรวมกัน: การขยายขนาด การคำนวณที่ตรวจสอบได้ ความเป็นส่วนตัว และตัวตน ล้วนใช้โครงสร้างพื้นฐานการพิสูจน์ที่เกี่ยวข้องกันมากขึ้น แต่ก็ไม่ได้กลายเป็นตลาดเดียวกันทั้งหมด การรวม ZK ช่วยเพิ่มประสิทธิภาพการทำงานของบล็อกเชน การวิจัย L1 zkEVM มุ่งเป้าไปที่การตรวจสอบความถูกต้องของผู้ตรวจสอบ ระบบความเป็นส่วนตัวมุ่งเน้นไปที่การซ่อนข้อมูลนำเข้าและสถานะ แอปพลิเคชันการเปิดเผยข้อมูลแบบเลือกสรรจะพิสูจน์เฉพาะข้อเท็จจริงที่ผู้ตรวจสอบต้องการเท่านั้น
ดังนั้น การนำไปใช้งานที่เหมาะสมจึงขึ้นอยู่กับคุณสมบัติที่ผลิตภัณฑ์ของคุณไม่สามารถประนีประนอมได้ หากเป็นเรื่องปริมาณงาน ให้ประเมินต้นทุนการพิสูจน์ ความหน่วง และความพร้อมใช้งานของข้อมูล หากเป็นเรื่องความเป็นส่วนตัว ให้ตรวจสอบว่าระบบให้ความรู้เป็นศูนย์อย่างแท้จริง แทนที่จะเป็นเพียงการพิสูจน์แบบกระชับ หากเป็นเรื่องการยอมรับในระดับสถาบัน ให้ประเมินการเปิดเผยข้อมูลแบบเลือกได้ ความสามารถในการตรวจสอบ และการควบคุมการดำเนินงาน เทคโนโลยีความรู้เป็นศูนย์กำลังมีความสามารถมากขึ้นในทั้งสามด้าน แต่การเลือกรูปแบบความน่าเชื่อถือและความเป็นส่วนตัวที่ถูกต้องยังคงมีความสำคัญมากกว่าการเลือกชุดการพิสูจน์ที่ทันสมัยที่สุด









