สำหรับบัญชีคริปโตเคอร์เรนซี การยืนยันตัวตนผ่าน SMS ไม่ควรเป็นปัจจัยที่สองหลักของคุณการโจมตีแบบ SIM-swap อาจทำให้ผู้ร้ายควบคุมหมายเลขโทรศัพท์ที่รับข้อความและการโทรของคุณได้ หากหมายเลขนั้นเป็นหมายเลขเดียวกับที่คุณใช้เข้าสู่ระบบแลกเปลี่ยนหรือรีเซ็ตรหัสผ่าน รหัสยืนยันทาง SMS อาจไม่สามารถพิสูจน์ได้ว่าคุณกำลังเข้าสู่ระบบจริง วิธีที่ได้ผลคือการย้ายบัญชีสำคัญๆ ไปใช้ระบบที่ป้องกันการฟิชชิ่งได้ดีกว่า ซึ่งโดยทั่วไปคือรหัสผ่านหรือคีย์ความปลอดภัยฮาร์ดแวร์ (หากรองรับ) และเสริมความแข็งแกร่งให้กับเส้นทางการกู้คืนข้อมูล
การทำเช่นนี้ไม่ได้ทำให้บัญชีปลอดภัย 100% มัลแวร์ กล่องอีเมลที่ถูกบุกรุก การหลอกลวงทางสังคม ขั้นตอนการกู้คืนที่ไม่ปลอดภัย และอุปกรณ์ที่ถูกปลดล็อกแล้ว ยังคงสามารถทำลายพฤติกรรมที่ดีได้ แต่การแยก SMS ออกจากเส้นทางที่สำคัญที่สุดจะช่วยปิดจุดอ่อนที่สำคัญและเฉพาะเจาะจงได้
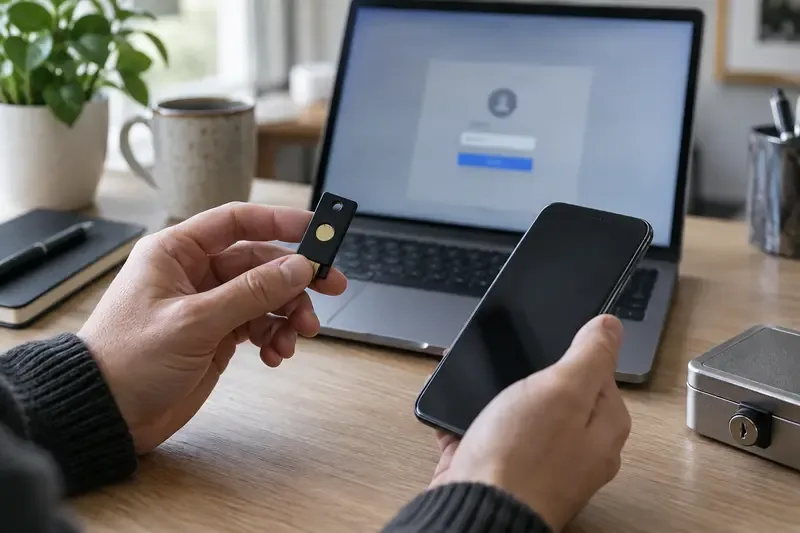 การใช้คีย์ความปลอดภัยฮาร์ดแวร์แยกต่างหากสามารถลดการพึ่งพาหมายเลขโทรศัพท์ในการเข้าสู่ระบบบัญชีได้ เมื่อบริการนั้นรองรับตัวเลือกดังกล่าว
การโจมตีแบบ SIM-swap คืออะไร และเหตุใดการเข้ารหัสลับจึงทำให้เรื่องนี้มีความเร่งด่วน?
การสลับซิม หรือที่เรียกว่าการหลอกลวงโอนย้ายหมายเลขโทรศัพท์ เกิดขึ้นเมื่อมีคนโอนหมายเลขโทรศัพท์ของคุณไปยังซิมหรือ eSIM ที่พวกเขาควบคุมอยู่โดยไม่ได้รับอนุญาต คณะกรรมการการค้าแห่งสหรัฐอเมริกา (FTC) ระบุว่า หากเกิดเหตุการณ์เช่นนี้ขึ้น ขั้นตอนแรกที่ควรทำคือติดต่อผู้ให้บริการเครือข่ายของคุณเพื่อขอหมายเลขคืน FCC ยังระบุว่าการสลับซิมและการหลอกลวงโอนย้ายหมายเลขโทรศัพท์เป็นรูปแบบหนึ่งของการฉ้อโกงโทรศัพท์มือถือด้วย
ผู้โจมตีไม่จำเป็นต้องถอดรหัสข้อความ SMS เป้าหมายของพวกเขาคือการเข้าควบคุมปลายทาง: หมายเลขโทรศัพท์ของคุณ เมื่อทำสำเร็จ พวกเขาอาจได้รับรหัสใช้ครั้งเดียว ข้อความรีเซ็ตรหัสผ่าน การแจ้งเตือนบัญชี และการโทรที่ส่งถึงคุณ ซึ่งอาจเป็นอันตรายอย่างยิ่งสำหรับเว็บเทรดคริปโต เพราะผู้โจมตีอาจพยายามรีเซ็ตรหัสผ่าน อนุมัติอุปกรณ์ใหม่ เปลี่ยนการตั้งค่าการถอน หรือหลีกเลี่ยงกระบวนการกู้คืนที่ไม่รัดกุม
การสูญเสียสัญญาณโทรศัพท์มือถืออย่างกะทันหันอาจเป็นสัญญาณเตือน แต่ไม่ใช่ข้อพิสูจน์ได้เสมอไป การขัดข้อง ปัญหาอุปกรณ์ และปัญหาบัญชี อาจมีสาเหตุทั่วไปได้ ควรให้ความสำคัญกับการสูญเสียการโทร ข้อความ และข้อมูลมือถืออย่างไม่คาดคิด หากเกิดขึ้นพร้อมกับข้อความแจ้งเตือนการรีเซ็ตรหัสผ่าน การแจ้งเตือนการเข้าสู่ระบบ หรือการเปลี่ยนแปลงบัญชีที่ไม่คุ้นเคย
การยืนยันตัวตนสองขั้นตอนผ่าน SMS ดีกว่าการไม่ใช้การยืนยันตัวตนสองขั้นตอนเลยหรือไม่?
โดยทั่วไปแล้ว ใช่ การยืนยันตัวตนสองขั้นตอนผ่าน SMS ยังคงเป็นมาตรการป้องกันเพิ่มเติมเมื่อเทียบกับการใช้รหัสผ่านเพียงอย่างเดียว มันสามารถป้องกันการเข้ายึดบัญชีโดยมิชอบได้บ้าง แต่ความผิดพลาดคือการมองว่ามันเป็นมาตรการป้องกันขั้นสุดท้ายสำหรับทรัพย์สินที่มีค่า
การส่ง SMS มีความเสี่ยงที่แตกต่างจากการใช้แอปยืนยันตัวตนหรือรหัสความปลอดภัย เช่น การสลับซิม การถูกโจรกรรมบัญชีผู้ให้บริการ การฉ้อโกงการโอนย้ายหมายเลข และการดักฟังหรือการเปลี่ยนเส้นทางในระบบโทรคมนาคม แนวทางการระบุตัวตนดิจิทัลของ NIST จัดประเภทการยืนยันตัวตนแบบนอกแบนด์ผ่านเครือข่ายโทรศัพท์สาธารณะว่าเป็นตัวยืนยันตัวตนที่มีข้อจำกัด ซึ่งสะท้อนถึงข้อจำกัดเหล่านั้น CISA แนะนำให้ใช้ MFA ที่ป้องกันฟิชชิ่ง และระบุว่าการจับคู่หมายเลขเป็นทางเลือกสำรองที่ดีกว่าการแจ้งเตือนแบบพุชทั่วไปหรือการโจมตีผ่าน SMS เมื่อไม่สามารถใช้ MFA ที่แข็งแกร่งกว่าได้
| วิธี | สิ่งที่มันป้องกัน | ข้อจำกัดหลักสำหรับบัญชีคริปโต |
|---|
| รหัส SMS | การโจมตีบางประเภทที่ใช้เพียงรหัสผ่านเท่านั้น | อาจล้มเหลวได้หากหมายเลขโทรศัพท์ถูกคนอื่นนำไปใช้งาน |
| รหัสยืนยันตัวตน (TOTP) | การเปลี่ยนซิมการ์ดเนื่องจากไม่ได้รับรหัสผ่านทาง SMS | ยังคงอาจถูกหลอกลวงหรือคัดลอกไปยังเว็บไซต์ปลอมได้ การกู้คืนและการสูญหายของอุปกรณ์จำเป็นต้องมีการวางแผน |
| กุญแจผี | การสลับซิมการ์ดและการพยายามหลอกลวงเอาข้อมูลประจำตัวจำนวนมาก | ความพร้อมใช้งาน การเข้าถึงอุปกรณ์ และตัวเลือกการสำรองข้อมูลจะแตกต่างกันไปตามบริการและระบบนิเวศ |
| คีย์ความปลอดภัยของฮาร์ดแวร์ | การสลับซิมและการลงชื่อเข้าใช้ที่ป้องกันการฟิชชิ่ง เมื่อใช้งานร่วมกับ FIDO/WebAuthn | คุณจำเป็นต้องมีบริการที่ใช้งานร่วมกันได้ รหัสสำรองข้อมูลที่ปลอดภัย และแผนการกู้คืนที่จัดทำเป็นเอกสารไว้อย่างชัดเจน |
ตารางนี้เป็นเพียงเครื่องมือช่วยในการตัดสินใจ ไม่ใช่การอ้างว่าปัจจัยเดียวเพียงพอสำหรับทุกคน สำหรับยอดเงินคงเหลือในบัญชีแลกเปลี่ยนจำนวนมาก ควรใช้วิธีการที่แข็งแกร่งที่สุดเท่าที่แพลตฟอร์มแลกเปลี่ยนนั้นรองรับ จากนั้นจึงปกป้องช่องทางอีเมลและช่องทางการกู้คืนด้วยมาตรฐานที่เทียบเท่ากัน
คุณควรเลือกอัปเกรดใดก่อน?
เริ่มต้นด้วยบัญชีที่สามารถปลดล็อกทุกอย่างได้ นั่นคือกล่องจดหมายอีเมลหลักของคุณ หากลิงก์รีเซ็ตรหัสผ่าน Exchange ของคุณชี้ไปยังกล่องจดหมายนั้น การล็อกอิน Exchange ที่ปลอดภัยก็แทบจะไม่มีประโยชน์อะไรเลยหากบัญชีอีเมลนั้นสามารถรีเซ็ตได้ง่ายๆ ผ่าน SMS เปิดใช้งานรหัสผ่านหรือวิธีการใช้คีย์ฮาร์ดแวร์สำหรับอีเมลหากมี ใช้รหัสผ่านที่ไม่ซ้ำกัน และตรวจสอบที่อยู่อีเมลสำหรับกู้คืน หมายเลขโทรศัพท์สำหรับกู้คืน และเซสชันที่ใช้งานอยู่
ถัดไป ให้เปิดการตั้งค่าความปลอดภัยอย่างเป็นทางการของแต่ละแพลตฟอร์มแลกเปลี่ยน โดยพิมพ์ที่อยู่ที่รู้จักด้วยตนเอง หรือใช้บุ๊กมาร์กที่เชื่อถือได้—ห้ามคลิกลิงก์ในข้อความ ข้อความส่วนตัว หรือโฆษณาค้นหาเด็ดขาด มองหาคำต่างๆ เช่น “passkey,” “security key,” “hardware key,” “FIDO,” หรือ “WebAuthn” ตัวอย่างเช่น เอกสารช่วยเหลือปัจจุบันของ Coinbase ระบุว่า passkey บวกกับ security key เป็นชุดค่าผสมที่ใช้เป็นตัวสำรองหากโทรศัพท์หาย นี่เป็นเพียงตัวอย่างตัวเลือกของผู้ให้บริการรายหนึ่ง ไม่ได้หมายความว่าทุกแพลตฟอร์มแลกเปลี่ยนมีการตั้งค่าเหมือนกัน
จะตั้งค่าระบบยืนยันตัวตนสองขั้นตอน (2FA) ที่ปลอดภัยยิ่งขึ้นได้อย่างไรโดยไม่ทำให้ตัวเองถูกล็อกออกจากระบบ?
ลงทะเบียนตัวยืนยันตัวตนอิสระสองตัวเมื่อบริการอนุญาต
ควรเก็บรหัสผ่านหลักหรือรหัสความปลอดภัยไว้เพียงหนึ่งชุด และวิธีการสำรองข้อมูลอีกหนึ่งวิธีที่ไม่ควรเก็บไว้ในที่เดียวกัน การใช้ฮาร์ดแวร์คีย์สำรองที่เก็บไว้ในที่ปลอดภัยมักจะง่ายกว่าการใช้โทรศัพท์เครื่องเดิมในการสำรองข้อมูลทุกครั้ง อย่าลงทะเบียนอุปกรณ์สำรองข้อมูลที่คุณไม่สามารถระบุหรือควบคุมได้ในภายหลัง
จงบันทึกรหัสกู้คืนไว้โดยเจตนา
รหัสกู้คืนอาจมีประโยชน์ แต่โดยพื้นฐานแล้วมันก็คือรหัสบัญชีนั่นเอง ควรเก็บรักษารหัสเหล่านี้แบบออฟไลน์หรือในโปรแกรมจัดการรหัสผ่านที่มีความปลอดภัยสูง ไม่ใช่ในบันทึกบนคลาวด์ ร่างอีเมล หรือแกลเลอรีภาพหน้าจอ ตรวจสอบให้แน่ใจว่ารหัสครบถ้วนและเป็นปัจจุบัน เพราะบางบริการจะยกเลิกรหัสเก่าเมื่อคุณสร้างชุดรหัสใหม่
ลบ SMS ออกก็ต่อเมื่อมีทางเลือกอื่นที่ผ่านการทดสอบแล้ว
อย่าลบวิธีเข้าสู่ระบบผ่าน SMS ก่อนแล้วคิดว่าวิธีใหม่จะใช้ได้ผล ให้ลงทะเบียนใช้วิธีที่แข็งแกร่งกว่า ออกจากระบบอย่างระมัดระวัง และตรวจสอบว่าคุณสามารถเข้าสู่ระบบได้อีกครั้งจากอุปกรณ์ปกติ ตรวจสอบการสำรองข้อมูลด้วย หากบริการอนุญาต จากนั้นลดหรือลบ SMS สำหรับการเข้าสู่ระบบและการกู้คืน หากบริการนั้นมีตัวเลือกดังกล่าว บริการบางอย่างต้องการหมายเลขโทรศัพท์สำหรับฟังก์ชันด้านกฎระเบียบ การแจ้งเตือน หรือการกู้คืน ในกรณีนั้น ให้ลดอำนาจของ SMS ให้น้อยที่สุดและใช้เฉพาะวิธีการเข้าสู่ระบบที่แข็งแกร่งที่สุดของบริการนั้นแทน
คุณยังควรปกป้องบัญชีผู้ให้บริการโทรศัพท์มือถืออยู่หรือไม่?
แน่นอน การอัปเกรด 2FA จะช่วยลดมูลค่าของหมายเลขโทรศัพท์ที่ถูกขโมย แต่หมายเลขโทรศัพท์ของคุณยังคงรับสาย ข้อความส่วนตัว และอาจได้รับการแจ้งเตือนอยู่ สอบถามผู้ให้บริการว่ามีการป้องกันอะไรบ้างสำหรับการเปลี่ยนซิมและการย้ายหมายเลข เช่น รหัส PIN บัญชี การล็อกการย้ายหมายเลข หรือการตรวจสอบเพิ่มเติม ใช้รหัสผ่านบัญชีผู้ให้บริการที่ไม่ซ้ำกัน อย่าพึ่งพาคำตอบข้อมูลส่วนตัวที่เดาได้ง่ายๆ สำหรับคำถามยืนยันบัญชี
นอกจากนี้ ควรจำกัดการเปิดเผยรายละเอียดส่วนตัวที่ผู้โจมตีอาจใช้เพื่อปลอมตัวเป็นคุณ หลีกเลี่ยงการโพสต์วันเดือนปีเกิด ที่อยู่ หรือหมายเลขโทรศัพท์มือถือของคุณในที่สาธารณะ ระมัดระวังการโทรหรือข้อความที่ไม่คาดคิดจากผู้ให้บริการเครือข่ายโทรศัพท์มือถือที่ขอรหัสบัญชี ติดต่อผู้ให้บริการผ่านหมายเลขที่ได้รับการยืนยันหรือแอปอย่างเป็นทางการแทน
หลังจากล็อกอินแล้ว มีอะไรอีกบ้างที่ช่วยปกป้องข้อมูลคริปโต?
การตรวจสอบสิทธิ์ช่วยรักษาความปลอดภัยในการเข้าใช้งาน แต่ไม่ได้ปกป้องทุกการกระทำหลังจากนั้นโดยอัตโนมัติ เปิดใช้งานรายการอนุญาตที่อยู่สำหรับการถอนเงิน การหน่วงเวลาการถอนเงิน การแจ้งเตือนอุปกรณ์ใหม่ และการยืนยันธุรกรรมเมื่อผู้ให้บริการของคุณรองรับ ตรวจสอบคีย์ API และยกเลิกคีย์ที่คุณไม่ได้ใช้งานอีกต่อไป เก็บเฉพาะจำนวนเงินที่จำเป็นสำหรับการซื้อขายในตลาดแลกเปลี่ยนเท่านั้น การเลือกวิธีการเก็บรักษาเงินทุนมีความเสี่ยงของตัวเองและควรตัดสินใจอย่างรอบคอบ
ใช้รหัสผ่านที่ยาวและไม่ซ้ำกันสำหรับบัญชี Exchange และอีเมลทุกบัญชี โปรแกรมจัดการรหัสผ่านจะช่วยหลีกเลี่ยงการใช้รหัสผ่านซ้ำ และช่วยให้สังเกตโดเมนที่คล้ายกันได้ง่ายขึ้น ก่อนอนุมัติข้อความแจ้งเตือน โปรดอ่านข้อมูลอุปกรณ์และตำแหน่งที่ตั้ง อย่าให้รหัสยืนยัน รหัสกู้คืน วลีเริ่มต้น หรือรหัสส่วนตัวแก่ผู้โทร ตัวแทนแชท หรือผู้ติดต่อทางข้อความส่วนตัวเด็ดขาด
คุณควรทำอย่างไรหากโทรศัพท์ของคุณไม่มีสัญญาณอย่างกะทันหัน?
- ใช้โทรศัพท์หรืออุปกรณ์อื่นติดต่อผู้ให้บริการผ่านช่องทางทางการที่ได้รับการยืนยันแล้ว และรายงานกรณีที่สงสัยว่ามีการสลับซิมการ์ดหรือย้ายค่าย
- จากอุปกรณ์ที่คุณไว้วางใจ ให้รักษาความปลอดภัยอีเมลหลักของคุณก่อน: เปลี่ยนรหัสผ่านหากจำเป็น ยกเลิกการเชื่อมต่อที่ไม่คุ้นเคย และตรวจสอบวิธีการกู้คืน
- ขั้นตอนต่อไปคือการรักษาความปลอดภัยของบัญชีแลกเปลี่ยน หากพบเห็นกิจกรรมที่ไม่ได้รับอนุญาต ให้ใช้การล็อกบัญชีอย่างเป็นทางการของแพลตฟอร์มแลกเปลี่ยนหรือติดต่อฝ่ายสนับสนุน
- เปลี่ยนรหัสผ่านที่อาจถูกเปิดเผย และลบหมายเลขโทรศัพท์ที่ถูกบุกรุกออกจากการใช้เป็นปัจจัยในการยืนยันตัวตนหรือการกู้คืนข้อมูล หากเป็นไปได้
- บันทึกเวลา ข้อความจากผู้ให้บริการ การแจ้งเตือนการเข้าสู่ระบบ และธุรกรรมต่างๆ รายงานการโจรกรรมข้อมูลส่วนบุคคลหรือการฉ้อโกงผ่านช่องทางราชการที่เกี่ยวข้องในประเทศของคุณ
อย่ารีบร้อนตอบข้อความ "ช่วยเหลือ" ที่ส่งเข้ามาขณะเกิดปัญหา ผู้โจมตีมักใช้ประโยชน์จากความเร่งรีบ ให้ไปที่เว็บไซต์อย่างเป็นทางการของผู้ให้บริการโดยตรงและใช้ข้อมูลติดต่อจากเว็บไซต์อย่างเป็นทางการของพวกเขา
คุณจะรู้ได้อย่างไรว่าระบบของคุณมีประสิทธิภาพดีขึ้นอย่างเห็นได้ชัด?
การปกป้องบัญชีคริปโตของคุณจะดีขึ้นเมื่อหมายเลขโทรศัพท์ที่ถูกขโมยเพียงอย่างเดียวไม่สามารถรีเซ็ตบัญชีอีเมลหรือบัญชีแลกเปลี่ยนของคุณได้ คุณมีอย่างน้อยหนึ่งสำเนาสำรองที่ผ่านการทดสอบและเป็นอิสระ รหัสกู้คืนได้รับการปกป้อง และคุณสามารถอธิบายได้ว่าคุณจะทำอย่างไรหากโทรศัพท์หลักสูญหาย ตรวจสอบข้อสมมติเหล่านี้อีกครั้งทุกครั้งที่คุณเปลี่ยนโทรศัพท์ เปลี่ยนผู้ให้บริการ เปลี่ยนรหัสความปลอดภัย หรือเมื่อแพลตฟอร์มแลกเปลี่ยนเปลี่ยนการตั้งค่าความปลอดภัย
แหล่งที่มา









