กระเป๋าเงิน Web3 สามารถถูกขโมยเงินไปได้โดยที่ผู้โจมตีไม่รู้แม้กระทั่งวลีรหัสลับของคุณ นี่คือส่วนที่น่ากลัวของการหลอกลวงแบบฟิชชิ่งในยุคปัจจุบัน: เว็บไซต์ปลอมอาจโน้มน้าวให้คุณอนุญาตให้ผู้โจมตีโอนสินทรัพย์ที่กระเป๋าเงินของคุณควบคุมอยู่แล้ว การอนุมัติหรือลายเซ็นอาจดูเป็นเรื่องปกติ โดยเฉพาะอย่างยิ่งเมื่อหน้าเว็บเลียนแบบโปรโตคอล การแจกเหรียญ การสร้างเหรียญ พอร์ทัลสนับสนุน หรือการขอรับโทเค็นที่คุ้นเคย
คู่มือนี้ได้รับการตรวจสอบกับเอกสารอย่างเป็นทางการของกระเป๋าเงิน โปรโตคอล และมาตรฐาน Ethereum เมื่อวันที่ 16 กันยายน 2026 หน้าจอคำเตือนและคุณสมบัติความปลอดภัยจะแตกต่างกันไปตามกระเป๋าเงิน เครือข่าย และแอป ดังนั้นเป้าหมายจึงไม่ใช่การจดจำอินเทอร์เฟซใดอินเทอร์เฟซหนึ่ง แต่เป็นการทำความเข้าใจว่าคำขอหนึ่งๆ สามารถอนุญาตอะไรได้บ้างก่อนที่คุณจะอนุมัติ
ก่อนอื่น ต้องเข้าใจว่าโปรแกรมดูดเงินจากกระเป๋าเงิน (wallet drainer) นั้นต้องการอะไรบ้าง
“ตัวดูดเงิน” ไม่ได้หมายถึงฟังก์ชันสัญญาอัจฉริยะเพียงอย่างเดียว ในทางปฏิบัติ แคมเปญฟิชชิ่งอาจพยายามเข้าถึงสิทธิ์หลายประเภท เช่น สิทธิ์ในการใช้โทเค็น ERC-20 การอนุมัติผู้ดำเนินการ NFT ใบอนุญาตที่ลงนามแล้ว ธุรกรรมการโอนโดยตรง หรือในระดับที่ร้ายแรงที่สุดคือวลีการกู้คืนลับหรือคีย์ส่วนตัวของผู้ใช้
ความเสี่ยงขึ้นอยู่กับสิ่งที่ได้รับอนุญาต การอนุมัติ ERC-20 โดยปกติจะใช้กับสัญญาโทเค็นและผู้ใช้โทเค็นเฉพาะราย ในขณะที่setApprovalForAllการอนุญาต ERC-721 สามารถอนุญาตให้ผู้ดำเนินการจัดการ NFT ทั้งหมดจากคอลเลกชันนั้นที่เจ้าของถือครองอยู่ ข้อกำหนด ERC-721 ของ Ethereum กำหนดไว้อย่างชัดเจน ว่าเป็นการเปิดใช้งาน หรือsetApprovalForAllปิดใช้งานผู้ดำเนินการสำหรับสินทรัพย์ทั้งหมดของผู้เรียกใช้ในสัญญา NFT นั้นอ่านข้อกำหนด ERC-721
ข้อควรปฏิบัติ:เมื่อกระเป๋าเงินดิจิทัลขอให้คุณอนุมัติการใช้จ่าย ผู้ให้บริการ หรือลายเซ็น ให้ถือว่าเป็นการตัดสินใจอนุมัติ ไม่ใช่ขั้นตอน "ล็อกอิน" ที่ไม่เป็นอันตราย
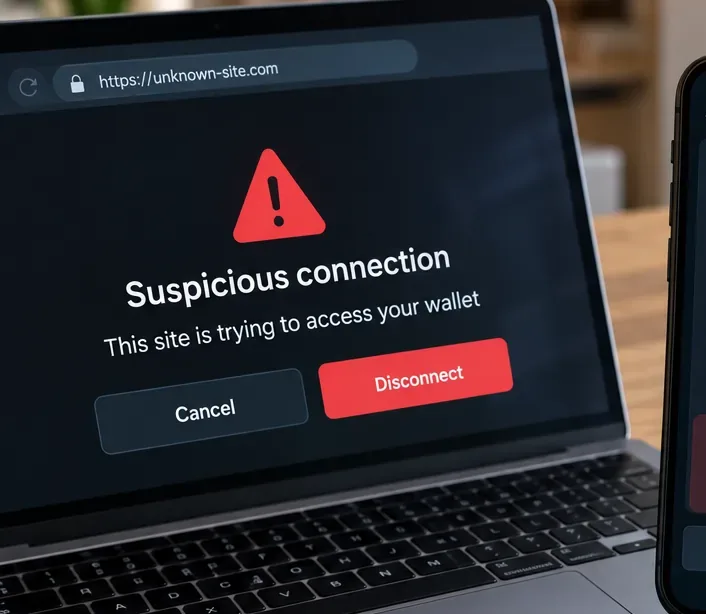 เริ่มจากโดเมน: หากพบที่อยู่ที่ไม่คุ้นเคยหรือคล้ายคลึงกัน ควรหยุดการติดต่อก่อนที่จะอนุมัติคำขอสร้างกระเป๋าเงินดิจิทัลใดๆ
ความเชื่อผิดๆ ข้อที่ 1: “การเชื่อมต่อกระเป๋าเงินดิจิทัลจะทำให้เว็บไซต์สามารถหักเงินจากกระเป๋าเงินของฉันได้”
ยืนยันแล้ว:การเชื่อมต่อกระเป๋าเงินดิจิทัลและการอนุญาตให้แอปเข้าถึงที่อยู่สาธารณะของคุณนั้นไม่เหมือนกับการอนุญาตให้ใช้โทเค็น เอกสารอย่างเป็นทางการของ MetaMask อธิบายความแตกต่างนี้ไว้อย่างชัดเจน: การตัดการเชื่อมต่อ dapp จะลบการเชื่อมต่อ ในขณะที่การเพิกถอนการอนุญาตจะลบความสามารถของสัญญาอัจฉริยะในการเข้าถึงและเคลื่อนย้ายโทเค็นที่อยู่ภายใต้การอนุมัตินั้น ดูคำแนะนำเกี่ยวกับการอนุมัติและการเพิกถอน ของMetaMask
บริบทมีความสำคัญ:หลังจากเชื่อมต่อแล้ว เว็บไซต์อาจยังคงแสดงคำขอทำธุรกรรมหรือลงนาม ขั้นตอนที่อันตรายมักเกิดขึ้นหลังจากเชื่อมต่อครั้งแรก ดังนั้น "ฉันแค่เชื่อมต่อ" จึงปลอดภัยก็ต่อเมื่อคุณไม่ได้ลงนามหรืออนุมัติสิ่งอื่นใดจริง ๆ
คำแนะนำ:หากคุณเชื่อมต่อกับเว็บไซต์ที่น่าสงสัย แต่เว็บไซต์ปฏิเสธทุกธุรกรรมและลายเซ็น ให้ตัดการเชื่อมต่อทันที จากนั้นตรวจสอบกิจกรรมและการอนุมัติล่าสุดในกระเป๋าเงินของคุณ แทนที่จะสันนิษฐานว่าการเชื่อมต่อดังกล่าวได้โอนเงินไปแล้ว
ความเชื่อผิดๆ ข้อที่ 2: “ถ้าฉันยกเลิกการเชื่อมต่อ dapp ฉันก็เท่ากับยกเลิกการอนุมัติโทเค็นของมัน”
ตรวจสอบแล้ว:ข้อมูลนี้ไม่ถูกต้อง การอนุมัติโทเค็นเป็นการอนุญาตบนบล็อกเชน การตัดการเชื่อมต่อเซสชันเว็บไซต์ไม่ได้ลบสถานะบล็อกเชนนั้นโดยอัตโนมัติ MetaMask ระบุว่าการเพิกถอนเองก็เป็นธุรกรรมบนบล็อกเชนเช่นกัน ดังนั้นโดยปกติจึงต้องใช้ค่าธรรมเนียมเครือข่ายMetaMask อธิบายความแตกต่างไว้ที่นี่
เรื่องนี้สำคัญหลังจากการโจมตีแบบฟิชชิ่ง เพราะเหยื่ออาจปิดเบราว์เซอร์ ตัดการเชื่อมต่อแอปพลิเคชันแบบกระจายศูนย์ (dapp) และเข้าใจผิดว่าอันตรายหมดไปแล้ว ในขณะที่ผู้ใช้ที่ได้รับอนุมัติก่อนหน้านี้ยังคงมีอำนาจอยู่
การดำเนินการ:หากคุณอนุมัติการใช้จ่ายให้กับผู้ที่คุณไม่ไว้วางใจอีกต่อไป ให้ใช้ฟีเจอร์การจัดการการอนุมัติในกระเป๋าเงินของคุณ หรือเครื่องมือตรวจสอบการอนุมัติอย่างเป็นทางการที่ให้บริการโดยผู้ให้บริการเครือข่ายที่เกี่ยวข้อง และส่งคำขอเพิกถอนบนบล็อกเชน
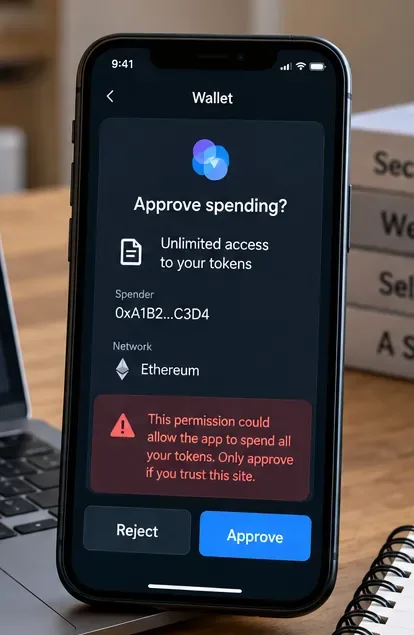 คำขอใช้จ่ายแบบไม่จำกัดจำนวนควรได้รับการตรวจสอบอย่างรอบคอบ: ตรวจสอบโทเค็น ผู้ใช้ เครือข่าย และจำนวนเงินที่ขอ ก่อนอนุมัติ
ลดขอบเขตความรุนแรงของการอนุมัติ ERC-20
การให้สิทธิ์การใช้งาน ERC-20 มีประโยชน์เพราะการแลกเปลี่ยนแบบกระจายอำนาจหรือสัญญาอื่นๆ อาจต้องการอนุญาตในการโอนโทเค็นในนามของคุณ การให้สิทธิ์เหล่านี้ไม่ได้มีเจตนาร้ายโดยเนื้อแท้ ปัญหาอยู่ที่ขอบเขต หากคุณให้สิทธิ์การใช้งานจำนวนมากหรือแบบไม่จำกัด และผู้ใช้มีเจตนาร้าย หรือสัญญาที่เชื่อถือได้นั้นต่อมาถูกโจมตีได้ ความเสี่ยงอาจมากกว่ามูลค่าธุรกรรมที่คุณตั้งใจไว้มาก
ปัจจุบัน MetaMask อนุญาตให้ผู้ใช้กำหนดวงเงินใช้จ่ายเองได้สำหรับขั้นตอนการอนุมัติที่รองรับ เอกสารด้านความปลอดภัยแนะนำให้ตรวจสอบสิ่งที่แอปพลิเคชันแบบกระจายศูนย์ (dapp) ร้องขอ และจำกัดการเข้าถึงเมื่อเหมาะสม ดูคำแนะนำเกี่ยวกับวงเงินใช้จ่ายของ MetaMask
ข้อควรปฏิบัติ:เมื่อกระเป๋าเงินดิจิทัลเสนอวงเงินที่กำหนดเอง ให้อนุมัติเฉพาะจำนวนเงินที่จำเป็นสำหรับการดำเนินการในทันทีเท่านั้น หากเว็บไซต์ต้องการสิทธิ์การเข้าถึงแบบไม่จำกัดสำหรับการแลกเปลี่ยนหรือการเรียกร้องเพียงครั้งเดียว ให้หยุดและตรวจสอบเหตุผล
อย่าเพิกเฉยต่อใบอนุญาตที่ลงนามแล้ว เพียงเพราะไม่มีค่าธรรมเนียมแก๊สปรากฏอยู่
ตรวจสอบแล้ว:การอนุมัติทุกครั้งไม่ได้เริ่มต้นด้วยธุรกรรมการอนุมัติบนบล็อกเชนตามปกติเสมอไป ERC-2612 ได้แนะนำสิ่งpermitที่อนุญาตให้ตั้งค่าสิทธิ์การใช้งาน ERC-20 ผ่านข้อความที่ลงนามแล้ว มาตรฐานระบุว่าลายเซ็นที่ถูกต้องสามารถตั้งค่าสิทธิ์การใช้งานของผู้เป็นเจ้าของสำหรับผู้ใช้จ่ายได้ถึงมูลค่าและกำหนดเวลาที่ระบุอ่าน ERC-2612
นั่นหมายความว่า “ลายเซ็นนี้ไม่เสียค่าแก๊ส” ไม่ใช่หลักฐานยืนยันว่ามันปลอดภัย ลายเซ็นสามารถสื่อถึงการอนุญาตที่อีกฝ่ายหนึ่งจะส่งเข้ามาในบล็อกเชนในภายหลังได้ ว่าลายเซ็นใดจะสามารถโอนสินทรัพย์ได้หรือไม่นั้น ขึ้นอยู่กับมาตรฐาน สัญญา ฟิลด์ และการดำเนินการในขั้นตอนถัดไปอย่างแม่นยำ
ขั้นตอนการดำเนินการ:อ่านข้อมูลที่มีโครงสร้างซึ่งแสดงโดยกระเป๋าเงินดิจิทัล ให้ความสำคัญเป็นพิเศษกับผู้ใช้ โทเค็น มูลค่า กำหนดเวลา เครือข่าย และโดเมนของสัญญา ปฏิเสธคำขอที่คุณไม่สามารถอธิบายได้ด้วยภาษาที่เข้าใจง่าย
 กระเป๋าเงินฮาร์ดแวร์สามารถแยกข้อมูลกุญแจส่วนตัวได้ แต่ไม่สามารถป้องกันการอนุมัติที่มุ่งร้ายได้ หากผู้ใช้จงใจยืนยันการอนุมัตินั้น
ความเชื่อผิดๆ ข้อที่ 3: “กระเป๋าเงินฮาร์ดแวร์จะปกป้องฉันจากการถูกขโมยเงินโดยอัตโนมัติ”
เป็นความจริงบางส่วน แต่ไม่สมบูรณ์:กระเป๋าเงินฮาร์ดแวร์สามารถปกป้องคีย์ส่วนตัวจากการเปิดเผยโดยตรงต่อเบราว์เซอร์หรือมัลแวร์ทั่วไป ซึ่งมีประโยชน์ แต่การโจมตีแบบฟิชชิ่งมักมุ่งเป้าไปที่การตัดสินใจอนุญาตของผู้ใช้ หากอุปกรณ์แสดงธุรกรรมหรือการอนุมัติที่เป็นอันตรายและผู้ใช้ยืนยัน การป้องกันของฮาร์ดแวร์ก็ไม่ได้ทำให้การอนุญาตนั้นเป็นโมฆะโดยอัตโนมัติ
ข้อดีในทางปฏิบัติจะเด่นชัดที่สุดเมื่ออุปกรณ์ช่วยให้คุณตรวจสอบรายละเอียดธุรกรรมที่สำคัญบนหน้าจอที่เชื่อถือได้ การป้องกันจะอ่อนแอลงเมื่อคำขอไม่ชัดเจนหรือเมื่อผู้ใช้ยืนยันสิ่งที่ไม่เข้าใจ
ข้อควรปฏิบัติ:ควรใช้กระเป๋าเงินฮาร์ดแวร์สำหรับสินทรัพย์ที่มีมูลค่าสูง แต่ยังคงต้องตรวจสอบปลายทาง สัญญา จำนวนเงิน เครือข่าย และสิทธิ์ในการลงนามบนอุปกรณ์ที่ใช้ลงนาม อย่าคิดว่าการมีกระเป๋าเงินฮาร์ดแวร์เป็นการอนุญาตให้ลงนามโดยไม่ตรวจสอบให้ดี
คอยติดตามการอนุมัติจากผู้ให้บริการ NFT ทั่วทั้งระบบ
สำหรับ NFT วลีนี้setApprovalForAllสมควรได้รับความสนใจเป็นพิเศษ ภายใต้มาตรฐาน ERC-721 การตั้งค่าผู้ดำเนินการเป็น "อนุมัติ" จะทำให้ผู้ดำเนินการนั้นสามารถจัดการ NFT ทั้งหมดจากสัญญาที่คุณเป็นเจ้าของได้ ซึ่งกว้างกว่าการอนุมัติ NFT ID เดียว มาตรฐาน Ethereum เองก็แยกความแตกต่างระหว่างการอนุมัติโทเค็นเดียวกับการอนุมัติในระดับผู้ดำเนินการทั้งหมดโปรดตรวจสอบฟังก์ชันการอนุมัติของ ERC-721
นั่นไม่ได้หมายความว่าทุกsetApprovalForAllคำขอเป็นไปในทางที่มุ่งร้ายเสมอไป ตลาดซื้อขาย NFT อาจต้องการสิทธิ์จากผู้ดูแลระบบอย่างถูกต้องตามกฎหมาย คำถามที่ถูกต้องคือ ผู้ดูแลระบบและกรณีการใช้งานตรงกับสิ่งที่คุณตั้งใจไว้หรือไม่
ข้อควรปฏิบัติ:หากคุณเพียงแค่พยายามรับของรางวัลฟรีหรือเข้าสู่ระบบเว็บไซต์ การขอสิทธิ์ควบคุมระบบ NFT ทั้งหมดโดยไม่คาดคิด ควรได้รับการพิจารณาว่าเป็นสัญญาณเตือนภัยที่สำคัญ
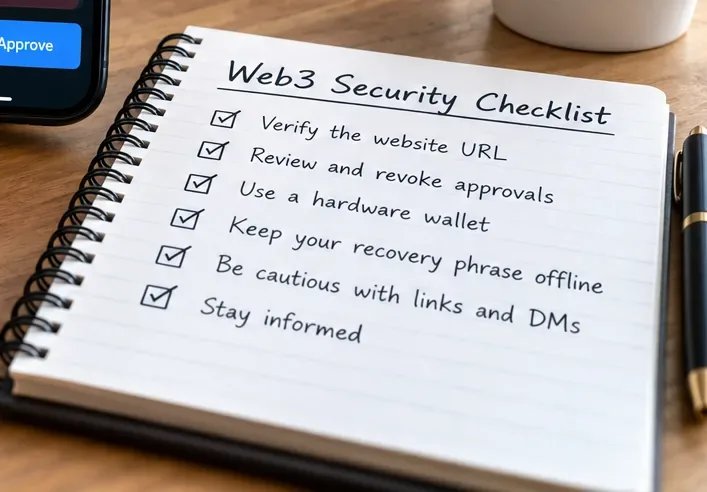 รายการตรวจสอบที่ทำซ้ำได้นั้นน่าเชื่อถือกว่าสัญชาตญาณ เมื่อหน้าเว็บฟิชชิ่งถูกออกแบบมาเพื่อสร้างความเร่งด่วนหรือความกลัวที่จะพลาดโอกาส (FOMO)
ตรวจสอบเว็บไซต์ให้แน่ใจก่อนที่จะยืนยันธุรกรรม
การหลอกลวงแบบ Drainer มักประสบความสำเร็จเพราะเว็บไซต์ปลอมนั้นดูคล้ายกับเว็บไซต์จริงมาก ผลการค้นหาที่ได้รับการสนับสนุน การตอบกลับในโซเชียลมีเดีย ข้อความส่วนตัว บัญชีสนับสนุนปลอม หรือส่วนหน้าเว็บไซต์ที่คัดลอกมา สามารถนำผู้ใช้ไปยังโดเมนอื่นที่แสดงข้อความแจ้งให้กรอกกระเป๋าเงินดิจิทัลได้อย่างน่าเชื่อถือ
ระบบรักษาความปลอดภัยของกระเป๋าเงินดิจิทัลสามารถช่วยได้ แต่ก็ไม่ได้สมบูรณ์แบบเสมอไป ตัวอย่างเช่น API Verify ของ WalletConnect สามารถแจ้งให้กระเป๋าเงินดิจิทัลที่เข้าร่วมทราบว่าโดเมนนั้นได้รับการยืนยันแล้ว ไม่ตรงกัน ไม่รู้จัก หรือถูกระบุว่าเป็นอันตราย WalletConnect เตือนอย่างชัดเจนว่าการตรวจจับนี้ไม่ใช่ “สมบูรณ์แบบ” โปรดดูเอกสารประกอบ API Verify ของ WalletConnect
MetaMask อธิบายการแจ้งเตือนด้านความปลอดภัยของตนในทำนองเดียวกันว่าเป็นสัญญาณเตือนข้อมูลมากกว่าการรับประกัน และระบุว่าเว็บไซต์ที่ถูกต้องตามกฎหมายอาจไม่มีตัวบ่งชี้ที่ได้รับการตรวจสอบแล้วเสมอไป ดูการแจ้งเตือนด้านความปลอดภัยของ MetaMask
คำแนะนำ:เข้าถึง dapps ที่สำคัญผ่านบุ๊กมาร์กที่คุณสร้างขึ้นจากแหล่งข้อมูลทางการที่ได้รับการตรวจสอบอย่างอิสระ อย่าเชื่อถือผลการค้นหาแรก ลิงก์ย่อ หรือ URL ที่ส่งมาในข้อความส่วนตัวที่ไม่ได้รับเชิญ
 การแยกกิจกรรมแอปพลิเคชันแบบกระจายศูนย์ (dapp) ในชีวิตประจำวันออกจากสินทรัพย์ระยะยาวสามารถลดความเสี่ยงลงได้เมื่อกระเป๋าเงินดิจิทัลหนึ่งลงนามในคำขอที่ไม่ถูกต้อง
แยก "ตู้นิรภัย" ของคุณออกจากกระเป๋าเงิน "dapp" ของคุณ
นี่เป็นเทคนิคการบริหารความเสี่ยงมากกว่าจะเป็นกฎของโปรโตคอล กระเป๋าเงินที่ใช้สำหรับการทดลองใช้เหรียญใหม่ การเรียกร้องโทเค็น เกม และแอปพลิเคชันแบบกระจายศูนย์ที่ไม่คุ้นเคย มีพื้นที่การโต้ตอบที่กว้างกว่าที่อยู่กระเป๋าเงินที่ใช้สำหรับเก็บสินทรัพย์ระยะยาวเท่านั้น
การแยกกระเป๋าเงินไม่ได้ป้องกันการหลอกลวงทางอีเมล และการย้ายสินทรัพย์ระหว่างกระเป๋าเงินก็สร้างภาระในการดำเนินงานของตัวเอง แต่สามารถจำกัดมูลค่าที่อาจเสี่ยงต่อการอนุมัติผิดพลาดได้ เนื่องจากกระเป๋าเงินสำหรับการโต้ตอบไม่ได้เก็บสินทรัพย์ส่วนใหญ่ของคุณไว้
คำแนะนำ:ควรพิจารณาเก็บสินทรัพย์ระยะยาวหรือสินทรัพย์มูลค่าสูงไว้ในกระเป๋าเงินดิจิทัลที่เชื่อมต่อกับแอปพลิเคชันแบบกระจายศูนย์ (dapps) น้อยมาก ในขณะที่ใช้กระเป๋าเงินดิจิทัลอีกใบที่มีวงเงินจำกัดสำหรับกิจกรรม Web3 ที่มีความเสี่ยงสูงกว่า
ความเชื่อผิดๆ ข้อที่ 4: “เว็บไซต์ที่ได้รับการตรวจสอบแล้วหรือไม่มีการแจ้งเตือนใดๆ จะต้องปลอดภัย”
ยังไม่ได้รับการตรวจสอบ:การไม่มีคำเตือนไม่ได้หมายความว่าปลอดภัยเสมอไป ฐานข้อมูลภัยคุกคามอาจล้าหลังโดเมนฟิชชิงที่สร้างขึ้นใหม่ และแอปพลิเคชันที่ถูกต้องตามกฎหมายก็อาจยังมีส่วนหน้าที่มีช่องโหว่หรือสัญญาที่มีจุดอ่อนอยู่ WalletConnect ใช้สถานะ "ไม่ทราบ" อย่างชัดเจนสำหรับโดเมนที่ไม่สามารถตรวจสอบได้ และเอกสารประกอบระบุว่าเลเยอร์การตรวจสอบของ WalletConnect ไม่ได้ออกแบบมาให้สมบูรณ์แบบเสมอไป
ขั้นตอนการปฏิบัติ:ให้พิจารณาคำเตือนด้านความปลอดภัยเป็นเพียงชั้นหนึ่งเท่านั้น ตรวจสอบโดเมน สัญญาที่คาดหวัง สิทธิ์ที่ร้องขอ และดูว่าการดำเนินการนั้นเหมาะสมกับสิ่งที่คุณพยายามทำหรือไม่ โดยแยกพิจารณาแต่ละขั้นตอนอย่างละเอียด
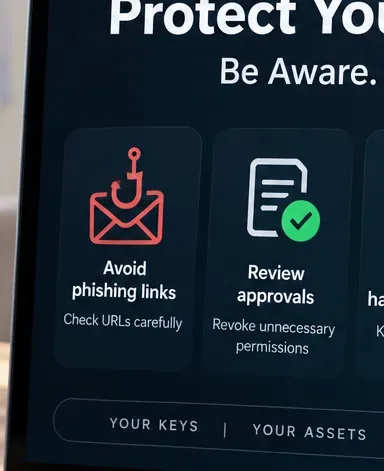 การตรวจสอบสองส่วนมีความสำคัญ: ส่วนหนึ่งตรวจสอบว่าคำขอมาจากที่ใด และอีกส่วนหนึ่งตรวจสอบว่าคำขอนั้นให้สิทธิ์อะไรบ้าง
ตรวจสอบการอนุมัติเก่าๆ ก่อนที่มันจะกลายเป็นปัญหาในวันพรุ่งนี้
การอนุมัติอาจยังคงใช้งานได้แม้หลังจากที่คุณหยุดใช้ dapp แล้ว MetaMask แนะนำให้ตรวจสอบการอนุมัติโทเค็นเป็นระยะและเพิกถอนสิทธิ์ที่คุณไม่ต้องการอีกต่อไป เนื่องจากการเพิกถอนจะเปลี่ยนแปลงสถานะบนบล็อกเชน จึงมักมีค่าธรรมเนียม gas โปรดดูคู่มือการเพิกถอนอย่างเป็นทางการ
ความถี่ในการตรวจสอบขึ้นอยู่กับความถี่ในการใช้งานแอปพลิเคชันแบบกระจายศูนย์ (dapps) และมูลค่าของกระเป๋าเงินดิจิทัล ไม่มีตารางเวลาที่ถูกต้องตายตัวสำหรับทุกกรณี
การดำเนินการ:ตั้งค่าการแจ้งเตือนในปฏิทินแบบวนซ้ำ เช่น รายเดือน หากคุณเป็นผู้ใช้งาน DeFi อย่างสม่ำเสมอ เพื่อตรวจสอบผู้ใช้จ่าย ขนาดวงเงิน ผู้ดำเนินการ NFT และสิทธิ์การใช้งาน dapp เก่าๆ ในเครือข่ายที่คุณใช้งานจริง
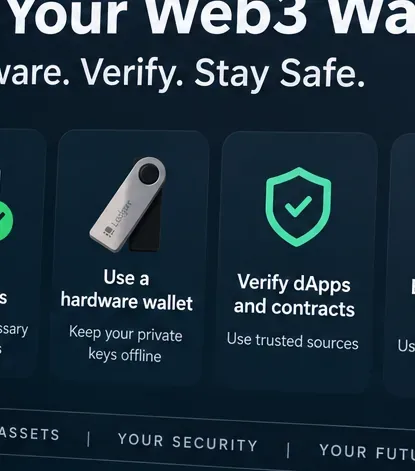 การตรวจสอบสัญญาและสิทธิ์ต่างๆ เป็นกระบวนการดูแลรักษากระเป๋าเงินดิจิทัลอย่างต่อเนื่อง ไม่ใช่ขั้นตอนการตั้งค่าเพียงครั้งเดียว
หากคุณลงนามในเอกสารที่น่าสงสัย โปรดระบุว่าคุณถูกละเมิดลิขสิทธิ์ในส่วนใด
อย่ารีบใช้วิธีแก้ปัญหาแบบเดียวกันกับทุกเหตุการณ์ การตอบสนองขึ้นอยู่กับสิ่งที่เกิดขึ้น
| เกิดอะไรขึ้น | มันอาจหมายความว่าอย่างไร | ลำดับความสำคัญเร่งด่วน |
|---|
| คุณเพิ่งเชื่อมต่อกับเว็บไซต์หนึ่ง | เว็บไซต์ได้เรียนรู้ที่อยู่ IP สาธารณะของคุณและสร้างการเชื่อมต่อแล้ว แต่แค่นั้นยังไม่ถือว่าเป็นการอนุญาตที่เพียงพอ | ตัดการเชื่อมต่อและตรวจสอบกิจกรรม อย่าลงนามในคำขอติดตามผล |
| คุณอนุมัติการใช้จ่าย ERC-20 แล้ว | ผู้ใช้ที่ระบุชื่อไว้อาจสามารถโอนโทเค็นในจำนวนที่ได้รับอนุมัติได้ | เพิกถอนเงินช่วยเหลือโดยทันที |
| คุณได้อนุมัติผู้ดำเนินการ NFT แล้ว | ผู้ดำเนินการอาจสามารถโอน NFT ที่อยู่ภายใต้การอนุมัติการรวบรวมนั้นได้ | เพิกถอนการอนุมัติของผู้ประกอบการ |
| คุณได้ลงนามในใบอนุญาตหรือเอกสารอนุญาตที่มีโครงสร้างอื่น ๆ แล้ว | ลายเซ็นดังกล่าวอาจอนุญาตให้ดำเนินการบนบล็อกเชนในภายหลังได้ ขึ้นอยู่กับเนื้อหาของลายเซ็นนั้น | ตรวจสอบให้แน่ใจว่ามีการลงนามอะไรบ้าง และเพิกถอนหรือย้ายทรัพย์สินที่เกี่ยวข้องหากเป็นไปได้ |
| คุณได้เปิดเผยวลีรหัสลับ/รหัสส่วนตัวของคุณแล้ว | กุญแจกระเป๋าเงินดิจิทัลนั้นถูกบุกรุกแล้ว | สร้างกระเป๋าเงินดิจิทัลใหม่โดยใช้รหัสกู้คืนใหม่และย้ายสินทรัพย์เข้าไป |
คำแนะนำอย่างเป็นทางการของ MetaMask เกี่ยวกับการรับมือกับเหตุการณ์ฉุกเฉินระบุว่า เมื่อวลีกู้คืนลับ (Secret Recovery Phrase) ถูกบุกรุก ผู้ใช้ควรสร้างกระเป๋าเงินใหม่ด้วยวลีกู้คืนใหม่ ย้ายสินทรัพย์ที่เหลืออยู่ และหยุดใช้บัญชีที่สร้างขึ้นจากวลีที่ถูกบุกรุก นอกจากนี้ยังเตือนว่าโดยทั่วไปแล้วธุรกรรมบนบล็อกเชนไม่สามารถย้อนกลับได้โปรดดูคำแนะนำของ MetaMask เกี่ยวกับการถูกแฮ็กหรือถูกหลอกลวง
การดำเนินการ:หากวลีเริ่มต้นหรือรหัสส่วนตัวถูกเปิดเผย การเพิกถอนการอนุมัติเพียงอย่างเดียวไม่เพียงพอ ต้องพิจารณาว่าหน่วยงานที่มีอำนาจลงนามเองก็ถูกบุกรุกด้วยเช่นกัน
ห้ามป้อนวลีกู้คืนเพื่อ "แก้ไข" ปัญหาการอนุมัติเด็ดขาด
วลีกู้คืนลับ (Secret Recovery Phrase) คือข้อมูลประจำตัวหลักสำหรับบัญชีที่สร้างขึ้นจากวลีนี้ เอกสารอย่างเป็นทางการของ MetaMask ระบุว่าใครก็ตามที่ได้รับวลีนี้สามารถควบคุมกระเป๋าเงินได้ การจัดการอนุมัติที่ถูกต้องตามกฎหมายไม่จำเป็นต้องป้อนวลีกู้คืนลงในเว็บไซต์ที่ไม่น่าเชื่อถือโปรดดูคำแนะนำด้านความปลอดภัยเกี่ยวกับวลีกู้คืนของ MetaMask
คำแนะนำ:เก็บวลีนี้ไว้เป็นความลับและไม่เปิดเผยต่อสาธารณะ หากเว็บไซต์ ตัวแทนฝ่ายสนับสนุน แบบฟอร์ม บอท หรือ "บริการกู้คืนข้อมูล" ใดๆ ขอวลีนี้ ให้หยุดทันที
 การแจ้งเตือนด้านความปลอดภัยและการควบคุมบัญชีที่เข้มงวดขึ้นเป็นการเพิ่มชั้นความปลอดภัยที่มีประโยชน์ แต่จะได้ผลดีที่สุดเมื่อใช้ควบคู่ไปกับการตรวจสอบอนุมัติอย่างรอบคอบและการแยกกระเป๋าเงินดิจิทัล
รายการตรวจสอบก่อนลงนามที่ใช้งานได้จริง
- โดเมน:นี่คือโดเมนอย่างเป็นทางการที่คุณตั้งใจจะเข้าชมใช่หรือไม่?
- เหตุผล:การขออนุญาตนั้นเหมาะสมกับการกระทำที่คุณเริ่มต้นหรือไม่?
- เครือข่าย:คำขออยู่ในห่วงโซ่ที่คาดไว้หรือไม่?
- สัญญาหรือผู้ใช้จ่าย:ที่อยู่ผู้รับหรือที่อยู่ผู้มีอำนาจถูกต้องตามที่คาดไว้หรือไม่?
- ขอบเขต:เป็นจำนวนเงินคงที่, ไม่จำกัดจำนวน, NFT เดียว หรือได้รับการอนุมัติจากผู้ดำเนินการสำหรับคอลเลกชันทั้งหมดหรือไม่?
- ช่องสำหรับลงลายเซ็น:หากเป็นข้อมูลที่พิมพ์ คุณสามารถระบุโทเค็น ผู้ใช้จ่าย มูลค่า กำหนดเวลา และโดเมนได้หรือไม่?
- การเปิดเผยข้อมูลกระเป๋าเงินดิจิทัล:กระเป๋าเงินนี้มีมูลค่ามากกว่าที่คุณต้องการเปิดเผยต่อการทำธุรกรรมนี้หรือไม่?
- สัญญาณเตือน:กระเป๋าเงินดิจิทัลรายงานโดเมนหรือธุรกรรมที่เป็นอันตราย ไม่ตรงกัน ไม่รู้จัก หรือน่าสงสัยหรือไม่?
หากการตรวจสอบข้อใดข้อหนึ่งล้มเหลว การปฏิเสธคำขอโดยทั่วไปจะประหยัดกว่าการพยายามกู้คืนทรัพย์สินในภายหลัง
วิธีตรวจสอบด้วยตนเองว่าระบบป้องกันของคุณทำงานได้ดีหรือไม่
คุณไม่จำเป็นต้องรอให้เกิดการโจมตีเพื่อทดสอบการตั้งค่าของคุณ ตรวจสอบให้แน่ใจว่าบุ๊กมาร์กในเบราว์เซอร์ของคุณชี้ไปยังโดเมน dapp ที่ถูกต้อง เปิดเครื่องมือจัดการการอนุมัติของกระเป๋าเงินของคุณและยืนยันว่าคุณรู้จักผู้ใช้ที่ใช้งานอยู่ ตรวจสอบว่ากระเป๋าเงินที่มีมูลค่าสูงของคุณยังคงแยกออกจากการทดลอง dapp ทั่วไปหรือไม่ ตรวจสอบให้แน่ใจว่าวลีการกู้คืนของคุณไม่ได้ถูกจัดเก็บไว้ในอีเมล บันทึกบนคลาวด์ ภาพหน้าจอ บันทึกการแชท หรือช่องจัดการรหัสผ่านของเว็บไซต์ ตรวจสอบให้แน่ใจว่าได้เปิดใช้งานคำเตือนด้านความปลอดภัยของกระเป๋าเงินแล้ว หากกระเป๋าเงินของคุณมีให้
จากนั้นทดสอบกระบวนการตัดสินใจของคุณเอง: ก่อนที่จะลงนามในคำขอ Web3 จริงครั้งต่อไป ให้ลองอธิบายออกมาดัง ๆ ว่าคำขอนั้นอนุญาตให้ทำอะไร หากคุณไม่สามารถอธิบายผลลัพธ์ได้ในประโยคเดียว ให้ปฏิเสธคำขอนั้นและตรวจสอบดูก่อน
สรุปแล้ว
การโจมตีแบบฟิชชิ่งเพื่อดูดข้อมูลส่วนใหญ่ประสบความสำเร็จโดยการเปลี่ยนความสามารถ Web3 ที่ถูกต้องตามกฎหมาย เช่น การอนุมัติ สิทธิ์ของผู้ใช้งาน ลายเซ็น หรือธุรกรรม ให้กลายเป็นอาวุธทางวิศวกรรมสังคม การป้องกันที่ดีที่สุดไม่ใช่การใช้ส่วนขยายเพียงตัวเดียว อุปกรณ์ฮาร์ดแวร์เพียงชิ้นเดียว หรือรายการภัยคุกคามเพียงรายการเดียว แต่เป็นกระบวนการแบบหลายชั้น: ตรวจสอบเว็บไซต์ ทำความเข้าใจการอนุญาต ลดขอบเขตของมัน แยกข้อมูลที่มีค่าออกจากปฏิสัมพันธ์ที่มีความเสี่ยง ตรวจสอบสิทธิ์เก่า และรู้ความแตกต่างระหว่างการอนุมัติที่เป็นอันตรายกับวลีการกู้คืนที่ถูกบุกรุกอย่างสมบูรณ์
เครื่องมือรักษาความปลอดภัยสามารถลดความเสี่ยงได้ แต่ไม่มีเครื่องมือใดรับประกันได้ว่าคำขอที่เป็นอันตรายที่ลงชื่อไว้จะไม่เป็นอันตราย ในกรณีการเก็บรักษาข้อมูลด้วยตนเอง การยืนยันขั้นสุดท้ายมักเป็นขอบเขตความปลอดภัย ดังนั้นควรทำให้การยืนยันนั้นช้า ชัดเจน และรอบคอบ









