ลองจินตนาการถึงแอปพลิเคชัน DeFi สมมุติชื่อ Atlas Treasury ตัวอย่างนี้เป็นเพียงเรื่องสมมติและใช้เพื่อให้เข้าใจสถาปัตยกรรมได้ง่ายขึ้น Atlas ถือหลักประกันบน Ethereum ต้องการเรียกใช้ตรรกะกลยุทธ์บนบล็อกเชนอื่น และบางครั้งจำเป็นต้องย้ายตัวแทนโทเค็นไปพร้อมกับข้อความ นักพัฒนาของ Atlas กำลังพิจารณาใช้แพลตฟอร์มการทำงานร่วมกันที่ใช้กันอย่างแพร่หลาย 3 แพลตฟอร์ม ได้แก่ LayerZero, Chainlink CCIP และ Wormhole
มองเผินๆ ทั้งสามอย่างดูเหมือนจะแก้ปัญหาเดียวกัน นั่นคือ การถ่ายโอนข้อมูลหรือสินทรัพย์จากบล็อกเชนหนึ่งไปยังอีกบล็อกเชนหนึ่ง แต่ในทางปฏิบัติ คำอธิบายนั้นตื้นเขินเกินไป โปรโตคอลข้ามบล็อกเชนต้องตอบคำถามที่แตกต่างกันหลายข้อ เช่น ใครเป็นผู้สังเกตการณ์บล็อกเชนต้นทาง? หลักฐานใดที่ทำให้บล็อกเชนปลายทางเชื่อว่าข้อความนั้นถูกต้อง? ใครเป็นผู้จ่ายค่าใช้จ่ายในการส่งและดำเนินการ? การโอนโทเค็นแสดงอย่างไร? แอปพลิเคชันสามารถกำหนดค่าอะไรได้บ้าง และยังมีข้อสมมติฐานด้านความปลอดภัยอะไรบ้าง?
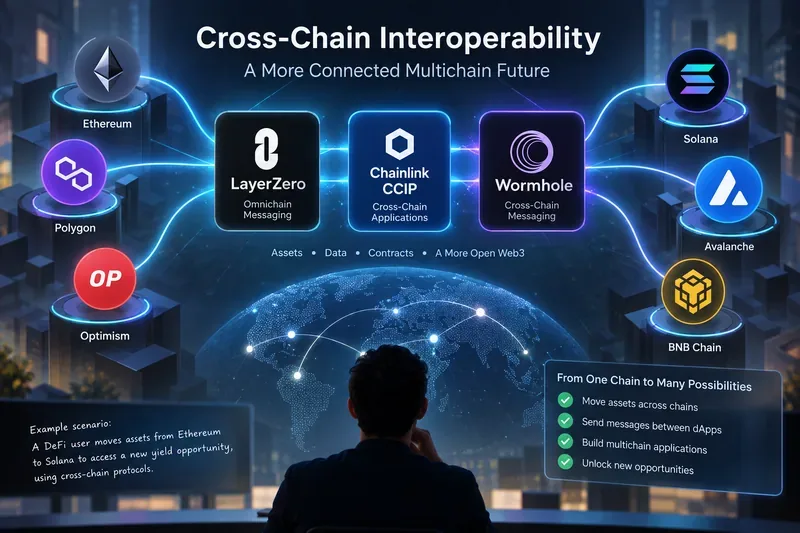 แนวคิดเชิงทฤษฎีเกี่ยวกับแนวทางการทำงานร่วมกันสามประการที่เชื่อมโยงแอปพลิเคชันและสินทรัพย์ในสภาพแวดล้อมบล็อกเชนที่หลากหลาย
เริ่มจากปัญหา ไม่ใช่ชื่อโปรโตคอล
สำหรับ Atlas Treasury ข้อกำหนดอย่างเช่น “รองรับหลายเชน” นั้นไม่เฉพาะเจาะจงเพียงพอ ทีมงานควรแยกความต้องการออกเป็นอย่างน้อยสามหมวดหมู่ก่อน ได้แก่ การส่งข้อความแบบไม่จำกัด การเคลื่อนย้ายโทเค็น และการดำเนินการบนเชนปลายทาง
การส่งข้อความแบบสุ่มอาจหมายความว่าสัญญา Ethereum ส่งคำสั่งว่า “อัปเดตวงเงินให้ยืมสำหรับบัญชี X” แต่การเคลื่อนย้ายโทเค็นนั้นแตกต่างออกไป: มูลค่าจะต้องถูกล็อก เผา สร้างใหม่ ปล่อย หรือบันทึกบัญชีในรูปแบบอื่นข้ามเชน การดำเนินการเพิ่มอีกชั้นหนึ่งเนื่องจากธุรกรรมปลายทางต้องการแก๊ส กฎการจัดลำดับ การจัดการความล้มเหลว และกฎที่ชัดเจนว่าใครได้รับอนุญาตให้เรียกใช้สัญญาที่รับธุรกรรมนั้น
ความแตกต่างนี้มีความสำคัญ เพราะ LayerZero, Chainlink CCIP และ Wormhole ไม่ใช่เพียงแค่สะพานเชื่อมต่อที่สามารถใช้แทนกันได้ แต่ละอันเป็นกรอบการทำงานเพื่อการทำงานร่วมกันที่กว้างกว่า โดยมีสถาปัตยกรรมด้านการตรวจสอบและการส่งมอบที่แตกต่างกัน
LayerZero: การตรวจสอบและการดำเนินการที่กำหนดค่าได้ตามแอปพลิเคชัน
LayerZero V2 จัดการการสื่อสารข้ามเชนโดยใช้สัญญา Endpoint ที่ไม่สามารถเปลี่ยนแปลงได้ ซึ่งใช้งานบนเชนที่รองรับ แอปพลิเคชันส่งข้อความผ่าน Endpoint ต้นทาง และ Endpoint ปลายทางจะส่งข้อความที่ได้รับการตรวจสอบแล้วไปยังแอปพลิเคชันผู้รับ โปรโตคอล LayerZero V2 อย่างเป็นทางการ อธิบายช่องทางการสื่อสารโดยพิจารณาจากผู้ส่ง รหัส Endpoint ต้นทาง รหัส Endpoint ปลายทาง และผู้รับ
จุดเด่นของการออกแบบคือการแยกกระบวนการตรวจสอบออกจากกระบวนการประมวลผล LayerZero เรียกบริการตรวจสอบอิสระเหล่านี้ว่า เครือข่ายตรวจสอบแบบกระจายศูนย์ (Decentralized Verifier Networks หรือ DVNs) แอปพลิเคชันสามารถกำหนดค่า DVNs ที่จำเป็นและไม่จำเป็น รวมถึงกฎเกณฑ์ต่างๆ ในขณะที่ตัวประมวลผล (Executor) จะจัดการการส่งไปยังปลายทางหลังจากที่ข้อความผ่านการตรวจสอบตามข้อกำหนดแล้วเอกสารสถาปัตยกรรมอย่างเป็นทางการอธิบายสิ่งนี้ว่าเป็นโมเดลการตรวจสอบแบบ X-of-Y-of-N ที่มีไลบรารีข้อความ DVNs และตัวประมวลผลที่สามารถเสียบปลั๊กได้
แล้วสิ่งนั้นจะนำไปใช้กับ Atlas Treasury ได้อย่างไร
สมมติว่า Atlas ต้องการนโยบายความปลอดภัยที่แตกต่างกันสำหรับการดำเนินการข้ามเชนที่แตกต่างกัน การอัปเดตสถานะที่มีมูลค่าต่ำอาจใช้การกำหนดค่าหนึ่ง ในขณะที่ข้อความที่สามารถปล่อยหลักประกันจำนวนมากอาจต้องใช้ DVN อิสระหลายตัว ความยืดหยุ่นนี้เป็นคุณลักษณะหลักของ LayerZero: แอปพลิเคชันเลือกชุดตัวตรวจสอบความปลอดภัยของตนเอง แทนที่จะสืบทอดชุดตัวตรวจสอบสากลชุดเดียวสำหรับทุกเส้นทาง
ความยืดหยุ่นยังก่อให้เกิดความรับผิดชอบด้วย เอกสาร OApp ของ LayerZero เองระบุว่า การใช้งานจริงควรใช้ DVN ที่จำเป็นหลายตัวจากผู้ให้บริการอิสระ เนื่องจากหากใช้การกำหนดค่า DVN เพียงตัวเดียว เส้นทางนั้นจะขึ้นอยู่กับผู้ตรวจสอบเพียงรายเดียว ดังนั้น Atlas จึงไม่สามารถมองการรวมโปรโตคอลเป็นเพียงการตัดสินใจ API ครั้งเดียวได้ การเลือก DVN, คู่ค้า, ไลบรารีข้อความ, การตั้งค่าตัวดำเนินการ, ความเป็นเจ้าของ และขั้นตอนการอัปเกรดจึงกลายเป็นส่วนหนึ่งของการออกแบบด้านความปลอดภัย คำแนะนำที่เกี่ยวข้องอยู่ในเอกสาร OApp ของ LayerZero
หาก Atlas ต้องการเพียงแค่การเคลื่อนย้ายโทเค็นที่แลกเปลี่ยนได้โดยไม่ใช้ตรรกะทางธุรกิจที่ซับซ้อน LayerZero ก็มีมาตรฐาน Omnichain Fungible Token ให้เลือกใช้เช่นกัน ควรประเมินมาตรฐานนี้แยกต่างหากจากการบูรณาการ OApp ทั่วไป เนื่องจากความหมายของการโอนโทเค็นและการส่งข้อความของแอปพลิเคชันไม่ใช่ปัญหาเดียวกัน
Chainlink CCIP: ระบบส่งข้อความแบบ DON พร้อมการควบคุมเฉพาะเลน
Chainlink CCIP ใช้โมเดลที่แตกต่างออกไป ใน CCIP “เลน” คือเส้นทางทิศทางเดียวจากบล็อกเชนหนึ่งไปยังอีกบล็อกเชนหนึ่ง ทิศทางย้อนกลับจะเป็นเลนแยกต่างหาก และลักษณะเฉพาะของแต่ละเลนอาจแตกต่างกันไปแนวคิดหลักของ Chainlink CCIPอธิบายว่าความสมบูรณ์ของข้อมูลมีความสำคัญ เพราะปลายทางไม่ควรดำเนินการกับเหตุการณ์ต้นทางที่ยังสามารถจัดระเบียบใหม่ได้
ตามเอกสารสำหรับสถาปัตยกรรม CCIP v1.6 ปัจจุบัน เครือข่าย Oracle แบบกระจายอำนาจตามบทบาท (Role Decentralized Oracle Network หรือ Role DON) จะรันปลั๊กอินการรายงานนอกเครือข่าย (Offchain Reporting plugins) สองตัว กระบวนการ Commit OCR จะบรรลุฉันทามติเกี่ยวกับข้อความในเชนต้นทางและส่ง Merkle root ไปยังปลายทาง จากนั้นกระบวนการ Executing OCR จะตรวจสอบความถูกต้องของการดำเนินการที่รออยู่และดำเนินการข้อความบนเชนปลายทางหน้าเว็บสถาปัตยกรรมนอกเครือข่าย CCIP อย่างเป็นทางการอธิบายขั้นตอนการทำงานนี้โดยละเอียด
มีการเปลี่ยนแปลงเอกสารที่สำคัญในปี 2026 ซึ่งอาจมองข้ามได้ง่ายเมื่ออ่านเอกสารเก่า Chainlink ระบุว่าบทบาทอัตโนมัติของเครือข่ายการจัดการความเสี่ยง (Risk Management Network หรือ RMN) บนเครือข่ายนอกเชนนั้นไม่ได้ใช้งานแล้วใน CCIP เวอร์ชันปัจจุบัน และคาดว่าจะกลับมาเป็นเลเยอร์การตรวจสอบความถูกต้องเสริมในเวอร์ชันต่อๆ ไป สัญญา RMN บนเครือข่ายภายในยังคงเป็นมาตรการป้องกันฉุกเฉินสำหรับฟังก์ชันบางอย่าง ในขณะที่การควบคุมอื่นๆ รวมถึงการจำกัดอัตราที่กำหนดค่าได้ การรับรองโทเค็น และการตรวจสอบ ดังนั้นบทความใดๆ ที่อธิบายว่า RMN บนเครือข่ายนอกเชนแบบเก่าเป็นเครือข่ายตรวจสอบความถูกต้องอิสระที่ทำงานอยู่ตลอดเวลาจึงล้าสมัยสำหรับการใช้งานในปัจจุบัน
แล้วสิ่งนั้นจะนำไปใช้กับ Atlas Treasury ได้อย่างไร
Atlas สามารถใช้ CCIP เพื่อส่งข้อมูล โทเค็น หรือการโอนโทเค็นแบบโปรแกรมได้ตามต้องการ ขึ้นอยู่กับคู่ต้นทาง-ปลายทางและการบูรณาการที่รองรับ แทนที่จะเลือกองค์ประกอบ DVN ของตนเอง Atlas จะบูรณาการกับสัญญา CCIP และโมเดลความปลอดภัยที่จัดให้โดยสถาปัตยกรรม CCIP DON เป็นหลัก จากนั้นจึงใช้การตรวจสอบระดับแอปพลิเคชันเกี่ยวกับเชนที่เชื่อถือได้ ผู้ส่ง เราเตอร์ และการจัดการข้อความ
การตรวจสอบเหล่านั้นไม่ใช่รายละเอียดที่ไม่จำเป็นเอกสารแนวทางปฏิบัติที่ดีที่สุดของ Chainlink สำหรับ CCIP EVMแนะนำอย่างชัดเจนให้ตรวจสอบความถูกต้องของเชนปลายทางก่อนส่ง ตรวจสอบความถูกต้องของเชนต้นทางและผู้ส่งเมื่อรับข้อความ ตรวจสอบที่อยู่เราเตอร์เมื่อเหมาะสม แยกการรับข้อความออกจากตรรกะทางธุรกิจหลัก ทดสอบภายใต้สภาวะที่ไม่เอื้ออำนวย และตรวจสอบพฤติกรรมที่ผิดปกติ
สำหรับผู้ออกโทเค็น CCIP ยังมีโครงสร้างพื้นฐานโทเค็นข้ามเครือข่าย (Cross-Chain Token) โดยอิงตามกลุ่มโทเค็นและกฎการบริหารจัดการ สามารถกำหนดข้อจำกัดอัตราสำหรับกลุ่มโทเค็นได้ ดังนั้น Atlas ควรประเมินสถาปัตยกรรมโทเค็นแยกต่างหากจากการส่งข้อความแบบทั่วไป แทนที่จะสันนิษฐานว่าการกำหนดค่าเดียวใช้ได้กับทั้งสองอย่าง
Wormhole: การรับรองของ Guardian จะสร้าง VAA แบบพกพา
ระบบการส่งข้อความของ Wormhole นั้นใช้เครือข่าย Guardian และการอนุมัติการดำเนินการที่ตรวจสอบได้ (Verifiable Action Approvals หรือ VAA) เป็นหลัก สัญญาต้นทางจะส่งข้อความผ่านสัญญาหลักของ Wormhole Guardian จะตรวจสอบและลงนามในข้อความนั้น และเมื่อจำนวนผู้ลงนามครบตามที่กำหนดแล้ว VAA ที่ได้จะถูกส่งไปยังเชนปลายทางเพื่อตรวจสอบ
เอกสาร Wormhole Guardianฉบับปัจจุบันอธิบายถึงชุด Guardian มาตรฐาน 19 ตัว และ VAA แบบ multisignature 13 จาก 19 ตัวมาตรฐาน ในบางเชน ชุดย่อยที่ได้รับมอบหมายจะทำการสังเกตการณ์โดยตรง แต่ Guardian มาตรฐานจะรอจำนวนผู้แทนที่กำหนดค่าไว้ก่อนที่จะสร้าง VAA แบบ 13 จาก 19 ตัวมาตรฐานเดียวกัน
การส่งข้อความถูกแยกออกจากการตรวจสอบความถูกต้องโดยเจตนาภาพรวมการส่งข้อความ ของ Wormhole อธิบายว่า VAA จะถูกส่งไปยังปลายทางและตรวจสอบความถูกต้องที่นั่น เฟรมเวิร์ก Executor รุ่นใหม่กว่านั้นมีโมเดลการร้องขอและเสนอราคาแบบไม่ต้องขออนุญาตสำหรับการดำเนินการข้อความ เอกสารด้านความปลอดภัยยังระบุความแตกต่างที่สำคัญอีกประการหนึ่งคือ ตัวส่งต่อข้อความสามารถส่งผลกระทบต่อความพร้อมใช้งานหรือเวลาได้ แต่ไม่สามารถปลอมแปลง VAA ได้เนื่องจากความถูกต้องถูกบังคับใช้โดยลายเซ็นของ Guardian
แล้วสิ่งนั้นจะนำไปใช้กับ Atlas Treasury ได้อย่างไร
Atlas อาจส่งข้อความ Ethereum รอการรับรองจาก Guardian จากนั้นให้ตัวส่งต่อหรือตัวดำเนินการส่ง VAA ไปยังสัญญาปลายทาง ผู้รับจะต้องตรวจสอบความถูกต้องของแหล่งที่มาของข้อความและใช้ตรรกะแอปพลิเคชันที่ปลอดภัยจากการโจมตีแบบ Replay หาก Atlas ต้องการโทเค็นมากกว่าแค่ข้อความ Wormhole จะแยกความแตกต่างระหว่างการโอนโทเค็นแบบเนทีฟ (Native Token Transfers) กับการโอนโทเค็นแบบห่อหุ้ม (Wrapped Token Transfers) ภาพรวมการโอนโทเค็นอย่างเป็นทางการอธิบายว่า NTT และ WTT ใช้เลเยอร์การส่งข้อความ Guardian ร่วมกัน แต่แตกต่างกันในวิธีการแสดงและปล่อยหรือสร้างโทเค็น
การรองรับ Wormhole นั้นแตกต่างกันไปตามผลิตภัณฑ์และอาจมีการเปลี่ยนแปลงได้ ดังนั้น เอกสารเกี่ยวกับเครือข่ายที่รองรับจึงมีความน่าเชื่อถือมากกว่าการสันนิษฐานว่าผลิตภัณฑ์ Wormhole ทุกตัวใช้งานได้กับทุกเชนที่เชื่อมต่อกับ Wormhole ในเดือนสิงหาคม 2026 Wormhole ยังได้ประกาศการยกเลิกการใช้งานเครือข่ายเพิ่มเติม ซึ่งเป็นการตอกย้ำความจำเป็นในการตรวจสอบการรองรับในปัจจุบันก่อนที่จะตัดสินใจเลือกใช้เส้นทางใดเส้นทางหนึ่ง
LayerZero เทียบกับ CCIP เทียบกับ Wormhole: ความแตกต่างในทางปฏิบัติ
| คำถาม |
เลเยอร์ซีโร่ วี2 |
เชนลิงก์ ซีซีไอพี |
รูหนอน |
| แบบจำลองการตรวจสอบหลัก |
DVN และเกณฑ์ที่สามารถกำหนดค่าได้ตามแอปพลิเคชัน |
Chainlink DON ใช้ฉันทามติโดยใช้บทบาท OCR ในการยืนยันและดำเนินการ |
การรับรองจากผู้ปกครองที่สร้าง VAA โดยปกติ 13 จาก 19 |
| การจัดส่งไปยังปลายทาง |
ผู้ดำเนินการหรือผู้เรียกรายอื่นดำเนินการข้อความที่ได้รับการตรวจสอบแล้ว |
การดำเนินการตามกระบวนการ OCR จะดำเนินการตามข้อความที่ได้รับการยืนยัน |
ผู้ส่งต่อหรือผู้ดำเนินการที่ไม่มีสิทธิ์ส่ง VAA ที่ได้รับการตรวจสอบแล้ว |
| การปรับแต่งความปลอดภัยของแอปพลิเคชัน |
สูง: ชุด DVN, เกณฑ์, ไลบรารี, เพื่อนร่วมงาน, การตั้งค่าการดำเนินการ |
โดยหลักแล้วจะเป็นการตรวจสอบแอปพลิเคชัน ความสามารถของเลน พารามิเตอร์ก๊าซ/การดำเนินการ ข้อจำกัดอัตรา และการกำหนดค่าโทเค็น |
โดยหลักแล้วจะเป็นการตรวจสอบความถูกต้องของผู้รับ/ต้นทาง การกำหนดค่าผลิตภัณฑ์ การเลือกความสอดคล้อง/ความสมบูรณ์ และตรรกะของแอปพลิเคชัน |
| ตัวเลือกที่เน้นโทเค็น |
ออฟที |
โครงสร้างพื้นฐานโทเค็นข้ามเครือข่ายและกลุ่มโทเค็น |
เอ็นทีที และ ดับเบิลยูทีที |
| ความรับผิดชอบหลักด้านการออกแบบ |
เลือกและดูแลรักษาชุดระบบรักษาความปลอดภัยที่เหมาะสม |
ใช้ช่องทางที่รองรับอย่างถูกต้องและนำตรรกะการรับลูกแบบป้องกันมาใช้ |
ตรวจสอบความถูกต้องของต้นทาง VAA และออกแบบการดำเนินการปลายทางที่ปลอดภัย |
ตารางนี้เป็นการเปรียบเทียบด้านสถาปัตยกรรม ไม่ใช่การจัดอันดับความปลอดภัย โปรโตคอลแต่ละตัวมีกลไกการปรับแต่งที่แตกต่างกัน ใช้สมมติฐานการตรวจสอบที่แตกต่างกัน และมีการพัฒนาในอัตราที่ต่างกัน โปรโตคอลที่มีการกำหนดค่ามากกว่าไม่ได้หมายความว่าปลอดภัยกว่าเสมอไป และโปรโตคอลที่มีกลไกการตรวจสอบที่เข้มงวดกว่าก็ไม่ได้หมายความว่ามีความยืดหยุ่นน้อยกว่าเสมอไป คำถามที่ถูกต้องคือ รูปแบบความปลอดภัยนั้นสอดคล้องกับการกระทำที่ได้รับอนุญาตหรือไม่
ตัวอย่างของ Atlas เผยให้เห็นอะไรเกี่ยวกับความเสี่ยงในการบูรณาการที่แท้จริง
1. การรักษาความปลอดภัยข้ามเครือข่ายครอบคลุมทั้งสองเครือข่าย
หาก Ethereum ทำการสรุปข้อมูลได้อย่างถูกต้อง แต่เชนปลายทางหยุดชะงัก ปรับโครงสร้างใหม่ หรือมีพฤติกรรมที่ไม่คาดคิด Atlas ก็ยังคงประสบกับเหตุการณ์ข้ามเชนอยู่ดี โปรโตคอลทุกตัวขึ้นอยู่กับคุณสมบัติของเครือข่ายที่เชื่อมต่อในท้ายที่สุด Chainlink แนะนำอย่างชัดเจนให้นักพัฒนาประเมินความปลอดภัยและความน่าเชื่อถือของเครือข่ายที่พวกเขาใช้ และหลักการเดียวกันนี้ก็ใช้กับการผสานรวม LayerZero และ Wormhole ด้วย
2. ข้อความที่ถูกต้องก็ยังสามารถกระตุ้นตรรกะการทำงานของแอปพลิเคชันที่ไม่ปลอดภัยได้
โปรโตคอลการทำงานร่วมกันพิสูจน์หรือรับรองว่าข้อความมาถึงผ่านเส้นทางที่คาดไว้ แต่ไม่ได้หมายความว่าตรรกะทางธุรกิจของ Atlas จะถูกต้องโดยอัตโนมัติ คำสั่งข้ามเชนที่ถูกต้องสมบูรณ์แบบยังคงสามารถใช้ประโยชน์จากข้อบกพร่องในสัญญาที่รับข้อความได้ หาก Atlas ไม่สามารถตรวจสอบผู้ส่ง บริบทปลายทาง จำนวน nonce สถานะการเล่นซ้ำ หรือการกระทำที่อนุญาตได้
3. การเคลื่อนย้ายโทเค็นจำเป็นต้องมีแบบจำลองภัยคุกคามที่แยกต่างหาก
ข้อความที่ระบุว่า “อลิซเป็นเจ้าของ 100 หน่วย” ไม่เหมือนกับการโอนโทเค็นที่มีมูลค่าทางเศรษฐกิจ 100 โทเค็น Atlas ควรบันทึกว่าสินทรัพย์ข้ามเชนนั้นถูกเผาและสร้างใหม่ ถูกล็อกและปล่อย ถูกฝากไว้ในบัญชีเอสโครว์ ถูกห่อหุ้ม หรือถูกควบคุมโดยผู้ออกโดยตรงหรือไม่ นอกจากนี้ยังควรระบุว่าใครเป็นผู้มีอำนาจในการสร้างโทเค็น ใครเป็นผู้ควบคุมอัตราการใช้งาน การหยุดชั่วคราวฉุกเฉินทำงานอย่างไร และจะเกิดอะไรขึ้นหากฝั่งใดฝั่งหนึ่งของเส้นทางใช้งานไม่ได้
4. การส่งมอบสินค้าไม่สำเร็จไม่ควรกลายเป็นความผิดพลาดทางบัญชี
ระบบข้ามเชนเป็นระบบแบบอะซิงโครนัส การเพิ่มขึ้นของค่าแก๊ส ความแออัดของเชน ความล่าช้าในการยืนยันขั้นสุดท้าย ปัญหาของรีเลย์ หรือการเปลี่ยนแปลงปลายทาง อาจทำให้การดำเนินการล่าช้า Atlas ควรจำลองสถานะ "ส่งแล้ว" "ตรวจสอบแล้ว" "ส่งมอบแล้ว" และ "ตรรกะทางธุรกิจเสร็จสมบูรณ์" เป็นสถานะที่แตกต่างกัน แทนที่จะถือว่าธุรกรรมจากเชนต้นทางเป็นหลักฐานสุดท้ายว่าการดำเนินการที่ปลายทางสำเร็จแล้ว
ทีมควรเลือกอย่างไรในบรรดาตัวเลือกเหล่านั้น
Atlas ควรหลีกเลี่ยงการเลือกโปรโตคอลจากรายการตรวจสอบคุณสมบัติระดับแบรนด์ กระบวนการที่ดีกว่าคือการทดสอบแต่ละตัวเลือกกับเส้นทางการส่งข้อความและโหมดความล้มเหลวที่แท้จริง
- เลือกเครือข่ายต้นทางและปลายทางให้ถูกต้อง ตรวจสอบการรองรับในปัจจุบันจากเอกสารทางการของโปรโตคอล แทนที่จะสันนิษฐานว่าระบบนิเวศทั้งหมดรองรับได้
- กำหนดให้ชัดเจนว่าอะไรคือการข้ามขอบเขต Atlas กำลังส่งไบต์แบบสุ่ม โทเค็น โทเค็นพร้อมคำสั่ง การดำเนินการด้านการกำกับดูแล หรือการซิงโครไนซ์สถานะหรือไม่?
- จดบันทึกข้อสมมติฐานในการตรวจสอบสำหรับ LayerZero นั้นรวมถึง DVN ที่เลือกและค่าเกณฑ์ สำหรับ CCIP นั้นรวมถึงสถาปัตยกรรม DON ปัจจุบันและพฤติกรรมของเลน สำหรับ Wormhole นั้นรวมถึง Guardian quorum และการกำหนดค่าการสังเกตการณ์ที่ได้รับมอบหมายใดๆ ที่เกี่ยวข้องกับเชน
- กำหนด รูปแบบการดำเนินการปลายทางแยกต่างหากระบุว่าใครสามารถส่งมอบได้ จะเกิดอะไรขึ้นหากการส่งมอบล่าช้า การจัดหาเงินทุนสำหรับก๊าซเป็นอย่างไร และข้อความต้องได้รับการประมวลผลตามลำดับหรือไม่
- ตรวจสอบการอนุญาตในระดับแอปพลิเคชันจำกัดการเข้าถึงสายโซ่ต้นทาง สัญญาผู้ส่ง สัญญาผู้รับ บทบาทที่มีสิทธิ์พิเศษ และการจัดการโทเค็น
- วางแผนรับมือกับการเปลี่ยนแปลงในการดำเนินงานการสนับสนุนเครือข่าย เวอร์ชันโปรโตคอล ข้อจำกัดของบริการ และการกำหนดค่าที่แนะนำอาจเปลี่ยนแปลงได้ ดังนั้น การตรวจสอบการผลิตจึงควรพิจารณาการอัปเดตเอกสารและการยกเลิกการใช้งานเป็นเหตุการณ์ด้านการดำเนินงาน
การตรวจสอบตนเองครั้งสุดท้ายสำหรับคลังสมบัติแอตลาสสมมุติ
ก่อนที่ Atlas จะเริ่มใช้งานจริงจากระบบทดสอบ ทีมงานควรจะสามารถตอบคำถามต่อไปนี้ได้โดยไม่ต้องใช้คำพูดทางการตลาดแบบย่อๆ:
- ปัจจุบันรองรับเส้นทางการเชื่อมต่อจากต้นทางไปยังปลายทางใดบ้าง?
- ใครหรืออะไรเป็นผู้ตรวจสอบเหตุการณ์ต้นทางสำหรับแต่ละเส้นทาง?
- เกณฑ์หรือกฎเกณฑ์ใดที่ทำให้ข้อความนั้นเป็นที่ยอมรับได้?
- ใครสามารถส่งมอบหรือดำเนินการธุรกรรมปลายทางได้บ้าง?
- บริการจัดส่งพัสดุสามารถเซ็นเซอร์หรือหน่วงเวลาข้อความได้หรือไม่ และสามารถปลอมแปลงข้อความได้หรือไม่?
- การตรวจสอบฝั่งปลายทางใดบ้างที่ปฏิเสธเชน ผู้ส่ง โทเค็น หรือการกระทำที่ไม่คาดคิด?
- การจัดการกับการลองใหม่ การซ้ำ การดำเนินการนอกลำดับ และการย้อนกลับปลายทางทำอย่างไร?
- ถ้ามีการเคลื่อนย้ายโทเค็น ข้อสมมติฐานเกี่ยวกับการสร้าง การเผา การล็อก การปล่อย การจำกัดอัตรา และการบริหารจัดการเป็นอย่างไรบ้าง?
- มีมาตรการควบคุมฉุกเฉินอะไรบ้าง และใครเป็นผู้ควบคุมมาตรการเหล่านั้น?
- ทีมจะตรวจจับการเปลี่ยนแปลงในเครือข่ายที่รองรับหรือการกำหนดค่าโปรโตคอลได้อย่างไร?
หาก Atlas ไม่สามารถตอบคำถามเหล่านั้นได้ แสดงว่ายังไม่ได้เปรียบเทียบโปรโตคอลการทำงานร่วมกันในระดับที่สำคัญ LayerZero, Chainlink CCIP และ Wormhole ต่างก็มีวิธีการที่ครบวงจรในการประสานงานกิจกรรมข้ามบล็อกเชน แต่พวกมันกระจายความรับผิดชอบในการตรวจสอบ การส่งมอบ การกำหนดค่า และการดำเนินงานแตกต่างกัน ดังนั้นทางเลือกที่เหมาะสมจึงไม่ใช่ “โปรโตคอลข้ามบล็อกเชนใดดีที่สุด?” แต่เป็น “รูปแบบความปลอดภัยและการดำเนินการใดที่เหมาะสมที่สุดกับการกระทำข้ามบล็อกเชนที่แอปพลิเคชันนี้ต้องการอนุญาต?”









