Verifying a crypto founder or developer should mean checking whether public claims are consistent, attributable, and supported by independent evidence. It should not mean publishing a home address, exposing family members, buying leaked data, or trying to force a pseudonymous person into public view. In its strict sense, doxxing is the disclosure of private identifying information without consent. Responsible due diligence stays inside the boundary of information the person or organization has intentionally made public, and it records conclusions without amplifying sensitive details.
The practical goal is modest: decide whether a project has enough identity and accountability evidence for your risk level. A strong result does not guarantee that a team is honest, that a token will succeed, or that a wallet will be safe. It means you can explain what was verified, what remains unverified, and when you should pause instead of relying on a confident biography.
Scope note: This guide uses public-source checks and official documentation available in September 2026. Social platforms, repositories, company registers, and wallet interfaces can change. Never ask a founder or developer for a seed phrase, private key, password, one-time code, or a transfer of funds as proof of identity.
Start by defining the identity claim
“The founder is real” is too vague to verify. Break the claim into smaller questions. Is the person claiming to be the same public individual named on the project website? Do they control the developer account that commits to the project? Is the company named in a pitch actually registered? Does the person control the public wallet said to belong to the treasury or team? These are different claims and require different evidence.
Write the claim down before searching. This reduces confirmation bias, where attractive evidence receives more weight than contradictory information. Also record the date, exact handle, repository URL, company number, wallet address, and the source where each claim appeared. Use public identifiers rather than copying personal data into notes.
What a useful outcome looks like
Identity consistency: the same name, role, handle, or organization is linked across several public sources.Control evidence: the person or team can demonstrate control of a public account, code-signing key, or wallet without exposing secrets.Accountability evidence: there is a public legal entity, governance process, security contact, or other route for raising concerns.Limit awareness: you can state what the evidence does not prove.
ประวัติส่วนตัวในโซเชียลมีเดีย รูปถ่ายในงานประชุม หรือเว็บไซต์ที่ตกแต่งอย่างสวยงาม อาจช่วยสนับสนุนข้อกล่าวอ้างได้ แต่สิ่งเหล่านี้เพียงอย่างเดียวไม่สามารถสรุปได้อย่างเด็ดขาด Investor.gov เตือนว่าผู้ฉ้อโกงอาจคัดลอกชื่อ ชื่อผู้ใช้ โลโก้ และเว็บไซต์เพื่อแอบอ้างเป็นผู้เชี่ยวชาญที่ถูกต้องตามกฎหมาย นั่นคือเหตุผลที่จุดเริ่มต้นควรเป็นแหล่งข้อมูลที่อยู่ในความควบคุมของโครงการ จากนั้นจึงตรวจสอบซ้ำโดยอิสระ ไม่ใช่เพียงแค่โปรไฟล์เดียว
ขั้นตอนที่หนึ่ง: เชื่อมโยงบัญชีสาธารณะเข้าด้วยกันโดยไม่เปิดเผยข้อมูลส่วนตัว
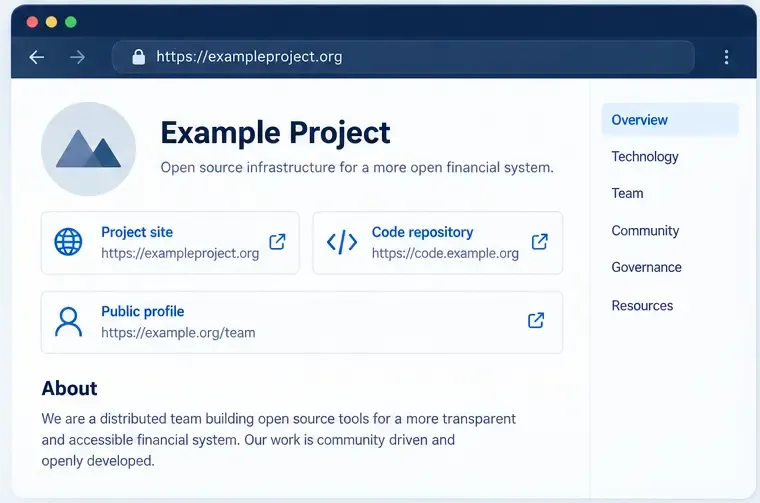
เปิดเว็บไซต์อย่างเป็นทางการของโครงการ เอกสารประกอบ คลังเก็บข้อมูล และหน้าทีมสาธารณะจากลิงก์ที่โครงการเผยแพร่เอง จากนั้นเปรียบเทียบว่าชื่อผู้ใช้ บทบาท และคำอธิบายโครงการที่ปรากฏในบัญชีที่เชื่อมโยงนั้นเหมือนกันหรือไม่ การเชื่อมโยงที่แท้จริงจะมีประโยชน์มากกว่าภาพหน้าจอที่ส่งมาในแชท เพราะคุณสามารถตรวจสอบปลายทางและประวัติการใช้งานได้
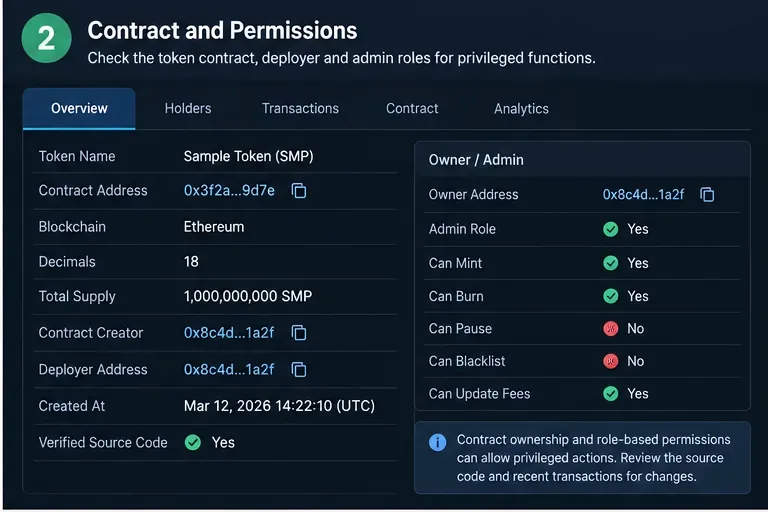
ภาพประกอบแผนผังส่วนต่อประสาน: เปรียบเทียบเฉพาะลิงก์สาธารณะที่โครงการเผยแพร่เองและสามารถตรวจสอบได้อย่างอิสระเท่านั้น ตรวจสอบความผิดปกติเล็กน้อย เช่น การสะกดชื่อที่แตกต่างกัน บัญชีที่สร้างขึ้นใหม่ ที่เก็บข้อมูลที่ไม่เชื่อมโยงจากเอกสารของโครงการ หรือโปรไฟล์ที่อ้างบทบาทที่องค์กรไม่เคยกล่าวถึง สิ่งเหล่านี้เป็นเพียงสัญญาณเตือนให้ตรวจสอบเพิ่มเติม ไม่ใช่หลักฐานการฉ้อโกง ผู้คนอาจเปลี่ยนนายจ้าง ชื่อผู้ใช้ และสังกัด และผู้มีส่วนร่วมในโครงการโอเพนซอร์สอาจใช้นามแฝงด้วยเหตุผลด้านความปลอดภัยที่ถูกต้อง
อย่าล่วงล้ำไปถึงขั้นการตามล่าหาข้อมูลส่วนบุคคล หลีกเลี่ยงการค้นหาที่อยู่ส่วนตัว ญาติ หมายเลขโทรศัพท์ส่วนตัว บัญชีโซเชียลส่วนตัว ฐานข้อมูลที่รั่วไหล หรือรายงานจากนายหน้าค้าข้อมูล อย่าเผยแพร่ชื่อทางกฎหมายที่ต้องสงสัยเพียงเพราะปรากฏในเอกสารเก่า หากทีมเลือกใช้รูปแบบที่ไม่ระบุชื่อ ให้ประเมินมาตรการป้องกันทางเทคนิคและการกำกับดูแลของโครงการ แทนที่จะมองว่าการไม่ระบุชื่อเพียงอย่างเดียวเป็นอาชญากรรม
ขั้นตอนที่สอง: ตรวจสอบประวัติการทำงานและการระบุแหล่งที่มาของโค้ด
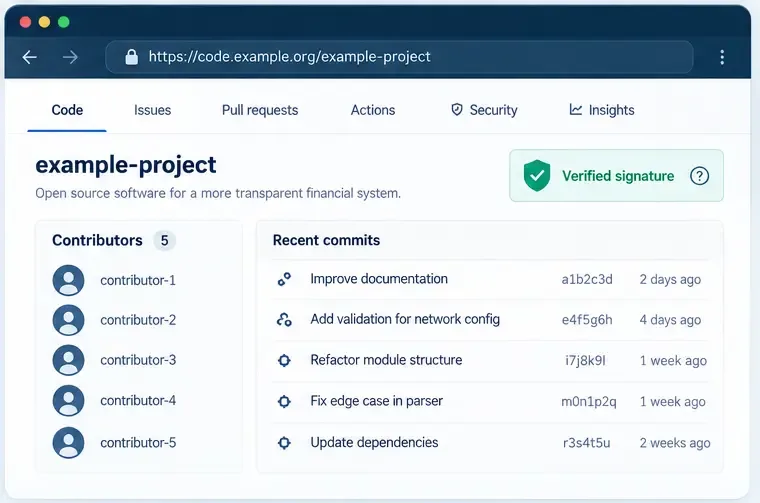
ตรวจสอบประวัติของคลังเก็บโค้ดเพื่อหาผลงานที่ต่อเนื่องและระบุตัวตนได้ เช่น การแก้ไขโค้ดที่มีความหมาย การพูดคุยเกี่ยวกับปัญหา บันทึกการเผยแพร่ คำขอรวมโค้ด การแก้ไขช่องโหว่ด้านความปลอดภัย และบทบาททางเทคนิคที่สม่ำเสมอ ดูว่านักพัฒนาที่กล่าวอ้างนั้นปรากฏอยู่ในประวัติของโครงการตลอดเวลาหรือไม่ แทนที่จะอาศัยเพียงรูปโปรไฟล์หรือรายชื่อที่ปรึกษาที่มีชื่อเสียง
ภาพประกอบแผนผังส่วนต่อประสาน: ลายเซ็นการยืนยันที่ได้รับการตรวจสอบแล้วเป็นหลักฐานเกี่ยวกับคีย์การลงนามและการยืนยัน ไม่ใช่หลักฐานยืนยันตัวตนทางกฎหมายของบุคคลโดยอัตโนมัติ เอกสารของ GitHub ยืนยันความถูกต้องของลายเซ็นการคอมมิตด้วย GPG, SSH และ S/MIME สถานะที่ได้รับการตรวจสอบแล้วแสดงให้เห็นว่าคอมมิตนั้นได้รับการลงนามโดยคีย์ที่ได้รับการยอมรับภายใต้กระบวนการตรวจสอบของ GitHub ซึ่งเป็นหลักฐานที่มีค่าเกี่ยวกับความสัมพันธ์ระหว่างคีย์และคอมมิตนั้น อย่างไรก็ตาม หลักฐานนี้ไม่ได้เป็นข้อพิสูจน์ว่าคีย์นั้นเป็นของบุคคลทางกฎหมายที่ระบุไว้ในโพสต์ทางการตลาด หรือพิสูจน์ว่าโค้ดนั้นปลอดภัย
ใช้ความแตกต่างนี้เมื่อประเมินหลักฐาน ประวัติการลงนามในโค้ดภายใต้บัญชีที่เสถียรนั้นแข็งแกร่งกว่าการลงนามเพียงครั้งเดียวที่ไม่ได้รับการตรวจสอบ แต่ก็ยังถือเป็นการแสดงความเป็นเจ้าของทางเทคนิคมากกว่าหลักฐานยืนยันตัวตนที่ออกโดยรัฐบาล อ่านการเปลี่ยนแปลงจริง แท็กการเผยแพร่ การตอบสนองต่อปัญหา และการเปิดเผยข้อมูลด้านความปลอดภัย นักพัฒนาอาจเป็นคนจริงใจแต่ยังคงส่งโค้ดที่มีข้อบกพร่องได้ และคลังเก็บข้อมูลที่สมบูรณ์แบบก็อาจได้รับการดูแลโดยบุคคลอื่นที่ไม่ใช่บุคคลที่กล่าวอ้าง
คำถามที่ช่วยปรับปรุงผลลัพธ์
โครงการนี้เชื่อมโยงไปยังที่เก็บข้อมูลจากหน้าเอกสารอย่างเป็นทางการหรือไม่?
ผู้เขียนโค้ด ผู้ดูแลระบบ และบันทึกการเผยแพร่บอกเล่าเรื่องราวที่สอดคล้องกันหรือไม่?
มีการแจ้งรับทราบรายงานด้านความปลอดภัยผ่านช่องทางสาธารณะหรือไม่?
ประวัติการทำงานหรือประวัติการทำงานแบบโอเพนซอร์สที่กล่าวอ้างนั้น ปรากฏอยู่ในแหล่งข้อมูลที่องค์กรที่เกี่ยวข้องควบคุมอยู่หรือไม่
คุณเข้าใจผิดคิดว่ากราฟแสดงผลงานบริจาคที่คัดลอกมา หรือตราสัญลักษณ์ยืนยันตัวตน เป็นหลักฐานยืนยันตัวตนใช่หรือไม่?
ขั้นตอนที่สาม: ตรวจสอบสถานะทางกฎหมายและร่องรอยความรับผิดชอบต่อสาธารณะ
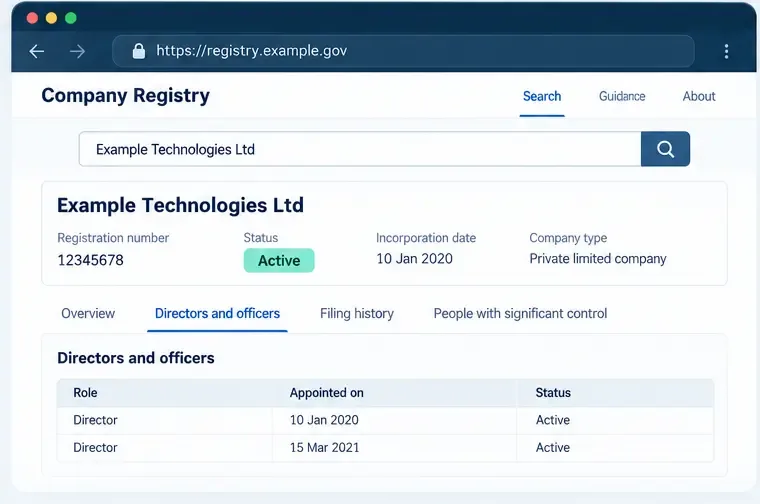
หากโครงการอ้างว่าดำเนินการผ่านบริษัท ให้ขอชื่อทางกฎหมายและหมายเลขทะเบียนจากแหล่งข้อมูลสาธารณะ จากนั้นค้นหาในทะเบียนของหน่วยงานราชการที่เกี่ยวข้องด้วยตนเอง ตัวอย่างเช่น ระบบ EDGAR ของ SEC ให้การเข้าถึงข้อมูลการยื่นเอกสารของบริษัทที่อยู่ภายใต้ระบบการรายงานของ SEC ในขณะที่ทะเบียน Companies House ของสหราชอาณาจักรให้ข้อมูลบริษัท ประวัติการยื่นเอกสาร เจ้าหน้าที่ และบันทึกอื่นๆ นี่เป็นเพียงตัวอย่าง ไม่ใช่หลักฐานที่ใช้ได้กับทุกเขตอำนาจศาลหรือทุกโครงการคริปโต
ภาพประกอบแผนผังแสดงส่วนต่อประสาน: หน่วยงานทะเบียนอย่างเป็นทางการสามารถยืนยันได้ว่ามีบันทึกของบริษัทอยู่จริง แต่การยื่นจดทะเบียนยังคงต้องได้รับการตรวจสอบให้ตรงกับข้อเรียกร้องของโครงการเอง ตรวจสอบข้อมูลการจดทะเบียนให้ตรงกับข้อมูลที่เผยแพร่ของโครงการ ได้แก่ ชื่อทางกฎหมาย เขตอำนาจศาล สถานะ กรรมการหรือเจ้าหน้าที่ วันที่ยื่นเอกสาร และประเภทของกิจกรรมที่อธิบายไว้ การมีบันทึกบริษัทที่ใช้งานอยู่แสดงให้เห็นว่ามีบันทึกนั้นอยู่จริง แต่ไม่ได้พิสูจน์ว่าบริษัทได้รับอนุญาตให้เสนอผลิตภัณฑ์ทางการเงินเฉพาะอย่างใดอย่างหนึ่ง หรือว่าข้อมูลในเว็บไซต์ทุกข้อความถูกต้อง หรือว่ากรรมการที่ระบุไว้เป็นผู้ดูแลบัญชีออนไลน์ด้วยตนเอง
โปรดระมัดระวังเรื่องที่อยู่ ที่อยู่สำนักงานจดทะเบียนอาจเป็นเพียงที่อยู่สำหรับติดต่อสื่อสาร และไม่ใช่เหตุผลที่จะต้องระบุที่อยู่บ้านของบุคคลนั้น บันทึกเฉพาะข้อมูลขั้นต่ำที่จำเป็นสำหรับการประเมินโครงการเท่านั้น หากโครงการอ้างว่าได้รับใบอนุญาต ให้ตรวจสอบในทะเบียนของหน่วยงานกำกับดูแล และตรวจสอบนิติบุคคล ขอบเขต และสถานะที่ถูกต้อง การจดทะเบียนบริษัทและการอนุญาตจากหน่วยงานกำกับดูแลเป็นเรื่องที่แยกจากกัน
ขั้นตอนที่สี่: ทดสอบการควบคุมกุญแจสาธารณะโดยไม่ก่อให้เกิดความเสี่ยงด้านความปลอดภัย
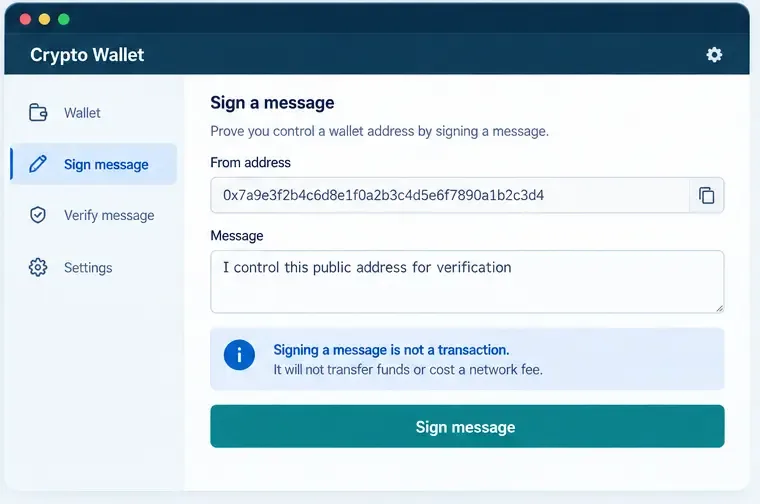
ผู้ก่อตั้งอาจอ้างสิทธิ์ในการควบคุมคลังเงิน กระเป๋าเงินสำหรับการลงทุน หรือกระเป๋าเงินสำหรับการบริจาค วิธีการทดสอบที่ชัดเจนที่สุดคือการส่งข้อความที่มีข้อความกระชับและลงนามโดยที่อยู่ที่อ้างสิทธิ์นั้น ตามด้วยการตรวจสอบลายเซ็นโดยอิสระ มาตรฐาน ERC-191 ของ Ethereum อธิบายรูปแบบของข้อมูลที่ลงนามแล้ว และกระเป๋าเงินหรือเครื่องมือตรวจสอบอาจใช้การลงนามข้อความในรูปแบบที่แตกต่างกัน ใช้ข้อความที่เข้าใจง่ายและยืนยันให้แน่ชัดว่ากระเป๋าเงินขอให้คุณลงนามอะไร
ภาพประกอบแผนผังอินเทอร์เฟซ: ข้อความที่กระชับสามารถใช้ทดสอบการควบคุมที่อยู่กระเป๋าเงินสาธารณะได้โดยไม่ต้องขอวลีเริ่มต้น กุญแจส่วนตัว หรือการโอนเงิน ข้อความทดสอบที่ปลอดภัยควรระบุวัตถุประสงค์และหลีกเลี่ยงคำสั่ง การอนุมัติ การอนุญาต หรือข้อมูลที่ไม่ชัดเจนโดยพลการ เช่น “ฉันควบคุมที่อยู่สาธารณะ 0x… สำหรับการตรวจสอบตัวตนโครงการในวันที่ 16 กันยายน 2026” ที่อยู่ควรระบุอย่างครบถ้วนในบันทึกการตรวจสอบจริง ไม่ควรย่อให้สั้นลงจนเกิดความคลุมเครือ ลายเซ็นสามารถพิสูจน์การควบคุมกระเป๋าเงินในขณะนั้นได้ แต่ไม่ได้พิสูจน์ชื่อตามกฎหมาย แหล่งที่มาของเงิน ความปลอดภัยของสัญญา หรือการไม่มีข้อขัดแย้งที่ไม่ได้เปิดเผย
ห้ามขอให้ใครส่งเงิน เปิดเผยวลีรหัสลับ ส่งออกรหัสส่วนตัว ปิดใช้งานการควบคุมความปลอดภัย หรือลงนามในธุรกรรมที่โอนสินทรัพย์ หากข้อความแจ้งเตือนในกระเป๋าเงินไม่ชัดเจน ให้ปฏิเสธ เว็บไซต์ Investor.gov เตือนว่าผู้ฉ้อโกงคริปโตอาจใช้การปลอมแปลงตัวตน โซเชียลมีเดีย แพลตฟอร์มปลอม และเรียกร้องค่าธรรมเนียมเพิ่มเติม การตรวจสอบตัวตนควรลดความเสี่ยงของคุณ ไม่ใช่สร้างโอกาสใหม่ในการอนุมัติธุรกรรมที่เป็นอันตราย
วิธีการชั่งน้ำหนักหลักฐาน
หลักฐาน สิ่งที่มันรองรับ สิ่งที่มันไม่สามารถพิสูจน์ได้
ลิงก์อย่างเป็นทางการของโครงการไปยังโปรไฟล์สาธารณะ การเชื่อมโยงบัญชีและความสอดคล้อง เอกลักษณ์ทางกฎหมายหรือความซื่อสัตย์ ประวัติคลังข้อมูลที่ยาวนานและสามารถระบุที่มาได้ การมีส่วนร่วมทางเทคนิคเมื่อเวลาผ่านไป คุณภาพของโค้ดหรือเอกลักษณ์ส่วนบุคคล ลายเซ็นยืนยันการยืนยัน การควบคุมคีย์ลงนามสำหรับการคอมมิต ในโลกแห่งความเป็นจริง ใครเป็นผู้ควบคุมกุญแจ บันทึกของบริษัทรัฐบาล การมีอยู่ของนิติบุคคลที่จดทะเบียนไว้ การอนุมัติตามกฎระเบียบหรือฐานะทางการเงินที่มั่นคง ลายเซ็นข้อความกระเป๋าเงิน การควบคุมที่อยู่กระเป๋าเงินสาธารณะ การเป็นเจ้าของเอกลักษณ์ทางกฎหมายหรือเจตนาที่ปลอดภัย
ควรใช้เกณฑ์การตัดสินใจแทนการติดป้ายกำกับแบบไบนารี สำหรับเงินจำนวนเล็กน้อยที่คุณสามารถยอมรับความเสี่ยงได้ การเชื่อมโยงสาธารณะและประวัติทางเทคนิคที่สอดคล้องกันอาจเพียงพอที่จะดำเนินการวิจัยต่อไปได้ แต่สำหรับการลงทุนจำนวนมาก การจัดการดูแลสินทรัพย์ การขายโทเค็น หรือบทบาทในฐานะผู้ให้บริการ จำเป็นต้องมีหลักฐานที่แข็งแกร่งกว่านี้ เช่น นิติบุคคลที่ชัดเจน สถานะการกำกับดูแลที่ตรวจสอบได้โดยอิสระ (หากมี) การกำกับดูแลที่โปร่งใส แนวปฏิบัติด้านความปลอดภัยที่บันทึกไว้ และช่องทางการสื่อสารที่ไม่ถูกควบคุมโดยบัญชีนิรนามเพียงบัญชีเดียว
เมื่อใดควรหยุดและเปลี่ยนแนวทาง
หยุดกระบวนการทันทีหากบุคคลนั้นกดดันให้คุณดำเนินการอย่างรวดเร็ว ยืนกรานว่าห้ามวิจารณ์ ส่งคุณไปยังห้องแชทส่วนตัวเพื่อการตรวจสอบ "พิเศษ" เรียกเก็บค่าธรรมเนียมก่อนปล่อยเงิน หรือแสดงภาพหน้าจอแทนหลักฐานที่ตรวจสอบได้จากแหล่งอื่น สัญญาณเหล่านี้ไม่ได้พิสูจน์ว่ามีการกระทำผิดเฉพาะเจาะจง แต่ทำให้ความเสี่ยงในการดำเนินการต่อไปลดลง เปลี่ยนจากการตรวจสอบตัวตนไปเป็นการหลีกเลี่ยงความเสี่ยง: อย่าเชื่อมต่อกระเป๋าเงินดิจิทัล ลงชื่อในข้อความ โอนเงิน หรือแบ่งปันเอกสารส่วนตัว
นอกจากนี้ ให้เปลี่ยนวิธีการของคุณเมื่อหลักฐานขัดแย้งกัน อย่าเติมช่องว่างด้วยการคาดเดาหรือการกล่าวหาที่ได้มาจากแหล่งข้อมูลจำนวนมาก ให้ทำเครื่องหมายข้อกล่าวอ้างนั้นว่ายังไม่ได้รับการตรวจสอบ ขอคำชี้แจงจากโครงการผ่านช่องทางอย่างเป็นทางการ และเก็บรักษาบันทึกที่เป็นกลางไว้ หากเงินอาจตกอยู่ในความเสี่ยงแล้ว ให้ติดต่อหน่วยงานแลกเปลี่ยน ธนาคาร หน่วยงานกำกับดูแล หรือหน่วยงานบังคับใช้กฎหมายที่เกี่ยวข้องผ่านเว็บไซต์อย่างเป็นทางการ อย่าเผชิญหน้าหรือเปิดเผยตัวบุคคลต้องสงสัยทางออนไลน์
สรุปแล้ว
การตรวจสอบยืนยันตัวตนคริปโตอย่างมีความรับผิดชอบนั้นเป็นกระบวนการตรวจสอบจากแหล่งข้อมูลสาธารณะหลายชั้น: กำหนดขอบเขตการอ้างสิทธิ์ เชื่อมโยงบัญชีสาธารณะที่ตั้งใจสร้างขึ้น ตรวจสอบการทำงานทางเทคนิคอย่างต่อเนื่อง ตรวจสอบบริษัทหรือใบอนุญาตที่อ้างสิทธิ์ในทะเบียนอย่างเป็นทางการ และใช้ลายเซ็นกระเป๋าเงินดิจิทัลเพื่อทดสอบการควบคุมที่อยู่สาธารณะเท่านั้น ผลลัพธ์ที่ได้ควรเป็นเอกสารการตัดสินใจเกี่ยวกับความเสี่ยง ไม่ใช่แฟ้มข้อมูลสาธารณะ
ขีดจำกัดนั้นสำคัญ ไม่มีรายการตรวจสอบสาธารณะใดรับประกันได้ว่าผู้ก่อตั้งน่าเชื่อถือ นักพัฒนาซอฟต์แวร์มีความสามารถ หรือโครงการจะไม่ล้มเหลว หากโครงการใดต้องการความแน่นอนในขณะที่ปฏิเสธความรับผิดชอบตามปกติ ข้อสรุปที่ถูกต้องไม่ใช่การตรวจสอบอย่างเข้มข้นมากขึ้น แต่เป็นการลดความเสี่ยงหรือถอนตัวออกไป
แหล่งข่าวทางการ