الرئيسية
» معرفة
»
أفضل 5 أدوات مجانية لفحص العملات الرقمية بحثًا عن عمليات الاحتيال والثغرات الأمنية
أفضل 5 أدوات مجانية لفحص العملات الرقمية بحثًا عن عمليات الاحتيال والثغرات الأمنية
قد يكون اكتشاف رمز جديد قبل انتشاره على نطاق واسع أمرًا مثيرًا، لكنّ الرسوم البيانية والمنشورات النشطة على مواقع التواصل الاجتماعي لا تُقدّم معلومات كافية حول مدى أمان التعامل مع هذا العقد. لذا، يُعدّ فحص الرمز عبر أدوات أمنية مستقلة متعددة ومقارنة نتائجها خطوة أولى فعّالة.
يستخدم هذا الدليل مثالًا افتراضيًا واحدًا مُصنَّفًا بوضوح: تخيَّل رمزًا وهميًا يُدعى HarborMoon (HBM) على منصة Base، مع عنوان عقد وهمي مثل 0xABCD...1234. لا يُمثِّل HarborMoon مشروعًا حقيقيًا، والنتائج الموضَّحة أدناه هي أمثلة فقط. إنها ليست نتائج اختبار، أو توصيات، أو ادعاءات حول أي رمز فعلي.
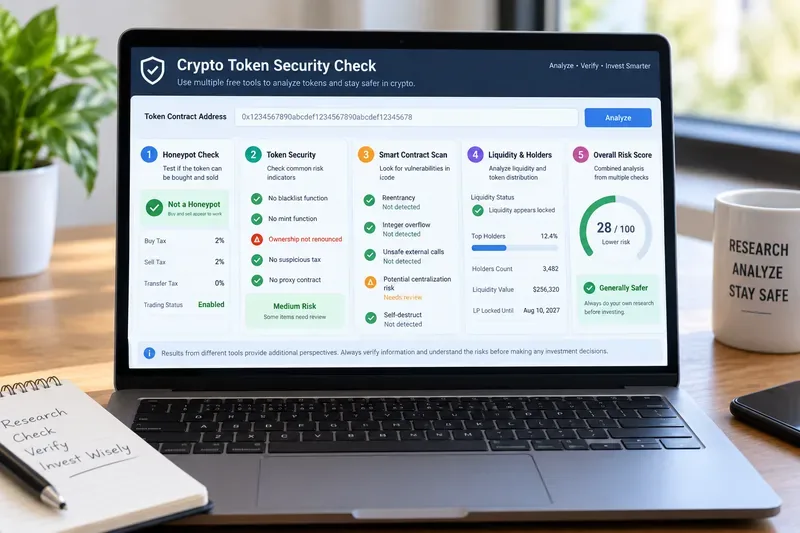
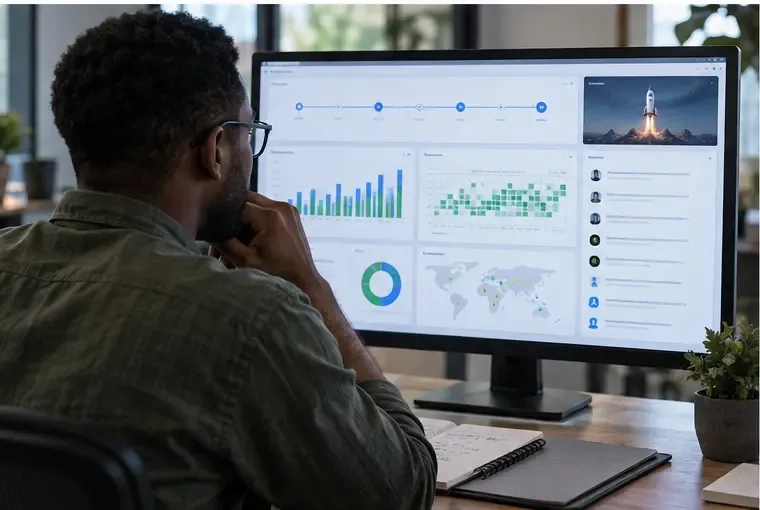
لوحة معلومات توضيحية لمخاطر الرموز تُظهر أنواع الفحوصات التي يمكن أن تُجريها الماسحات الضوئية المختلفة قبل أن يتفاعل المستخدم مع عقد الرمز المميز.
ما الذي يجب أن يحققه فحص جيد لعمليات الاحتيال بالرموز المميزة؟
ليس الهدف الحصول على تقييم إيجابي واحد مطمئن، بل الإجابة على عدة أسئلة مختلفة: هل يمكن بيع الرمز المميز؟ هل يستطيع المالك سك المزيد من المعروض أو حظر عمليات التحويل؟ هل تم التحقق من صحة الكود المصدري؟ هل توجد وظائف ذات امتيازات خطيرة أو أنماط ثغرات أمنية معروفة؟ هل السيولة هشة بشكل غير عادي؟ هل الملكية مركزة؟ هل تشير أدوات مستقلة متعددة إلى نفس المشكلة؟
يمكن للماسح الضوئي تقليل الشكوك، لكنه لا يستطيع إثبات شرعية الرمز المميز. قد تغفل الأدوات الآلية عن الثغرات الأمنية المُستحدثة، أو إساءة استخدام الحوكمة، أو المواقع الإلكترونية المخترقة، أو المفاتيح الخاصة المسروقة، أو مسارات الترقية الخبيثة، أو عمليات الاحتيال خارج السلسلة. قد يكون العقد الذي يبدو سليمًا تقنيًا مرتبطًا بمشروع غير نزيه. في المقابل، قد يعكس التحذير أحيانًا خيار تصميم مُتعمدًا وليس ثغرة أمنية. تعامل مع مخرجات الماسح الضوئي كدليل للتحقيق، وليس كشهادة أمان.
مقارنة سريعة: خمس أدوات مجانية لأمن الرموز المميزة
أداة
الأفضل لـ
إشارات مفيدة
القيد الرئيسي
مستنشق الرموز
فحص سريع لعمليات الاحتيال من المرحلة الأولى
الكشف الآلي عن عمليات الاحتيال، ومراجعة العقود، وتحليل المخاطر
لا ينبغي أن يحل التقييم وحده محل مراجعة التحذيرات الأساسية
شركة جوبلس للأمن
بيانات مفصلة حول مخاطر الرموز والوصول إلى واجهة برمجة التطبيقات (API).
لا يمكن للتحليل الآلي أن يحل محل التدقيق اليدوي الكامل
فحص الصلابة السريع
فحص التهديدات على مستوى الكود وفحص الاختراقات
درجة الأمان، درجة التهديد، اكتشاف الثغرات الأمنية
تعتمد التغطية على السلاسل المدعومة، والتعليمات البرمجية التي تم التحقق منها، ونطاق الماسح الضوئي
قد تتغير شروط التوفر والقيود. تم التحقق من الأوصاف أدناه بالرجوع إلى صفحات المنتج أو الوثائق الرسمية بتاريخ 16 سبتمبر 2026.
1. أداة فحص الرموز المميزة: فحص سريع للكشف عن عمليات الاحتيال في المرحلة الأولى
يُعرّف برنامج Token Sniffer ، الذي يعمل كجزء من تقنية Solidus Labs، نفسه بأنه أداة مجانية للكشف الآلي عن عمليات الاحتيال، ومراجعة العقود، وتحليل المخاطر. ويشير موقعه الرسمي حاليًا إلى أنه يدعم 15 سلسلة.
بالنسبة لرمز HarborMoon الوهمي، يُعدّ Token Sniffer نقطة انطلاق منطقية، إذ يُمكنه الكشف بسرعة عن مؤشرات المخاطر العامة. تخيّل أن التقرير يُشير إلى إمكانية التداول، لكنه يُشير إلى وظيفة ملكية مميزة. هذا لا يعني بالضرورة أن HarborMoon عملية احتيال، بل يُثير تساؤلاً مُحدداً: ما الذي يُمكن للمالك تغييره، وتحت أي شروط؟
فحص الجودة: لا تكتفِ بالنتيجة الإجمالية. افتح النتائج الفردية وميّز بين المؤشرات الخطيرة الهيكلية والإشعارات الأقل خطورة. إذا لم يتم التحقق من صحة العقد أو لم يتمكن الماسح الضوئي من فحص منطق مهم، فإن غياب التحذيرات يصبح أقل أهمية.
2. أمن GoPlus: معلومات شاملة حول مخاطر الرموز المميزة
توفر GoPlus Security بيانات أمان الرموز المميزة، بالإضافة إلى خدمات الكشف عن العناوين الضارة، والموافقة، والتطبيقات اللامركزية، والتصيد الاحتيالي، ومحاكاة المعاملات. تعرض صفحة الأسعار الرسمية الخاصة بها مستوى API مجاني، وتصف وثائقها واجهة برمجة تطبيقات أمان الرموز المميزة بأنها خدمة كشف أمني آلية في الوقت الفعلي.
في مثالنا على HarborMoon، لنفترض أن برنامج Token Sniffer أثار مخاوف بشأن ملكية العملة. يمكن لفحص GoPlus أن يوفر منظورًا ثانيًا لخصائص مثل حالة الكود المصدري، وسلوك سك العملة أو إدراجها في القائمة السوداء، وضوابط الملكية، وقيود التحويل، وغيرها من حقول المخاطر الخاصة بالعملة عند توفرها. لا تكمن القيمة العملية في أن GoPlus "يصوّت" على العملة، بل في إمكانية مقارنة بياناته مع بيانات الماسح الضوئي الأول.
إذا أشارت أداتان بشكل مستقل إلى إمكانية تغيير سلوك التداول المهم، فإن ذلك يستحق اهتمامًا أكبر من مجرد تحذير شكلي يظهر في واجهة واحدة فقط. وإذا اختلفت الأداتان، فابحث عن السبب بدلًا من اختيار النتيجة التي تفضلها.
يُصمَّم رمز "الفخ" أو يُهيَّأ بحيث يتمكن المستخدمون من الشراء ولكن لا يمكنهم البيع بنجاح، أو يجعل البيع غير مجدٍ اقتصاديًا. يوفر موقع Honeypot.is واجهة برمجة تطبيقات عامة (API) ووثائق لفحص رموز الفخ. تشير وثائقه الرسمية إلى أن مصادقة واجهة برمجة التطبيقات غير مطلوبة حاليًا، وتصف المخرجات بما في ذلك حالة رمز الفخ، والضرائب، ورسوم الغاز، والعقد، والزوج، ومعلومات صاحب أعلى قيمة.
بالعودة إلى هاربورمون، تخيل أن الرمز المميز اجتاز محاكاة "الفخ" وأظهر رسوم شراء وبيع عادية ظاهريًا. هذا مفيد، لكنه يجيب فقط على سؤال محدود: مسار التداول المُحاكى لم يتصرف كفخ في ظل الشروط التي تم فحصها. هذا لا يثبت أن المالك لا يستطيع لاحقًا تغيير الرسوم، أو حظر العناوين، أو ترقية الخادم الوكيل، أو سحب السيولة، أو استغلال أي ثغرة أخرى.
لذا، فإن النتيجة الجيدة هنا ليست "يقول موقع Honeypot.is إنه آمن". بل الاستنتاج الأفضل هو: "لم يتم رصد أي سلوك خداعي في هذا الفحص؛ استمر في تحليل العقد ومخاطر التحكم".
4. ماسح De.Fi: فحص الثغرات الأمنية وبنية العقود
صُمم ماسح De.Fi لتحليل العقود الذكية عبر العديد من سلاسل الكتل المدعومة. تشير وثائقه إلى أن الماسح يفحص مجموعة واسعة من أنماط الاستغلال والثغرات الأمنية، ويُقدم تقييمًا أمنيًا، ويُدرج نتائج تفصيلية. بالنسبة لعقود الرموز، يُمكنه أيضًا توفير تحليل لحامليها أو سيولتها عند توفر البيانات.
لنفترض أن منصة HarborMoon اجتازت اختبار كشف التسلل، لكن منصة التمويل اللامركزي (De.Fi) رصدت وظيفة ذات صلاحيات خاصة قد تؤثر بشكل جوهري على المستخدمين. لهذا السبب تحديدًا، يُعد استخدام أكثر من ماسح ضوئي أمرًا بالغ الأهمية. فالتداول الناجح اليوم لا يُلغي احتمالية اتخاذ إجراءات إدارية مستقبلية.
عند مراجعة نتائج التمويل اللامركزي، انظر إلى ما هو أبعد من تصنيفات الخطورة. اسأل عما إذا كانت الوظيفة المُعلّمة قابلة للوصول، ومن يتحكم بها، وما إذا كان العقد قابلاً للتحديث، وما إذا كانت هناك ضوابط وقائية مثل القفل الزمني أو التوقيع المتعدد. غالبًا ما تكون هذه الأسئلة أهم من مجرد درجة رقمية واحدة.
5. فحص SolidityScan السريع: إضافة فحص تهديدات يركز على التعليمات البرمجية
يُقدّم مزوّد خدمة SolidityScan QuickScan كأداة مجانية لفحص التهديدات وكشف عمليات الاحتيال. تعرض الخدمة تقييمات منفصلة للأمان والتهديدات للعقود التي تم فحصها، بينما تركز منصة SolidityScan الأوسع نطاقًا على تحديد ثغرات العقود الذكية. كما تُشير صفحة الأسعار الرسمية إلى توفر نسخة تجريبية مع عمليات فحص مجانية للمنتج الأكثر شمولًا.
بالنسبة لشركة HarborMoon، يُعدّ هذا فحصًا آليًا نهائيًا مفيدًا. تخيّل أن QuickScan يُشير إلى نمط برمجي لم تُركّز عليه الأدوات السابقة. لا تفترض أن الماسحات الضوئية الأخرى خاطئة؛ فالمنتجات المختلفة تستخدم كاشفات وأساليب استدلالية ومصادر بيانات وأنظمة تقييم مختلفة. اقرأ النتيجة، وحدّد ما إذا كانت تنطبق على العقد المُطبّق، وقارنها بالمصدر المُوثّق للعقد وأي تدقيق مستقل.
كيفية الجمع بين الأدوات الخمس دون خداع نفسك
يُقدّم مثال HarborMoon الخيالي نموذجًا عمليًا لسير العمل: ابدأ بفحص شامل للاحتيال، ثم تحقق من إمكانية التداول، وافحص امتيازات الرموز المميزة، ثم ادرس الكود البرمجي المتعمق ومخاطر السيولة أو مخاطر حاملي الرموز. تكمن القيمة في الاتفاق والتوضيح ، وليس في جمع خمس شارات خضراء.
تحقق أولاً من عنوان العقد بدقة. من السهل نسخ أسماء الرموز وأرقامها. احصل على العنوان من مصدر موثوق، ثم تأكد من صحة سلسلة الكتل قبل المسح الضوئي.
افصل بين إمكانية التداول الآن وبين إمكانية أن يصبح الأمر خطيرًا لاحقًا. تُعدّ محاكاة نظام الخداع وبيانات الضرائب الحالية مجرد لقطات. قد تُؤدي امتيازات المالك، وترقيات الوكيل، وإصدار العملات، والقوائم السوداء، وضوابط السيولة إلى مخاطر مستقبلية.
اقرأ النتائج، وليس النتيجة فقط. قد تُعطي أداتان نتائج مختلفة تمامًا مع اكتشافهما لنفس المشكلة الأساسية.
ابحث عن مخاطر التركيز. قد يظل العقد النظيف تقنياً عرضة لسيطرة عدد قليل من المحافظ على العرض أو السيولة.
قم بتصعيد الإجراءات عندما يزداد حجم الأموال المعرضة للخطر. بالنسبة لمبالغ صغيرة ذات طابع تخميني، قد تكون الماسحات الضوئية الآلية جزءًا من عملية فحص سريعة. أما بالنسبة لرأس مال ذي قيمة، فضع في اعتبارك مراجعة المصدر الموثق، وعمليات التدقيق المستقلة ذات السمعة الطيبة، وسجل المُصدر، وضوابط الحوكمة، ومصدر السيولة، ومحاكاة المعاملة قبل التوقيع.
متى يجب عليك الانسحاب؟
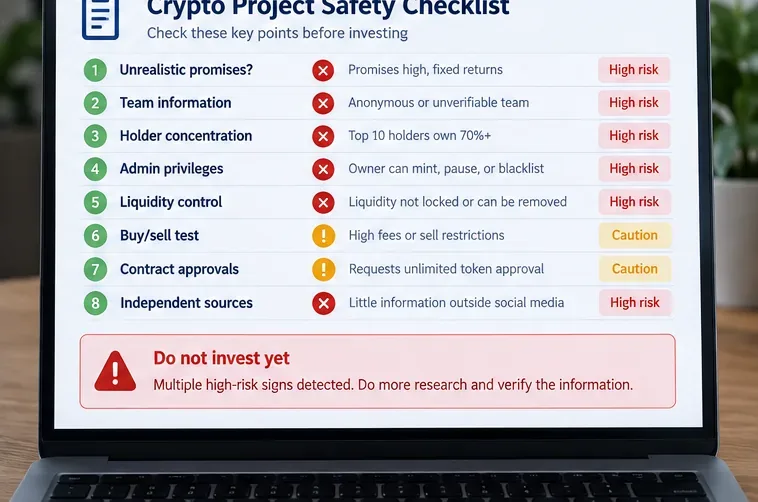
لا توجد قاعدة عامة، ولكن بعض النتائج تستدعي اتخاذ إجراءات. ومن الأمثلة على ذلك: عدم القدرة على البيع، أو منطق العقد غير الموثق أو غير المتاح، أو سلطة سك العملة غير المبررة، أو قوائم الحظر التعسفية أو ضوابط التحويل، أو صلاحيات المالك التي يمكن أن تغير الرسوم بشكل كبير، أو إمكانية الترقية التي تتحكم بها محفظة واحدة، أو اكتشافات الثغرات الأمنية الخطيرة، أو السيولة التي يمكن أن تختفي فجأة.
إذا لم تتمكن من شرح تحذير هام بلغة بسيطة، فإن الخطوة التالية المناسبة عادةً هي إجراء المزيد من البحث بدلاً من افتراض أنه غير ضار. وينطبق الأمر نفسه عندما تتعارض وثائق المشروع مع ما تُظهره برامج فحص العقود.
ما لا تستطيع هذه الأدوات إخبارك به
تُحلل الماسحات الضوئية الآلية للرموز الرقمية بشكل أساسي الشفرة البرمجية، وإعدادات سلسلة الكتل، وأنماط السلوك المعروفة، وبيانات السوق أو بيانات حاملي الرموز المتاحة. ولا يمكنها عمومًا التحقق من صحة ادعاءات فريق ما، أو ما إذا كان حساب على وسائل التواصل الاجتماعي قد تم اختراقه، أو ما إذا كان سيتم استبدال واجهة المستخدم بشفرة خبيثة لاحقًا، أو ما إذا كانت المفاتيح الخاصة ستُسرق. كما أنها لا تضمن نمذجة كل ثغرة أمنية مكتشفة حديثًا.
هذا القيد مهم لأن عبارة "لم يتم رصد أي مشكلة" لا تعني بالضرورة "لا توجد مشكلة". ويكون الأمن في أقوى حالاته عندما يقترن المسح الآلي بالتحقق من العقود، وعمليات التدقيق المستقلة عند الاقتضاء، والحفاظ على نظافة المحفظة، والموافقات الحذرة، والتشكيك في التسويق القائم على الإلحاح.
خلاصة القول
للحصول على مجموعة أدوات فحص مجانية قبل التداول، يُعدّ Token Sniffer مفيدًا لإجراء فحص سريع وشامل، بينما يُضيف GoPlus معلومات تفصيلية حول مخاطر الرموز، ويركز Honeypot.is على قابلية التداول وسلوكيات فخاخ الاحتيال، ويُضيف De.Fi Scanner سياقًا للعقود والثغرات الأمنية، ويُقدّم SolidityScan QuickScan منظورًا آخر للتهديدات يركز على الشيفرة البرمجية. إنّ تداخل هذه الأدوات ميزةٌ وليست جهدًا ضائعًا.
حتى لو اجتاز رمز HarborMoon الافتراضي جميع عمليات الفحص، سيظل الاستنتاج الصحيح متواضعًا: لم تكشف الفحوصات الآلية عن بعض المخاطر المعروفة وقت إجرائها. وهذا أكثر منطقية من وصف الرمز بأنه "آمن". استخدم الأدوات لتحديد ما يجب التحقق منه لاحقًا، وزد من عمق عملية التدقيق كلما ازداد حجم المخاطر.