Startseite
» Nachrichten
»
Cold Storage vs. Hot Wallets: So bauen Sie einen ausfallsicheren Multi-Sig-Tresor auf
Cold Storage vs. Hot Wallets: So bauen Sie einen ausfallsicheren Multi-Sig-Tresor auf
Der sicherste Multi-Signatur-Tresor ist in der Regel nicht der mit den meisten Geräten oder dem höchsten Schwellenwert. Er ist derjenige, der potenzielle Fehlerquellen beseitigt, ohne die Wiederherstellung so zu verkomplizieren, dass man sich selbst aussperrt.
Für viele fortgeschrittene Nutzer ist ein sorgfältig dokumentiertes 2-von-3-Setup ein praktischer Ausgangspunkt: zwei unabhängige Hardware-Wallets an getrennten Standorten sowie ein drittes unabhängiges Gerät für die Wiederherstellung oder operative Flexibilität. Für die Finanzabteilung eines Unternehmens mit mehreren Verantwortlichen kann ein 3-von-5-Setup sinnvoller sein. Eine Hot Wallet kann im täglichen Geschäftsbetrieb eine Rolle spielen, sollte aber nicht mit Cold Storage verwechselt werden und nicht die einzige Barriere zwischen Angreifern und langfristig verwahrten Geldern darstellen.
Dieser Artikel unterscheidet zwischen etablierten Fakten und solchen, die von Ihren individuellen Umständen abhängen. Er konzentriert sich auf Architektur und Betriebsdisziplin, anstatt zu versprechen, dass eine bestimmte Wallet-Marke oder ein bestimmter Schwellenwert universell die sicherste Lösung darstellt.
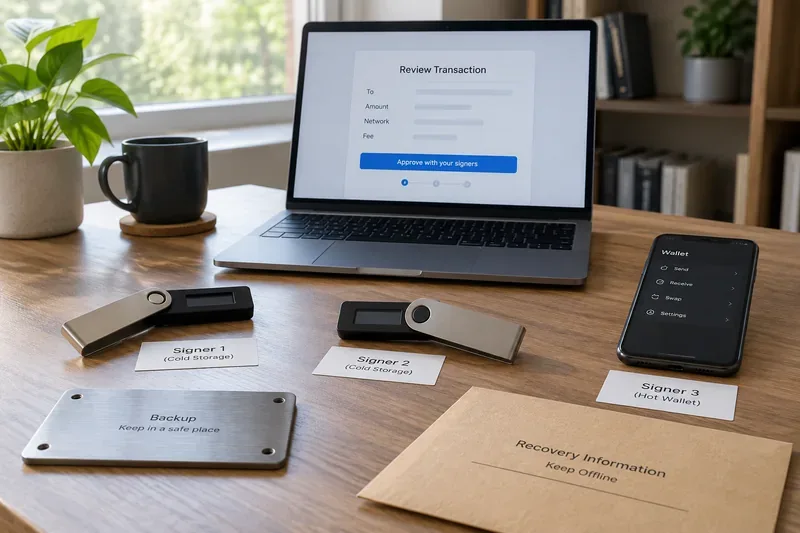
Ein Multi-Signatur-Design kann unabhängige Unterzeichner, Offline-Backups und ein separates Transaktionsprüfungsgerät kombinieren; der Schlüssel besteht darin sicherzustellen, dass ein kompromittiertes Gerät oder ein kompromittierter Standort nicht selbstständig eine Vault-Ausgabe autorisieren kann.
Cold Storage und Hot Wallets lösen unterschiedliche Probleme
Bestätigt: Eine Hot Wallet speichert die Signaturfunktion auf einem mit dem Internet verbundenen Smartphone, einer Browsererweiterung, einer Desktop-App oder einer ähnlichen Umgebung. Das ist zwar praktisch, erhöht aber auch das Angriffsrisiko für den Unterzeichner. Cold Storage hingegen isoliert die Signaturdaten mit dem privaten Schlüssel von allgemeinen Online-Systemen, typischerweise durch ein Hardware-Signaturgerät oder ein anderes Offline-Verfahren.
Diese Unterscheidung ist wichtig, da „Multi-Signatur“ nicht automatisch „Cold Storage“ bedeutet. Eine 2-von-3-Wallet, deren drei Schlüssel auf Online-Laptops gespeichert sind, ist weiterhin Online-Angriffen ausgesetzt. Multi-Signatur verringert die Abhängigkeit von einem einzelnen Schlüssel; Cold Storage verringert die Gefährdung einzelner Schlüssel. Sie ergänzen sich als Sicherheitsmaßnahmen.
Vorgehensweise: Klassifizieren Sie jeden Signierer danach, wo sein privater Schlüssel gespeichert ist und wie er signiert. Bezeichnen Sie einen Signierer nicht als „kalt“, nur weil Sie ihn selten verwenden.
Irrtum: Multi-Signatur macht eine Wallet immer sicherer
Bestätigt: Mehrfachsignaturen können einen einzelnen privaten Schlüssel als alleinigen Autorisierungspunkt überflüssig machen. Bitcoin unterstützt n-von-m-Mehrfachsignaturbedingungen, und Safe Smart Accounts in EVM-Netzwerken ermöglichen es Kontoinhabern, einen Bestätigungsschwellenwert festzulegen. Die offizielle Dokumentation von Safe erklärt, dass dieser Schwellenwert die Mindestanzahl an Kontoinhabern ist, die eine Transaktion vor der Ausführung bestätigen müssen. Siehe Safe Smart Account-Konzepte .
Ebenfalls bestätigt: Zusätzliche Schlüssel erfordern zusätzlichen Aufwand. Die Multisig-Dokumentation von Trezor weist darauf hin, dass Nutzer die öffentlichen Wallet-Informationen benötigen, um die Einrichtung wiederherzustellen und zu nutzen, und dass der Verlust wichtiger Konfigurationsdaten dazu führen kann, dass Guthaben unzugänglich werden, selbst wenn noch genügend Signaturgeräte vorhanden sind. Siehe die Multisig-Anleitung von Trezor .
Ob eine 2-von-3-, 3-von-5- oder eine andere Regelung angemessen ist, hängt von den Umständen ab . Im Hilfecenter von Safe wird ausdrücklich darauf hingewiesen, dass es keine optimale Anzahl an Unterzeichnern oder einen Schwellenwert für jeden Anwendungsfall gibt. Generell wird ein Schwellenwert empfohlen, der über eins und unter der Gesamtzahl der Unterzeichner liegt. Siehe die Einrichtungsanleitung von Safe (zuletzt aktualisiert am 23. April 2026) .
Handlungsempfehlung: Wählen Sie die kleinstmögliche Struktur, die die für Sie relevanten Ausfälle übersteht. Komplexität sollte sich erst verdienen.
Eine praktische Gewölbearchitektur
Anwendungsfall
Vernünftige Ausgangsarchitektur
Hauptvorteil
Hauptabwägung
Fortgeschrittene Person
2 von 3 unabhängigen Hardware-Signierern
Ein verlorener oder kompromittierter Schlüssel führt nicht automatisch zum Verlust von Geldern
Erfordert regelmäßige Datensicherungen und Konfigurationsaufzeichnungen.
Familie oder kleine Partnerschaft
2 von 3 Unterzeichnern, die von verschiedenen vertrauenswürdigen Parteien oder Standorten kontrolliert werden.
Verringert das Risiko für Einzelpersonen und Orte
Die Verfahren zur Wiederherstellung und Vererbung müssen explizit sein.
Unternehmensfinanzen
3 von 5 mit Rollentrennung
Unterstützt gemeinsame Zustimmung und Kontinuität
Mehr Geräte, Menschen, Richtlinien und Tests
Betriebsausgaben
Separate Hot Wallet mit niedrigem Guthaben oder stark eingeschränkter Signaturpfad
Schneller Routinezugriff ohne Offenlegung des Tresors
Hot-Wallet-Gelder bleiben stärker gefährdet
Das wichtigste Konstruktionsprinzip ist die Trennung. Selbst wenn zwei Geräte im selben Tresor aufbewahrt, in derselben Schublade gesichert, auf demselben kompromittierten Computer initialisiert oder über dasselbe Passwort-Manager-Konto verwaltet werden, kann die Konstruktion bei einem einzigen Vorfall dennoch versagen.
Aktion: Skizzieren Sie Ihre Ausfallszenarien auf Papier: Geräteausfall, Hausbrand, Diebstahl, Malware, Nötigung, Übernahme eines Cloud-Kontos und Verlust einer Vertrauensperson. Stellen Sie sicher, dass kein einzelnes Ereignis sowohl die Signierungsschwelle erreichen als auch Ihren Wiederherstellungspfad zerstören kann.
Sollte einer der Unterzeichner ein zahlungskräftiger Kunde sein?
Bedingungsabhängig: Ein aktiver Unterzeichner kann als Komfortschlüssel akzeptabel sein, wenn der Schwellenwert weiterhin einen unabhängigen, nicht aktiven Unterzeichner erfordert. Beispielsweise kann in einem 2-von-3-System ein Telefon-Unterzeichner in Kombination mit zwei Hardware-Unterzeichnern die routinemäßige Unterzeichnung vereinfachen, während für jede Ausgabe weiterhin ein Hardwaregerät benötigt wird.
Dies entspricht jedoch nicht einem vollständig abgesicherten 2-von-3-Sicherheitsmechanismus. Ein kompromittiertes Telefon hat einem Angreifer bereits eine der beiden erforderlichen Bestätigungen erteilt. Die verbleibende Sicherheitsreserve konzentriert sich dann auf einen einzelnen, nicht autorisierten Unterzeichner.
Für langfristiges Sparen bevorzugen viele Nutzer, alle Vault-Signaturen auf dedizierter Hardware zu speichern und für kleinere Ausgaben eine separate Hot Wallet zu verwenden. Dadurch entsteht eine klare Trennung: Die Hot Wallet sorgt für Komfort, der Vault für die sichere Aufbewahrung.
Vorgehen: Falls Sie einen potenziell gefährdeten Benutzer einbeziehen, gehen Sie davon aus, dass dieser bereits kompromittiert ist. Prüfen Sie, ob die verbleibenden Kontrollmechanismen noch ausreichend wirksam sind.
Wesentliche Unterscheidungsmerkmale sind wichtiger als Markendiversität allein.
Die Verwendung mehrerer Hardware-Wallet-Hersteller kann die Abhängigkeit von einer einzelnen Implementierung verringern, doch Markenvielfalt ist kein Allheilmittel. Werden alle Seeds, Geräte und Backups zusammen aufbewahrt, kann ein Einbruch oder Brand das System dennoch lahmlegen. Umgekehrt können drei identische Geräte in völlig getrennten Ausfallbereichen widerstandsfähiger sein als ein „diverses“ Setup an einem einzigen Ort.
Ledgers Schulungsleitfaden zu Multisig betont ebenfalls die geografische Verteilung der Schlüssel und die Verwendung von Hardwaregeräten zum Signieren. Siehe Ledgers Übersicht zu Best Practices für Multisig .
Maßnahme: Unabhängige Standorte, unabhängige Backups und unabhängige Zugangskontrollen sollten Vorrang vor dem Kauf zusätzlicher Marken allein aus Gründen der Diversifizierung haben.
Sichern Sie mehr als nur die Anfangswörter
Dies ist eines der gefährlichsten Missverständnisse im Bereich der Multi-Signatur-Speicherung. Eine Wallet mit einer einzigen Signatur lässt sich oft anhand ihres Seeds und der Ableitungsannahmen rekonstruieren. Eine Multi-Signatur-Wallet hingegen ist zusätzlich von der Wallet-Richtlinie und den Metadaten des öffentlichen Schlüssels abhängig, die der Software die Zuordnung der Unterzeichner erklären.
Für Bitcoin-Deskriptor-basierte Workflows stellt Bitcoin Core Wallet-Deskriptoren bereit und dokumentiert sie als Skriptinformationen, die von Deskriptor-Wallets verwendet werden. Die aktuelle Dokumentation umfasst den Bitcoin Core 30.0 listdescriptors RPC . Ältere Dokumentationen zum Multisig-RPC zeigen außerdem, dass eine Multisig-Adresse durch die Anzahl der erforderlichen Signaturen plus die beteiligten Schlüssel definiert wird. Siehe die Dokumentation zu addmultisigaddress von Bitcoin Core .
Maßnahme: Wallet-Richtlinien, Signatur-Fingerabdrücke oder gleichwertige Kennungen, Ableitungspfade, Beschreibungen oder Kontokonfigurationen, Netzwerk, verwendete Wallet-Software und eindeutige Wiederherstellungsanweisungen sichern. Wiederherstellungsmetadaten nur autorisierten Personen zugänglich machen, ohne alle privaten Informationen zusammenzufassen.
Überprüfen Sie Adressen und Transaktionsdetails auf vertrauenswürdigen Displays.
Multisignatur bietet keinen Schutz, wenn alle Unterzeichner dieselbe schädliche Transaktion blindlings genehmigen. Die menschliche Komponente bleibt entscheidend. Ein kompromittierter Koordinator-Computer kann ein falsches Ziel, einen schädlichen Vertragsaufruf oder einen unerwarteten Betrag übermitteln. Hardwarebasierte Signiergeräte sind besonders nützlich, wenn Sie kritische Details direkt auf dem Gerät überprüfen, anstatt sich nur auf den Bildschirm zu verlassen.
Bei Smart-Contract-Konten ist das Risikomodell umfassender als die Frage „Wo befinden sich die Schlüssel?“. Safe dokumentiert Module und Schutzmechanismen, die das Verhalten erweitern können, weist aber auch darauf hin, dass diese Module und Schutzmechanismen sicherheitskritisch sind. Ein fehlerhafter Schutzmechanismus kann sogar die Transaktionsausführung blockieren. Siehe die Sicherheitswarnung von Safe zu setGuard .
Vorgehen: Vor der Unterzeichnung Zielort, Betrag, Netzwerk, Gebühr und – bei Verträgen – die tatsächliche zu autorisierende Transaktion prüfen. Ein neues Modul, eine neue Sicherheitsfunktion, eine neue Zulage oder eine neue Richtlinienänderung als risikoreiche Transaktion behandeln.
Setzen Sie die Schwelle nicht für alle Unterzeichner gleich, es sei denn, Sie benötigen unbedingt Einstimmigkeit.
Eine 3-von-3-Wallet wirkt sicherer als eine 2-von-3-Wallet, da für jede Transaktion alle Schlüssel benötigt werden. Das bedeutet aber auch, dass ein dauerhaft verlorener Schlüssel die Guthaben einfrieren kann. Für viele Nutzer ist das ein schlechter Kompromiss in puncto Ausfallsicherheit.
Die offizielle Einrichtungsanleitung von Safe empfiehlt, einen Schwellenwert unterhalb der Gesamtzahl der Unterzeichner festzulegen, damit ein nicht erreichbarer Unterzeichner das Konto nicht automatisch sperrt. Dies ist keine allgemeingültige Regel – in manchen Fällen ist Einstimmigkeit erforderlich –, aber es ist ein sinnvoller Standardwert für die private Verwahrung und viele operative Finanzverwaltungen.
Handlungsempfehlung: Entscheiden Sie, ob für Sie unautorisierte Ausgaben oder der dauerhafte Verlust des Zugangs das größere Risiko darstellen. Legen Sie den Schwellenwert erst nach Beantwortung dieser Frage fest.
Bergungsübungen gehören zum Tresorraum
Bestätigtes Prinzip: Ein ungetestetes Backup basiert lediglich auf Annahmen. Ein besonders robustes Design beinhaltet eine sichere Methode, um zu überprüfen, ob Signaturen, Konfigurationsdatensätze und Wiederherstellungsanweisungen weiterhin funktionieren.
Für eine Wiederherstellungsübung ist es nicht erforderlich, Ihr gesamtes Guthaben zu übertragen. Sie können überprüfen, ob die Software Ihrer neuen Wallet die gewünschte Richtlinie erkennt, ob jeder Unterzeichner unterschreiben kann, ob die Empfangsadressen unabhängig voneinander übereinstimmen und ob die Verantwortlichen wissen, wo sich die benötigten Informationen befinden. Dokumentieren Sie für Unternehmen, was passiert, wenn ein Mitarbeiter ausscheidet, ein Unterzeichner ausfällt, ein Gerätemodell nicht mehr verwendet wird oder der Verdacht besteht, dass ein Schlüssel kompromittiert wurde.
Maßnahme: Planen Sie eine regelmäßige Überprüfung der Wiederherstellung ein und führen Sie nach größeren Änderungen an Wallet, Firmware, Signierer oder Personal eine kleine, kontrollierte Testtransaktion durch.
Bewahren Sie Ihre Geldbörse für den täglichen Gebrauch außerhalb des Tresors auf.
Die besten Cold-Storage-Lösungen verbessern die Benutzerfreundlichkeit oft dadurch, dass sie anerkennen, dass nicht jede Transaktion eine spezielle Aufbewahrungszeremonie erfordert. Ein kleines Guthaben in einer Hot-Wallet kann Routinezahlungen, dezentrale Anwendungen oder Einzahlungen an Börsen abwickeln, während die Multi-Signatur-Vault bewusst umständlich bleibt.
Diese Trennung begrenzt den Wirkungsbereich. Wird die Hot Wallet durch Phishing oder andere Angriffe kompromittiert, erhält der Angreifer lediglich das operative Guthaben, nicht aber die gesamte Wallet. Statt die Wallet selbst in eine häufig genutzte Browser-Wallet umzuwandeln, sollte sie gemäß einem vordefinierten Betrag oder Zeitplan aus dem Vault aufgefüllt werden.
Maßnahme: Legen Sie ein maximales Guthaben in Ihrer Hot Wallet fest, das Sie sich leisten können zu verlieren, ohne Ihre langfristigen Anlagen zu gefährden.
Ein prägnanter Entwurf für einen robusten Multi-Signatur-Tresor
Verwenden Sie einen Schwellenwert größer als eins, damit ein einzelner Schlüssel den Tresor nicht leeren kann.
Die Schwelle sollte unterhalb der Gesamtzahl der Unterzeichner liegen, es sei denn, Einstimmigkeit ist eine beabsichtigte Voraussetzung.
Separate Signierer und Backups über reale Ausfallbereiche hinweg, nicht nur über verschiedene Schubladen.
Für langfristige Tresorschlüssel sollten dedizierte Hardware-Signaturgeräte bevorzugt werden.
Wird ein „heißer Unterzeichner“ verwendet, muss sichergestellt werden, dass dieser keine Ausgaben ohne einen unabhängigen „kalten Unterzeichner“ autorisieren kann.
Sichern Sie die Wallet-Konfiguration und die öffentlichen Metadaten sowie das private Wiederherstellungsmaterial.
Überprüfen Sie nach Möglichkeit die Transaktionsdetails auf den Displays vertrauenswürdiger Unterzeichner.
Bewahren Sie Gelder für laufende Ausgaben außerhalb des Tresors auf.
Testen Sie die Wiederherstellung und den Ersatz von Gebärdensprachdolmetschern, bevor ein Notfall Sie zwingt, unter Druck zu lernen.
Was nicht allgemein bestimmt werden kann
Keine Quelle kann Ihnen die „perfekte“ Schwelle, Anzahl der Unterzeichner, Speicherorte oder Wallet-Struktur nennen, ohne Ihr Bedrohungsmodell, Ihre Nachlassplanung, Ihre technischen Fähigkeiten, die geltenden Rechtsordnungen und die Verantwortlichen für die Rückforderung der Gelder zu kennen. Ein Einzelinhaber, der seine Altersvorsorge schützt, hat andere Bedürfnisse als eine fünfköpfige Finanzabteilung, und ein Unternehmen benötigt möglicherweise interne Kontrollmechanismen, die weit über Wallet-Software hinausgehen.
Das sinnvolle Ziel ist daher nicht maximale Komplexität. Vielmehr geht es um ein Design, bei dem kein einzelnes kompromittiertes Gerät, keine Person, kein Konto und kein physischer Ort sowohl den Tresor autorisieren als auch Ihre Wiederherstellungsoptionen löschen kann.
Abschließende Maßnahme: Den Entwurf schriftlich festhalten, ihn mit einem kleinen Betrag testen, die Wiederherstellung üben und erst dann größere Geldbeträge in den Tresor einzahlen.