Startseite
» Nachrichten
»
Cross-Chain-DeFi-Brücken: Sicherheitsrisiken, Gebühren und sicherere Transferpraktiken
Cross-Chain-DeFi-Brücken: Sicherheitsrisiken, Gebühren und sicherere Transferpraktiken
Cross-Chain-DeFi-Bridges lösen ein echtes Interoperabilitätsproblem: Blockchains teilen ihren Zustand nicht von Natur aus, daher kann ein Nutzer einen Token nicht einfach von einer unabhängigen Chain auf eine andere übertragen, als ob beide Chains dasselbe Ledger verwenden würden. Eine Bridge koordiniert einen Transfer mithilfe von Mechanismen wie Sperren und Prägen, Verbrennen und Prägen, Nachrichtenverifizierung oder der Bereitstellung von Liquidität auf der Ziel-Chain.
Die wichtigste Sicherheitserkenntnis ist, dass „Bridged“ keine einheitliche Architektur beschreibt. Verschiedene Bridges können auf nativer Blockchain-Verifizierung, externen Validatoren, Oracles oder Messaging-Netzwerken, optimistischer Verifizierung, Liquiditätsanbietern oder Kombinationen dieser Mechanismen basieren. Die offizielle Bridge-Dokumentation von Ethereum betont auch am 15. September 2026, dass es kein perfektes Bridge-Design gibt – lediglich unterschiedliche Kompromisse zwischen Sicherheit, Benutzerfreundlichkeit, Konnektivität, Funktionalität und Kosten. Handlungsempfehlung: Bevor Sie größere Werte übertragen, prüfen Sie das Verifizierungsmodell der Bridge und wählen Sie sie nicht nur nach Markennamen oder angegebener Geschwindigkeit.
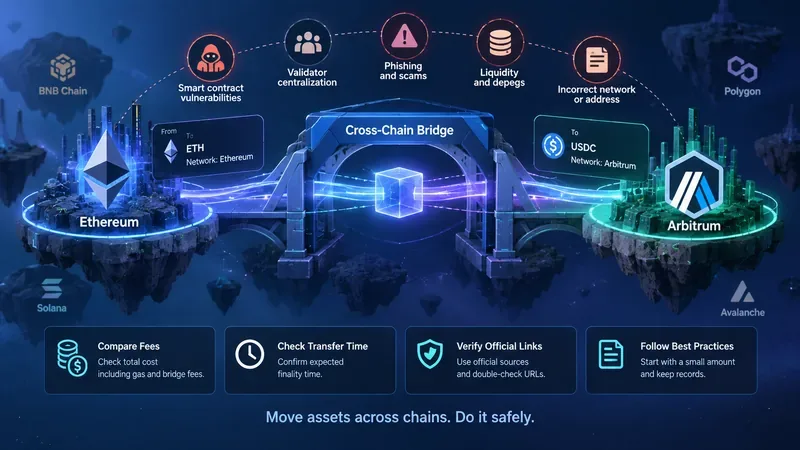
Bei einer kettenübergreifenden Überweisung wird ein Sicherheitsbrückenmodell zwischen Quell- und Zielnetzwerk eingeführt. Daher sollten Benutzer sowohl das Protokollrisiko als auch die Transaktionsdetails bewerten, bevor sie Gelder überweisen.
Was eine Brücke wirklich leistet – und was sie nicht leistet
Ein häufiges Missverständnis ist, dass ein und dasselbe Token physisch zwischen Blockchains übertragen wird. Die Ethereum-Dokumentation erklärt, dass Bridges üblicherweise Muster wie Lock and Mint , Burn and Mint oder Atomic Swaps verwenden. Bei einem Lock-and-Mint-Design kann beispielsweise ein Asset auf der Quell-Chain gesperrt bleiben, während eine entsprechende Repräsentation auf der Ziel-Chain erstellt wird. Siehe die technische Übersicht zu Blockchain-Bridges von Ethereum .
Diese Unterscheidung ist wichtig, da der Ziel-Token Abhängigkeiten erben kann, die der ursprüngliche Token nicht hatte. Sein Wert kann von einem Brückenvertrag, einem Validierungsnetzwerk, einem Verwahrer, einem Liquiditätspool oder dem Rücknahmemechanismus des Emittenten abhängen. Handlungsempfehlung: Überprüfen Sie den genauen Token-Vertrag auf der Ziel-Chain anhand der offiziellen Dokumentation des Token-Emittenten oder des Protokolls; gehen Sie nicht davon aus, dass identische Tickersymbole identische Token repräsentieren.
Sicherheitsrisiko Nr. 1: Die Brücke kann eine neue Vertrauensebene hinzufügen.
Verifiziertes Prinzip: Die Sicherheit einer Bridge kann von der Sicherheit der beiden verbundenen Blockchains abweichen. Ethereum unterscheidet extern verifizierte oder „vertrauenswürdige“ Designs von solchen, die zusätzliches Vertrauen minimieren, indem sie sich direkter auf die verbundenen Blockchains stützen. Designs, die auf externen Validatoren, Föderationen, Multisignaturen oder Orakeln basieren, fügen Parteien hinzu, deren Verhalten oder Schlüssel zu Sicherheitsannahmen werden können.
Das bedeutet nicht, dass jede extern verifizierte Bridge unsicher ist oder dass jedes als vertrauensminimiert beschriebene System automatisch sicher ist. Implementierungsqualität, Upgrade-Kontrollen, Vielfalt der Verifizierer, Überwachung, Vertragskorrektheit und die Sicherheit jeder verbundenen Blockchain sind weiterhin relevant. Handlungsempfehlung: Dokumentieren Sie, wer eine Cross-Chain-Nachricht autorisieren kann und welcher Schwellenwert erforderlich ist, bevor die Bridge für Überweisungen in Treasury-Größen verwendet wird.
Ein konkretes Beispiel: Wurmlochwächter
Die aktuelle Dokumentation von Wormhole besagt, dass das Kernprotokoll ein Guardian-Netzwerk verwendet. Signierte Nachrichten, sogenannte VAAs, werden gültig, sobald die erforderliche qualifizierte Mehrheit sie unterzeichnet hat; die Dokumentation beschreibt derzeit eine Signaturschwelle von 13 von 19. Wormhole beschreibt außerdem zusätzliche Schutzmaßnahmen wie die vollständige Knotenüberwachung bei unterstützten Konfigurationen und Kontrollmechanismen für die Abrechnung von Cross-Chain-Assets. Dies sind spezifische Eigenschaften von Wormhole und keine universellen Eigenschaften von Bridges. Überprüfen Sie das aktuelle Sicherheitsmodell von Wormhole, bevor Sie sich auf diese Annahmen verlassen.
Vorgehen: Beim Vergleich mit einer anderen Bridge sollten Sie nach ebenso konkreten Antworten suchen: Anzahl der Verifizierer, Signierungsschwelle, wie Verifizierer die Ketten überwachen, Upgrade-Berechtigung, Notfallkontrollen und was passiert, wenn eine Kette reorganisiert wird oder stoppt.
Sicherheitsrisiko Nr. 2: Smart Contracts können selbst bei einer scheinbar soliden Architektur versagen.
Bestätigtes Risiko: Bridge-Verträge können Implementierungsfehler enthalten. Die Ethereum-Bridge-Dokumentation führt Smart-Contract- und Technologierisiken explizit als Gefahren beim Bridging auf. Audits können das Risiko reduzieren, aber ein Audit ist kein Beweis dafür, dass ein Vertrag keine ausnutzbaren Schwachstellen enthält.
Cross-Chain-Systeme sind besonders sensibel, da sie häufig Verträge und Zustände über mehrere Umgebungen hinweg koordinieren. Ein Validierungsfehler auf einer Seite kann potenziell zu einer ungültigen Prägung, Entsperrung oder Nachrichtenausführung auf der anderen Seite führen. Aktualisierbare Verträge bringen eine weitere Dimension ins Spiel: Der aktuelle Code bleibt möglicherweise nicht auf unbestimmte Zeit derjenige, der das System steuert.
Empfehlung: Prüfen Sie die offizielle Protokolldokumentation auf Vertragsadressen, Audits, Informationen zu Bug-Bounty-Programmen, Upgrade-Mechanismen, Pausensteuerung und aktuelle Sicherheitshinweise. Bei großen Überweisungen sollten Sie diese Informationen unmittelbar vor der Ausführung erneut prüfen, anstatt sich auf Recherchen von vor Monaten zu verlassen.
Sicherheitsrisiko Nr. 3: Auch die Zielkette ist wichtig.
Ein weiterer Irrglaube ist, dass die Wahl einer sicheren Brücke die gesamte Cross-Chain-Position genauso sicher macht wie die Quell-Chain. Das ist nicht unbedingt richtig. Werden Assets von einem stark dezentralisierten Netzwerk auf eine Chain mit anderen Konsensmechanismen, Sequenzern, Validatoren oder Governance-Annahmen übertragen, ist die resultierende Position auch den Risiken der Ziel-Chain ausgesetzt.
Die Ethereum-Dokumentation weist beispielsweise darauf hin, dass Sidechains ihren eigenen Konsensmechanismus verwenden und nicht automatisch die Sicherheitsgarantien des Ethereum-Mainnets übernehmen. Rollups und andere Skalierungssysteme haben ihre eigenen Architekturen und Annahmen bezüglich Auszahlungen und Finalität. Handlungsempfehlung: Bewerten Sie das Zielnetzwerk getrennt von der Bridge; fragen Sie sich, welche Funktionen unbedingt verfügbar bleiben müssen, damit Sie Transaktionen durchführen und schließlich aussteigen können.
Sicherheitsrisiko Nr. 4: Gekapselte Vermögenswerte und Liquidität können zu systemischen Abhängigkeiten führen.
Manche Bridges erstellen oder übertragen Repräsentationen von Vermögenswerten, deren Deckung von anderweitig gesperrten Vermögenswerten abhängt. Wenn die Deckung gefährdet, eingefroren oder fehlerhaft verbucht wird, kann die Zielrepräsentation unter dem von den Nutzern erwarteten Wert gehandelt werden. Andere Bridge-Architekturen nutzen die von Marktteilnehmern bereitgestellte Liquidität, anstatt auf einen kanonischen Cross-Chain-Abrechnungspfad zu warten.
Das genaue Risiko hängt daher vom gewählten Weg ab. Es gibt keine allgemeingültige Regel, dass „Liquiditätsbrücken immer sicherer“ oder „Standardbrücken immer günstiger“ sind. Handlungsempfehlung: Ermitteln Sie, ob Sie einen Standardwert, einen brückenspezifischen Wrapped Asset oder Liquidität von einem Relayer erhalten, und prüfen Sie, was letztendlich die Abwicklung des Transfers bewirkt.
Wie Cross-Chain-Brückengebühren tatsächlich funktionieren
Die angezeigte „Brückengebühr“ ist möglicherweise nur ein Teil der Gesamtkosten. Abhängig vom Protokoll und der Route können die gesamten Kosten Gas der Quell-Chain, Ausführungsgas der Ziel-Chain, Protokollgebühren, Gebühren des Liquiditätsanbieters, Relayer-Gebühren, Kosten für die Nachrichtenverifizierung, Preisauswirkungen oder eine Integratorgebühr umfassen. Die Token-Konvertierung während der Route kann zusätzlich Swap-Gebühren und Slippage verursachen.
Kostenkomponente
Warum es sich ändern kann
Was zu überprüfen ist
Quellgas
Netzwerküberlastung und Transaktionskomplexität
Die geschätzte Netzwerkgebühr der Wallet vor der Unterzeichnung
Zielgas/Ausführung
Zielketten- und Brückendesign
Ob im Angebot enthalten oder separat zu bezahlen
Protokoll-/Nachrichtengebühr
Brückenpreise und Routen
Offizielle Gebührendokumentation und Live-Angebot
Liquiditäts-/Relayergebühr
Kapitalauslastung, Gas, Abwicklungsverzögerung und Routenliquidität
Gesendeter Betrag im Vergleich zum empfangenen Betrag
Tauschkosten
Liquidität des Pools, Volatilität und Handelsgröße
Preisauswirkungen, Mindestempfangsmenge und Slippage-Einstellungen
Integrationsgebühr
Schnittstellen- oder Anwendungsrichtlinie
Aufschlüsselung der Gebühren im Angebot
Across liefert ein hilfreiches, dokumentiertes Beispiel dafür, warum Gebühren auf Routenebene berechnet werden sollten. Laut der aktuellen Dokumentation entspricht die Gesamtgebühr eines Transfers der Differenz zwischen Eingangs- und Ausgangsbetrag und beschreibt die Komponenten LP und Relayer. Die Relayer-Vergütung kann Zielgas, Opportunitätskosten des Kapitals und das eingesetzte Kapital berücksichtigen. Optionale Integratorgebühren sind ebenfalls dokumentiert. Siehe die Across-Gebührendokumentation . Diese Formeln gelten für Across, nicht für jede Bridge.
Empfehlung: Vergleichen Sie den am Zielort zu erwartenden Endbetrag, nicht nur den prozentualen Anteil. Holen Sie für dasselbe Gut, denselben Betrag, dieselbe Quell- und Zielkette jeweils neue Angebote ein, da Gebühren von Route und Zeit abhängen können.
Schnell bedeutet nicht zwangsläufig unsicher – und langsam ist kein Garant für Sicherheit.
Die Transferzeit ist teilweise eine Folge der Architektur. Ein Liquiditätsnetzwerk kann einem Nutzer schnell Gelder zur Verfügung stellen, während die Abwicklung erst später erfolgt. Ein optimistisches System kann einen Challenge-Mechanismus für die Abwicklung nutzen. Eine native Bridge kann das Warten auf die endgültige Bestätigung oder eine protokollspezifische Auszahlungsfrist erfordern. Daher geben „zwei Sekunden“ und „sieben Tage“ allein keinen Aufschluss darüber, welches System das stärkere Sicherheitsmodell aufweist.
Across dokumentiert beispielsweise ein optimistisches Verifizierungsmodell für seinen Abrechnungsprozess mit Vorschlägen, die gemäß den Protokollregeln angefochten werden können. Wormhole dokumentiert Guardian-signierte Nachrichten. Diese Designs sollten anhand ihrer eigenen Fehlerbedingungen bewertet und nicht ausschließlich anhand der Bearbeitungszeit für den Benutzer verglichen werden. Siehe die Dokumentation zum Sicherheitsmodell von Across .
Maßnahme: Unterscheiden Sie zwischen der Zeit bis zum Zahlungseingang und der Zeit bis zum endgültigen Abschluss der zugrunde liegenden kettenübergreifenden Abwicklung . Bei Überweisungen mit hohem Wert müssen Sie beides verstehen.
Phishing und Fehler bei der Routenwahl sind von der Protokollsicherheit zu unterscheiden.
Eine Bridge kann korrekt funktionieren, während ein Nutzer dennoch Geld verliert, indem er eine geklonte Website besucht, einen schädlichen Vertrag genehmigt, einen nicht unterstützten Token auswählt oder an eine inkompatible Adresse sendet. Eine Protokollprüfung kann eine Wallet nicht schützen, die eine nicht damit zusammenhängende schädliche Genehmigung unterzeichnet.
Auch unbekannte Faktoren spielen hier eine Rolle. Ein Suchmaschinenergebnis, eine Antwort in sozialen Medien, eine Direktnachricht oder eine Werbung allein können nicht belegen, dass eine Bridge-Schnittstelle offiziell ist. Domains und Frontends können sich im Laufe der Zeit ändern. Handlungsempfehlung: Greifen Sie über eine verifizierte Projektdokumentationsseite oder ein offizielles Anwendungsverzeichnis auf die Bridge zu, vergleichen Sie die Blockchain und die Transaktionsdetails der verbundenen Wallet und geben Sie niemals eine Seed-Phrase auf einer Bridge-Website ein.
Ein sichererer Arbeitsablauf, bevor sinnvolle Werte vermittelt werden
Bestätigen Sie den Vermögenswert und die Route. Notieren Sie sich den Quelltoken, die Quellkette, die Zielkette und den genauen Vermögenswert, den Sie erwarten.
Identifizieren Sie das Sicherheitsmodell. Ermitteln Sie, ob die Validierung von nativer Verifizierung, externen Validatoren, Wächtern, einem Orakel, optimistischer Abwicklung, Liquiditätsanbietern oder einem anderen Mechanismus abhängt.
Prüfen Sie offizielle Verträge und Links. Verwenden Sie die Dokumentation des primären Protokolls oder des Ausstellers, nicht unaufgefordert zugesandte Links.
Lesen Sie das vollständige Angebot. Vergleichen Sie Input, erwarteten Output, Gaskosten, Brücken-/Relayer-Gebühren, Swaps, Preisauswirkungen und etwaige Bearbeitungsgebühren.
Prüfen Sie die Anforderungen des Zielnetzwerks. Stellen Sie sicher, dass Sie über das native Gas-Token des Zielnetzwerks verfügen, falls dieses für die nächste Transaktion benötigt wird.
Prüfen Sie die Wallet-Abfragen. Bestätigen Sie Blockchain, Token-Genehmigung, Ausgeber, Betrag, Zieladresse und Transaktionstyp vor der Unterzeichnung.
Führen Sie einen kleinen Test durch, wenn der Einsatz dies rechtfertigt. Eine erfolgreiche kleine Überweisung kann einen Fehler in der Adresse, im Netzwerk, im Token oder im Workflow aufdecken. Sie beweist jedoch nicht, dass die Bridge gegen zukünftige Angriffe immun ist.
Überprüfen Sie den Empfang unabhängig. Prüfen Sie die Ziel-Wallet und den entsprechenden Block-Explorer, anstatt sich ausschließlich auf eine Erfolgsmeldung auf der Benutzeroberfläche zu verlassen.
Was bleibt auch nach sorgfältiger Prüfung ungewiss?
Keine Checkliste kann garantieren, dass eine Cross-Chain-Bridge jeden zukünftigen Angriff, jede Kompromittierung der Governance, jede Chain-Reorganisation, jede Liquiditätskrise oder jeden Softwareausfall übersteht. Die offizielle Dokumentation von Ethereum weist ausdrücklich auf offene Fragen zum Verhalten der Bridge bei Überlastung und unvorhergesehenen Netzwerkereignissen hin. Die Sicherheit verändert sich zudem im Laufe der Zeit durch Smart Contracts-Updates, Änderungen der Verifizierer-Sets, das Hinzufügen neuer Chains und Liquiditätsverschiebungen.
Handlungsempfehlung: Betrachten Sie die Auswahl eines Bridge-Kontos als eine laufende Risikoentscheidung, nicht als eine dauerhafte Lösung. Überprüfen Sie die Dokumentation und die Sicherheitshinweise vor jeder ungewöhnlich großen Überweisung erneut und vermeiden Sie es, Kapital länger als strategisch erforderlich in einem Wrapped- oder Bridge-Konto zu belassen, nur aus Bequemlichkeit.
Fazit
Die sicherste Herangehensweise an Cross-Chain-DeFi-Bridges ist nicht die Frage „Welche Bridge ist die beste?“, sondern „Welche neuen Annahmen bringt diese Route mit sich?“ Eine Route kann Sie Smart-Contract-Code, externen Verifizierern, der Sicherheit der Ziel-Chain, der Absicherung durch Wrapped Assets, Liquidität, Relayern, Governance, Upgrades und Risiken der Benutzeroberfläche aussetzen – und das alles noch bevor man gewöhnliche Wallet-Fehler berücksichtigt.
Gebühren verdienen die gleiche routenspezifische Behandlung. Vergleichen Sie den tatsächlich eingehenden Betrag, prüfen Sie, ob die Abwicklung nach der nutzerseitigen Ausführung fortgesetzt wird, und trennen Sie Protokollgebühren von Gas-, Liquiditäts-, Swap- und Integratorgebühren. Überprüfen Sie schließlich das Ziel-Asset und die offizielle Schnittstelle, bevor Sie die Transaktion unterzeichnen. Diese Schritte können das Cross-Chain-Risiko nicht beseitigen, aber sie machen es so transparent, dass Sie eine bewusste Entscheidung treffen können, anstatt einer Bridge nur aufgrund ihrer Geschwindigkeit, Vertrautheit oder ihres als dezentral beworbenen Images zu vertrauen.