Startseite
» Wissen
»
Die 5 besten kostenlosen Tools zur Überprüfung von Krypto-Token auf Betrug und Sicherheitslücken
Die 5 besten kostenlosen Tools zur Überprüfung von Krypto-Token auf Betrug und Sicherheitslücken
Einen neuen Token zu entdecken, bevor er allgemein bekannt wird, kann aufregend sein, doch ein Chart und ein aktiver Social-Media-Feed geben kaum Aufschluss darüber, ob der Smart Contract sicher ist. Ein sinnvoller erster Schritt ist daher, den Token mit mehreren unabhängigen Sicherheitstools zu prüfen und die Ergebnisse zu vergleichen.
Dieser Leitfaden verwendet durchgehend ein klar gekennzeichnetes hypothetisches Beispiel: Stellen Sie sich einen fiktiven Token namens HarborMoon (HBM) auf Base mit einer erfundenen Vertragsadresse vor 0xABCD...1234. HarborMoon repräsentiert kein reales Projekt, und die unten beschriebenen Ergebnisse sind lediglich Beispiele. Sie stellen keine Testergebnisse, Empfehlungen oder Aussagen zu einem tatsächlichen Token dar.
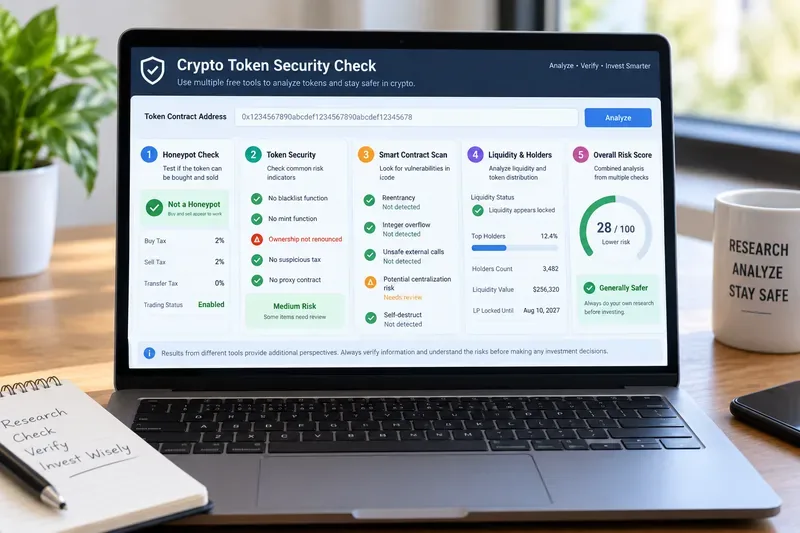
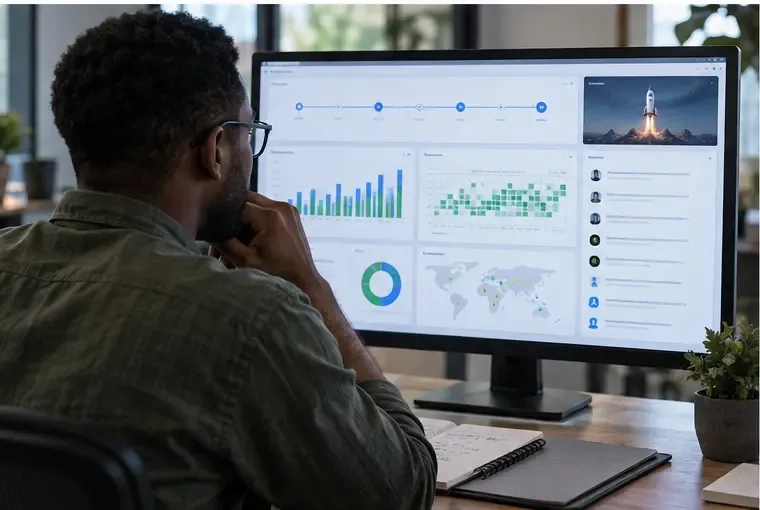
Ein illustratives Dashboard zum Token-Risiko, das die Arten von Prüfungen zeigt, die verschiedene Scanner durchführen können, bevor ein Benutzer mit einem Token-Vertrag interagiert.
Was eine gute Token-Betrugsprüfung tatsächlich leisten sollte
Ziel ist nicht ein einziges positives Ergebnis. Vielmehr geht es darum, verschiedene Fragen zu beantworten: Lässt sich der Token verkaufen? Kann ein Inhaber weiteres Token prägen oder Blocktransfers durchführen? Ist der Quellcode verifiziert? Gibt es gefährliche privilegierte Funktionen oder bekannte Sicherheitslücken? Ist die Liquidität ungewöhnlich gering? Ist der Besitz konzentriert? Weisen mehrere unabhängige Tools auf dieselben Bedenken hin?
Ein Scanner kann Unsicherheiten reduzieren, aber nicht die Legitimität eines Tokens beweisen. Automatisierte Tools können neu entdeckte Sicherheitslücken, Missbrauch von Governance-Regeln, kompromittierte Websites, gestohlene private Schlüssel, schädliche Upgrade-Pfade oder Betrug außerhalb der Blockchain übersehen. Ein technisch einwandfrei erscheinender Vertrag kann dennoch mit einem unseriösen Projekt verknüpft sein. Umgekehrt kann eine Warnung manchmal auf eine bewusste Designentscheidung und nicht auf eine Sicherheitslücke hinweisen. Betrachten Sie die Ergebnisse des Scanners als Beweismittel für weitere Untersuchungen, nicht als Sicherheitsgarantie.
Kurzvergleich: Fünf kostenlose Token-Sicherheitstools
Die Abdeckung hängt von unterstützten Chains, verifiziertem Code und dem Scannerumfang ab.
Verfügbarkeit und Einschränkungen können sich ändern. Die folgenden Beschreibungen wurden am 16. September 2026 anhand offizieller Produkt- oder Dokumentationsseiten überprüft.
1. Token Sniffer: ein schneller erster Betrugstest
Token Sniffer , ein Produkt von Solidus Labs, beschreibt sich selbst als kostenloses Tool zur automatisierten Betrugserkennung, Vertragsprüfung und Risikoanalyse. Laut der offiziellen Website unterstützt es derzeit 15 Blockchains.
Für den fiktiven HarborMoon-Token wäre Token Sniffer ein sinnvoller Ausgangspunkt, da er schnell allgemeine Risikoindikatoren aufdecken kann. Angenommen, der Bericht zeigt, dass Handel möglich ist, weist aber auf eine privilegierte Besitzfunktion hin. Das würde nicht automatisch bedeuten, dass HarborMoon ein Betrug ist. Es würde bedeuten, dass Sie nun eine konkrete Frage haben: Was kann der Besitzer noch ändern und unter welchen Bedingungen?
Qualitätsprüfung: Beschränken Sie sich nicht auf die Gesamtpunktzahl. Prüfen Sie die einzelnen Ergebnisse und unterscheiden Sie zwischen strukturellen Warnsignalen und Hinweisen mit geringerer Schwere. Ist der Vertrag nicht verifiziert oder kann der Scanner wichtige Logik nicht überprüfen, ist das Fehlen von Warnungen deutlich weniger aussagekräftig.
GoPlus Security bietet neben Token-Sicherheitsdaten auch Dienste für schädliche Adressen, Genehmigungen, dezentrale Anwendungen (dApps), Phishing und Transaktionssimulationen an. Auf der offiziellen Preisseite wird eine kostenlose API-Stufe aufgeführt, und die Dokumentation beschreibt die Token Security API als automatisierten Echtzeit-Sicherheitserkennungsdienst.
Nehmen wir an, Token Sniffer meldet in unserem HarborMoon-Beispiel einen Verdacht bezüglich der Eigentumsverhältnisse. Eine GoPlus-Prüfung könnte eine zweite Perspektive auf Merkmale wie Quellcodestatus, Prägungs- oder Blacklist-Verhalten, Eigentümerkontrollen, Übertragungsbeschränkungen und andere tokenspezifische Risikofelder (sofern verfügbar) bieten. Der praktische Nutzen besteht nicht darin, dass GoPlus über den Token „abstimmt“, sondern darin, dass man die Daten mit denen des ersten Scanners vergleichen kann.
Wenn zwei Tools unabhängig voneinander darauf hinweisen, dass der Besitzer wichtige Handelsaktivitäten ändern kann, verdient dies mehr Aufmerksamkeit als eine rein kosmetische Warnung, die nur in einer der Benutzeroberflächen angezeigt wird. Widersprechen sich die Ergebnisse der Tools, sollten Sie die Gründe dafür untersuchen, anstatt sich für das Ergebnis zu entscheiden, das Ihnen am besten gefällt.
Entwickler können die offizielle GoPlus-API-Übersicht für aktuelle Endpunkte und unterstützte Sicherheitskategorien konsultieren.
3. Honeypot.is: Überprüfen Sie die einfachste Trading-Falle.
Ein Honeypot-Token ist so konzipiert oder konfiguriert, dass Nutzer zwar kaufen, aber nicht erfolgreich verkaufen können oder der Verkauf wirtschaftlich unrentabel ist. Honeypot.is bietet eine öffentliche API und Dokumentation für Honeypot-Prüfungen. Laut der offiziellen Dokumentation ist derzeit keine API-Authentifizierung erforderlich. Die Dokumentation beschreibt außerdem die Ausgaben, darunter Honeypot-Status, Steuern, Gasgebühren, Vertrags-, Paar- und Top-Inhaber-Informationen.
Kehren wir zu HarborMoon zurück. Stellen wir uns vor, der Token durchläuft die Honeypot-Simulation und zeigt normal aussehende Kauf- und Verkaufsgebühren. Das ist zwar hilfreich, beantwortet aber nur eine begrenzte Frage: Der simulierte Handelsverlauf verhielt sich unter den geprüften Bedingungen nicht wie ein Honeypot. Es beweist nicht , dass der Inhaber später nicht Gebühren ändern, Adressen auf die Blacklist setzen, einen Proxy aktualisieren, Liquidität entfernen oder eine andere Sicherheitslücke ausnutzen kann.
Ein gutes Ergebnis wäre hier daher nicht „Honeypot.is sagt: Sicher“. Eine bessere Schlussfolgerung wäre: „Bei dieser Überprüfung wurde kein Honeypot-Verhalten festgestellt; fahren Sie mit der Vertrags- und Kontrollrisikoanalyse fort.“
4. De.Fi-Scanner: Überprüfung auf Schwachstellen und Vertragsstruktur
Der De.Fi Scanner analysiert Smart Contracts auf verschiedenen unterstützten Blockchains. Laut Dokumentation prüft er eine Vielzahl von Exploit- und Schwachstellenmustern, vergibt eine Sicherheitsbewertung und listet detaillierte Ergebnisse auf. Bei Token-Verträgen kann er, sofern Daten verfügbar sind, auch Inhaber- und Liquiditätsanalysen durchführen.
Angenommen, HarborMoon hat den Honeypot-Test bestanden, aber De.Fi identifiziert eine privilegierte Funktion, die die Nutzer erheblich beeinträchtigen könnte. Genau deshalb ist der Einsatz mehrerer Scanner so wichtig. Erfolgreicher Handel heute schließt zukünftige behördliche Maßnahmen nicht aus.
Bei der Überprüfung von DeFi-Ergebnissen sollten Sie nicht nur auf die Schweregradeinstufungen achten. Fragen Sie sich, ob die beanstandete Funktion erreichbar ist, wer sie kontrolliert, ob der Vertrag aktualisierbar ist und ob Schutzmechanismen wie Timelock oder Multisignatur vorhanden sind. Diese Fragen sind oft wichtiger als eine einzelne numerische Bewertung.
5. SolidityScan QuickScan: Hinzufügen einer codeorientierten Bedrohungsprüfung
SolidityScan QuickScan wird vom Anbieter als kostenloser Bedrohungsscanner und Rug-Pull-Detektor präsentiert. Der Dienst zeigt separate Sicherheits- und Bedrohungsbewertungen für gescannte Verträge an, während die umfassendere SolidityScan-Plattform sich auf die Identifizierung von Smart-Contract-Schwachstellen konzentriert. Auf der offiziellen Preisseite wird außerdem eine Testversion mit kostenlosen Scans für das umfangreichere Scanprodukt angeboten.
Für HarborMoon ist dies eine nützliche, abschließende automatisierte Querverweisprüfung. Imagine QuickScan markiert beispielsweise ein Codemuster, das von den vorherigen Tools nicht erkannt wurde. Sie sollten nicht davon ausgehen, dass die anderen Scanner fehlerhaft sind; verschiedene Produkte verwenden unterschiedliche Detektoren, Heuristiken, Datenquellen und Bewertungssysteme. Lesen Sie das Ergebnis, prüfen Sie, ob es auf den implementierten Vertrag zutrifft, und vergleichen Sie es mit dem verifizierten Quellcode des Vertrags sowie mit etwaigen unabhängigen Audits.
Wie man die fünf Werkzeuge kombiniert, ohne sich selbst zu täuschen
Das fiktive Beispiel HarborMoon veranschaulicht einen praktischen Arbeitsablauf: Zunächst wird ein umfassender Betrugsscan durchgeführt, anschließend die Handelbarkeit geprüft, tokenspezifische Berechtigungen untersucht und schließlich der Code sowie Liquiditäts- oder Inhaberrisiken genauer analysiert. Der Wert entsteht durch Einigung und Erklärung , nicht durch das Sammeln von fünf grünen Abzeichen.
Überprüfen Sie zunächst die genaue Vertragsadresse. Tokennamen und -symbole lassen sich leicht kopieren. Besorgen Sie sich die Adresse aus einer unabhängig verifizierten Quelle und bestätigen Sie die Blockchain, bevor Sie einen Scan durchführen.
Man muss zwischen „jetzt handelbar“ und „später gefährlich“ unterscheiden. Honeypot-Simulationen und aktuelle Steuerdaten sind Momentaufnahmen. Eigentümerrechte, Proxy-Upgrades, Minting, Blacklists und Liquiditätskontrollen können zukünftige Risiken bergen.
Lesen Sie die Ergebnisse, nicht nur die Punktzahl. Zwei Instrumente können sehr unterschiedliche Punktzahlen vergeben, obwohl sie dasselbe zugrunde liegende Problem erkennen.
Achten Sie auf Konzentrationsrisiken. Ein technisch einwandfreier Vertrag kann dennoch anfällig sein, wenn wenige Wallets das Angebot oder die Liquidität kontrollieren.
Eskalieren Sie die Maßnahmen, wenn das Risiko steigt. Bei kleinen spekulativen Beträgen können automatisierte Scanner Teil einer schnellen Prüfung sein. Bei größeren Kapitalbeträgen sollten Sie vor der Unterzeichnung die Herkunft des Kapitals prüfen, unabhängige Wirtschaftsprüfungen durchführen, die Historie des Investors, die Kontrollmechanismen, die Liquiditätsherkunft und Transaktionssimulationen berücksichtigen.
Wann sollte man gehen?
Es gibt keine allgemeingültige Regel, aber bestimmte Befunde sollten die Schwelle für ein weiteres Vorgehen erhöhen. Beispiele hierfür sind die Unfähigkeit zum Verkauf, nicht verifizierte oder nicht zugängliche Vertragslogik, unerklärte Prägeberechtigung, willkürliche Sperrlisten oder Transferkontrollen, Eigentümerrechte, die Gebühren drastisch verändern können, von einer einzelnen Wallet kontrollierte Upgradefähigkeit, schwerwiegende Sicherheitslücken oder Liquidität, die sofort verschwinden kann.
Lässt sich eine wichtige Warnung nicht in verständlicher Sprache erklären, ist es ratsam, weitere Recherchen anzustellen, anstatt sie als harmlos abzutun. Dasselbe gilt, wenn die Projektdokumentation im Widerspruch zu den Ergebnissen der Vertragsprüfung steht.
Was Ihnen diese Werkzeuge nicht sagen können
Automatisierte Token-Scanner analysieren hauptsächlich Code, On-Chain-Konfigurationen, bekannte Verhaltensmuster und verfügbare Markt- oder Inhaberdaten. Sie können in der Regel nicht überprüfen, ob die Angaben eines Teams der Wahrheit entsprechen, ob ein Social-Media-Konto kompromittiert wurde, ob ein Frontend später durch Schadcode ersetzt wird oder ob private Schlüssel gestohlen werden. Sie können auch nicht garantieren, dass jede neu entdeckte Schwachstelle modelliert wurde.
Diese Einschränkung ist wichtig, denn „kein Problem festgestellt“ ist nicht dasselbe wie „es besteht kein Problem“. Die Sicherheit ist am höchsten, wenn automatisierte Scans mit Vertragsprüfung, gegebenenfalls unabhängigen Audits, sorgfältiger Verwaltung der Zahlungsabwicklung, vorsichtigen Genehmigungen und Skepsis gegenüber dringlichkeitsorientierten Marketingmaßnahmen kombiniert werden.
Fazit
Für eine kostenlose Vorabprüfung vor dem Handel eignet sich Token Sniffer für einen schnellen, umfassenden Check, GoPlus liefert detaillierte Informationen zum Token-Risiko, Honeypot.is konzentriert sich auf die Handelbarkeit und das Verhalten von Honeypots, De.Fi Scanner bietet Kontext zu Verträgen und Schwachstellen, und SolidityScan QuickScan liefert eine weitere codeorientierte Bedrohungsperspektive. Die Überschneidungen sind ein Vorteil und kein unnötiger Aufwand.
Selbst wenn unser fiktiver HarborMoon-Token alle Prüfungen bestanden hätte, wäre die korrekte Schlussfolgerung immer noch bescheiden: Die automatisierten Prüfungen haben bestimmte bekannte Risiken zum Zeitpunkt ihrer Durchführung nicht erkannt. Das ist deutlich besser zu rechtfertigen, als den Token als „sicher“ zu bezeichnen. Nutzen Sie die Tools, um zu entscheiden, was Sie als Nächstes untersuchen, und vertiefen Sie Ihre Sorgfaltspflichten, je höher das Risiko ist.