Inicio
» Conocimiento
»
Las 5 mejores herramientas gratuitas para comprobar si los tokens de criptomonedas son estafas o vulnerabilidades.
Las 5 mejores herramientas gratuitas para comprobar si los tokens de criptomonedas son estafas o vulnerabilidades.
Descubrir un nuevo token antes de que se popularice puede resultar emocionante, pero un gráfico y una actividad intensa en redes sociales no ofrecen prácticamente ninguna información sobre la seguridad del contrato. Una primera medida de seguridad útil consiste en analizar el token con varias herramientas de seguridad independientes y comparar sus resultados.
Esta guía utiliza un único ejemplo hipotético claramente identificado: imaginemos un token ficticio llamado HarborMoon (HBM) en Base, con una dirección de contrato ficticia como 0xABCD...1234. HarborMoon no representa un proyecto real, y los resultados que se describen a continuación son solo ejemplos. No constituyen resultados de pruebas, avales ni afirmaciones sobre ningún token real.
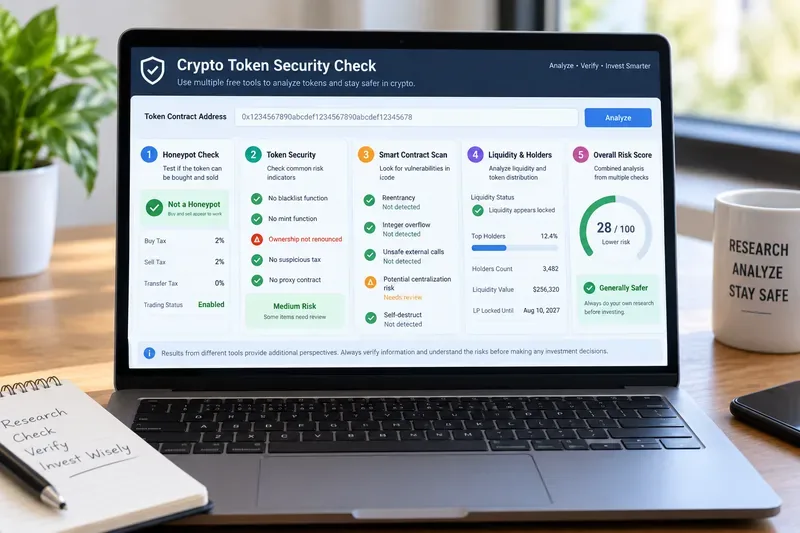
Un panel ilustrativo sobre el riesgo de los tokens que muestra los tipos de comprobaciones que pueden aportar los diferentes escáneres antes de que un usuario interactúe con un contrato de token.
Lo que realmente debería lograr una buena verificación de estafa de tokens.
El objetivo no es obtener una calificación verde tranquilizadora, sino responder a varias preguntas: ¿Se puede vender el token? ¿Puede un propietario emitir más unidades o realizar transferencias de bloques? ¿Está verificado el código fuente? ¿Existen funciones privilegiadas peligrosas o patrones de vulnerabilidad conocidos? ¿Es la liquidez inusualmente frágil? ¿Está concentrada la propiedad? ¿Apuntan varias herramientas independientes a la misma preocupación?
Un escáner puede reducir la incertidumbre, pero no puede probar la legitimidad de un token. Las herramientas automatizadas pueden pasar por alto vulnerabilidades de reciente invención, abusos en la gobernanza, sitios web comprometidos, claves privadas robadas, rutas de actualización maliciosas o fraude fuera de la cadena. Un contrato que parece técnicamente limpio aún puede estar vinculado a un proyecto fraudulento. Por el contrario, una advertencia a veces puede reflejar una decisión de diseño intencional en lugar de una vulnerabilidad. Considere la información del escáner como evidencia para investigar, no como un certificado de seguridad.
Comparación rápida: cinco herramientas gratuitas de seguridad de tokens
Herramienta
Lo mejor para
Señales útiles
Limitación principal
Detector de tokens
Detección rápida de estafas en la primera pasada
Detección automatizada de estafas, auditoría de contratos, análisis de riesgos
Una puntuación por sí sola no debe sustituir la revisión de las advertencias subyacentes.
Seguridad GoPlus
Datos detallados sobre el riesgo del token y acceso a la API.
Seguridad de tokens, direcciones maliciosas, aprobaciones, simulación de transacciones
Sus múltiples campos pueden resultar abrumadores sin contexto.
Honeypot.is
Probar si un token se puede comprar y vender.
Comprobaciones de honeypot, impuestos, estimaciones de gas, datos de pares y titulares
Superar una simulación de honeypot no garantiza la seguridad general del proyecto.
Escáner De.Fi
Revisión de vulnerabilidades de contratos inteligentes
Puntuación de seguridad, hallazgos de vulnerabilidades, análisis de titulares de tokens y liquidez
El análisis automatizado no puede sustituir una auditoría manual completa.
SolidityScan QuickScan
Detección de amenazas a nivel de código y de tirones de alfombra
Puntuación de seguridad, puntuación de amenazas, detección de vulnerabilidades
La cobertura depende de las cadenas compatibles, el código verificado y el alcance del escáner.
La disponibilidad y las limitaciones pueden variar. Las descripciones que aparecen a continuación se verificaron con las páginas oficiales del producto o la documentación el 16 de septiembre de 2026.
1. Token Sniffer: una pantalla rápida para detectar estafas en la primera pasada
Token Sniffer , que forma parte de la tecnología de Solidus Labs, se describe a sí misma como una herramienta gratuita para la detección automatizada de estafas, la auditoría de contratos y el análisis de riesgos. Su sitio web oficial indica que actualmente admite 15 cadenas.
Para el token ficticio HarborMoon, Token Sniffer sería un buen punto de partida, ya que puede revelar rápidamente indicadores de riesgo generales. Imaginemos que el informe muestra que es posible operar con él, pero señala una función de propiedad privilegiada. Eso no significaría automáticamente que HarborMoon sea una estafa. Significaría que ahora tienes una pregunta concreta: ¿Qué puede cambiar el propietario y bajo qué condiciones?
Control de calidad: no se conforme con la puntuación general. Analice los resultados individuales y distinga entre las señales de alerta estructurales y las advertencias de menor gravedad. Si el contrato no está verificado o el escáner no puede inspeccionar la lógica importante, la ausencia de advertencias resulta mucho menos significativa.
2. GoPlus Security: amplia información sobre riesgos de tokens
GoPlus Security proporciona datos de seguridad de tokens, junto con servicios de detección de direcciones maliciosas, aprobación, dApps, phishing y simulación de transacciones. Su página oficial de precios incluye un nivel de API gratuito, y su documentación describe la API de seguridad de tokens como un servicio automatizado de detección de seguridad en tiempo real.
En nuestro ejemplo de HarborMoon, supongamos que Token Sniffer detectó un problema de propiedad. Una comprobación con GoPlus podría ofrecer una segunda perspectiva sobre características como el estado del código fuente, la acuñación o el comportamiento en listas negras, los controles relacionados con el propietario, las restricciones de transferencia y otros campos de riesgo específicos del token, cuando estén disponibles. La ventaja práctica no reside en que GoPlus "vote" sobre el token, sino en que permite comparar sus datos con los del primer analizador.
Si dos herramientas indican de forma independiente que el propietario puede modificar comportamientos comerciales importantes, esto merece más atención que una advertencia superficial que solo aparece en una interfaz. Si las herramientas no coinciden, investigue el motivo en lugar de elegir el resultado que prefiera.
Los desarrolladores pueden consultar la descripción general oficial de la API de GoPlus para obtener información sobre los puntos finales actuales y las categorías de seguridad compatibles.
3. Honeypot.is: comprueba la trampa comercial más básica
Un token honeypot está diseñado o configurado para que los usuarios puedan comprarlo, pero no puedan venderlo con éxito, o para que la venta resulte económicamente inviable. Honeypot.is ofrece una API pública y documentación para realizar comprobaciones de honeypot. Su documentación oficial indica que actualmente no se requiere autenticación de API y describe los resultados, incluyendo el estado del honeypot, impuestos, gas, contrato, par e información del poseedor principal.
Volvamos a HarborMoon. Imaginemos que el token supera la simulación de honeypot y muestra impuestos de compra y venta aparentemente normales. Esto es útil, pero solo responde a una pregunta específica: la ruta comercial simulada no se comportó como un honeypot bajo las condiciones verificadas. No prueba que el propietario no pueda posteriormente modificar las comisiones, bloquear direcciones, actualizar un proxy, eliminar liquidez o explotar alguna vulnerabilidad ajena.
Por lo tanto, un buen resultado en este caso no es «Honeypot.is dice que es seguro». Una conclusión más acertada sería: «No se detectó ningún comportamiento de honeypot en esta verificación; continúe con el análisis de contratos y controles de riesgo».
4. Escáner DeFi: inspecciona vulnerabilidades y estructura del contrato.
De.Fi Scanner está diseñado para analizar contratos inteligentes en múltiples blockchains compatibles. Su documentación indica que el escáner verifica un amplio conjunto de patrones de vulnerabilidad y exploits, proporciona una puntuación de seguridad y detalla los hallazgos. Para los contratos de tokens, también puede ofrecer análisis de liquidez o de titulares cuando los datos estén disponibles.
Supongamos que HarborMoon supera la prueba de seguridad, pero DeFi identifica una función privilegiada que podría afectar significativamente a los usuarios. Precisamente por eso es importante usar más de un escáner. Operar con éxito hoy no elimina la posibilidad de futuras acciones administrativas.
Al analizar los resultados de DeFi, no se fije solo en las etiquetas de gravedad. Pregunte si la función marcada es accesible, quién la controla, si el contrato se puede actualizar y si existen medidas de protección como un bloqueo temporal o la multifirma. Estas preguntas suelen ser más importantes que una simple puntuación numérica.
5. SolidityScan QuickScan: añade una comprobación de amenazas centrada en el código.
SolidityScan QuickScan se presenta como un escáner de amenazas y detector de vulnerabilidades gratuito. El servicio muestra puntuaciones de seguridad y de amenazas independientes para los contratos escaneados, mientras que la plataforma SolidityScan, más completa, se centra en identificar vulnerabilidades en contratos inteligentes. En su página de precios oficial también se menciona una prueba gratuita con escaneos gratuitos para la versión más completa.
Para HarborMoon, esta es una útil verificación cruzada automatizada final. Imagine que QuickScan detecta un patrón de código que las herramientas anteriores no destacaron. No dé por sentado que los demás escáneres están equivocados; los diferentes productos utilizan distintos detectores, heurísticas, fuentes de datos y sistemas de puntuación. Lea el resultado, determine si se aplica al contrato implementado y compárelo con la fuente verificada del contrato y cualquier auditoría independiente.
Cómo combinar las cinco herramientas sin engañarte a ti mismo
El ejemplo ficticio de HarborMoon ilustra un flujo de trabajo práctico: comenzar con un análisis exhaustivo para detectar posibles estafas, verificar la comerciabilidad, inspeccionar los privilegios específicos del token y, finalmente, examinar el código en profundidad y los riesgos de liquidez o para los tenedores. El valor reside en el consenso y la explicación , no en obtener cinco insignias verdes.
Primero, verifica la dirección exacta del contrato. Los nombres y símbolos de los tokens son fáciles de copiar. Obtén la dirección de una fuente que hayas verificado de forma independiente y, a continuación, confirma la cadena de bloques antes de escanearla.
Separar entre “se puede operar ahora” y “puede volverse peligroso más adelante”. La simulación de honeypot y los datos fiscales actuales son instantáneas. Los privilegios de los propietarios, las actualizaciones de los poderes, la acuñación de tokens, las listas negras y los controles de liquidez pueden generar riesgos futuros.
Lea los resultados, no solo la puntuación. Dos herramientas pueden asignar puntuaciones muy diferentes al detectar el mismo problema subyacente.
Busque riesgos de concentración. Un contrato técnicamente limpio aún puede ser vulnerable a que un pequeño número de billeteras controlen la oferta o la liquidez.
Incremente la seguridad cuando aumente el capital en riesgo. Para cantidades especulativas mínimas, los escáneres automatizados pueden formar parte de una evaluación rápida. Para capitales significativos, considere la verificación de la fuente, auditorías independientes de buena reputación, el historial del inversor, los controles de gobernanza, la procedencia de la liquidez y la simulación de transacciones antes de firmar.
¿Cuándo es el momento adecuado para retirarse?
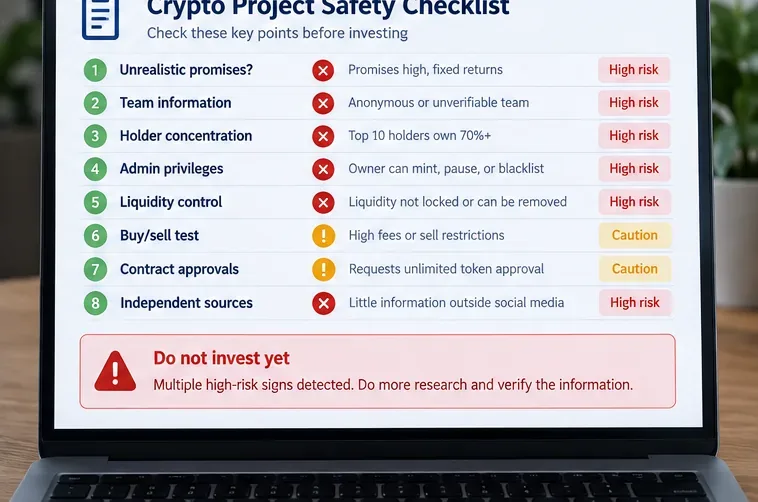
No existe una regla universal, pero ciertos hallazgos deberían elevar el umbral para proceder. Algunos ejemplos incluyen la imposibilidad de vender, la lógica contractual no verificada o inaccesible, la autoridad de acuñación inexplicable, las listas negras o los controles de transferencia arbitrarios, los poderes del propietario que pueden modificar drásticamente las comisiones, la posibilidad de actualización controlada por una sola billetera, los hallazgos de vulnerabilidades graves o la liquidez que puede desaparecer de inmediato.
Si no puede explicar una advertencia crítica en un lenguaje sencillo, lo más apropiado suele ser investigar más a fondo en lugar de asumir que es inofensiva. Lo mismo ocurre cuando la documentación de un proyecto entra en conflicto con lo que muestran los escáneres de contratos.
Lo que estas herramientas no pueden decirte
Los escáneres de tokens automatizados analizan principalmente el código, la configuración en la cadena de bloques, los patrones de comportamiento conocidos y los datos disponibles del mercado o de los poseedores. Por lo general, no pueden verificar la veracidad de las afirmaciones de un equipo, si una cuenta de redes sociales está comprometida, si una interfaz será reemplazada posteriormente por código malicioso o si se robarán las claves privadas. Tampoco pueden garantizar que se hayan modelado todas las vulnerabilidades recién descubiertas.
Esa limitación es importante porque «no se detectó ningún problema» no es lo mismo que «no existe ningún problema». La seguridad es más sólida cuando el escaneo automatizado se combina con la verificación de contratos, auditorías independientes cuando corresponda, higiene de la billetera, aprobaciones cautelosas y escepticismo ante el marketing basado en la urgencia.
En resumen
Para un análisis previo a la negociación gratuito, Token Sniffer es útil para una verificación rápida y general; GoPlus añade información detallada sobre el riesgo de los tokens; Honeypot.is se centra en la comerciabilidad y el comportamiento de los honeypots; De.Fi Scanner añade contexto sobre contratos y vulnerabilidades; y SolidityScan QuickScan proporciona otra perspectiva de amenazas centrada en el código. Su superposición es una ventaja, no un esfuerzo desperdiciado.
Si nuestro token ficticio de HarborMoon superara todos los escáneres, la conclusión correcta seguiría siendo moderada: las comprobaciones automatizadas no identificaron ciertos riesgos conocidos en el momento de su ejecución. Esto es mucho más defendible que afirmar que el token es «seguro». Utilice las herramientas para decidir qué investigar a continuación y profundice en su análisis a medida que aumente el riesgo.