Inicio
» Noticias
»
Cómo participar en airdrops de criptomonedas de forma segura sin comprometer tu billetera.
Cómo participar en airdrops de criptomonedas de forma segura sin comprometer tu billetera.
Los airdrops de criptomonedas pueden ser programas de distribución legítimos, pero el término «airdrop» también se usa habitualmente como cebo para el phishing, la aprobación fraudulenta de tokens, firmas falsas y soporte técnico fraudulento. La mentalidad más segura no es «¿Cómo puedo reclamarlo todo?», sino «¿Qué autoridad estoy cediendo al hacer esta reclamación?».
Esta guía refleja la documentación sobre seguridad de monederos revisada el 15 de septiembre de 2026. Se centra en prácticas que siguen siendo útiles en diversos proyectos, en lugar de afirmar que un airdrop en particular sea seguro. Un proyecto puede modificar su sitio web, contratos, reglas de elegibilidad o proceso de reclamación después de la publicación de este artículo, por lo que las fuentes primarias actuales siempre tendrán prioridad.
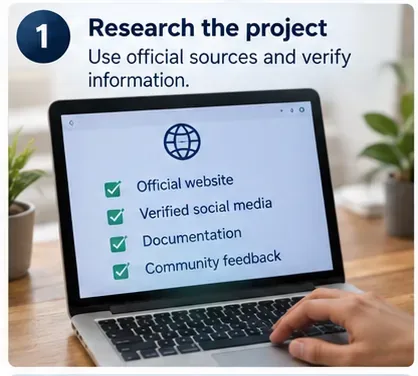
1. Investiga el proyecto antes de conectar una billetera.
Un error común es creer que si un airdrop aparece en una billetera o explorador de bloques, debe ser legítimo. Esto es falso. Cualquiera puede enviar diversos tokens a una dirección pública, y los tokens no solicitados pueden usarse para atraer a los poseedores a sitios web maliciosos. La documentación de seguridad de Ledger advierte específicamente que los tokens de airdrops fraudulentos pueden aparecer en exploradores legítimos y luego redirigir a los usuarios a páginas de reclamación o comercio fraudulentas.
Lo que se verifica: la llegada de un token a la cadena de bloques demuestra que se produjo una transferencia; no prueba la fiabilidad del remitente, el sitio web ni el valor prometido. Lo que depende de las circunstancias: algunos proyectos reales distribuyen tokens sin requerir una reclamación previa, mientras que otros utilizan contratos de reclamación oficiales. Lo que permanece desconocido: la legitimidad de un token desconocido no puede determinarse únicamente por su nombre, logotipo o la información que se muestra en la billetera.
Acción: Comience por el sitio web o la documentación oficial del proyecto y confirme si se anunció un airdrop allí. No utilice la URL incluida en un token, NFT, correo electrónico, mensaje directo, respuesta o anuncio de búsqueda no solicitado como punto de partida. La guía de Ledger sobre estafas de airdrops ofrece ejemplos de este tipo de ataque.
Comience consultando las fuentes primarias del proyecto y confirme de forma independiente que el airdrop existe antes de conectar una billetera.
2. Separe la actividad de airdrop de sus inversiones principales.
Un error común es creer que una billetera de hardware hace que cualquier interacción con una aplicación descentralizada (dApp) sea inofensiva. Un firmante de hardware protege las claves privadas para que no sean extraídas fácilmente por un sitio web, pero aún así, usted mismo puede autorizar una transacción maliciosa o la aprobación de tokens. El firmante es una medida de seguridad, no una autorización para dejar de leer los detalles de la transacción.
¿Qué se verifica? MetaMask recomienda considerar una billetera de hardware para activos de alto valor, mientras que Ledger prioriza la verificación legible de transacciones en lugar de la firma ciega. ¿Qué depende de las circunstancias? La necesidad de una billetera independiente depende de la exposición al riesgo, la frecuencia de las transacciones, la disciplina operativa y el valor en riesgo.
Acción: mantenga sus activos a largo plazo o de alto valor separados de la billetera que utiliza para aplicaciones descentralizadas experimentales y reclamaciones de airdrops. Financie la billetera de actividad solo con los activos y el gas que necesite razonablemente. Esto limita la cantidad expuesta en caso de una aprobación o firma incorrecta, aunque no garantiza la seguridad de la billetera de actividad en sí.
La separación de las carteras reduce el valor expuesto a una interacción de airdrop, pero no reemplaza la verificación de transacciones.
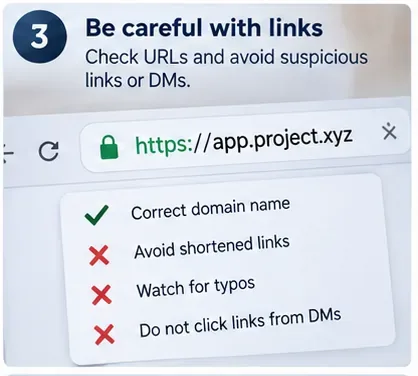
3. Trate los enlaces como no confiables hasta que se verifiquen de forma independiente.
Un error común es creer que un logotipo familiar, una interfaz cuidada, un candado HTTPS o un dominio casi idéntico son garantía de autenticidad. Ninguna de estas señales demuestra que una página pertenezca al proyecto original. Las páginas de phishing pueden copiar la imagen de marca y usar certificados HTTPS válidos.
Lo que se verifica: los proveedores de monederos advierten repetidamente a los usuarios sobre el phishing y la suplantación de identidad. MetaMask afirma que su soporte nunca solicitará una frase de recuperación secreta y recomienda a los usuarios que utilicen los canales de soporte oficiales. Lo que depende de las circunstancias: los proyectos pueden anunciar una reclamación a través de sitios web, foros de gobernanza, cuentas en redes sociales o documentación, por lo que no existe un patrón de URL legítimo universal.
Acción: navegue desde una fuente de confianza, compare cuidadosamente el dominio completo y verifique el anuncio de reclamación en al menos otro canal oficial del proyecto. Guarde en favoritos las páginas verificadas para usarlas repetidamente en lugar de depender de los resultados de búsqueda cada vez. Consulte la guía de soporte oficial de MetaMask .
Verifique el dominio completo y las páginas de reclamación de alcance en las fuentes oficiales del proyecto, en lugar de utilizar enlaces no solicitados.
4. Nunca proporciones una frase semilla o una clave privada para reclamar un airdrop.
Esta es una de las reglas más claras en la autocustodia. MetaMask establece que cualquier persona con tu frase de recuperación secreta puede controlar las cuentas derivadas de ella y que dicha frase no debe compartirse. Una conexión normal a una aplicación descentralizada (dApp) o una reclamación en la cadena de bloques no requiere que introduzcas tu frase de recuperación de la billetera en un sitio web.
Un error común es creer que un formulario de "verificación", "sincronización" o "activación" de billetera puede requerir la frase de recuperación. Sin embargo, para participar en un airdrop normal, no es necesario. Una billetera puede solicitar la frase de recuperación cuando se restaura intencionalmente mediante un software legítimo, lo cual es diferente a reclamar un token.
Acción: si una página de reclamación, un agente de soporte, un formulario, un bot o un mensaje directo le solicita su frase semilla o clave privada, deténgase. Cierre la página y verifique la situación a través del soporte oficial de la billetera o del proyecto. La documentación de seguridad de MetaMask sobre la frase de recuperación advierte explícitamente que nunca se debe compartir.
Para reclamar un airdrop legítimo, no debería ser necesario que reveles la frase semilla de tu billetera ni tu clave privada.
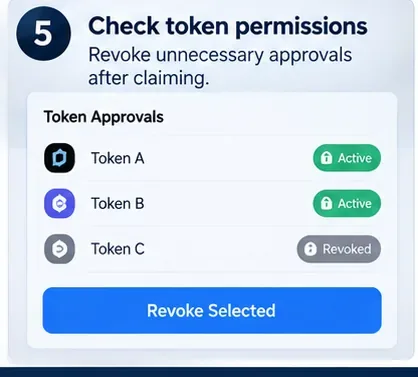
5. Entienda las aprobaciones: desconectar no es lo mismo que revocar.
Un error común es creer que desconectar una billetera de un sitio web cancela todos los permisos otorgados previamente en la cadena de bloques. Esto no siempre es así. Una autorización de tokens es una autorización en la cadena de bloques que permite a un contrato de gasto usar tokens hasta el monto aprobado. La documentación de la billetera de Coinbase distingue entre las conexiones de aplicaciones descentralizadas (dApps) y las autorizaciones de tokens, y advierte que los contratos maliciosos pueden explotar las autorizaciones amplias.
Lo que se verifica: las aprobaciones de tokens pueden mantenerse hasta que se revoquen o se modifiquen según el comportamiento del token y del contrato. Revocar una aprobación generalmente requiere una transacción en la cadena y una comisión de red. Lo que depende de las circunstancias: no todas las solicitudes de airdrop requieren la aprobación de ERC-20, y los permisos exactos varían según la cadena, el estándar del token y el contrato de solicitud.
Acción: antes de firmar, pregúntese por qué una reclamación necesita autorización de gasto. Prefiera permisos de alcance limitado cuando la billetera y el protocolo lo permitan. Una vez finalizado el proceso, revise los permisos existentes y revoque los que ya no necesite. Coinbase proporciona instrucciones actualizadas en su guía de permisos de dApps y aprobaciones de tokens .
Revise los permisos de tokens después de una solicitud y revoque los permisos que ya no sean necesarios.
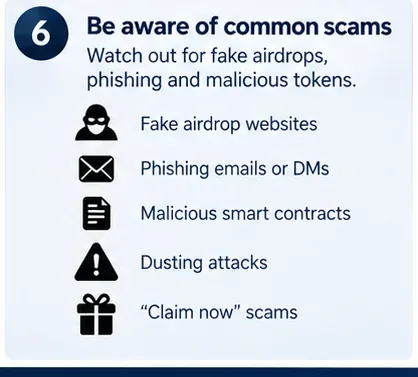
6. Aprende a reconocer los patrones de estafa sin asumir que cada airdrop inusual es fraudulento.
Los sitios web de reclamaciones falsas, las cuentas suplantadas, los mensajes directos urgentes, los contratos maliciosos y los tokens no solicitados son patrones de estafa habituales. Sin embargo, una sola característica sospechosa no demuestra que un proyecto específico sea fraudulento. Las decisiones de seguridad deben basarse en pruebas verificables, no en rumores.
Acción: considere la urgencia como un motivo para actuar con cautela. Confirme de forma independiente la elegibilidad, la fecha límite para reclamar, la dirección del contrato y las instrucciones oficiales. Si un token aparece inesperadamente en su billetera, no siga las instrucciones codificadas en su nombre, metadatos, nota o sitio web asociado. Nunca pague una tarifa inexplicable de "desbloqueo", "verificación" o "activación" solo porque un mensaje no solicitado prometa una recompensa mayor.
La urgencia, los enlaces no solicitados y los tokens inesperados deberían dar lugar a una verificación en lugar de una interacción inmediata.
7. Lea lo que firma y evite firmar sin leer siempre que sea posible.
La conexión de una billetera, por sí sola, suele exponer información pública de la cuenta, no la clave privada. El paso peligroso suele ser el siguiente: una firma, aprobación, autorización o transacción contractual. Por eso, no se deben considerar equivalentes las acciones de «solo conecté mi billetera» y «autoricé una transacción».
Ledger define la Firma Clara como la presentación de la intención de la transacción en un formato legible para humanos en una pantalla segura, incluyendo la acción relevante, el destinatario y el importe. La firma ciega implica aprobar datos que no se pueden interpretar de forma significativa. La Firma Clara no certifica que un proyecto sea económicamente viable, pero la intención legible ofrece una mayor probabilidad de detectar una autorización inesperada. Consulte la documentación de Ledger sobre la Firma Clara .
Acción: verifique la cadena, el contrato, el comprador, el activo, el monto, el destino y el tipo de permiso antes de aprobar. Si la billetera no explica qué hace una firma o transacción y usted no puede descifrarla por su cuenta, no firme solo porque el sitio web indique que la acción es inofensiva.
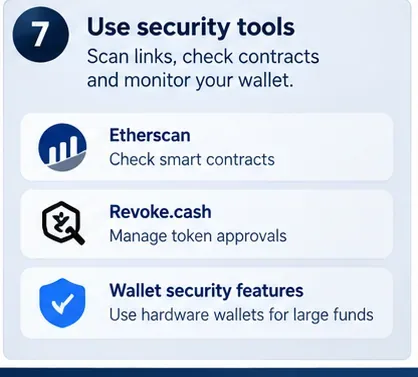
Utilice las herramientas de seguridad como controles adicionales, pero tome la decisión final basándose en la transacción real y los detalles de los permisos que está autorizando.
8. Empiece poco a poco, controle su cartera y haga limpieza después.
Un error común es creer que una transacción pequeña y exitosa demuestra la seguridad del contrato. Esto no es cierto. Una prueba puede detectar errores de red, dirección, gas o flujo de trabajo, pero la lógica maliciosa puede comportarse de manera diferente según los permisos, los activos, el momento o las transacciones posteriores.
Acción: cuando sea posible, realice pruebas con un valor limitado y verifique la transacción resultante en el explorador de bloques correspondiente. Tras la reclamación, revise los saldos y las aprobaciones de tokens, desconecte las sesiones que ya no utilice y mantenga actualizados el software de la billetera, el navegador, el sistema operativo y el firmware de la billetera de hardware mediante los canales de distribución oficiales.
Una pequeña prueba limita la exposición operativa; la monitorización continua y la limpieza de permisos son importantes una vez que se completa la reclamación del airdrop.
Una lista de verificación práctica previa a la reclamación
Pregunta
Respuesta más segura
¿El proyecto confirmó el lanzamiento gratuito del producto?
Verifícalo a través del sitio web/documentación oficial vigente y otro canal oficial.
¿La página solicita una frase semilla o una clave privada?
Alto. No lo proporciones.
¿Está conectada tu cartera principal de inversiones?
Consideremos una cartera de actividad aislada con fondos limitados.
¿La solicitud pide permiso para gastar tokens?
Comprenda el motivo, examine al responsable del gasto y limite el presupuesto en la medida de lo posible.
¿Puedes entender la firma o la transacción?
No firme datos sin explicación sin verificarlos.
¿Has finalizado la reclamación?
Verificar la recepción en la cadena de bloques, revisar las aprobaciones y revocar los permisos que ya no sean necesarios.
Si ya firmaste algo sospechoso
No asuma que con solo cambiar la contraseña de una billetera se cancelan los permisos de la cadena de bloques. Una contraseña local de billetera normalmente protege el acceso en ese dispositivo; no modifica las aprobaciones en la cadena. La respuesta correcta depende de qué información se haya expuesto.
Si reveló una frase de recuperación secreta o una clave privada, considere la billetera afectada como comprometida y transfiera los activos restantes a una billetera nueva con una nueva clave secreta, según las condiciones de la red y su capacidad para hacerlo de forma segura. Si autorizó un token sospechoso pero no reveló la clave secreta de la billetera, inspeccione y revoque dicha autorización. Si firmó un mensaje poco claro, determine qué autorización generó antes de tomar cualquier otra medida.
Acción: utilice la documentación oficial de soporte y seguridad del proveedor de la billetera, no a alguien que lo contacte en privado ofreciéndole "recuperación". Las directrices de seguridad de MetaMask recalcan que las claves privadas y las frases de recuperación nunca deben compartirse.
En resumen
Participar de forma segura en un airdrop no se trata tanto de predecir qué token será valioso, sino de controlar lo que un sitio web o contrato desconocido puede hacer con tu billetera. Verifica el anuncio con fuentes primarias, aísla la actividad experimental de tus activos importantes, nunca reveles secretos de recuperación, comprende cada aprobación, evita firmar a ciegas y elimina los permisos que ya no necesites.
Ninguna lista de verificación puede garantizar que un nuevo contrato inteligente esté libre de vulnerabilidades o que un proyecto siga siendo confiable. Estas prácticas sí pueden reducir la exposición evitable y hacer que cada autorización sea deliberada. Si no puede determinar qué está firmando o por qué una solicitud requiere un permiso específico, omitir el airdrop es una decisión de seguridad válida.