Accueil
» Nouvelles
»
Attaques par échange de carte SIM et sécurité de l'authentification à deux facteurs : comment mieux protéger vos comptes crypto
Attaques par échange de carte SIM et sécurité de l'authentification à deux facteurs : comment mieux protéger vos comptes crypto
Pour un compte crypto, les SMS ne devraient pas être votre principal facteur d'authentification secondaire. Une attaque par échange de carte SIM peut permettre à un pirate de contrôler le numéro de téléphone qui reçoit vos SMS et appels. Si ce numéro est également utilisé pour vous connecter à votre plateforme d'échange ou réinitialiser votre mot de passe, un code de vérification envoyé par SMS pourrait ne plus suffire à prouver votre connexion. La solution la plus pratique consiste à migrer vos comptes importants vers une méthode de sécurité résistante au phishing, généralement une clé d'accès ou une clé de sécurité matérielle lorsque cela est possible, et à renforcer la sécurité des procédures de récupération associées.
Cela ne rend pas un compte invulnérable. Les logiciels malveillants, une boîte mail compromise, l'ingénierie sociale, les procédures de récupération non sécurisées et un appareil déjà déverrouillé peuvent toujours mettre à mal les bonnes pratiques. Mais supprimer les SMS du canal le plus sensible permet de combler une faille spécifique et importante.
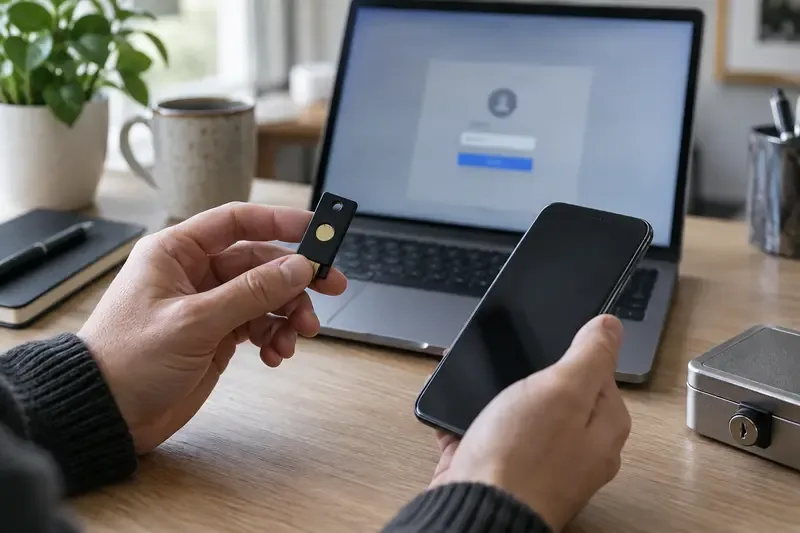
Une clé de sécurité matérielle distincte peut réduire la dépendance à un numéro de téléphone pour la connexion au compte lorsqu'un service prend en charge cette option.
Qu’est-ce qu’une attaque par échange de carte SIM, et pourquoi les cryptomonnaies la rendent-elles urgente ?
Une arnaque par échange de carte SIM, aussi appelée transfert frauduleux de numéro, se produit lorsqu'une personne transfère frauduleusement votre numéro de téléphone vers une carte SIM ou une eSIM qu'elle contrôle. La Commission fédérale du commerce des États-Unis (FTC) recommande de contacter immédiatement votre opérateur pour récupérer votre numéro. La FCC considère également l'échange de carte SIM et le transfert frauduleux de numéro comme des formes de fraude à la téléphonie mobile.
L'attaquant n'a pas besoin de déchiffrer les SMS. Son objectif est de prendre le contrôle de votre numéro. Une fois en possession de votre numéro, il peut recevoir des codes à usage unique, des messages de réinitialisation de mot de passe, des alertes de compte et des appels qui vous sont destinés. Cela peut s'avérer particulièrement dommageable pour une plateforme d'échange de cryptomonnaies, car un attaquant peut tenter de réinitialiser un mot de passe, d'autoriser un nouvel appareil, de modifier les paramètres de retrait ou de contourner une procédure de récupération défaillante.
Une coupure soudaine du réseau cellulaire peut être un signe d'alerte, mais ne constitue pas à elle seule une preuve ; les pannes, les problèmes d'appareil et les soucis de compte peuvent avoir des causes ordinaires. Traitez comme urgente toute interruption inattendue des appels, des SMS et des données mobiles qui coïncide avec des messages inhabituels de réinitialisation de mot de passe, des alertes de connexion ou des modifications de compte.
L'authentification à deux facteurs par SMS est-elle meilleure que l'absence d'authentification à deux facteurs ?
Généralement, oui. L'authentification à deux facteurs par SMS constitue une barrière supplémentaire par rapport à un simple mot de passe. Elle peut empêcher certaines prises de contrôle de compte opportunistes. L'erreur consiste à la considérer comme le dernier rempart pour les données sensibles.
L'utilisation des SMS présente des risques qui ne s'appliquent pas de la même manière à une application d'authentification ou à une clé de sécurité : échange de carte SIM, compromission de compte opérateur, fraude à la portabilité du numéro et interception ou redirection dans les systèmes de télécommunications. Les recommandations du NIST en matière d'identité numérique classent l'authentification hors bande sur le réseau téléphonique public commuté comme une méthode d'authentification restreinte, reflétant ces limitations. La CISA recommande une authentification multifacteur (MFA) résistante au phishing et indique que la correspondance de numéros constitue une meilleure solution de repli que les notifications push classiques ou les attaques par SMS lorsque l'utilisation d'une MFA plus robuste est impossible.
Méthode
Ce contre quoi il protège
Principale limitation pour les comptes crypto
Code SMS
Certaines attaques par mot de passe uniquement
Peut échouer si le numéro de téléphone est repris.
Code de l'application d'authentification (TOTP)
Échange de carte SIM car le code n'est pas transmis par SMS
Il peut toujours être victime d'hameçonnage ou copié sur un faux site ; la récupération et la gestion de la perte de l'appareil nécessitent une planification.
Clé d'accès
Échanges de cartes SIM et nombreuses tentatives d'hameçonnage d'identifiants
La disponibilité, l'accès aux appareils et les options de sauvegarde varient selon le service et l'écosystème.
Clé de sécurité matérielle
Échange de carte SIM et connexion résistante au phishing lorsqu'ils sont mis en œuvre avec FIDO/WebAuthn
Vous avez besoin d'un service compatible, d'une clé de sauvegarde sécurisée et d'un plan de récupération documenté.
Ce tableau est un outil d'aide à la décision, et non une affirmation selon laquelle un seul facteur suffirait à tous. Pour un solde important sur votre compte d'échange, utilisez la méthode la plus robuste prise en charge par votre plateforme, puis protégez vos e-mails et vos canaux de récupération selon un niveau de sécurité équivalent.
Quelle mise à niveau choisir en premier ?
Commencez par le compte qui vous donne accès à tout le reste : votre boîte de réception principale. Si le lien de réinitialisation de votre mot de passe Exchange pointe vers cette boîte, une authentification Exchange robuste ne sert à rien si le compte de messagerie est facile à réinitialiser par SMS. Activez une méthode de sécurité par clé d’accès ou clé matérielle pour votre messagerie lorsque cela est possible, utilisez un mot de passe unique et vérifiez vos adresses e-mail et numéros de téléphone de récupération, ainsi que les sessions actives.
Ensuite, ouvrez les paramètres de sécurité officiels de chaque plateforme d'échange en saisissant vous-même l'adresse connue ou en utilisant un marque-page de confiance ; ne cliquez jamais sur un lien dans un SMS, un message direct ou une publicité. Recherchez des termes tels que « clé d'accès », « clé de sécurité », « clé matérielle », « FIDO » ou « WebAuthn ». Par exemple, la documentation d'aide actuelle de Coinbase indique qu'une clé d'accès et une clé de sécurité constituent une solution de secours en cas de perte du téléphone. Il s'agit d'un exemple parmi les options proposées par un fournisseur, et non d'une affirmation selon laquelle toutes les plateformes d'échange utilisent les mêmes paramètres.
Comment configurer une authentification à deux facteurs plus robuste sans se bloquer soi-même ?
Enregistrez deux authentificateurs indépendants lorsque le service le permet.
Conservez une clé d'accès principale et une méthode de sauvegarde distincte. Une seconde clé matérielle, stockée en lieu sûr, est souvent plus simple que d'utiliser systématiquement le même téléphone pour toutes les sauvegardes. N'enregistrez pas de périphérique de sauvegarde que vous ne pourrez pas identifier ou contrôler ultérieurement.
Conservez les codes de récupération de manière délibérée.
Les codes de récupération peuvent être précieux, mais ils constituent en réalité des clés de compte. Stockez-les hors ligne ou dans un gestionnaire de mots de passe sécurisé, et non dans une note en ligne, un brouillon d'e-mail ou une galerie de captures d'écran. Vérifiez que les codes sont complets et à jour ; certains services invalident les anciens codes lors de la génération de nouveaux.
Supprimer les SMS uniquement après qu'une alternative testée existe.
Ne supprimez pas l'authentification par SMS en supposant que la nouvelle méthode fonctionne. Enregistrez la méthode la plus sécurisée, déconnectez-vous correctement et vérifiez que vous pouvez vous reconnecter depuis un appareil normal. Vérifiez également la sauvegarde, si le service le permet. Ensuite, réduisez ou supprimez l'utilisation des SMS pour la connexion et la récupération lorsque le service le propose. Certains services exigent un numéro de téléphone pour des raisons réglementaires, de notification ou de récupération ; dans ce cas, limitez l'utilisation des SMS et privilégiez la méthode de connexion la plus sécurisée proposée par le service.
Faut-il encore protéger son compte auprès de son opérateur mobile ?
Absolument. L'activation de l'authentification à deux facteurs (2FA) réduit la valeur d'un numéro volé, mais votre numéro continuera de recevoir des appels, des messages personnels et éventuellement des alertes. Renseignez-vous auprès de votre opérateur sur les mesures de protection qu'il prend en charge lors des changements de carte SIM et des transferts de numéro, comme un code PIN, un verrouillage lors du transfert ou une vérification supplémentaire. Utilisez un mot de passe unique pour votre compte opérateur. Ne vous fiez pas à des réponses biographiques faciles à deviner aux questions de vérification de compte.
Limitez également la diffusion publique des informations qu'un pirate pourrait utiliser pour usurper votre identité. Évitez de publier votre date de naissance complète, votre adresse ou votre numéro de téléphone portable. Soyez vigilant face aux appels ou messages inattendus de votre opérateur vous demandant des codes de compte ; contactez-le plutôt via un numéro vérifié ou son application officielle.
Qu'est-ce qui protège encore les cryptomonnaies après la connexion ?
L'authentification sécurise l'accès au compte, mais ne protège pas automatiquement toutes les actions ultérieures. Activez les listes blanches d'adresses de retrait, les délais de retrait, les alertes de nouvel appareil et les confirmations de transaction lorsque votre fournisseur les prend en charge. Vérifiez vos clés API et révoquez celles que vous n'utilisez plus. Ne conservez que le montant nécessaire pour vos transactions en bourse ; les choix de conservation comportent des risques et doivent être faits en toute connaissance de cause.
Utilisez un mot de passe unique et long pour chaque compte Exchange et de messagerie. Un gestionnaire de mots de passe permet d'éviter la réutilisation et de repérer plus facilement les domaines similaires. Avant d'accepter une demande, lisez les informations relatives à l'appareil et à la localisation. Ne communiquez jamais de code de vérification, de code de récupération, de phrase de récupération ou de clé privée à un interlocuteur au téléphone, par chat ou par message direct.
Que faire si votre téléphone perd soudainement le réseau ?
Utilisez un autre appareil ou téléphone pour contacter l'opérateur via un canal officiel vérifié et signaler un échange de carte SIM ou un transfert de portabilité suspecté.
Depuis un appareil de confiance, sécurisez d'abord votre messagerie principale : changez son mot de passe si nécessaire, révoquez les sessions inconnues et vérifiez les méthodes de récupération.
Sécurisez ensuite vos comptes d'échange. Utilisez la procédure officielle de blocage de compte ou de support de la plateforme si vous constatez une activité non autorisée.
Modifiez les mots de passe qui ont pu être divulgués et supprimez, dans la mesure du possible, le numéro de téléphone compromis comme facteur d'authentification ou de récupération.
Consignez les heures de livraison, les messages des opérateurs, les alertes de connexion et les transactions. Signalez tout vol d'identité ou fraude aux autorités compétentes de votre pays.
Ne vous précipitez pas pour répondre aux messages d'« assistance » reçus pendant un incident. Les attaquants exploitent souvent l'urgence. Accédez directement au site web du fournisseur et utilisez les coordonnées disponibles sur son site officiel.
Comment savoir si votre configuration est sensiblement plus performante ?
La protection de votre compte crypto est renforcée si un numéro de téléphone volé ne suffit pas à réinitialiser votre messagerie ou votre compte d'échange ; si vous disposez d'au moins une sauvegarde indépendante et testée ; si vos codes de récupération sont protégés ; et si vous pouvez expliquer la marche à suivre en cas de perte de votre téléphone principal. Revérifiez ces conditions à chaque changement de téléphone, d'opérateur, de clé de sécurité ou de paramètres de sécurité de la plateforme d'échange.