Accueil
» Nouvelles
»
Comment participer aux airdrops de cryptomonnaies en toute sécurité sans compromettre votre portefeuille
Comment participer aux airdrops de cryptomonnaies en toute sécurité sans compromettre votre portefeuille
Les airdrops de cryptomonnaies peuvent être des programmes de distribution légitimes, mais le terme « airdrop » est aussi fréquemment utilisé comme appât pour le phishing, les approbations de jetons frauduleuses, les signatures trompeuses et le faux support. La meilleure approche consiste non pas à se demander « Comment puis-je tout récupérer ? » mais plutôt « Quelle autorité est-ce que je cède pour cette distribution ? »
Ce guide se base sur la documentation relative à la sécurité des portefeuilles, consultée le 15 septembre 2026. Il privilégie les bonnes pratiques applicables à tous les projets, plutôt que de garantir la sécurité d'un airdrop en particulier. Un projet peut modifier son site web, ses contrats, ses critères d'éligibilité ou sa procédure de réclamation après la publication de cet article ; par conséquent, les sources primaires les plus récentes prévalent toujours.
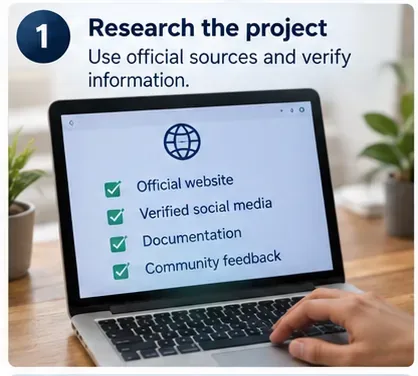
1. Renseignez-vous sur le projet avant de connecter un portefeuille.
Idée reçue : si un airdrop apparaît dans un portefeuille ou un explorateur de blocs, il est forcément légitime. C’est faux. N’importe qui peut envoyer différents types de jetons à une adresse publique, et des jetons non sollicités peuvent servir à attirer les détenteurs vers des sites malveillants. La documentation de sécurité de Ledger met en garde contre le risque que des jetons d’airdrop frauduleux apparaissent sur des explorateurs légitimes et redirigent ensuite les utilisateurs vers des pages de réclamation ou d’échange frauduleuses.
Ce qui est vérifié : l’arrivée d’un jeton sur la blockchain prouve qu’un transfert de jetons a eu lieu ; cela ne prouve pas la fiabilité de l’expéditeur, du site web ou de la valeur promise. Ce qui dépend des circonstances : certains projets légitimes distribuent des jetons sans exiger de réclamation préalable, tandis que d’autres utilisent des contrats de réclamation officiels. Ce qui reste inconnu : la légitimité d’un jeton inconnu ne peut être déterminée uniquement à partir de son nom, de son logo ou de son affichage dans un portefeuille.
Action : commencez par consulter le site web officiel ou la documentation du projet pour vérifier si un airdrop y a bien été annoncé. N’utilisez pas l’URL figurant dans un jeton, un NFT, un e-mail, un message direct, une réponse ou une publicité non sollicitée comme point de départ. Le guide de Ledger sur les arnaques aux airdrops fournit des exemples de ce type d’attaque.
Commencez par consulter les sources principales du projet et vérifiez indépendamment l'existence de l'airdrop avant de connecter un portefeuille.
2. Dissociez les airdrops de vos avoirs principaux.
Idée reçue : un portefeuille matériel rend toutes les interactions avec les applications décentralisées (dApps) inoffensives. Un signataire matériel empêche l’extraction des clés privées par un site web, mais vous pouvez toujours autoriser vous-même une transaction malveillante ou l’approbation d’un jeton. Le signataire constitue une barrière de sécurité, et non une autorisation de bloquer la consultation des détails des transactions.
Ce qui est vérifié : MetaMask recommande l’utilisation d’un portefeuille matériel pour les actifs de grande valeur, tandis que Ledger privilégie la vérification lisible des transactions plutôt que la signature à l’aveugle. Ce qui dépend des circonstances : le besoin d’un portefeuille séparé dépend de votre exposition, de la fréquence de vos transactions, de votre rigueur opérationnelle et de la valeur en jeu.
Action : conservez vos actifs à long terme ou de grande valeur séparément du portefeuille que vous utilisez pour les applications décentralisées expérimentales et les demandes de distribution gratuite. Approvisionnez ce dernier uniquement avec les actifs et les frais de gaz nécessaires. Cela limite les risques en cas d’approbation ou de signature incorrecte, sans pour autant sécuriser le portefeuille lui-même.
La séparation des portefeuilles réduit la valeur exposée à une interaction de largage aérien, mais elle ne remplace pas la vérification des transactions.
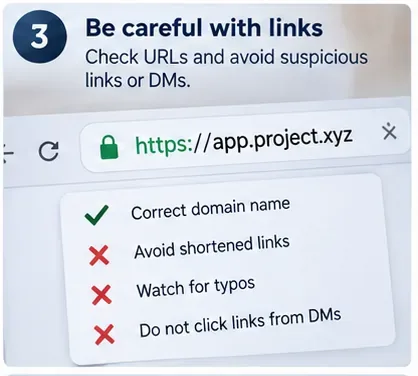
3. Considérez les liens comme non fiables jusqu'à ce qu'ils soient vérifiés indépendamment.
Idée reçue : un logo familier, une interface soignée, un cadenas HTTPS ou un nom de domaine quasi identique ne garantissent pas l'authenticité d'un site. Or, aucun de ces éléments ne prouve qu'une page appartient au projet annoncé. Les pages d'hameçonnage peuvent imiter l'identité visuelle et utiliser des certificats HTTPS valides.
Ce qui est vérifié : les fournisseurs de portefeuilles mettent régulièrement en garde les utilisateurs contre le phishing et l’usurpation d’identité. MetaMask précise que son assistance ne demandera jamais de phrase de récupération secrète et conseille aux utilisateurs d’utiliser les canaux d’assistance officiels. Ce qui dépend des circonstances : les projets peuvent annoncer une revendication via des sites web, des forums de gouvernance, des comptes de réseaux sociaux ou de la documentation ; il n’existe donc pas de modèle d’URL légitime universel.
Action : Accédez à une source fiable, comparez attentivement le domaine complet et vérifiez l’annonce de revendication sur au moins un autre canal officiel du projet. Ajoutez les pages vérifiées à vos favoris pour y accéder ultérieurement plutôt que de vous fier systématiquement aux résultats de recherche. Consultez les instructions du support officiel de MetaMask .
Vérifiez le domaine complet et consultez les pages de revendication de portée provenant des sources officielles du projet plutôt que des liens non sollicités.
4. Ne fournissez jamais de phrase de récupération ni de clé privée pour réclamer un airdrop
Il s'agit d'une des règles les plus claires concernant l'autogestion des actifs. MetaMask stipule que toute personne connaissant votre phrase de récupération secrète peut contrôler les comptes qui en sont dérivés et que cette phrase ne doit en aucun cas être partagée. Une connexion d'application décentralisée (dApp) classique ou une récupération sur la blockchain ne nécessite pas de saisir votre phrase de récupération sur un site web.
Idée reçue : un formulaire de « vérification de portefeuille », de « synchronisation » ou d’« activation » peut légitimement demander la phrase de récupération. Ce n’est pas le cas pour une participation classique à un airdrop. Un portefeuille peut demander une phrase de récupération lorsque vous le restaurez volontairement à l’aide d’un logiciel de portefeuille légitime, ce qui est différent de la récupération d’un jeton.
Action : si une page de réclamation, un agent du support, un formulaire, un bot ou un message direct vous demande votre phrase de récupération ou votre clé privée, arrêtez immédiatement. Fermez la page et vérifiez la situation auprès du support officiel de votre portefeuille ou du projet. La documentation de sécurité de MetaMask concernant la phrase de récupération indique clairement qu’il ne faut jamais la partager.
Une demande d'airdrop légitime ne devrait pas vous obliger à divulguer votre phrase de récupération ou votre clé privée.
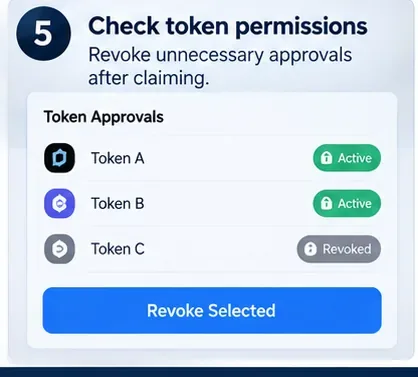
5. Comprendre les autorisations : la déconnexion n’est pas la même chose que la révocation.
Idée reçue : déconnecter un portefeuille d’un site web annule toutes les autorisations précédemment accordées sur la blockchain. Ce n’est pas forcément le cas. Une autorisation de jetons est une autorisation sur la blockchain qui permet à un contrat de dépenser des jetons jusqu’à la limite autorisée. La documentation du portefeuille Coinbase fait la distinction entre les connexions d’applications décentralisées (dApps) et les autorisations de jetons, et met en garde contre l’exploitation des autorisations trop larges par des contrats malveillants.
Ce qui est vérifié : les approbations de jetons restent valides jusqu’à leur révocation ou modification, en fonction du comportement du jeton et du contrat. La révocation d’une approbation nécessite généralement une transaction sur la blockchain et des frais de réseau. Ce qui dépend des circonstances : toutes les demandes d’airdrop ne requièrent pas une approbation ERC-20, et les autorisations exactes varient selon la blockchain, la norme du jeton et le contrat de demande.
Action : avant de signer, demandez-vous pourquoi une autorisation de dépense est nécessaire. Privilégiez les autorisations limitées lorsque le portefeuille et le protocole les prennent en charge. Une fois la procédure terminée, vérifiez les autorisations existantes et révoquez celles qui ne sont plus nécessaires. Coinbase fournit des instructions à jour dans son guide sur les autorisations des applications décentralisées et l’approbation des jetons .
Vérifiez les quotas de jetons après une réclamation et révoquez les autorisations qui ne sont plus nécessaires.
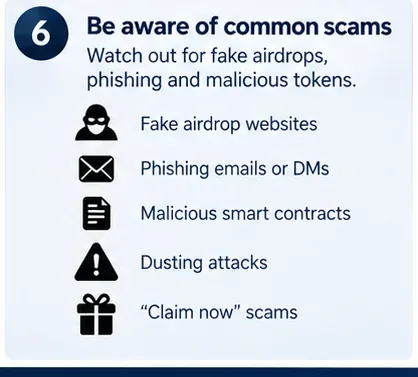
6. Apprenez à reconnaître les schémas d'escroquerie sans supposer que chaque airdrop inhabituel est frauduleux.
Les faux sites web, les comptes usurpés, les messages directs urgents, les contrats malveillants et les jetons non sollicités sont des arnaques courantes. Cependant, un seul élément suspect ne suffit pas à prouver qu'un projet est frauduleux. Les décisions en matière de sécurité doivent se fonder sur des preuves vérifiables et non sur des rumeurs.
Action : considérez l’urgence comme une raison de ralentir. Vérifiez indépendamment votre éligibilité, la date limite de réclamation, l’adresse du contrat et les instructions officielles. Si un jeton apparaît de manière inattendue dans votre portefeuille, ne suivez pas les instructions figurant dans son nom, ses métadonnées, sa note ou le site web associé. Ne payez jamais de frais de « déverrouillage », de « vérification » ou d’« activation » non expliqués, même si un message non sollicité promet une récompense plus importante.
L’urgence, les liens non sollicités et les jetons inattendus devraient déclencher une vérification plutôt qu’une interaction immédiate.
7. Lisez ce que vous signez et évitez autant que possible de signer à l'aveugle.
La simple connexion d'un portefeuille expose généralement les informations publiques de votre compte, et non votre clé privée. L'étape dangereuse réside souvent dans ce qui suit : la signature, l'approbation, l'autorisation ou la réalisation d'une transaction contractuelle. C'est pourquoi « j'ai seulement connecté mon portefeuille » et « j'ai autorisé une transaction » ne doivent pas être considérés comme équivalents.
Ledger définit la signature claire comme la présentation de l'intention de la transaction sous une forme lisible par l'utilisateur sur un écran sécurisé, incluant l'action, le destinataire et le montant. La signature aveugle consiste à approuver des données indéchiffrables. La signature claire ne garantit pas la viabilité économique d'un projet, mais une intention claire augmente vos chances de détecter une autorisation inattendue. Consultez la documentation de Ledger sur la signature claire .
Action : vérifiez la chaîne, le contrat, l’émetteur, l’actif, le montant, la destination et le type d’autorisation avant d’approuver. Si le portefeuille ne peut expliquer la fonction d’une signature ou d’une transaction et que vous ne pouvez pas la décoder vous-même, ne signez pas simplement parce que le site web affirme que l’action est sans danger.
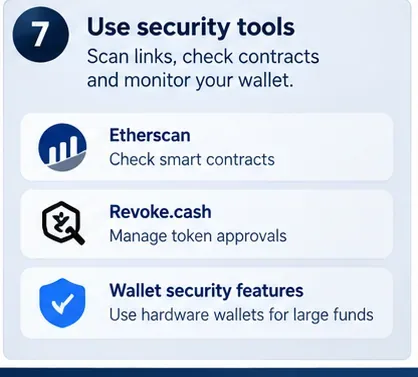
Utilisez les outils de sécurité comme contrôles supplémentaires, mais prenez la décision finale en fonction des détails de la transaction et des autorisations que vous autorisez.
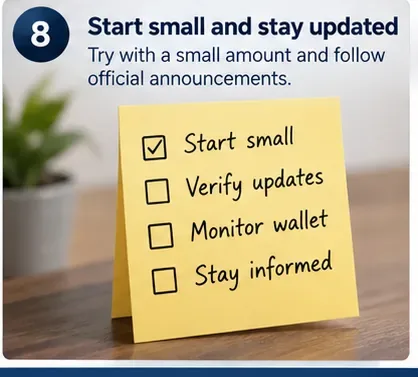
8. Commencez petit, surveillez votre portefeuille et faites le ménage ensuite.
Idée reçue : une petite transaction réussie prouve la sécurité du contrat. C’est faux. Un test peut détecter les erreurs de réseau, d’adresse, de gaz ou de flux de travail, mais un comportement malveillant peut varier selon les autorisations, les ressources, le moment ou les transactions ultérieures.
Action : lorsque cela est possible, effectuez un test avec une petite somme, puis vérifiez la transaction résultante sur l’explorateur de blocs approprié. Après la réclamation, vérifiez vos soldes et les approbations de jetons, déconnectez les sessions inutilisées et maintenez à jour votre logiciel de portefeuille, votre navigateur, votre système d’exploitation et le micrologiciel de votre portefeuille matériel via les canaux de distribution officiels.
Un test à petite échelle limite l'exposition opérationnelle ; la surveillance continue et le nettoyage des autorisations sont importants une fois la demande de largage aérien terminée.
Liste de vérification pratique avant réclamation
Question
Réponse plus sûre
Le largage aérien a-t-il été confirmé par le projet ?
Vérifiez sur le site web officiel/dans la documentation actuelle et par un autre canal officiel.
La page demande-t-elle une phrase de récupération ou une clé privée ?
Arrêtez. Ne le fournissez pas.
Votre portefeuille principal est-il connecté ?
Envisagez un portefeuille d'activités isolé avec des fonds limités.
La demande sollicite-t-elle l'autorisation de dépenser des jetons ?
Comprendre pourquoi, examiner le profil du dépensier et limiter l'allocation lorsque cela est possible.
Comprenez-vous la signature ou la transaction ?
Ne signez pas à l'aveugle des données non expliquées.
Avez-vous finalisé la réclamation ?
Vérifier la réception sur la chaîne, examiner les approbations et révoquer les autorisations devenues inutiles.
Si vous avez déjà signé quelque chose de suspect
Ne présumez pas que le simple fait de changer le mot de passe d'un portefeuille annule les autorisations de la blockchain. Un mot de passe de portefeuille local protège normalement l'accès sur cet appareil ; il ne modifie pas les autorisations sur la blockchain. La réponse appropriée dépend des informations exposées.
Si vous avez divulgué une phrase de récupération secrète ou une clé privée, considérez le portefeuille concerné comme compromis et transférez vos actifs restants vers un nouveau portefeuille créé à l'aide d'une nouvelle phrase secrète, sous réserve des conditions du réseau et de votre capacité à effectuer cette opération en toute sécurité. Si vous avez autorisé un jeton suspect sans divulguer la phrase secrète du portefeuille, examinez et révoquez l'autorisation correspondante. Si vous avez signé un message ambigu, déterminez l'autorisation qu'il confère avant d'entreprendre toute autre action.
Action : utilisez la documentation officielle d’assistance et de sécurité du fournisseur de votre portefeuille, et non une personne qui vous contacte en privé en vous proposant une « récupération ». Les consignes de sécurité de MetaMask rappellent que les clés privées et les phrases de récupération ne doivent jamais être partagées.
En résumé
Pour participer en toute sécurité à un airdrop, il ne s'agit pas tant de prédire la valeur du jeton que de contrôler l'utilisation de votre portefeuille par un site web ou un contrat inconnu. Vérifiez l'annonce auprès de sources officielles, isolez les activités expérimentales de vos avoirs importants, ne divulguez jamais vos clés de récupération, comprenez chaque autorisation, évitez les signatures à l'aveugle et supprimez les permissions inutiles.
Aucune liste de contrôle ne peut garantir qu'un nouveau contrat intelligent est exempt de failles de sécurité ni qu'un projet restera fiable. Ces pratiques permettent toutefois de réduire les risques d'exposition évitables et de rendre chaque autorisation délibérée. Si vous ne pouvez pas déterminer ce que vous signez ni pourquoi une demande nécessite une autorisation particulière, refuser le largage aérien est une décision de sécurité justifiée.