Accueil
» Nouvelles
»
LayerZero vs. Chainlink CCIP vs. Wormhole : en quoi l’interopérabilité inter-chaînes diffère-t-elle réellement ?
LayerZero vs. Chainlink CCIP vs. Wormhole : en quoi l’interopérabilité inter-chaînes diffère-t-elle réellement ?
Imaginez une application DeFi hypothétique nommée Atlas Treasury. Cet exemple est fictif et sert uniquement à simplifier la compréhension de l'architecture. Atlas détient des garanties sur Ethereum, souhaite déclencher une logique stratégique sur une autre blockchain et doit parfois transférer la représentation d'un jeton ainsi qu'un message. Ses développeurs envisagent trois solutions d'interopérabilité largement utilisées : LayerZero, Chainlink CCIP et Wormhole.
À première vue, ces trois solutions semblent résoudre le même problème : transférer des informations ou des actifs d’une blockchain à une autre. En pratique, cette description est trop superficielle. Un protocole inter-chaînes doit répondre à plusieurs questions : qui observe la chaîne source ? Quelles preuves permettent à la chaîne de destination de valider un message ? Qui finance sa transmission et son exécution ? Comment les transferts de jetons sont-ils représentés ? Quelles sont les options de configuration de l’application et quelles sont les hypothèses de sécurité restantes ?
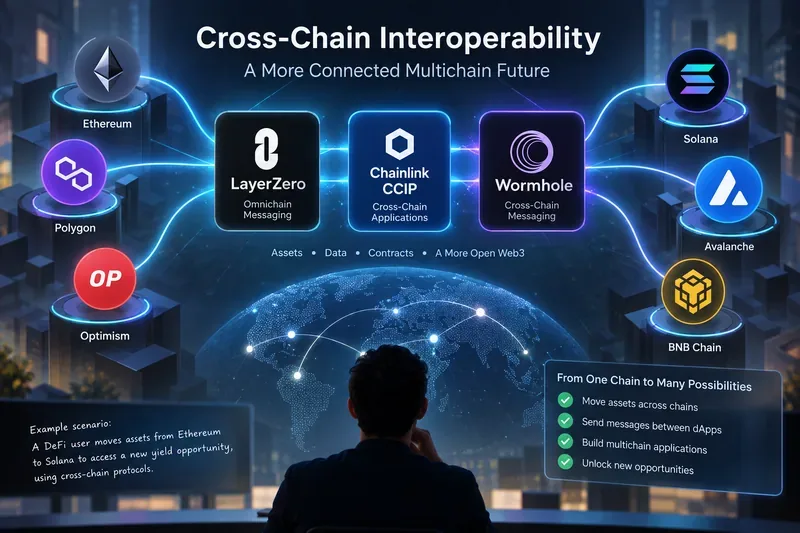
Vue conceptuelle de trois approches d'interopérabilité reliant les applications et les actifs à travers plusieurs environnements blockchain.
Commencez par le problème, pas par le nom du protocole.
Pour Atlas Treasury, une exigence telle que « prise en charge de plusieurs chaînes » est trop vague. L’équipe devrait d’abord répartir ses besoins en au moins trois catégories : messagerie arbitraire, transfert de jetons et exécution sur la chaîne de destination.
L'envoi de messages arbitraires pourrait se traduire par l'instruction, par un contrat Ethereum, de « mettre à jour la limite de prêt du compte X ». Le mouvement de jetons est différent : leur valeur doit être bloquée, brûlée, émise, libérée ou comptabilisée d'une autre manière sur l'ensemble des chaînes. L'exécution ajoute une couche supplémentaire, car la transaction de destination nécessite du gaz, des règles d'ordonnancement, une gestion des erreurs et une règle claire définissant qui est autorisé à appeler le contrat destinataire.
Cette distinction est importante car LayerZero, Chainlink CCIP et Wormhole ne sont pas de simples passerelles interchangeables. Chacune constitue un cadre d'interopérabilité plus large, doté d'une architecture de vérification et de distribution différente.
LayerZero : vérification et exécution configurables par l’application
LayerZero V2 organise la communication inter-chaînes autour de contrats de points de terminaison immuables déployés sur les chaînes compatibles. Une application envoie un message via un point de terminaison source, et le point de terminaison de destination transmet le message vérifié à l'application destinataire. La présentation officielle du protocole LayerZero V2 décrit un canal en fonction de l'expéditeur, de l'identifiant du point de terminaison source, de l'identifiant du point de terminaison de destination et du destinataire.
Le choix de conception distinctif réside dans la séparation de la vérification et de l'exécution. LayerZero nomme ses services de vérification indépendants « réseaux de vérification décentralisés » (DVN). Une application peut configurer les DVN requis et optionnels, y compris les règles de seuil, tandis que les exécuteurs prennent en charge la livraison à destination une fois que le message a satisfait aux exigences de vérification. La documentation officielle de l'architecture décrit ce modèle comme un modèle de vérification X-sur-Y-sur-N avec des bibliothèques de messages, des DVN et des exécuteurs modulaires.
Comment cela s'appliquerait-il à Atlas Treasury ?
Supposons qu'Atlas souhaite des politiques de sécurité différentes pour différentes actions inter-chaînes. Une mise à jour d'état mineure pourrait utiliser une configuration, tandis qu'un message permettant de libérer des garanties importantes pourrait nécessiter plusieurs DVN indépendants. Cette flexibilité est une caractéristique fondamentale de LayerZero : l'application choisit sa pile de sécurité au lieu d'hériter d'un ensemble de vérificateurs universel pour chaque chemin.
La flexibilité engendre aussi des responsabilités. La documentation OApp de LayerZero indique que les déploiements en production doivent utiliser plusieurs DVN requis provenant d'opérateurs indépendants, car une configuration avec un seul DVN rend le chemin dépendant d'un seul vérificateur. Atlas ne peut donc pas considérer l'intégration de protocole comme une simple décision d'API ponctuelle ; la sélection des DVN, les pairs, les bibliothèques de messages, les paramètres de l'exécuteur, la propriété et les procédures de mise à niveau font partie intégrante de sa conception de sécurité. Les recommandations pertinentes se trouvent dans la documentation OApp de LayerZero .
Si Atlas souhaite uniquement des transferts de jetons fongibles plutôt qu'une logique métier arbitraire, LayerZero propose également son standard de jetons fongibles Omnichain. Ce standard doit être évalué séparément d'une intégration OApp générique, car la sémantique des transferts de jetons et la messagerie applicative sont deux problématiques distinctes.
Chainlink CCIP : Messagerie basée sur DON avec contrôles spécifiques à chaque voie
Chainlink CCIP utilise un modèle différent. Dans CCIP, une « voie » est un chemin unidirectionnel d'une blockchain à une autre. Le sens inverse correspond à une voie distincte, et les caractéristiques propres à chaque voie peuvent différer. Les concepts clés de CCIP chez Chainlink expliquent que la finalité est importante car la destination ne doit pas agir sur un événement source susceptible d'être encore modifié.
Conformément à la documentation relative à l'architecture CCIP v1.6 actuelle, un réseau d'oracles décentralisé de rôle (Role DON) exécute deux plugins de reporting hors chaîne. Le processus OCR de validation (Commit OCR) établit un consensus sur les messages de la chaîne source et valide les racines Merkle sur la chaîne de destination. Le processus OCR d'exécution (Executing OCR) valide ensuite les exécutions en attente et exécute les messages sur la chaîne de destination. La page officielle relative à l'architecture hors chaîne de CCIP décrit ce flux en détail.
Une modification importante de la documentation de 2026, facilement négligée dans les documents plus anciens, est à noter. Chainlink indique désormais que le rôle automatisé hors chaîne du Risk Management Network (RMN) n'est plus actif dans les déploiements CCIP actuels et devrait réapparaître comme couche de validation optionnelle dans les versions futures. Le contrat RMN sur la blockchain demeure une protection d'urgence pour certaines fonctions, tandis que d'autres contrôles incluent des limites de débit configurables, des attestations de jetons et une surveillance. Tout article décrivant l'ancien RMN hors chaîne comme un réseau de validation indépendant toujours actif est donc obsolète pour les déploiements actuels.
Comment cela s'appliquerait-il à Atlas Treasury ?
Atlas pourrait utiliser CCIP pour envoyer des données arbitraires, des jetons ou des transferts de jetons programmables, selon la paire source-destination prise en charge et l'intégration. Plutôt que de choisir sa propre composition DVN, Atlas s'intégrerait principalement aux contrats CCIP et au modèle de sécurité fourni par l'architecture CCIP DON, puis appliquerait des contrôles au niveau applicatif concernant les chaînes de confiance, les expéditeurs, les routeurs et le traitement des messages.
Ces vérifications ne sont pas facultatives. La documentation de Chainlink sur les bonnes pratiques CCIP EVM recommande explicitement de valider les chaînes de destination avant l'envoi, de valider les chaînes source et les expéditeurs lors de la réception, de vérifier les adresses des routeurs le cas échéant, de séparer la réception des messages de la logique métier principale, de réaliser des tests dans des conditions difficiles et de surveiller les comportements anormaux.
Pour les émetteurs de jetons, CCIP propose également une infrastructure de jetons inter-chaînes basée sur des pools de jetons et des règles d'administration. Les limites de débit étant configurables pour les pools de jetons, Atlas doit évaluer l'architecture des jetons séparément de la messagerie classique, plutôt que de supposer qu'une seule configuration convienne aux deux.
Wormhole : les attestations de tuteurs produisent des VAA portables
Le système de messagerie de Wormhole repose sur son réseau de Gardiens et les Approbations d'Actions Vérifiables (AAV). Un contrat source émet un message via le Contrat Central de Wormhole. Les Gardiens l'observent et le signent, et une fois le quorum requis atteint, l'AAV résultante peut être soumise à la chaîne de destination pour vérification.
La documentation actuelle de Wormhole Guardian décrit un ensemble canonique de 19 gardiens et un VAA multisignature standard de 13 sur 19. Sur certaines chaînes, un sous-ensemble délégué effectue une observation directe, mais les gardiens canoniques attendent le quorum de délégués configuré avant de produire le même VAA standard de 13 sur 19.
La livraison est délibérément dissociée de la validité. La présentation du système de messagerie de Wormhole explique qu'un VAA est acheminé vers sa destination et vérifié sur place. Son framework Executor, plus récent, propose un modèle de requête et de citation sans autorisation pour l'exécution des messages. La documentation de sécurité établit également une distinction importante : un relais peut affecter la disponibilité ou la synchronisation, mais ne peut pas falsifier un VAA, car la validité est garantie par les signatures Guardian.
Comment cela s'appliquerait-il à Atlas Treasury ?
Atlas peut émettre un message Ethereum, attendre l'attestation Guardian, puis faire acheminer le VAA vers son contrat de destination par un relais ou un exécuteur. Le destinataire doit valider l'origine du message et implémenter une logique applicative sécurisée contre la relecture. Si Atlas a besoin de jetons plutôt que de simples messages, Wormhole distingue les transferts de jetons natifs (NTT) des transferts de jetons encapsulés (WTT). La présentation officielle des transferts de jetons explique que les NTT et les WTT partagent la couche de messagerie Guardian, mais diffèrent dans la manière dont les jetons sont représentés, émis ou créés.
La compatibilité de Wormhole varie selon les produits et peut évoluer. Sa documentation sur les réseaux pris en charge est donc plus fiable que de supposer que chaque produit Wormhole fonctionne sur toutes les chaînes connectées à Wormhole. En août 2026, Wormhole a également annoncé la dépréciation de nouveaux réseaux, soulignant l'importance de vérifier la compatibilité actuelle avant de s'engager sur une route.
LayerZero vs. CCIP vs. Wormhole : les différences pratiques
Question
LayerZero V2
Chaîne CCIP
trou de ver
Modèle de vérification de base
DVN et seuils configurables par application
Consensus Chainlink DON utilisant les rôles Commit et Exécution OCR
Les attestations de tuteurs produisant des VAA, normalement 13 sur 19
Livraison à destination
L'exécuteur ou un autre appelant exécute un message vérifié
L'exécution du processus OCR permet de traiter les messages validés.
Le relais ou l'exécuteur sans autorisation soumet un VAA vérifié
Personnalisation de la sécurité des applications
Niveau élevé : ensembles DVN, seuils, bibliothèques, pairs, paramètres d’exécution
Principalement des vérifications d'application, des capacités des voies, des paramètres de gaz/exécution, des limites de débit et de la configuration des jetons
Principalement la validation du destinataire/de l'origine, la configuration du produit, les choix de cohérence/finalité et la logique applicative
option axée sur les jetons
MAINTES FOIS
Infrastructure de jetons inter-chaînes et pools de jetons
NTT et WTT
Responsabilités clés en matière de conception
Choisissez et maintenez une pile de sécurité appropriée
Utilisez correctement les voies prises en charge et implémentez la logique défensive du receveur.
Valider l'origine VAA et concevoir une exécution de destination sécurisée
Ce tableau compare les architectures, et non les normes de sécurité. Les protocoles offrent différentes options de configuration, utilisent des hypothèses de vérification différentes et évoluent à des rythmes différents. Un protocole plus configurable n'est pas forcément plus sûr, et un protocole doté d'une pile de vérification plus prescriptive n'est pas forcément moins flexible. La question pertinente est de savoir si le modèle de sécurité correspond à l'action autorisée.
Ce que l'exemple d'Atlas révèle sur le risque d'intégration réel
1. La sécurité inter-chaînes inclut les deux chaînes.
Si Ethereum finalise correctement la transaction mais que la chaîne de destination s'arrête, se réorganise ou présente un comportement inattendu, Atlas subit tout de même un incident inter-chaînes. Chaque protocole dépend en fin de compte des propriétés des réseaux auxquels il se connecte. Chainlink recommande explicitement aux développeurs d'évaluer la sécurité et la fiabilité des réseaux qu'ils utilisent, et ce principe s'applique également aux intégrations LayerZero et Wormhole.
2. Un message valide peut toujours déclencher une logique d'application non sécurisée
Les protocoles d'interopérabilité prouvent ou attestent qu'un message a bien emprunté le chemin attendu. Ils ne garantissent cependant pas la validité de la logique métier d'Atlas. Une instruction inter-chaînes parfaitement valide peut néanmoins exploiter une faille dans le contrat de réception si Atlas ne parvient pas à vérifier l'expéditeur, le contexte de destination, le montant, le nonce, l'état de relecture ou l'action autorisée.
3. Les mouvements de jetons nécessitent un modèle de menace distinct
Un message indiquant « Alice possède 100 unités » ne signifie pas que 100 jetons ayant une valeur économique réelle ont été transférés. Atlas doit documenter si l'actif inter-chaînes est brûlé et créé, bloqué et débloqué, placé sous séquestre, enveloppé ou contrôlé nativement par l'émetteur. Il doit également préciser qui détient l'autorité de création, qui contrôle les limites de débit, comment fonctionnent les suspensions d'urgence et ce qui se passe si l'un des côtés de la chaîne devient indisponible.
4. Un échec de livraison ne doit pas se traduire par un échec comptable.
Les systèmes inter-chaînes sont asynchrones. Les pics de consommation de gaz, la congestion de la chaîne, les délais de finalisation, les problèmes de relais ou les annulations de destination peuvent retarder l'achèvement. Atlas devrait modéliser les états « envoyé », « vérifié », « livré » et « logique métier terminée » comme des états distincts au lieu de considérer une transaction de la chaîne source comme une preuve définitive de la réussite de l'action de destination.
Comment une équipe devrait choisir parmi eux
Atlas devrait éviter de choisir un protocole à partir d'une liste de fonctionnalités prédéfinie. Il est préférable de tester chaque candidat en fonction du cheminement exact des messages et des modes de défaillance.
Choisissez précisément les réseaux source et de destination. Vérifiez la prise en charge actuelle dans le répertoire officiel du protocole plutôt que de supposer une compatibilité à l'échelle de l'écosystème.
Définissez ce qui franchit la limite. Atlas envoie-t-il des octets arbitraires, un jeton, un jeton accompagné d'instructions, des actions de gouvernance ou une synchronisation d'état ?
Décrivez les hypothèses de vérification. Pour LayerZero, cela inclut les DVN et le seuil choisis. Pour CCIP, cela inclut l'architecture DON actuelle et le comportement des voies. Pour Wormhole, cela inclut le quorum Guardian et toute configuration d'observation déléguée pertinente pour la chaîne.
Modélisez séparément l'exécution à destination. Identifiez les acteurs habilités à livrer, les conséquences d'un retard de livraison, le mode de financement du gaz et l'ordre de traitement des messages.
Auditez les autorisations au niveau de l'application. Limitez les chaînes sources, les contrats d'envoi, les contrats de réception, les rôles privilégiés et l'administration des jetons.
Anticipez les changements opérationnels. Le support réseau, les versions des protocoles, les limites de service et la configuration recommandée peuvent évoluer. La surveillance de la production doit donc considérer les mises à jour de la documentation et les dépréciations comme des événements opérationnels.
Une dernière auto-vérification pour l'hypothétique Atlas Treasury
Avant qu'Atlas ne passe du réseau de test à une utilisation réelle, son équipe devrait être en mesure de répondre aux questions suivantes sans recourir à des raccourcis marketing :
Quels itinéraires précis de la source à la destination sont pris en charge aujourd'hui ?
Qui ou quoi vérifie un événement de chaîne source pour chaque route ?
Quel seuil ou règle de consensus rend le message acceptable ?
Qui peut effectuer ou exécuter la transaction de destination ?
Un service de livraison peut-il censurer ou retarder un message, et peut-il en falsifier un ?
Quels contrôles côté destination rejettent une chaîne, un expéditeur, un jeton ou une action inattendus ?
Comment sont gérés les nouvelles tentatives, les doublons, l'exécution hors séquence et les annulations de destination ?
Si les jetons sont déplacés, quelles sont les hypothèses concernant la création, la destruction, le verrouillage, la libération, la limitation du débit et l'administration ?
Quels sont les dispositifs de contrôle d'urgence disponibles, et qui les contrôle ?
Comment l'équipe détectera-t-elle les changements de configuration des réseaux pris en charge ou des protocoles ?
Si Atlas ne peut répondre à ces questions, c'est qu'il n'a pas encore comparé les protocoles d'interopérabilité au niveau pertinent. LayerZero, Chainlink CCIP et Wormhole offrent tous des solutions éprouvées pour coordonner les activités entre blockchains, mais ils répartissent différemment les responsabilités en matière de vérification, de livraison, de configuration et d'exploitation. Le choix pratique n'est donc pas de se demander « quel protocole inter-chaînes est le meilleur ? » mais plutôt « quel modèle de sécurité et d'exécution correspond le mieux à l'action inter-chaînes précise que cette application est prête à autoriser ? »