Accueil
» Nouvelles
»
Stockage à froid vs portefeuilles en ligne : comment construire un coffre-fort multi-signatures résilient
Stockage à froid vs portefeuilles en ligne : comment construire un coffre-fort multi-signatures résilient
Le coffre-fort multi-signatures le plus robuste n'est généralement pas celui qui possède le plus grand nombre d'appareils ni le seuil le plus élevé. C'est celui qui élimine les points de défaillance uniques sans rendre la récupération si complexe qu'elle vous en bloque l'accès.
Pour de nombreux utilisateurs avertis, une configuration « 2 sur 3 » soigneusement documentée constitue un point de départ pratique : deux signatures indépendantes sur des portefeuilles matériels, conservées dans des emplacements distincts, et une troisième signature indépendante utilisée pour la récupération des fonds ou pour une plus grande flexibilité opérationnelle. Pour une trésorerie d'entreprise avec plusieurs responsables, une configuration « 3 sur 5 » peut s'avérer plus pertinente. Un portefeuille chaud peut être utile au quotidien, mais il ne faut pas le confondre avec un portefeuille froid et il ne doit pas devenir l'unique rempart contre une attaque visant à sécuriser les fonds à long terme.
Cet article distingue ce qui est bien établi de ce qui dépend de votre situation. Il privilégie l'architecture et la rigueur opérationnelle plutôt que de promettre qu'une marque de portefeuille ou un seuil de sécurité soit universellement le plus sûr.
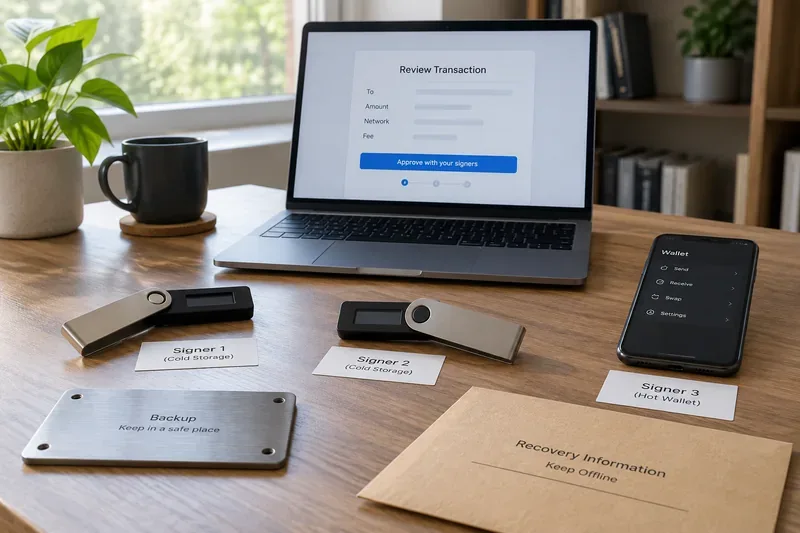
Une conception multi-signatures peut combiner des signataires indépendants, des sauvegardes hors ligne et un dispositif distinct de vérification des transactions ; l’essentiel est de s’assurer qu’un appareil ou un emplacement compromis ne puisse pas autoriser à lui seul une dépense du coffre-fort.
Le stockage à froid et les portefeuilles en ligne résolvent des problèmes différents.
Vérifié : un portefeuille en ligne (hot wallet) conserve la capacité de signature sur un téléphone connecté à Internet, une extension de navigateur, une application de bureau ou un environnement similaire. C’est pratique, mais cela expose également le signataire à une surface d’attaque plus étendue. Le stockage hors ligne (cold storage) vise à isoler les données de signature à clé privée des systèmes en ligne classiques, généralement à l’aide d’un dispositif de signature matériel ou d’un autre processus hors ligne.
Cette distinction est importante car « multi-signature » ne signifie pas automatiquement « stockage à froid ». Un portefeuille à deux clés sur trois, dont les trois clés sont stockées sur des ordinateurs connectés à Internet, reste vulnérable aux attaques en ligne. La multi-signature réduit la dépendance à une seule clé ; le stockage à froid réduit l’exposition des clés individuelles. Ce sont des mesures de protection complémentaires.
Action : classer chaque signataire en fonction de l’emplacement de sa clé privée et de sa méthode de signature. Ne qualifiez pas un signataire de « froid » simplement parce que vous l’utilisez rarement.
Idée fausse : la multisignature rend toujours un portefeuille plus sûr.
Vérifié : la signature multiple permet de s’affranchir d’une clé privée unique comme seul point d’autorisation. Bitcoin prend en charge les conditions de signature multiple n-sur-m, et les comptes intelligents Safe sur les réseaux EVM permettent aux propriétaires de définir un seuil de confirmation. La documentation officielle de Safe explique que ce seuil correspond au nombre minimal de propriétaires requis pour confirmer une transaction avant son exécution. Voir les concepts des comptes intelligents Safe .
Il a également été vérifié : les clés supplémentaires engendrent des exigences opérationnelles supplémentaires. La documentation multisignature de Trezor indique que les utilisateurs ont besoin des informations du portefeuille public pour reconstruire et utiliser la configuration, et que la perte de données de configuration importantes peut rendre les fonds inaccessibles, même si suffisamment d'appareils de signature sont opérationnels. Consultez le guide multisignature de Trezor .
Le choix de la politique (2 sur 3, 3 sur 5 ou autre) dépend des circonstances . Le centre d'aide de Safe précise qu'il n'existe pas de nombre optimal de signataires ni de seuil unique applicable à tous les cas de figure, tout en recommandant généralement un seuil supérieur à un et inférieur au nombre total de signataires. Consultez le guide d'installation de Safe (dernière mise à jour : 23 avril 2026) .
Action : choisissez la structure la plus simple qui résiste aux échecs qui vous importent vraiment. La complexité doit avoir sa place.
Une architecture de voûte pratique
Cas d'utilisation
Architecture de départ raisonnable
Principal avantage
Compromis principal
Individu avancé
2 des 3 signataires matériels indépendants
La perte ou la compromission d'une clé n'entraîne pas automatiquement la perte de fonds.
Nécessite des sauvegardes régulières et des enregistrements de configuration
Société familiale ou petite entreprise
2 sur 3 avec des signataires contrôlés par différentes parties ou lieux de confiance
Réduit le risque lié à une personne et à un lieu.
Les procédures de récupération et d'héritage doivent être explicites
trésorerie d'entreprise
3 sur 5 avec séparation des rôles
Soutient l'approbation partagée et la continuité
Plus d'appareils, de personnel, de politiques et de tests
Dépenses opérationnelles
portefeuille chaud à faible solde séparé ou voie de signature strictement limitée
Accès rapide aux données courantes sans exposer le coffre-fort
Les fonds à portefeuilles chauds restent plus exposés
Le principe de conception le plus important est la séparation. Même si deux appareils sont stockés dans le même coffre-fort, sauvegardés dans le même tiroir, initialisés sur le même ordinateur compromis ou administrés par le même compte de gestionnaire de mots de passe, la conception peut néanmoins échouer lors d'un incident.
Action : listez vos scénarios de défaillance sur papier : panne d’appareil, incendie, vol, logiciel malveillant, extorsion, piratage de compte cloud et disparition d’une personne de confiance. Assurez-vous qu’aucun événement ne puisse simultanément atteindre le seuil de signature et compromettre votre plan de récupération.
L'un des signataires doit-il être un investisseur à risque ?
Sous certaines conditions : un signataire actif peut être acceptable comme clé de commodité si le seuil exige toujours un signataire passif indépendant. Par exemple, dans une architecture 2-sur-3, un signataire téléphonique et deux signataires matériels peuvent simplifier la signature de routine tout en nécessitant un appareil matériel pour chaque transaction.
Cependant, cela ne correspond pas à un coffre-fort numérique totalement à froid (2/3). Un téléphone compromis a déjà fourni à un attaquant l'une des deux autorisations requises. La marge de sécurité restante est alors concentrée entre les mains d'un seul signataire non sécurisé.
Pour une épargne à long terme, de nombreux utilisateurs préféreront conserver chaque signataire du coffre-fort sur un matériel dédié et utiliser un portefeuille en ligne distinct pour les petits montants. Cela crée une séparation nette : le portefeuille en ligne assure la praticité, le coffre-fort la préservation des données.
Action : si vous incluez un signataire vulnérable, considérez-le comme déjà compromis. Vérifiez si les contrôles restants sont toujours suffisamment robustes.
La différenciation clé est plus importante que la simple diversité des marques.
L'utilisation de plusieurs marques de portefeuilles matériels peut réduire la dépendance à une seule solution, mais la diversité des marques n'est pas une solution miracle. Si toutes les clés, tous les appareils et toutes les sauvegardes sont stockés au même endroit, un même cambriolage ou incendie peut toujours compromettre le système. À l'inverse, trois appareils identiques, placés dans des environnements de défaillance distincts, peuvent s'avérer plus résilients qu'une configuration « diversifiée » conservée au même endroit.
Action : privilégier les emplacements indépendants, les sauvegardes indépendantes et le contrôle d’accès indépendant avant d’acheter des marques supplémentaires uniquement par souci de diversité.
Sauvegardez plus que les mots-clés initiaux
Il s'agit là d'une des idées fausses les plus dangereuses concernant le stockage multi-signatures. Un portefeuille à signature unique peut souvent être reconstitué à partir de sa phrase de récupération et des hypothèses de dérivation. Un portefeuille multi-signatures dépend également de la politique de gestion des portefeuilles et des métadonnées de clés publiques qui indiquent au logiciel comment les signataires interagissent.
Pour les flux de travail basés sur les descripteurs Bitcoin, Bitcoin Core expose les descripteurs de portefeuille et les documente comme informations de script utilisées par les portefeuilles de descripteurs. Sa documentation actuelle inclut l' appel de procédure distante (RPC) `listdescriptors` de Bitcoin Core 30.0 . L'ancienne documentation relative aux RPC multisig indique également qu'une adresse multisig est définie par le nombre de signatures requises, auquel s'ajoutent les clés participantes. Voir la documentation de Bitcoin Core sur `addmultisigaddress` .
Action : préserver la politique du portefeuille, les empreintes digitales du signataire ou leurs identifiants équivalents, les chemins de dérivation, les descripteurs ou la configuration du compte, le réseau, le logiciel de portefeuille utilisé et des instructions de récupération claires. Conserver les métadonnées de récupération accessibles aux personnes autorisées sans regrouper toutes les informations confidentielles.
Vérifiez les adresses et les détails des transactions sur des écrans de confiance.
La signature multiple ne vous protège pas si tous les signataires approuvent aveuglément la même transaction malveillante. L'intervention humaine reste essentielle. Un ordinateur coordinateur compromis peut indiquer une destination erronée, lancer un appel de contrat malveillant ou présenter un montant inattendu. Les signatures matérielles sont particulièrement utiles lorsqu'il est possible de vérifier les informations critiques directement sur l'appareil, plutôt que de se fier uniquement à l'écran.
Pour les comptes de contrats intelligents, le modèle de risque est plus large que la simple question de « où sont les clés ? ». Safe documente les modules et les gardes qui peuvent étendre le comportement, mais avertit également que ces modules et gardes sont critiques pour la sécurité. Un garde défectueux peut même bloquer l'exécution des transactions. Voir l'avertissement de sécurité de Safe concernant setGuard .
Action : avant de signer, vérifiez la destination, le montant, le réseau, les frais et, lors de toute interaction avec les contrats, l’opération autorisée. Considérez tout nouveau module, garde, allocation ou modification de politique comme une transaction à haut risque.
N’imposez pas un seuil égal pour chaque signataire, sauf si l’unanimité est absolument nécessaire.
Un portefeuille 3-sur-3 semble plus sûr qu'un portefeuille 2-sur-3 car chaque transaction nécessite toutes les clés. Cependant, la perte définitive d'une seule clé peut bloquer les fonds. Pour de nombreux utilisateurs, ce compromis en matière de sécurité est inacceptable.
Les instructions officielles de Safe recommandent de fixer un seuil inférieur au nombre total de signataires afin qu'un signataire inaccessible ne bloque pas automatiquement le compte. Bien que cette règle ne soit pas universelle (certaines situations de gouvernance exigent l'unanimité), elle constitue une valeur par défaut utile pour la conservation personnelle et de nombreuses trésoreries opérationnelles.
Action : déterminez si votre principal risque est une dépense non autorisée ou une perte d’accès définitive. Fixez le seuil uniquement après avoir répondu à cette question.
Les exercices de récupération font partie intégrante du coffre-fort.
Principe de vérification : une sauvegarde non testée n’est qu’une supposition. Une conception robuste inclut un moyen sûr de vérifier que les signataires, les enregistrements de configuration et les instructions de récupération fonctionnent toujours.
Un exercice de récupération ne nécessite pas le transfert de la totalité de votre solde. Vous pouvez vérifier que le logiciel de portefeuille de remplacement reconnaît la politique prévue, que chaque signataire peut signer, que les adresses de réception correspondent indépendamment et que les personnes responsables savent où se trouvent les informations requises. Pour une entreprise, documentez la procédure à suivre en cas de départ d'un employé, de disparition d'un signataire, de mise hors service d'un modèle d'appareil ou de suspicion de compromission d'une clé.
Action : planifier un examen périodique de la récupération et effectuer une petite transaction de test contrôlée après toute modification importante du portefeuille, du micrologiciel, du signataire ou du personnel.
Gardez votre portefeuille quotidien hors du coffre-fort.
La meilleure conception de stockage à froid améliore souvent l'expérience utilisateur en reconnaissant que toutes les transactions ne nécessitent pas une procédure de sécurité complexe. Un petit solde sur un portefeuille chaud suffit pour les paiements courants, les applications décentralisées ou les dépôts sur les plateformes d'échange, tandis que le coffre-fort multisignatures reste volontairement complexe.
Cette séparation limite l'impact de l'attaque. Si le portefeuille en ligne est piraté ou compromis, l'attaquant obtient le solde opérationnel et non les fonds. Il est préférable de le recharger depuis le coffre-fort selon un montant ou un calendrier prédéfini plutôt que de transformer ce dernier en un portefeuille de navigateur fréquemment utilisé.
Action : définissez un solde maximal pour votre portefeuille à risque en fonction de ce que vous pouvez vous permettre de perdre sans menacer vos investissements à long terme.
Un plan concis pour un coffre-fort multisignature résilient
Utilisez un seuil supérieur à un afin qu'une seule clé ne puisse pas vider le coffre.
Maintenez le seuil en dessous du nombre total de signataires, sauf si l'unanimité est une exigence intentionnelle.
Des signataires et des sauvegardes distincts pour de véritables domaines de défaillance, et non pas simplement des tiroirs différents.
Privilégiez les signataires matériels dédiés pour les clés de coffre-fort à long terme.
Si un signataire actif est utilisé, assurez-vous qu'il ne puisse pas autoriser une dépense sans un signataire passif indépendant.
Sauvegardez la configuration de votre portefeuille et ses métadonnées publiques, ainsi que vos données de récupération privées.
Vérifiez autant que possible les détails des transactions affichés sur les écrans des signataires de confiance.
Conservez les fonds destinés aux dépenses courantes hors du coffre-fort.
Testez la reprise après incident et le remplacement d'un signataire avant qu'une situation d'urgence ne vous oblige à apprendre sous pression.
Ce qui ne peut être universellement déterminé
Aucune source ne peut vous indiquer le seuil « idéal », le nombre de signataires, les emplacements de stockage ou la configuration de votre portefeuille sans connaître votre modèle de menaces, votre planification successorale, vos compétences techniques, les juridictions concernées et les personnes qui doivent pouvoir récupérer les fonds. Un détenteur unique protégeant son épargne-retraite a des besoins différents de ceux d'une trésorerie composée de cinq personnes, et une organisation peut avoir besoin de contrôles internes qui vont bien au-delà d'un simple logiciel de portefeuille.
L'objectif recherché n'est donc pas une complexité maximale, mais une conception qui empêche toute compromission d'un appareil, d'une personne, d'un compte ou d'un lieu physique d'autoriser simultanément l'accès au coffre-fort et d'effacer les options de récupération.
Dernière étape : mettre par écrit le plan, le tester avec une petite somme, répéter la procédure de récupération, et seulement ensuite transférer des fonds importants dans le coffre-fort.