Home
» Conoscenza
»
Come individuare un Crypto Rug Pull prima che accada: un controllo pre-negoziazione in 8 fasi
Come individuare un Crypto Rug Pull prima che accada: un controllo pre-negoziazione in 8 fasi
Scopri un nuovo token su un social network. Il grafico si muove velocemente, la community grida che la prevendita sta per finire e il sito web promette rendimenti straordinari a chi acquista in anticipo. La tentazione è quella di decidere in pochi minuti. Ed è proprio in questi momenti che è più difficile individuare una truffa: prima dell'uscita, il progetto può apparire dinamico, liquido e legittimo.
Il termine "rug pull" descrive generalmente uno schema fraudolento nel settore delle criptovalute in cui persone interne o promotori estraggono improvvisamente valore da un progetto, ad esempio prosciugando la liquidità, vendendo una posizione concentrata di token, abusando dei controlli privilegiati sui contratti o rendendo di fatto l'asset invendibile. Non tutti i token falliti o mal progettati sono un "rug pull" e nessun singolo segnale di allarme dimostra una frode. L'obiettivo di questa guida è quello di combinare diverse verifiche indipendenti prima di mettere a rischio denaro o permessi del portafoglio.
Il processo descritto di seguito procede dai controlli più rapidi a una revisione on-chain più approfondita. Se un progetto fallisce miseramente un controllo iniziale, non è necessario continuare ad approfondire solo per giustificare l'abbandono del progetto.
Passaggio 1: Elimina l'hype prima di esaminare il token
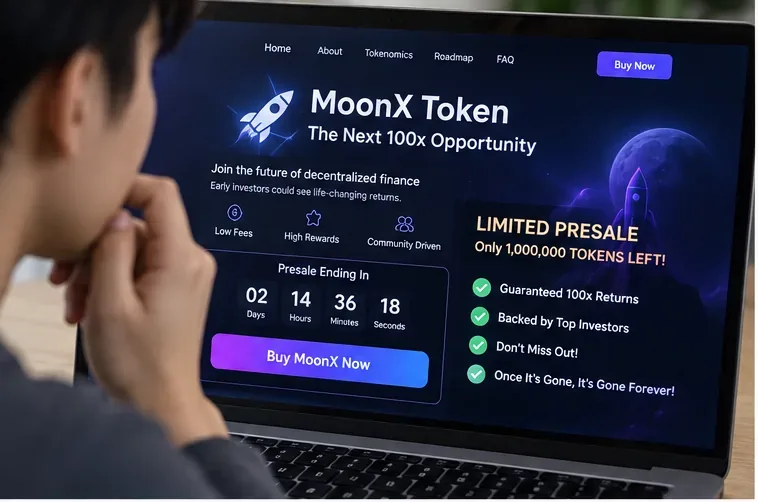
Resi garantiti, la pressione del conto alla rovescia e le espressioni "ultima occasione" sono motivi per rallentare, non per accelerare gli acquisti.
Partiamo dalla presentazione di vendita. Il personale addetto all'educazione degli investitori della Securities and Exchange Commission (SEC) statunitense avverte ripetutamente che le promesse di rendimenti elevati o garantiti, rischi bassi o nulli, offerte non richieste e pressioni per agire immediatamente sono classici segnali di allarme di una possibile frode. Anche la Federal Trade Commission (FTC) avverte che nessuno può garantire profitti con le criptovalute.
Prima di esaminare il codice, poniti tre semplici domande:
La proposta promette profitti garantiti, fissi o pressoché certi?
C'è un conto alla rovescia, la dicitura "chiusura della whitelist", "ultima assegnazione" o qualche altra forma di urgenza artificiale?
La maggior parte delle prove consiste in prove sociali (screenshot, influencer, testimonianze o numero di follower) piuttosto che in fatti verificabili?
Un progetto legittimo può comunque ricorrere a strategie di marketing aggressive, ma l'urgenza non dovrebbe mai sostituire la dovuta diligenza. Consultate l'avviso agli investitori della SEC del 2024 sulle truffe legate alle criptovalute e le linee guida della FTC in materia per gli avvisi ai consumatori più recenti.
Fase 2: Verificare che il progetto esista al di là della sua attività di marketing.
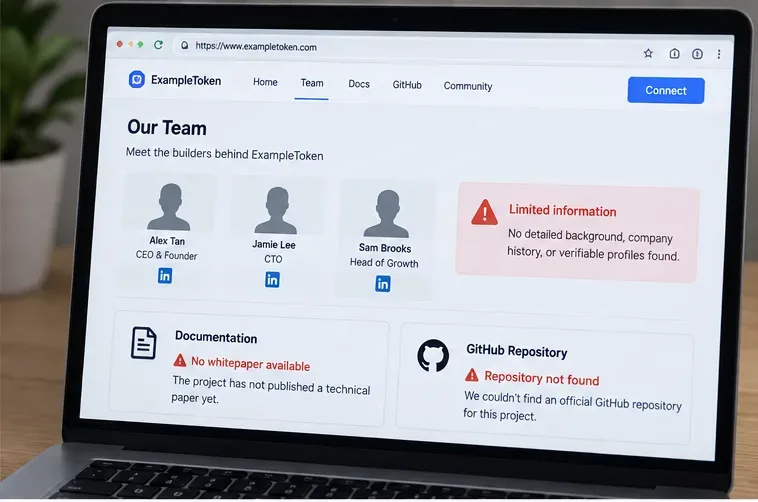
Un sito web ben curato non è sinonimo di una cronologia di sviluppo verificabile, documentazione completa o operatori responsabili.
Successivamente, verifica se le persone, il prodotto e il codice possono essere verificati in modo indipendente. Cerca una descrizione tecnica che spieghi la funzione del token, un indirizzo di contratto coerente pubblicato su tutti i canali ufficiali, una cronologia di sviluppo e informazioni sul team che possano essere verificate al di fuori del sito del progetto.
Un team anonimo non è automaticamente sinonimo di frode – alcuni progetti crypto legittimi utilizzano collaboratori pseudonimi – ma modifica il profilo di rischio. Se gli operatori sono sconosciuti, il codice è proprietario, la documentazione è vaga e il progetto non ha una storia significativa al di fuori dei canali promozionali, si hanno meno possibilità di valutare chi controlla il sistema o cosa succede quando qualcosa va storto.
Effettuate ricerche indipendenti sul nome del progetto, sul simbolo del token, sull'indirizzo del contratto e sui nomi dei membri chiave del team. La FTC raccomanda specificamente di cercare il nome dell'azienda o della persona e la criptovaluta insieme a termini come "truffa" o "reclamo". Non affidatevi esclusivamente ai link forniti dai promotori.
Passaggio 3: Verifica la concentrazione dei titolari e i portafogli collegati
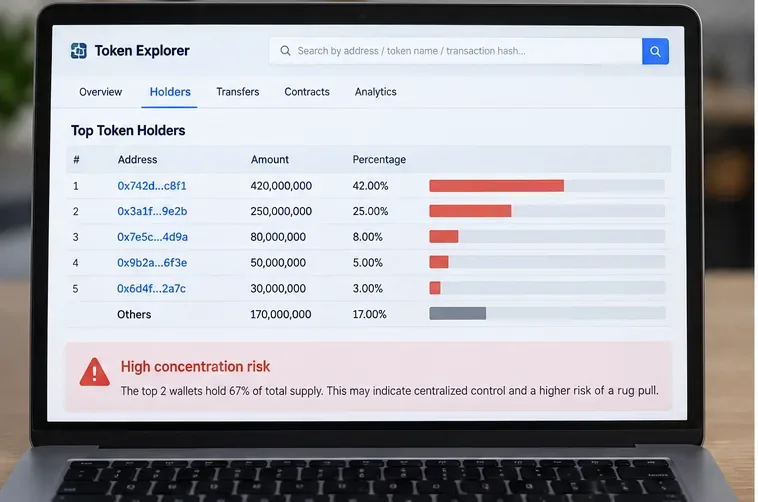
Un'elevata concentrazione dell'offerta può fornire a pochi portafogli scorte sufficienti per far crollare il mercato in caso di vendite, soprattutto quando la liquidità è scarsa.
Apri un block explorer affidabile per la blockchain e controlla i maggiori detentori del token. Un'offerta concentrata non è necessariamente una truffa: wallet di exchange, contratti di vesting, bridge, contratti di tesoreria, vault di staking e pool di liquidità possono legittimamente detenere grandi quantità di token. La questione è chi controlla questi indirizzi e cosa possono fare .
Cerca schemi ricorrenti come:
un portafoglio di proprietà esterna che detiene una quota di offerta insolitamente elevata;
diversi portafogli principali finanziati dallo stesso implementatore o che interagiscono in modo coordinato;
Grandi allocazioni di team non sbloccate senza un meccanismo di maturazione credibile;
Trasferimenti rapidi da indirizzi collegati al gestore a nuovi portafogli prima di una campagna di marketing.
La SEC ha avvertito che le offerte di criptovalute possono presentare strutture di proprietà e controllo altamente concentrate e opache. La concentrazione diventa ancora più pericolosa se associata a scarsa liquidità o a controlli su contratti privilegiati.
Passaggio 4: Leggete i poteri di amministrazione del contratto, non solo la pagina relativa alla tokenomics.
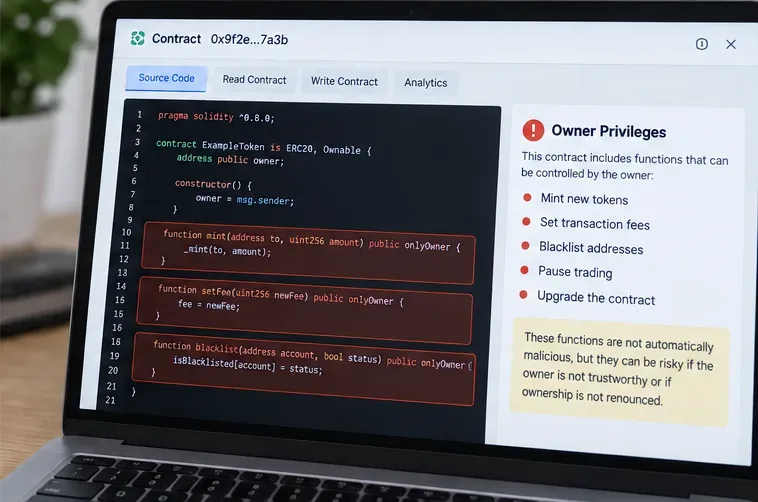
Le funzioni di proprietario o amministratore non sono automaticamente dannose, ma ti informano su cosa possono modificare le terze parti autorizzate dopo l'acquisto.
Il materiale di marketing potrebbe affermare "fornitura fissa" o "di proprietà della comunità", ma il contratto intelligente è la fonte di verità più importante. Se il codice sorgente è verificato, esaminate le funzioni e i ruoli di controllo degli accessi. Se il contratto è aggiornabile, esaminate anche l'amministratore proxy e l'autorità di aggiornamento.
Presta particolare attenzione a verificare se un proprietario o un amministratore può:
coniare gettoni aggiuntivi;
modificare le commissioni di trasferimento o le tasse;
Inserire indirizzi in blacklist o whitelist;
sospendere i trasferimenti o le negoziazioni;
modificare i limiti di negoziazione;
aggiornare o sostituire la logica di implementazione;
spostare fondi del tesoro o fondi di protocollo.
Queste funzioni possono essere legittime. I controlli di pausa di emergenza, ad esempio, possono essere utili durante un bug critico. Il rischio non risiede nella semplice esistenza di una funzione amministrativa, bensì nella possibilità che una singola parte possa utilizzare funzioni potenti senza un blocco temporale, un controllo multifirma, una governance trasparente o altri vincoli.
L'attuale documentazione di OpenZeppelin sul controllo degli accessi spiega perché i ruoli che regolano la creazione, il congelamento, gli aggiornamenti e altre azioni privilegiate siano importanti. Analogamente, la documentazione sulla sicurezza degli smart contract di Ethereum sottolinea l'importanza di un adeguato controllo degli accessi per le funzioni sensibili.
Fase 5: Ispezionare la profondità della liquidità e chi può rimuoverla
Il prezzo e la capitalizzazione di mercato possono apparire impressionanti anche quando il gruppo effettivo è troppo piccolo, o troppo centralizzato, per consentire uscite normali.
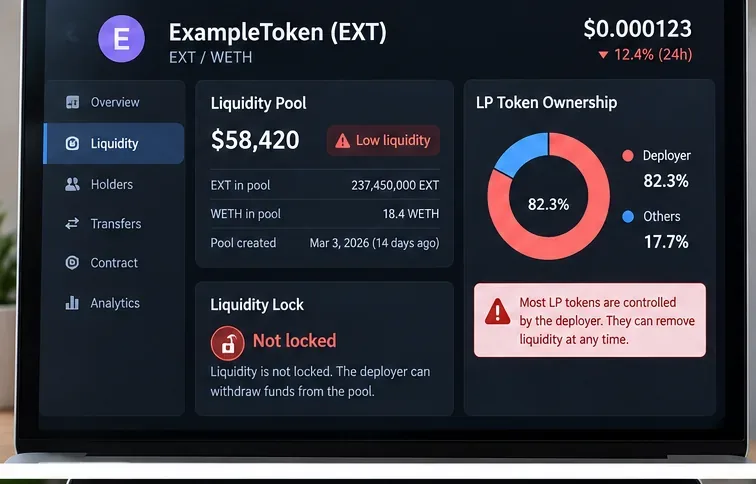
Un token può presentare un'elevata capitalizzazione di mercato nominale pur avendo una liquidità molto limitata per acquirenti e venditori. È fondamentale verificare la composizione effettiva del pool: qual è la quantità dell'asset di base disponibile, qual è la profondità del mercato e chi controlla la liquidità.
Se il responsabile del progetto o un portafoglio strettamente correlato controlla la maggior parte della liquidità prelevabile, il progetto potrebbe essere in grado di rimuovere tale liquidità improvvisamente. Un meccanismo di blocco o di vincolo può ridurre questo rischio specifico, ma la "liquidità bloccata" non è una garanzia di sicurezza universale. È comunque necessario verificare il contratto di blocco, la durata, il beneficiario, la data di sblocco e l'eventuale esistenza di altri pool.
È inoltre necessario separare il rischio di liquidità dal rischio di possesso dei token . Nemmeno la liquidità bloccata in modo permanente può impedire agli insider di immettere nel pool un'enorme quantità di token sbloccati.
Passaggio 6: Verificare che i titolari ordinari possano effettivamente vendere
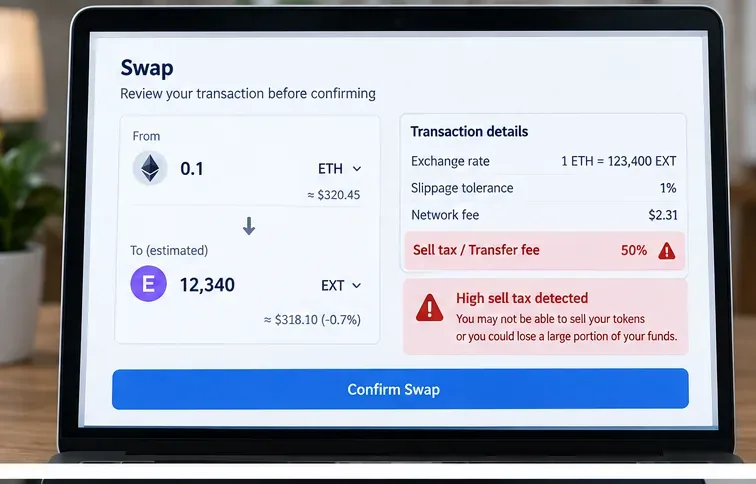
Tasse di vendita eccessive, restrizioni sui trasferimenti o regole specifiche per indirizzo possono trasformare un token apparentemente negoziabile in una vera e propria trappola per gli speculatori.
Alcuni token dannosi sono progettati in modo che l'acquisto sia facile, mentre la vendita è bloccata, fortemente tassata o consentita solo per determinati indirizzi. Prima di rischiare somme considerevoli, esaminate la logica di trasferimento e, se disponibili, utilizzate strumenti di simulazione o di esplorazione delle transazioni affidabili.
Cercare:
commissioni di vendita che possono raggiungere livelli estremi;
Regole diverse per acquisti e vendite;
liste nere o permessi di trading controllati dal proprietario;
Regole relative al numero massimo di transazioni o al limite massimo di portafoglio, che possono essere modificate arbitrariamente;
logica che tratta in modo diverso router, coppie di indirizzi o indirizzi specifici.
Non dare per scontato che un acquisto andato a buon fine garantisca anche una vendita altrettanto riuscita. Se decidi di testare le dinamiche di mercato, mantieni l'importo irrisorio e tieni presente che anche una piccola vendita andata a buon fine non garantisce che le vendite future rimarranno abilitate; un amministratore potrebbe essere in grado di modificare i parametri in seguito.
Passaggio 7: Considera le approvazioni del portafoglio come una decisione di sicurezza separata
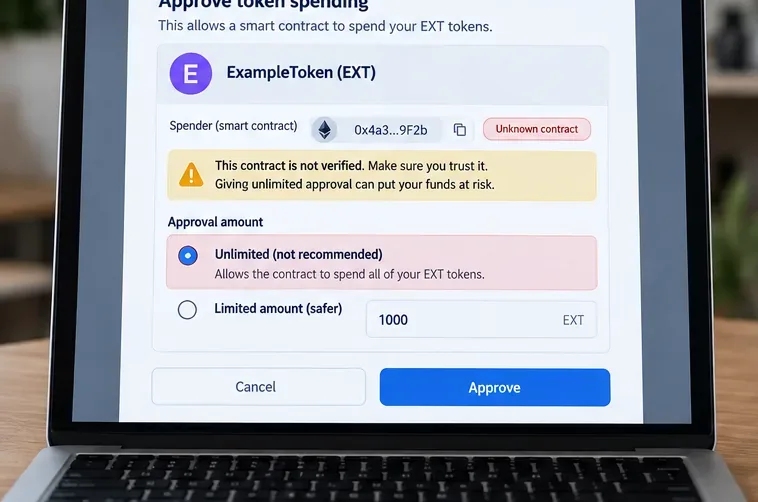
L'acquisto di un token e la concessione di un'autorizzazione contrattuale per spendere i propri asset esistenti rappresentano due rischi distinti. È necessario esaminare le approvazioni separatamente.
Un controllo anti-frode dovrebbe includere ciò che il sito web chiede al tuo portafoglio di firmare. Una dApp dannosa o compromessa potrebbe richiedere un'approvazione illimitata di token, consentendo al suo contratto di spendere token già presenti nel tuo portafoglio. Tale rischio può persistere anche dopo aver lasciato il sito web.
Ethereum.org avverte che i contratti dannosi possono abusare delle approvazioni illimitate e raccomanda di approvare solo ciò che è necessario e di revocare le autorizzazioni non necessarie. Se un nuovo progetto richiede un'approvazione generica non correlata all'azione che stai eseguendo, fermati e cerca di capire esattamente quale token, indirizzo del pagatore e importo stai autorizzando.
Fase 8: Combinare le prove e prendere una decisione di arresto/proseguimento
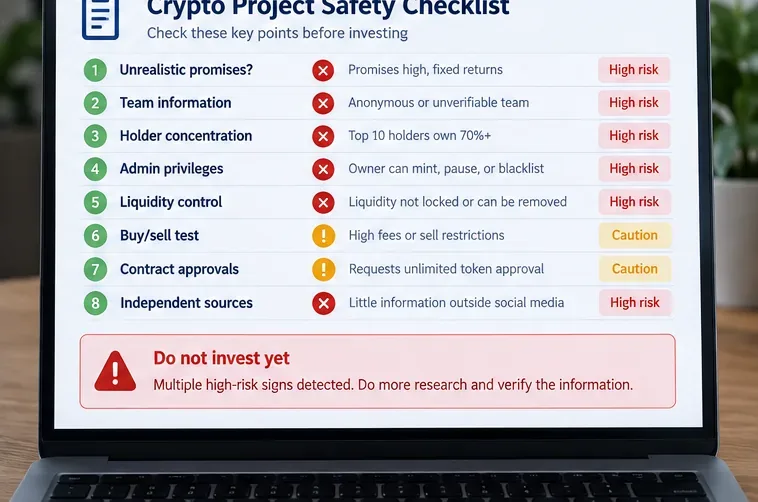
La conclusione più sicura si ottiene combinando segnali indipendenti anziché affidarsi a un singolo badge, audit, influencer o punteggio automatico.
A questo punto, non riducete il progetto a un singolo "punteggio rug" automatizzato. Un progetto può superare un controllo e fallirne un altro. Il codice verificato non garantisce operatori onesti. La liquidità bloccata non elimina le vendite massicce di token da parte di insider. I fondatori smascherati non eliminano i privilegi contrattuali pericolosi. Una vendita di prova andata a buon fine non dimostra che le regole di vendita non possano essere modificate in seguito.
Una regola decisionale pratica consiste nel classificare i risultati ottenuti in tre categorie:
Trovare
Cosa significa
Risposta suggerita
Spiegato e verificabile in modo indipendente
Il rischio esiste, ma il progetto lo documenta e lo limita.
Continuate a valutare.
Non chiaro o non verificabile
Non è possibile determinare chi controlla una funzione o una risorsa importante.
Non date per scontata la spiegazione più innocua; indagate ulteriormente.
Direttamente pericoloso
Tra gli esempi figurano imposte di vendita estremamente variabili, autorità di conio occulta, liquidità prelevabile controllata da soggetti interni o affermazioni ingannevoli di rendimento garantito.
Non procedere se il problema non è stato risolto e verificato in modo indipendente.
Una lista di controllo per lo screening rapido (10 minuti)
Se hai bisogno di una versione compatta prima di considerare una piccola posizione speculativa, esegui questo elenco in ordine:
Ignora l'urgenza e le promesse; scrivi esattamente ciò che il progetto afferma.
Verifica l'indirizzo di contatto ufficiale consultando più di una fonte attendibile.
Verifica se il team, la documentazione e la cronologia dello sviluppo possono essere verificati in modo indipendente.
Esamina i maggiori detentori di token e identifica contratti, exchange, portafogli di tesoreria e indirizzi collegati ai distributori.
Leggi il codice del contratto verificato e identifica proprietario, amministratore, minatore, pattinatore, tariffa, blacklist e poteri di aggiornamento.
Verificare l'effettiva profondità del pool di liquidità e chi può ritirare la propria posizione di liquidità.
Esamina le restrizioni di acquisto/vendita e le commissioni variabili; utilizza la simulazione delle transazioni, ove disponibile.
Prima di confermare, leggi attentamente ogni firma del portafoglio e ogni approvazione del token.
Effettua ricerche indipendenti su reclami, rapporti sulla sicurezza e informazioni contraddittorie.
Se diversi fatti cruciali rimangono non verificabili, è meglio rinunciare piuttosto che colmare le lacune con delle supposizioni.
Come verificare autonomamente le proprie conclusioni
Prima di acquistare, chiudete il sito web e i canali social del progetto. Dopodiché, provate a riprodurre le vostre conclusioni utilizzando esclusivamente dati indipendenti: l'explorer della blockchain, il codice sorgente verificato, le posizioni di liquidità, gli strumenti ufficiali del registro o dell'ente regolatore, ove pertinenti, e la documentazione pubblicata al di fuori dei post promozionali.
Chiediti:
Posso spiegare chi può coniare, sospendere, inserire nella lista nera, modificare le tariffe o aggiornare il contratto?
Posso spiegare chi detiene le maggiori posizioni in token?
Posso spiegare chi controlla la liquidità principale e quando tale controllo può cambiare?
I detentori ordinari possono vendere in base alle attuali norme contrattuali?
Ho verificato l'indirizzo del contratto anziché fidarmi di un link sui social media?
Ho evitato di concedere approvazioni illimitate non necessarie?
Prenderei ancora in considerazione il progetto se il listino prezzi e i post degli influencer fossero nascosti?
Se non siete in grado di rispondere alle prime sei domande con prove concrete, significa che non avete ancora compreso il rischio a sufficienza per poter fare affidamento sulla settima.
Cosa fare se hai già interagito con un token sospetto
Se sospetti che il tuo portafoglio possa essere stato coinvolto in una truffa, concentrati innanzitutto sulla protezione di ciò che resta. Esamina e revoca le approvazioni di token sospetti, sposta gli asset non compromessi in un portafoglio sicuro se la compromissione è plausibile e conserva gli hash delle transazioni, gli indirizzi, gli screenshot e le comunicazioni. Non pagare sconosciuti che affermano di poter recuperare criptovalute rubate in cambio di un pagamento anticipato; le autorità di regolamentazione avvertono che le truffe di recupero prendono spesso di mira persone che hanno già perso denaro.
Possibili frodi sui titoli negli Stati Uniti possono essere segnalate tramite le risorse della SEC, accessibili tramite i link presenti nella sezione dedicata alle vittime di Investor.gov , mentre le truffe ai danni dei consumatori possono essere segnalate tramite la FTC. Il recupero delle criptovalute inviate ai truffatori può essere difficile, motivo per cui la verifica pre-negoziazione è più importante di qualsiasi promessa di restituzione dei fondi in un secondo momento.
In conclusione
La maggior parte delle truffe (rug pull) sono più facili da evitare quando si smette di considerare il prezzo del token come la principale fonte di informazione. Il marketing ti dice ciò che i promotori vogliono farti credere; i dati dei detentori ti dicono chi possiede l'offerta; il codice degli smart contract ti dice cosa possono modificare gli account privilegiati; i dati sulla liquidità ti dicono come vengono finanziate le uscite; e le approvazioni dei wallet ti dicono a quale accesso stai concedendo prima che qualcosa vada storto.
La migliore protezione non consiste nel trovare un indicatore magico, bensì nel rifiutarsi di investire quando diverse componenti critiche del sistema non possono essere verificate in modo indipendente. Nel mondo delle criptovalute, "non so chi controlla questo sistema" non è un dato di fatto neutrale, ma un rischio che va valutato di conseguenza.