Home
» Notizia
»
Archiviazione offline vs. portafogli online: come costruire un vault multi-firma resiliente
Archiviazione offline vs. portafogli online: come costruire un vault multi-firma resiliente
Il sistema di sicurezza multi-firma più sicuro non è solitamente quello con il maggior numero di dispositivi o la soglia di accesso più elevata. È quello che elimina i singoli punti di vulnerabilità senza rendere il ripristino così complicato da impedire l'accesso al sistema.
Per molti utenti esperti, una configurazione 2 su 3 accuratamente documentata rappresenta un punto di partenza pratico: due firmatari indipendenti per portafogli hardware, custoditi in luoghi separati, più un terzo firmatario indipendente utilizzato per il recupero o per una maggiore flessibilità operativa. Per una tesoreria aziendale con diverse persone responsabili, una configurazione 3 su 5 può essere più appropriata. Un portafoglio online (hot wallet) può essere utile nelle operazioni quotidiane, ma non deve essere confuso con la memorizzazione offline (cold storage) e non deve diventare l'unica barriera tra un malintenzionato e i fondi a lungo termine.
Questo articolo distingue ciò che è consolidato da ciò che dipende dalle circostanze individuali. Si concentra sull'architettura e sulla disciplina operativa, piuttosto che promettere che un determinato marchio di portafoglio o una specifica soglia di sicurezza siano universalmente i più sicuri.
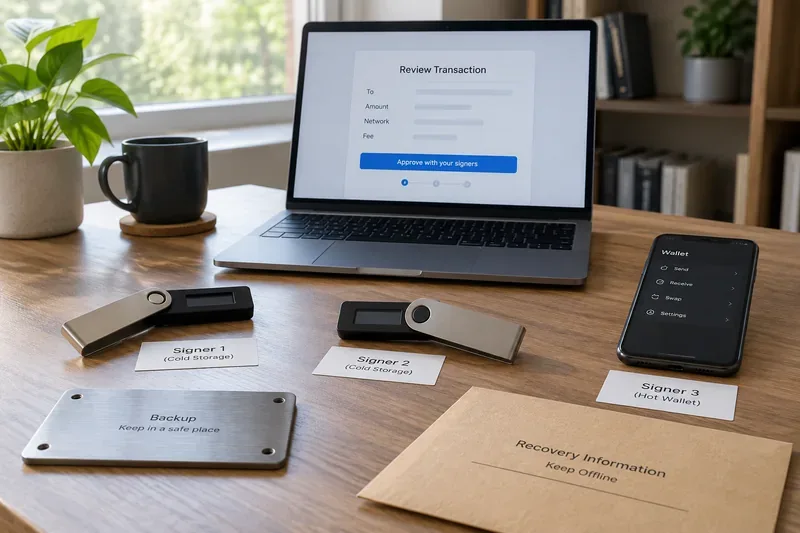
Un sistema di firma multipla può combinare firmatari indipendenti, backup offline e un dispositivo separato per la revisione delle transazioni; l'aspetto fondamentale è garantire che un singolo dispositivo o luogo compromesso non possa autorizzare autonomamente una spesa all'interno del vault.
L'archiviazione a freddo e i portafogli online risolvono problemi diversi
Verificato: un portafoglio "hot wallet" mantiene la capacità di firma su un telefono connesso a Internet, un'estensione del browser, un'applicazione desktop o un ambiente simile. Questo lo rende comodo, ma espone anche il firmatario a una superficie di attacco più ampia. L'archiviazione "cold storage" mira a mantenere il materiale di firma della chiave privata isolato dai sistemi online generici, in genere utilizzando un dispositivo di firma hardware o un altro processo offline.
Questa distinzione è importante perché "firma multipla" non significa automaticamente "archiviazione a freddo". Un portafoglio 2 su 3, le cui tre chiavi risiedono tutte su computer portatili connessi a Internet, è comunque esposto a compromissioni online. La firma multipla riduce la dipendenza da una singola chiave; l'archiviazione a freddo riduce l'esposizione delle singole chiavi. Si tratta di controlli complementari.
Azione: classificare ciascun firmatario in base a dove risiede la sua chiave privata e a come firma. Non etichettare un firmatario come "inattivo" solo perché lo si utilizza raramente.
Idea sbagliata: la firma multipla rende sempre un portafoglio più sicuro.
Verificato: la firma multipla può eliminare la singola chiave privata come unico punto di autorizzazione. Bitcoin supporta condizioni di firma multipla n-su-m e gli Smart Account Safe sulle reti EVM consentono ai proprietari di definire una soglia di conferma. La documentazione ufficiale di Safe spiega che la soglia è il numero minimo di proprietari necessari per confermare una transazione prima dell'esecuzione. Vedi i concetti relativi agli Smart Account Safe .
È stato inoltre verificato che le chiavi aggiuntive comportano requisiti operativi aggiuntivi. La documentazione di Trezor sulla firma multipla avverte che gli utenti necessitano delle informazioni del portafoglio pubblico necessarie per ricostruire e utilizzare la configurazione e che la perdita di dati di configurazione importanti può rendere i fondi inaccessibili anche se un numero sufficiente di dispositivi di firma rimane intatto. Consultare le linee guida di Trezor sulla firma multipla .
La scelta dipende dalle circostanze: se sia più appropriata una politica di 2 su 3, 3 su 5 o un'altra. Il centro assistenza di Safe afferma esplicitamente che non esiste un numero ottimale di firmatari o una soglia ideale per ogni caso d'uso, ma generalmente raccomanda una soglia superiore a uno e inferiore al numero totale di firmatari. Consultare la guida di configurazione di Safe, aggiornata al 23 aprile 2026 .
Azione: scegli la struttura più piccola in grado di resistere ai guasti che ti interessano davvero. La complessità deve meritarsi il suo posto.
Un'architettura a volta pratica
Caso d'uso
Architettura di partenza ragionevole
Vantaggio principale
Compromesso principale
Individuo avanzato
2 dei 3 firmatari indipendenti dell'hardware
La perdita o la compromissione di una chiave non comporta automaticamente la perdita dei fondi.
Richiede backup e registri di configurazione rigorosi
Famiglia o piccola società
2 su 3 con firmatari controllati da diverse parti fidate o sedi
Riduce il rischio legato a una singola persona e a un singolo luogo.
Le procedure di recupero e di successione devono essere esplicite
Tesoreria aziendale
3 su 5 con separazione dei ruoli
Favorisce l'approvazione condivisa e la continuità
Più dispositivi, persone, politiche e test
Spese operative
Portafoglio hot separato per saldi bassi o percorso di firma strettamente limitato
Accesso rapido e di routine senza esporre il caveau
I fondi detenuti in portafogli caldi rimangono più esposti
Il principio di progettazione più importante è la separazione. Se due dispositivi vengono conservati nella stessa cassaforte, sottoposti a backup nello stesso cassetto, inizializzati sullo stesso computer compromesso o gestiti dallo stesso account di gestione password, il sistema di sicurezza potrebbe comunque fallire in caso di un singolo incidente.
Azione: delineate su carta i vostri domini di errore: guasto del dispositivo, incendio domestico, furto, malware, coercizione, compromissione dell'account cloud e perdita di una persona fidata. Verificate che nessun singolo evento possa raggiungere la soglia di firma e al contempo compromettere il vostro percorso di ripristino.
Uno dei firmatari dovrebbe essere un portafoglio a rischio?
Dipende dalle condizioni: un dispositivo di firma a caldo può essere accettabile come soluzione di convenienza se la soglia richiede comunque un dispositivo di firma a freddo indipendente. Ad esempio, in una configurazione 2 su 3, un dispositivo di firma tramite telefono e due dispositivi di firma hardware possono semplificare le firme di routine, pur richiedendo un dispositivo hardware per ogni spesa.
Tuttavia, questo non equivale a un vault completamente "freddo 2 su 3". Un telefono compromesso ha già fornito a un aggressore una delle due approvazioni richieste. Il margine di sicurezza rimanente è quindi concentrato in un singolo firmatario "freddo".
Per i risparmi a lungo termine, molti utenti preferiranno mantenere ogni firmatario del vault su hardware dedicato e utilizzare un portafoglio digitale separato per i piccoli importi di spesa. Questo crea un confine netto: il portafoglio digitale si occupa della comodità, mentre il vault si occupa della conservazione.
Azione: se includete un firmatario potenzialmente pericoloso, consideratelo già compromesso. Chiedetevi se i controlli rimanenti siano ancora sufficientemente efficaci.
La distinzione tra le chiavi è più importante della sola diversità di marca.
L'utilizzo di più marchi di dispositivi hardware può ridurre la dipendenza da un'unica implementazione, ma la diversità dei marchi non è una soluzione miracolosa. Se tutti i seed, i dispositivi e i backup sono archiviati insieme, lo stesso furto o incendio può comunque compromettere il sistema. Al contrario, tre dispositivi identici in domini di errore realmente separati potrebbero essere più resilienti di una configurazione "diversificata" conservata in un'unica posizione.
Azione: dare priorità a sedi indipendenti, backup indipendenti e controllo degli accessi indipendente prima di acquistare marchi aggiuntivi solo per diversificare.
Esegui il backup di più delle parole chiave
Questa è una delle più pericolose incomprensioni relative all'archiviazione multi-firma. Un portafoglio a firma singola può spesso essere ricostruito a partire dal suo seed e dalle ipotesi di derivazione. Un portafoglio multi-firma dipende anche dalle policy del portafoglio e dai metadati della chiave pubblica che indicano al software come i firmatari si integrano tra loro.
Per i flussi di lavoro basati su descrittori Bitcoin, Bitcoin Core espone i descrittori del portafoglio e li documenta come informazioni di script utilizzate dai portafogli basati su descrittori. La sua documentazione attuale include la RPC listdescriptors di Bitcoin Core 30.0 . Anche la documentazione precedente della RPC multisig mostra che un indirizzo multisig è definito dal conteggio delle firme richieste più le chiavi partecipanti. Consultare la documentazione di Bitcoin Core relativa alla funzione addmultisigaddress .
Azione: preservare la policy del portafoglio, le impronte digitali del firmatario o identificatori equivalenti, i percorsi di derivazione, i descrittori o la configurazione dell'account, la rete, il software del portafoglio utilizzato e istruzioni di recupero chiare. Mantenere i metadati di recupero disponibili alle persone autorizzate senza tuttavia mettere insieme tutti i segreti privati.
Verifica gli indirizzi e i dettagli della transazione sui display affidabili
La firma multipla non può salvarti se ogni firmatario approva ciecamente la stessa transazione dannosa. Il fattore umano è ancora fondamentale. Un computer coordinatore compromesso può presentare una destinazione errata, una chiamata di contratto dannosa o un importo inatteso. I dispositivi di firma hardware sono più utili quando si verificano i dettagli critici direttamente sul dispositivo, anziché affidarsi esclusivamente allo schermo del computer.
Per gli account con smart contract, il modello di rischio è più ampio del semplice "dove sono le chiavi?". Safe documenta moduli e protezioni che possono estendere il comportamento, ma avverte anche che moduli e protezioni sono critici per la sicurezza. Una protezione non funzionante può persino bloccare l'esecuzione di una transazione. Consultare l'avviso di sicurezza setGuard di Safe .
Azione: prima di firmare, verificare la destinazione, l'importo, la rete, la tariffa e, quando si interagisce con i contratti, l'operazione effettiva che si sta autorizzando. Trattare un nuovo modulo, una nuova protezione, un'autorizzazione o una modifica delle policy come una transazione ad alto rischio.
Non rendere la soglia uguale per tutti i firmatari a meno che non sia davvero necessaria l'unanimità.
Un portafoglio 3 su 3 sembra più sicuro di un 2 su 3 perché ogni transazione richiede tutte le chiavi. Tuttavia, significa anche che la perdita definitiva di una chiave può bloccare i fondi. Per molti utenti, questo rappresenta un compromesso insoddisfacente in termini di resilienza.
Le linee guida ufficiali di Safe per la configurazione raccomandano di considerare una soglia inferiore al numero totale di firmatari, in modo che l'assenza di un singolo firmatario non blocchi automaticamente l'account. Questa non è una regola universale – alcune situazioni di governance richiedono intenzionalmente l'unanimità – ma è un'impostazione predefinita utile per la custodia personale e per molte tesorerie operative.
Azione: decidi se il rischio maggiore è rappresentato da spese non autorizzate o dalla perdita permanente dell'accesso. Imposta la soglia solo dopo aver risposto a questa domanda.
Le esercitazioni di recupero fanno parte del volteggio
Principio fondamentale: un backup mai testato è solo un'ipotesi. La progettazione più solida prevede un metodo sicuro per verificare che i firmatari, i record di configurazione e le istruzioni di ripristino siano ancora validi.
Un'esercitazione di ripristino non richiede lo spostamento dell'intero saldo. È possibile verificare che il software del portafoglio sostitutivo riconosca la politica prevista, che ogni firmatario possa firmare, che gli indirizzi di ricezione corrispondano in modo indipendente e che le persone responsabili sappiano dove si trovano le informazioni necessarie. Per un'azienda, è opportuno documentare cosa accade quando un dipendente lascia l'azienda, un firmatario viene perso, un modello di dispositivo viene dismesso o si sospetta che una chiave sia stata compromessa.
Azione: programmare una revisione periodica del recupero e eseguire una piccola transazione di prova controllata dopo modifiche sostanziali al portafoglio, al firmware, al firmatario o al personale.
Tenete il portafoglio di uso quotidiano fuori dalla cassaforte.
La migliore progettazione di un sistema di archiviazione a freddo spesso migliora l'usabilità ammettendo che non tutte le transazioni meritano una cerimonia di segretezza. Un piccolo saldo in un portafoglio online può gestire pagamenti di routine, applicazioni decentralizzate o depositi su exchange, mentre il sistema di segretezza multi-firma rimane volutamente scomodo.
Questa separazione limita il raggio d'azione dell'attacco. Se il portafoglio online viene compromesso o violato tramite phishing, l'attaccante ottiene il saldo operativo anziché il tesoro. È preferibile ricaricarlo dal vault secondo un importo o una pianificazione predefiniti, anziché trasformare il vault stesso in un portafoglio accessibile tramite browser.
Azione: imposta un saldo massimo per il portafoglio online in base a quanto puoi permetterti di perdere senza compromettere i tuoi investimenti a lungo termine.
Un progetto conciso per una cassaforte multi-firma resiliente
Utilizzare una soglia maggiore di uno in modo che una singola chiave non possa utilizzare il vault.
Mantieni la soglia al di sotto del numero totale dei firmatari, a meno che l'unanimità non sia un requisito intenzionale.
Separare i firmatari e i backup in domini di errore reali, non solo in cassetti diversi.
Per le chiavi di accesso a lungo termine, è preferibile utilizzare dispositivi di firma hardware dedicati.
Se si utilizza un firmatario a caldo, assicurarsi che non possa autorizzare una spesa senza un firmatario a freddo indipendente.
Eseguire il backup della configurazione del portafoglio e dei metadati pubblici, nonché del materiale di ripristino privato.
Quando possibile, verifica i dettagli della transazione visualizzati sui display dei firmatari attendibili.
Tenete i fondi destinati alle spese ordinarie fuori dalla cassaforte.
Esercitatevi nel ripristino e nella sostituzione del firmatario prima che un'emergenza vi costringa ad apprendere sotto pressione.
Ciò che non può essere determinato universalmente
Nessuna fonte può indicarti la soglia "perfetta", il numero di firmatari, le posizioni di archiviazione o la configurazione ideale dei portafogli senza conoscere il tuo modello di rischio, il piano successorio, le competenze tecniche, le giurisdizioni e chi deve essere autorizzato a recuperare i fondi. Un singolo titolare che protegge i propri risparmi previdenziali ha esigenze diverse da un team di cinque persone addetto alla tesoreria, e un'organizzazione potrebbe aver bisogno di controlli interni che vadano ben oltre il semplice software per i portafogli.
L'obiettivo utile non è quindi la massima complessità. Si tratta di una progettazione in cui nessun singolo dispositivo, persona, account o luogo fisico compromesso possa contemporaneamente autorizzare il vault e cancellare le opzioni di ripristino.
Fase finale: mettere per iscritto il progetto, testarlo con una piccola somma, esercitarsi nel recupero e solo allora trasferire fondi significativi nel caveau.