Home
» Notizia
»
Attacchi di SIM swapping e sicurezza a due fattori: come proteggere al meglio i tuoi account di criptovalute
Attacchi di SIM swapping e sicurezza a due fattori: come proteggere al meglio i tuoi account di criptovalute
Per un conto di criptovalute, gli SMS non dovrebbero essere il secondo fattore di autenticazione principale. Un attacco di SIM swapping può consentire a un criminale di assumere il controllo del numero di telefono che riceve i vostri messaggi e le vostre chiamate. Se quel numero viene utilizzato anche per accedere agli exchange o per reimpostare la password, un codice di verifica inviato tramite SMS potrebbe non essere più sufficiente a dimostrare che state effettuando l'accesso. La soluzione più pratica è quella di migrare gli account più importanti a un metodo di autenticazione a prova di phishing, in genere una password o una chiave di sicurezza hardware (ove supportata), e di rafforzare le procedure di recupero.
Questo non rende un account invulnerabile. Malware, una casella di posta elettronica compromessa, tecniche di ingegneria sociale, procedure di recupero non sicure e un dispositivo già sbloccato possono ancora vanificare le buone abitudini. Tuttavia, rimuovere gli SMS dal percorso più sensibile elimina una vulnerabilità specifica e significativa.
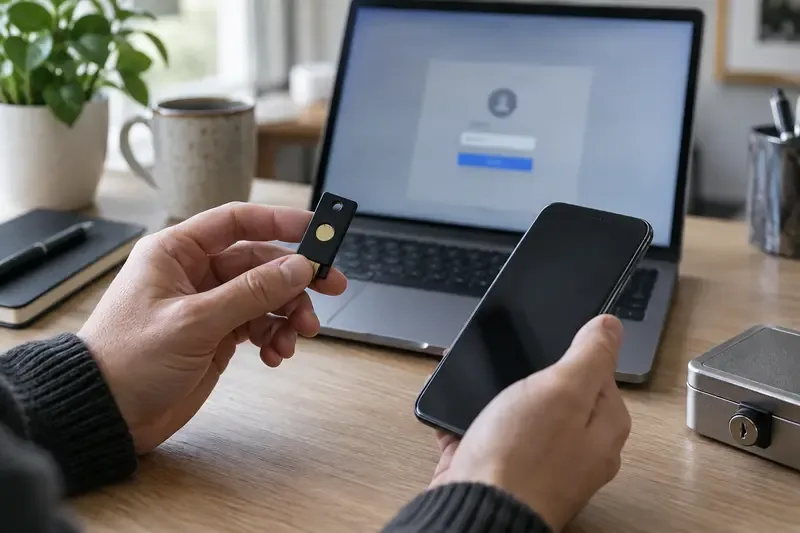
Una chiave di sicurezza hardware separata può ridurre la dipendenza dal numero di telefono per l'accesso all'account, qualora il servizio supporti tale opzione.
Che cos'è un attacco SIM-swap e perché, nel contesto delle criptovalute, è così urgente?
Lo scambio di SIM, noto anche come truffa di portabilità del numero, si verifica quando qualcuno trasferisce fraudolentemente il tuo numero di telefono su una SIM o eSIM sotto il suo controllo. La Federal Trade Commission (FCC) statunitense raccomanda, in questi casi, di contattare immediatamente il proprio operatore telefonico per riprendere il controllo del numero. La FCC identifica inoltre lo scambio di SIM e le truffe di portabilità del numero come forme di frode telefonica.
L'attaccante non ha bisogno di violare la crittografia degli SMS. Il suo obiettivo è quello di prendere il controllo del dispositivo finale: il tuo numero. Una volta raggiunto l'obiettivo, potrebbe ricevere codici monouso, messaggi di reimpostazione della password, avvisi relativi all'account e chiamate destinate a te. Questo può essere particolarmente dannoso per un exchange di criptovalute, poiché un attaccante potrebbe tentare di reimpostare una password, approvare un nuovo dispositivo, modificare le impostazioni di prelievo o aggirare una procedura di recupero debole.
Un'improvvisa perdita del segnale cellulare può essere un segnale d'allarme, ma non costituisce di per sé una prova; interruzioni del servizio, problemi al dispositivo e all'account possono avere cause comuni. Considerate urgente la perdita inaspettata di chiamate, messaggi e dati mobili quando coincide con messaggi di reimpostazione della password, avvisi di accesso o modifiche all'account che non vi sono familiari.
L'autenticazione a due fattori tramite SMS è meglio dell'assenza di autenticazione a due fattori?
Solitamente sì. L'autenticazione a due fattori tramite SMS rappresenta comunque un ulteriore livello di protezione rispetto alla sola password. Può impedire alcuni tentativi di accesso non autorizzato. L'errore sta nel considerarla l'ultimo livello di protezione per i dati sensibili.
Gli SMS sono esposti a rischi che non si applicano allo stesso modo a un'app di autenticazione o a una chiave di sicurezza: scambio di SIM, compromissione dell'account dell'operatore, frode nella portabilità del numero e intercettazione o reindirizzamento nei sistemi di telecomunicazione. Le linee guida sull'identità digitale del NIST classificano l'autenticazione fuori banda sulla rete telefonica pubblica commutata come un autenticatore limitato, riflettendo tali limitazioni. La CISA raccomanda l'autenticazione a più fattori (MFA) resistente al phishing e afferma che la corrispondenza del numero è un'alternativa migliore rispetto alle normali notifiche push o agli attacchi basati su SMS quando non è possibile utilizzare un'MFA più robusta.
Metodo
Ciò contro cui protegge
Principale limitazione per i conti di criptovalute
Codice SMS
Alcuni attacchi basati esclusivamente sulla password
Potrebbe non funzionare se il numero di telefono è già intestato a terzi.
Codice TOTP (Authenticator-app code)
Sostituzione della SIM perché il codice non viene inviato tramite SMS
Può ancora essere vittima di phishing o di copia su un sito falso; è necessaria una pianificazione per il recupero e la gestione dello smarrimento del dispositivo.
Chiave di sicurezza
Scambio di SIM e numerosi tentativi di phishing per rubare le credenziali.
La disponibilità, l'accesso ai dispositivi e le opzioni di backup variano a seconda del servizio e dell'ecosistema.
Chiave di sicurezza hardware
Scambio di SIM e accesso a prova di phishing se implementati con FIDO/WebAuthn
È necessario un servizio compatibile, una chiave di backup sicura e un piano di ripristino documentato.
La tabella è uno strumento di supporto decisionale, non un'affermazione che un singolo fattore sia sufficiente per tutti. Per un saldo consistente sulla piattaforma di scambio, utilizza il metodo più sicuro effettivamente supportato dalla piattaforma stessa, quindi proteggi la posta elettronica e i canali di recupero con uno standard equivalente.
Quale aggiornamento dovresti scegliere per primo?
Iniziate dall'account che può sbloccare tutto il resto: la vostra casella di posta elettronica principale. Se il link per reimpostare la password di Exchange punta a quella casella di posta, un accesso Exchange sicuro serve a poco se l'account e-mail può essere facilmente reimpostato tramite SMS. Abilitate un metodo di accesso tramite password o codice hardware per la posta elettronica, ove disponibile, utilizzate una password univoca e verificate gli indirizzi e-mail di recupero, i numeri di telefono di recupero e le sessioni attive.
Successivamente, apri le impostazioni di sicurezza ufficiali di ciascun exchange digitando manualmente l'indirizzo noto o utilizzando un segnalibro affidabile, mai cliccando su un link in un SMS, un messaggio diretto o un annuncio di ricerca. Cerca termini come "passkey", "chiave di sicurezza", "chiave hardware", "FIDO" o "WebAuthn". Ad esempio, la documentazione di supporto di Coinbase elenca una passkey e una chiave di sicurezza come combinazione che offre un backup in caso di smarrimento del telefono. Questo è un esempio delle opzioni offerte da un provider, non un'affermazione che tutti gli exchange abbiano le stesse impostazioni.
Come si imposta un'autenticazione a due fattori più sicura senza precludersi l'accesso all'account?
Registra due autenticatori indipendenti quando il servizio lo consente.
Conservate una chiave di accesso o di sicurezza principale e un metodo di backup che non sia custodito nello stesso luogo. Una seconda chiave hardware, conservata in un luogo sicuro, è spesso più semplice che affidarsi allo stesso telefono per ogni backup. Non registrate un dispositivo di backup che non potete successivamente identificare o controllare.
Salvare i codici di ripristino intenzionalmente
I codici di recupero possono essere utili, ma di fatto sono chiavi di accesso all'account. Conservali offline o in un gestore di password ben protetto, non in una nota sul cloud, in una bozza di email o in una galleria di screenshot. Verifica che i codici siano completi e aggiornati; alcuni servizi invalidano i codici più vecchi quando ne generi di nuovi.
Rimuovere gli SMS solo dopo aver verificato che esiste un'alternativa valida.
Non eliminare prima un metodo di accesso tramite SMS e dare per scontato che il nuovo funzioni. Registra il metodo di accesso più sicuro, disconnettiti in modo controllato e verifica di poter accedere nuovamente da un dispositivo normale. Verifica anche il backup, se il servizio lo consente. Successivamente, riduci o rimuovi l'utilizzo degli SMS per l'accesso e il recupero, laddove il servizio offra questa opzione. Alcuni servizi richiedono un numero di telefono per funzioni normative, di notifica o di recupero; in tal caso, riduci al minimo l'autorità concessa agli SMS e affidati al metodo di accesso più sicuro disponibile offerto dal servizio.
Dovresti comunque proteggere l'account del tuo operatore di telefonia mobile?
Assolutamente. L'aggiornamento dell'autenticazione a due fattori (2FA) riduce il valore di un numero rubato, ma il tuo numero di telefono continuerà a ricevere chiamate, messaggi personali e, potenzialmente, notifiche. Chiedi al tuo operatore quali misure di protezione offre per i cambi di SIM e i trasferimenti di numero, come ad esempio un PIN per l'account, un blocco del trasferimento o una verifica aggiuntiva. Utilizza una password univoca per il tuo account. Non affidarti a risposte biografiche facili da indovinare alle domande di verifica dell'account.
Limitate inoltre la divulgazione pubblica dei dati che un malintenzionato potrebbe utilizzare per impersonarvi. Evitate di pubblicare la vostra data di nascita completa, l'indirizzo o il numero di cellulare. Fate attenzione alle chiamate o ai messaggi inaspettati del vostro operatore telefonico che richiedono codici di accesso; contattate invece l'operatore tramite un numero verificato o la sua app ufficiale.
Cos'altro protegge le criptovalute dopo l'accesso?
L'autenticazione protegge l'accesso, ma non garantisce la protezione automatica di ogni azione successiva. Attiva le liste di indirizzi consentiti per i prelievi, i ritardi nei prelievi, gli avvisi per i nuovi dispositivi e le conferme delle transazioni, se il tuo provider li supporta. Controlla le chiavi API e revoca quelle che non utilizzi più. Conserva solo la quantità di fondi necessaria per il trading su una piattaforma di scambio; le scelte relative alla custodia comportano dei rischi e devono essere effettuate con attenzione.
Utilizza una password lunga e univoca per ogni account Exchange e di posta elettronica. Un gestore di password aiuta a evitare il riutilizzo delle stesse e può facilitare l'individuazione di domini simili. Prima di approvare una richiesta, leggi le informazioni sul dispositivo e sulla posizione. Non fornire mai un codice di verifica, un codice di recupero, una frase di recupero o una chiave privata a un operatore telefonico, a un agente di chat o a un contatto tramite messaggio diretto.
Cosa fare se il telefono perde improvvisamente il segnale?
Utilizza un altro dispositivo o telefono per contattare l'operatore tramite un canale ufficiale verificato e segnalare un sospetto scambio di SIM o un tentativo di portabilità del numero.
Da un dispositivo di cui ti fidi, metti in sicurezza innanzitutto la tua email principale: cambia la password se necessario, revoca le sessioni sconosciute e verifica i metodi di recupero.
Successivamente, metti in sicurezza i tuoi account di scambio. Se noti attività non autorizzate, utilizza la procedura ufficiale di blocco dell'account o rivolgiti all'assistenza clienti della piattaforma.
Modifica le password che potrebbero essere state compromesse e, ove possibile, rimuovi il numero di telefono compromesso come fattore di autenticazione o di recupero.
Documenta orari, messaggi dell'operatore, avvisi di accesso e transazioni. Segnala furto d'identità o frode attraverso i canali ufficiali competenti del tuo paese.
Non affrettarti a rispondere ai messaggi di "supporto" in arrivo durante un incidente. Gli aggressori spesso sfruttano il senso di urgenza. Rivolgiti direttamente al fornitore e utilizza i recapiti presenti sul suo sito ufficiale.
Come si fa a capire se la propria configurazione è significativamente più performante?
La protezione del tuo account di criptovalute è migliorata quando il furto del numero di telefono da solo non è sufficiente a ripristinare la tua email o il tuo account di scambio; disponi di almeno un backup testato e indipendente; i codici di recupero sono protetti; e sai spiegare cosa faresti in caso di smarrimento del telefono principale. Ricontrolla questi presupposti ogni volta che cambi telefono, operatore, sostituisci una chiave di sicurezza o un exchange modifica le proprie impostazioni di sicurezza.