Home
» Notizia
»
LayerZero vs. Chainlink CCIP vs. Wormhole: in cosa differisce realmente l'interoperabilità tra blockchain
LayerZero vs. Chainlink CCIP vs. Wormhole: in cosa differisce realmente l'interoperabilità tra blockchain
Immaginiamo un'ipotetica applicazione DeFi chiamata Atlas Treasury. Questo esempio è fittizio e serve solo a semplificare la comprensione dell'architettura. Atlas detiene garanzie su Ethereum, deve attivare la logica strategica su un'altra blockchain e talvolta ha bisogno di trasferire la rappresentazione di un token insieme a un messaggio. I suoi sviluppatori stanno valutando tre stack di interoperabilità ampiamente utilizzati: LayerZero, Chainlink CCIP e Wormhole.
A prima vista, tutti e tre sembrano risolvere lo stesso problema: trasferire informazioni o risorse da una blockchain all'altra. In pratica, questa descrizione è troppo superficiale. Un protocollo cross-chain deve rispondere a diverse domande: chi monitora la blockchain di origine? Quali prove convincono la blockchain di destinazione della validità di un messaggio? Chi paga per la consegna e l'esecuzione del messaggio? Come vengono rappresentati i trasferimenti di token? Cosa può configurare l'applicazione e quali presupposti di sicurezza rimangono validi?
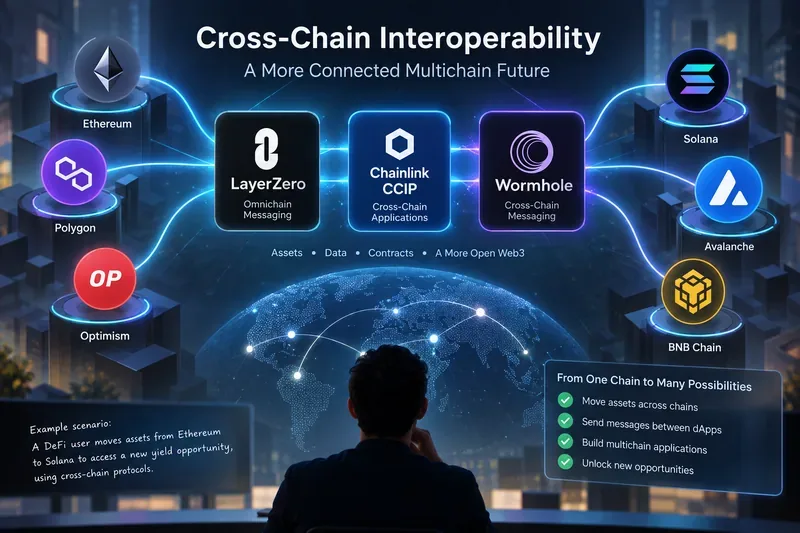
Una visione concettuale di tre approcci all'interoperabilità che connettono applicazioni e risorse in molteplici ambienti blockchain.
Parti dal problema, non dal nome del protocollo.
Per Atlas Treasury, un requisito come "supportare più blockchain" non è sufficientemente specifico. Il team dovrebbe innanzitutto suddividere le proprie esigenze in almeno tre categorie: messaggistica arbitraria, trasferimento di token ed esecuzione sulla blockchain di destinazione.
La messaggistica arbitraria potrebbe significare che un contratto Ethereum invia un'istruzione del tipo: "aggiorna il limite di prestito per l'account X". Il movimento dei token è diverso: il valore deve essere bloccato, bruciato, coniato, rilasciato o altrimenti contabilizzato tra le blockchain. L'esecuzione aggiunge un ulteriore livello di complessità perché la transazione di destinazione necessita di gas, regole di ordinamento, gestione degli errori e una regola chiara su chi è autorizzato a chiamare il contratto ricevente.
Questa distinzione è importante perché LayerZero, Chainlink CCIP e Wormhole non sono semplicemente dei bridge intercambiabili. Ognuno di essi è un framework di interoperabilità più ampio con un'architettura di verifica e distribuzione differente.
LayerZero: verifica ed esecuzione configurabili a livello di applicazione
LayerZero V2 organizza la comunicazione cross-chain attorno a contratti Endpoint immutabili distribuiti sulle blockchain supportate. Un'applicazione invia un messaggio tramite un Endpoint sorgente, e l'Endpoint di destinazione consegna infine il messaggio verificato all'applicazione ricevente. La panoramica ufficiale del protocollo LayerZero V2 descrive un canale in termini di mittente, ID dell'Endpoint sorgente, ID dell'Endpoint di destinazione e destinatario.
La scelta progettuale distintiva risiede nella separazione tra verifica ed esecuzione. LayerZero chiama i suoi servizi di verifica indipendenti Reti di Verifica Decentralizzate, o DVN. Un'applicazione può configurare DVN obbligatorie e facoltative, incluse le regole di soglia, mentre gli Esecutori gestiscono la consegna a destinazione dopo che il messaggio ha soddisfatto i requisiti di verifica. La documentazione ufficiale dell'architettura descrive questo approccio come un modello di verifica X-su-Y-su-N con librerie di messaggi, DVN ed Esecutori modulari.
Come si applicherebbe questo ad Atlas Treasury
Supponiamo che Atlas desideri politiche di sicurezza diverse per diverse azioni cross-chain. Un aggiornamento di stato di basso valore potrebbe utilizzare una configurazione, mentre un messaggio che può sbloccare garanzie sostanziali potrebbe richiedere più DVN indipendenti. Questa flessibilità è una caratteristica fondamentale di LayerZero: l'applicazione sceglie il proprio stack di sicurezza anziché ereditare un set di verifica universale per ogni percorso.
La flessibilità implica anche responsabilità. La documentazione OApp di LayerZero afferma che le implementazioni in produzione dovrebbero utilizzare più DVN (Document Verification Network) richiesti da operatori indipendenti, poiché una configurazione con un singolo DVN rende il percorso dipendente da un unico verificatore. Pertanto, Atlas non può considerare l'integrazione del protocollo come una decisione API da prendere una sola volta; la selezione del DVN, i peer, le librerie di messaggi, le impostazioni dell'Executor, la proprietà e le procedure di aggiornamento diventano parte integrante della sua progettazione di sicurezza. Le linee guida pertinenti sono disponibili nella documentazione OApp di LayerZero .
Se Atlas desiderasse solo un trasferimento di token fungibili anziché una logica aziendale arbitraria, LayerZero offre anche il suo standard Omnichain Fungible Token. Questo dovrebbe essere valutato separatamente da un'integrazione OApp generica, poiché la semantica del trasferimento di token e la messaggistica applicativa non sono la stessa cosa.
Chainlink CCIP: sistema di messaggistica basato su DON con controlli specifici per corsia.
Chainlink CCIP utilizza un modello diverso. In CCIP, una "corsia" è un percorso unidirezionale da una blockchain all'altra. La direzione inversa costituisce una corsia separata, le cui caratteristiche specifiche possono variare. I concetti chiave di CCIP di Chainlink spiegano che la finalità è importante perché la destinazione non dovrebbe agire su un evento sorgente che potrebbe ancora essere riorganizzato.
Come documentato per l'attuale architettura CCIP v1.6, un Role Decentralized Oracle Network, o Role DON, esegue due plugin di reporting off-chain. Il processo Commit OCR raggiunge il consenso sui messaggi della blockchain di origine e conferma le radici Merkle sulla blockchain di destinazione. Il processo Executing OCR convalida quindi le esecuzioni in sospeso ed esegue i messaggi sulla blockchain di destinazione. La pagina ufficiale dell'architettura off-chain di CCIP descrive questo flusso in dettaglio.
C'è un'importante modifica alla documentazione del 2026 che è facile non notare leggendo materiale più datato. Chainlink afferma attualmente che il ruolo off-chain automatizzato del Risk Management Network non è più attivo nelle attuali implementazioni CCIP e si prevede che tornerà come livello di validazione opzionale nelle versioni future. Il contratto RMN on-chain rimane come misura di sicurezza di emergenza per determinate funzioni, mentre altri controlli includono limiti di velocità configurabili, attestazioni di token e monitoraggio. Qualsiasi articolo che descriva il vecchio RMN off-chain come una rete di validazione indipendente sempre attiva sarebbe quindi obsoleto per le implementazioni attuali.
Come si applicherebbe questo ad Atlas Treasury
Atlas potrebbe utilizzare CCIP per inviare dati arbitrari, token o trasferimenti di token programmabili, a seconda della coppia sorgente-destinazione supportata e dell'integrazione. Anziché selezionare una propria composizione DVN, Atlas si integrerebbe principalmente con i contratti CCIP e il modello di sicurezza fornito dall'architettura CCIP DON, per poi applicare controlli a livello applicativo su catene attendibili, mittenti, router e gestione dei messaggi.
Questi controlli non sono dettagli opzionali. La documentazione sulle best practice CCIP EVM di Chainlink raccomanda esplicitamente di convalidare le catene di destinazione prima dell'invio, di convalidare le catene di origine e i mittenti in fase di ricezione, di verificare gli indirizzi dei router quando necessario, di separare la ricezione dei messaggi dalla logica di business principale, di eseguire test in condizioni avverse e di monitorare eventuali comportamenti anomali.
Per gli emittenti di token, CCIP fornisce anche un'infrastruttura Cross-Chain Token basata su pool di token e regole di amministrazione. È possibile configurare limiti di frequenza per i pool di token, quindi Atlas dovrebbe valutare l'architettura dei token separatamente dalla semplice messaggistica arbitraria, anziché presumere che una configurazione sia adatta a entrambi gli scenari.
Wormhole: gli attestati Guardian producono VAA portatili
Il sistema di messaggistica di Wormhole si basa sulla sua rete di Guardiani e sulle Approvazioni di Azioni Verificabili (VAA). Un contratto sorgente emette un messaggio attraverso il Contratto Centrale di Wormhole. I Guardiani lo osservano e lo firmano e, una volta raggiunto il quorum richiesto, la VAA risultante può essere inviata alla catena di destinazione per la verifica.
L'attuale documentazione di Wormhole Guardian descrive un insieme canonico di 19 Guardian e una VAA standard 13-su-19 a firma multipla. Su alcune catene, un sottoinsieme delegato esegue l'osservazione diretta, ma i Guardian canonici attendono il raggiungimento del quorum di delegati configurato prima di produrre la stessa VAA standard 13-su-19.
La consegna è volutamente separata dalla validità. La panoramica sulla messaggistica di Wormhole spiega che un VAA viene trasportato a destinazione e lì verificato. Il suo framework Executor più recente fornisce un modello di richiesta e citazione senza autorizzazioni per l'esecuzione dei messaggi. Anche la documentazione sulla sicurezza fa un'importante distinzione: un relayer può influire sulla disponibilità o sulla tempistica, ma non può falsificare un VAA perché la validità è garantita dalle firme del Guardian.
Come si applicherebbe questo ad Atlas Treasury
Atlas potrebbe emettere un messaggio Ethereum, attendere l'attestazione del Guardian e quindi fare in modo che un relayer o un Executor consegni il VAA al contratto di destinazione. Il destinatario dovrebbe convalidare l'origine del messaggio e implementare una logica applicativa a prova di replay. Se Atlas necessita di token anziché solo di messaggi, Wormhole distingue tra Trasferimenti di Token Nativi (NTT) e Trasferimenti di Token Incapsulati (WTT). La panoramica ufficiale sui trasferimenti di token spiega che NTT e WTT condividono il livello di messaggistica Guardian, ma differiscono nel modo in cui i token vengono rappresentati, rilasciati o coniati.
Il supporto di Wormhole varia a seconda del prodotto e può subire modifiche. La documentazione relativa alle reti supportate è quindi più affidabile rispetto al presupposto che ogni prodotto Wormhole funzioni su ogni blockchain connessa a Wormhole. Nell'agosto 2026, Wormhole ha inoltre annunciato ulteriori deprecazioni di reti, rafforzando la necessità di verificare il supporto attuale prima di scegliere una rotta.
LayerZero vs. CCIP vs. Wormhole: le differenze pratiche
Domanda
LayerZero V2
Chainlink CCIP
buco nero
Modello di verifica principale
DVN e soglie configurabili dall'applicazione
Consenso Chainlink DON tramite i ruoli OCR Commit ed Executing
Attestazioni del tutore che producono VAA, normalmente 13 su 19
Consegna a destinazione
L'esecutore o un altro chiamante esegue un messaggio verificato
L'esecuzione del processo OCR esegue i messaggi confermati
Il relayer o l'esecutore senza autorizzazione invia un VAA verificato
personalizzazione della sicurezza dell'applicazione
Alto: set DVN, soglie, librerie, peer, impostazioni di esecuzione
Principalmente controlli delle applicazioni, capacità delle corsie, parametri di gas/esecuzione, limiti di velocità e configurazione dei token.
Principalmente convalida del ricevitore/origine, configurazione del prodotto, scelte di coerenza/finalità e logica applicativa.
Opzione incentrata sui token
SPESSO
Infrastruttura per token cross-chain e pool di token
NTT e WTT
Principale responsabilità progettuale
Scegliere e mantenere un sistema di sicurezza adeguato
Utilizzare correttamente le corsie supportate e implementare la logica di ricezione difensiva.
Convalidare l'origine VAA e progettare l'esecuzione sicura della destinazione.
Questa tabella è un confronto architetturale, non una classifica di sicurezza. I protocolli offrono diverse opzioni di configurazione, utilizzano presupposti di verifica differenti e si evolvono a ritmi diversi. Un protocollo con maggiori possibilità di configurazione non è automaticamente più sicuro, e un protocollo con uno stack di verifica più rigido non è automaticamente meno flessibile. La domanda corretta è se il modello di sicurezza sia coerente con l'azione autorizzata.
Cosa rivela l'esempio di Atlas sul rischio di integrazione reale
1. La sicurezza cross-chain include entrambe le catene
Se Ethereum finalizza correttamente ma la blockchain di destinazione si arresta, si riorganizza o si comporta in modo imprevisto, Atlas registra comunque un incidente cross-chain. Ogni protocollo dipende in ultima analisi dalle proprietà delle reti a cui si connette. Chainlink consiglia esplicitamente agli sviluppatori di valutare la sicurezza e l'affidabilità delle reti che utilizzano, e lo stesso principio si applica alle integrazioni con LayerZero e Wormhole.
2. Un messaggio valido può comunque attivare una logica applicativa non sicura.
I protocolli di interoperabilità dimostrano o attestano che un messaggio è giunto attraverso un percorso previsto. Non rendono automaticamente corretta la logica di business di Atlas. Un'istruzione cross-chain perfettamente valida può comunque sfruttare un bug nel contratto ricevente se Atlas non verifica il mittente, il contesto di destinazione, l'importo, il nonce, lo stato di replay o l'azione consentita.
3. Il movimento dei token richiede un modello di minaccia separato
Un messaggio che dice "Alice possiede 100 unità" non è la stessa cosa di spostare 100 token economicamente significativi. Atlas dovrebbe documentare se l'asset cross-chain viene bruciato e coniato, bloccato e rilasciato, depositato in garanzia, impacchettato o controllato nativamente dall'emittente. Dovrebbe inoltre identificare chi detiene l'autorità di conio, chi controlla i limiti di velocità, come funzionano le pause di emergenza e cosa succede se una delle due parti del percorso diventa non disponibile.
4. Un errore di consegna non deve trasformarsi in un errore contabile.
I sistemi cross-chain sono asincroni. Picchi di gas, congestione della blockchain, ritardi di finalità, problemi dei relayer o reversioni della destinazione possono ritardare il completamento. Atlas dovrebbe modellare "inviato", "verificato", "consegnato" e "logica di business completata" come stati distinti, invece di trattare una transazione dalla blockchain di origine alla blockchain di destinazione come prova definitiva del successo dell'azione di destinazione.
Come una squadra dovrebbe scegliere tra loro
Atlas dovrebbe evitare di selezionare un protocollo basandosi su una lista di funzionalità generica a livello di marchio. Un approccio migliore consiste nel testare ogni candidato rispetto al percorso esatto del messaggio e alle modalità di errore.
Scegliete con precisione le reti di origine e di destinazione. Verificate il supporto attuale nella directory ufficiale del protocollo, anziché dare per scontata la compatibilità a livello di ecosistema.
Definisci cosa oltrepassa il confine. Atlas sta inviando byte arbitrari, un token, un token con istruzioni, azioni di governance o sincronizzazione di stato?
Annotate le ipotesi di verifica. Per LayerZero, queste includono i DVN e la soglia scelti. Per CCIP, includono l'architettura DON corrente e il comportamento delle corsie. Per Wormhole, includono il quorum Guardian e qualsiasi configurazione di osservazione delegata rilevante per la catena.
Modella separatamente l'esecuzione della destinazione. Identifica chi può effettuare la consegna, cosa succede in caso di ritardo, come viene finanziato il gas e se i messaggi devono essere elaborati in ordine.
Verifica l'autorizzazione a livello di applicazione. Limita le catene di origine, i contratti del mittente, i contratti del destinatario, i ruoli privilegiati e l'amministrazione dei token.
Pianificare i cambiamenti operativi. Il supporto di rete, le versioni dei protocolli, i limiti di servizio e la configurazione consigliata possono cambiare. Il monitoraggio della produzione dovrebbe quindi considerare gli aggiornamenti della documentazione e le deprecazioni come eventi operativi.
Un ultimo controllo di autovalutazione per l'ipotetico Atlas Treasury
Prima che Atlas passi dalla rete di test al lancio effettivo del servizio, il suo team dovrebbe essere in grado di rispondere alle seguenti domande senza ricorrere a slogan di marketing:
Quali sono, esattamente, le rotte di origine e destinazione supportate al momento?
Chi o cosa verifica un evento della catena di origine per ogni percorso?
Quale soglia o regola di consenso rende il messaggio accettabile?
Chi può consegnare o eseguire la transazione di destinazione?
Un servizio di consegna può censurare o ritardare un messaggio, e può falsificarne uno?
Quali controlli lato destinazione rifiutano una catena, un mittente, un token o un'azione imprevisti?
Come vengono gestiti i tentativi di ripetizione, i duplicati, l'esecuzione fuori ordine e il ripristino della destinazione?
Se i token vengono spostati, quali sono le ipotesi relative a conio, distruzione, blocco, rilascio, limitazione della frequenza e amministrazione?
Quali sono i sistemi di controllo di emergenza disponibili e chi li gestisce?
Come farà il team a rilevare i cambiamenti nelle reti supportate o nella configurazione del protocollo?
Se Atlas non è in grado di rispondere a queste domande, significa che non ha ancora confrontato i protocolli di interoperabilità al livello che conta davvero. LayerZero, Chainlink CCIP e Wormhole offrono tutti metodi consolidati per coordinare le attività tra blockchain, ma distribuiscono in modo diverso le responsabilità di verifica, consegna, configurazione e gestione operativa. La scelta pratica, quindi, non è "quale protocollo cross-chain è il migliore?", bensì "quale modello di sicurezza ed esecuzione si adatta meglio all'azione cross-chain specifica che questa applicazione è disposta ad autorizzare?".