Home
» Notizia
»
Prove a conoscenza zero nel quarto trimestre del 2026: la scalabilità sta maturando, la privacy sta diventando una realtà.
Prove a conoscenza zero nel quarto trimestre del 2026: la scalabilità sta maturando, la privacy sta diventando una realtà.
La lezione più importante da trarre dal quarto trimestre del 2026 è che le prove a conoscenza zero non sono più solo una tecnica di scalabilità specializzata del Layer 2. Stanno diventando un livello di verifica più ampio per i sistemi in stile Ethereum, mentre gli utilizzi incentrati sulla privacy si stanno avvicinando ad applicazioni pratiche. Per sviluppatori e investitori, questo significa che la domanda si sta spostando da "Funzionerà la conoscenza zero?" a "Quale architettura di conoscenza zero risolve questo problema specifico con un costo, una latenza e un modello di fiducia accettabili?".
Sul fronte della scalabilità, la roadmap di Ethereum ora considera il lavoro su zkEVM come un percorso verso la verifica dell'esecuzione del Layer 1 stessa, e non solo dei rollup. Sul fronte della privacy, le roadmap attuali pongono sempre più l'accento sulla dimostrazione privata e sulla divulgazione selettiva piuttosto che sull'anonimato totale. Si tratta di casi d'uso distinti che condividono la tecnologia di dimostrazione ma hanno requisiti di prodotto differenti.
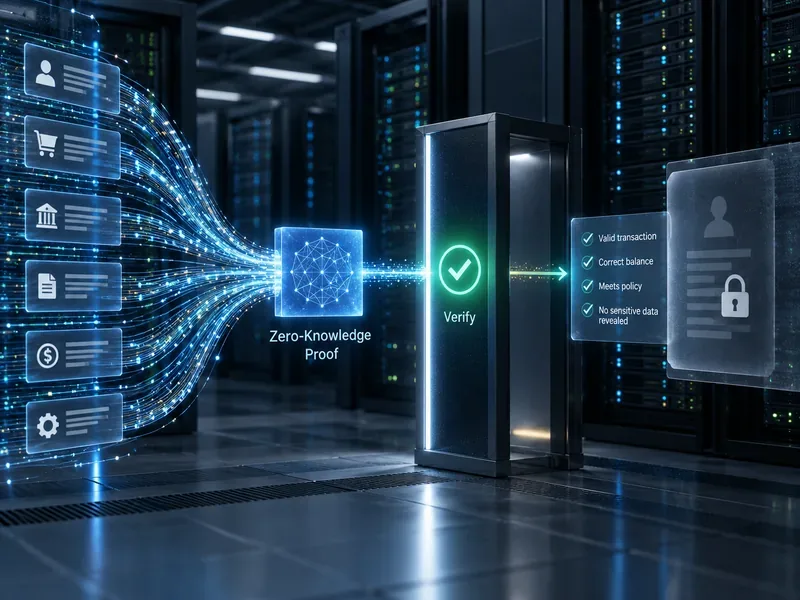
Una prova a conoscenza zero può consentire a un verificatore di confermare che una regola è stata soddisfatta senza ricevere i dati privati sottostanti; la stessa idea di compressione della prova può anche ridurre la quantità di calcoli che devono essere ripetuti dai verificatori della blockchain.
Perché il quarto trimestre del 2026 è importante per le prove a conoscenza zero
La tendenza più evidente è l'ampliamento dello spazio di progettazione di ZK. La roadmap ufficiale di Ethereum per zkEVM descrive un futuro in cui un dimostratore specializzato esegue un blocco Ethereum e crea una prova sintetica, consentendo ai nodi di verificare tale prova anziché rieseguire ogni transazione. La pagina, aggiornata il 24 giugno 2026, identifica la dimostrazione in tempo reale, l'integrazione con il client di esecuzione e un'economia sostenibile del dimostratore come ambiti di sviluppo attivi. Consultare la roadmap di Ethereum per zkEVM .
Questo non significa che i validatori di Ethereum abbiano già smesso di rieseguire i blocchi. Significa che ZK è in fase di sviluppo come possibile infrastruttura di base. La distinzione è importante: i rollup ZK in produzione oggi e le prove di esecuzione L1 di domani risolvono problemi correlati ma diversi.
Per la pianificazione del quarto trimestre, la conclusione utile è semplice: la scalabilità di ZK sta diventando più infrastrutturale, mentre la privacy sta diventando più specifica per le singole applicazioni.
Tendenza 1: la scalabilità ZK si sta spostando dai rollup alla verifica di Livello 1
I rollup a conoscenza zero (ZK) rimangono uno degli utilizzi più consolidati delle prove di validità. Eseguono le transazioni off-chain, le raggruppano e inviano una prova che la transizione di stato risultante è corretta. La documentazione di Ethereum spiega che questo può ridurre i calcoli ripetuti e migliorare l'efficienza del capitale, poiché i prelievi non richiedono un periodo di verifica ottimistica. Consultare la documentazione di Ethereum sui rollup a conoscenza zero .
Lo sviluppo più recente è la spinta all'utilizzo di zkEVM per la verifica stessa dei blocchi di Ethereum. La Ethereum Foundation ha riferito alla fine del 2025 che i sistemi partecipanti avevano superato un'importante soglia di verifica in tempo reale, con zkVM all'avanguardia in grado di verificare la stragrande maggioranza dei blocchi all'interno di un singolo slot Ethereum sull'hardware di destinazione. La Fondazione ha quindi spostato l'attenzione sulla sicurezza, la dimensione delle prove e l'integrazione, piuttosto che sulla sola velocità. Le sue attuali priorità di protocollo per il 2026 continuano a descrivere zkEVM come un percorso graduale che va dalle prove di esecuzione opzionali alle prove che diventeranno previste e infine obbligatorie. Si vedano le priorità di protocollo della Ethereum Foundation di settembre 2026 .
A chi dovrebbe interessare? I team infrastrutturali, gli sviluppatori di aggregazioni, gli implementatori di nodi e i progetti che creano risorse di calcolo verificabili dovrebbero seguire attentamente la questione. Un'app per consumatori che necessita solo di transazioni più economiche non ha bisogno di essere progettata oggi tenendo conto della futura verifica di livello 1.
Tendenza 2: La dimostrazione ricorsiva sta diventando un primitivo di scalabilità pratico
Le prove ricorsive consentono a una prova di attestare la correttezza di altre prove. Invece di verificare molte prove indipendenti sulla blockchain, un sistema può aggregarle in un numero inferiore di prove finali. Questo è vantaggioso quando il throughput aumenta, perché il sovraccarico di verifica può essere ammortizzato su più batch, blockchain o calcoli applicativi.
Starknet utilizza da anni la verifica ricorsiva STARK in produzione e la sua roadmap per il 2026 continua a considerare i sistemi di verifica come un motore di scalabilità fondamentale. Più recentemente, le note di pre-rilascio di Starknet di settembre 2026 per la versione 0.14.4 descrivono il supporto per la verifica di una singola transazione di dimensioni pari a un blocco tramite il flusso di verifica lato client SNIP-36, soggetto ai vincoli di esecuzione specificati. La data prevista per la mainnet è il 5 ottobre 2026, previa approvazione della governance. Poiché tale data è ancora subordinata alla pubblicazione di questo articolo, non deve essere considerata come un aggiornamento completo della mainnet. Si vedano le note di pre-rilascio di Starknet v0.14.4 .
Quando è opportuno utilizzare la ricorsione? È una soluzione interessante quando molte dimostrazioni devono essere infine sottoposte allo stesso verificatore, o quando i calcoli onerosi possono essere suddivisi in processi di dimostrazione paralleli e compressi in un secondo momento. È meno vantaggiosa quando il carico di lavoro è sufficientemente ridotto da rendere l'esecuzione diretta più economica e operativamente più semplice.
Tendenza 3: La privacy si sta spostando dal "nascondere tutto" alla divulgazione selettiva.
Spesso si discute di privacy come se un'applicazione blockchain dovesse scegliere tra totale trasparenza e totale anonimato. Il modello emergente è più sfumato. La roadmap sulla privacy di Ethereum, aggiornata il 24 agosto 2026, identifica le letture private, le scritture private e la verifica privata come problemi distinti. Inquadra esplicitamente la privacy come divulgazione selettiva: dimostrare un fatto senza rivelare tutti i dati sottostanti. Si veda la roadmap sulla privacy di Ethereum .
Un esempio pratico è la verifica dell'età o dei requisiti di idoneità. Un'applicazione potrebbe aver bisogno di sapere che un utente ha superato l'età richiesta, appartiene a un gruppo approvato o soddisfa una determinata soglia di saldo. Una prova ZK può potenzialmente verificare la condizione senza pubblicare la data di nascita, il documento d'identità, l'intero set di credenziali o la cronologia dell'account.
Questo approccio è particolarmente rilevante per l'identità, i pagamenti, la finanza istituzionale, i giochi con informazioni nascoste e le applicazioni in cui lo Stato pubblico rivelerebbe comportamenti commercialmente sensibili.
Limite importante: succinto non significa sempre privato
Uno degli errori più comuni è presumere che ogni zkVM nasconda automaticamente gli input. La documentazione sulla privacy di Ethereum avverte che molti sistemi comunemente chiamati zkVM sono principalmente succinti: producono prove compatte che sono economiche da verificare, ma non forniscono necessariamente la proprietà di occultamento necessaria per le applicazioni che richiedono privacy. Gli sviluppatori devono verificare le effettive proprietà di conoscenza zero del sistema di prova e la sua implementazione, anziché affidarsi all'etichetta "zk".
Tendenza 4: I contratti intelligenti privati si avvicinano alle applicazioni utilizzabili
Aztec offre un esempio concreto di questa direzione incentrata sulla privacy. L'aggiornamento Alpha V5, annunciato il 21 luglio 2026, afferma che il tempo necessario per dimostrare la privacy delle transazioni è stato ridotto di oltre la metà rispetto alla versione precedente e che il costo di una transazione completamente privata è stato ridotto di circa la metà. La stessa versione descrive le prime applicazioni che preservano la privacy e che sono in esecuzione sulla rete. Vedi Aztec Alpha V5 .
Il design più ampio di Aztec combina l'esecuzione privata e pubblica, consentendo agli sviluppatori di decidere quali dati e logiche debbano essere pubblici e quali possano rimanere privati. Inoltre, pone l'accento sulla divulgazione selettiva per casi quali la conformità normativa, la rendicontazione fiscale e le autorizzazioni delegate. Vedi The Aztec Stack .
A chi è destinato? Alle applicazioni che perdono effettivamente valore quando tutto lo stato è pubblico. Se un normale smart contract pubblico soddisfa già i requisiti del prodotto, l'aggiunta di uno stato privato introduce complessità in termini di verifica, gestione delle chiavi, portafoglio, debug e conformità che potrebbero non essere giustificate.
Tendenza 5: Le prestazioni dei prover non sono più l'unico parametro di riferimento che conta
La velocità di generazione delle prove rimane importante, ma la valutazione del quarto trimestre dovrebbe includere presupposti di sicurezza, concentrazione hardware, dimensione delle prove, costo del verificatore, distribuzione della latenza e se il sistema dipende da una configurazione affidabile. Il lavoro della Ethereum Foundation sulla dimostrazione in tempo reale ha posto sempre maggiore enfasi sui requisiti di sicurezza e sull'analisi crittografica verificata automaticamente, dopo importanti miglioramenti delle prestazioni.
Questo cambia il modo in cui i team dovrebbero confrontare gli stack ZK. Un sistema di prova più veloce non è automaticamente la scelta migliore per la produzione se richiede hardware estremo, ha presupposti di sicurezza più deboli, produce prove di dimensioni eccessive o non è in grado di soddisfare i requisiti di privacy dell'applicazione.
Caso d'uso
Cosa sta facendo ZK
La soluzione migliore quando
Attenzione a
Scalatura L2
Dimostra le transizioni di stato in batch
Hai bisogno di costi di transazione più bassi e di regolamento in Ethereum
Centralizzazione del sequenziatore, disponibilità dei dati, costi di verifica
verifica dell'esecuzione L1
Dimostra la corretta esecuzione del blocco
Stai costruendo infrastrutture di base o sistemi di esecuzione verificabili
Sicurezza, maturità dell'integrazione, economia dimostrata
Identità o credenziali private
Dimostra un fatto senza rivelare i dati di origine
È necessaria una divulgazione selettiva
Affidabilità delle credenziali, revoca, fuga di metadati
contratti intelligenti privati
Nasconde lo stato o il calcolo selezionato durante la verifica della correttezza
Lo stato pubblico esporrebbe attività sensibili di utenti o aziende
Cliente che dimostra UX, recupero chiavi, debug, conformità
Aggregazione di prove
Comprime molte dimostrazioni in un numero inferiore di dimostrazioni
Molti carichi di lavoro di produzione di prove vengono affidati a un verificatore condiviso
Aggiunta la complessità dell'architettura del dimostratore e della latenza
Come decidere se ZK è la soluzione giusta
Iniziate dal problema, non dalla crittografia. ZK è la soluzione ideale se avete bisogno di una di queste tre cose: verifica senza riesecuzione, verifica senza rivelare input privati o aggregazione di molti calcoli verificati in modo indipendente. Se non avete bisogno di nessuna di queste proprietà, l'esecuzione convenzionale, le firme digitali, il controllo degli accessi o la privacy del database potrebbero essere soluzioni più semplici.
Scegli un rollup ZK quando la sicurezza del regolamento è più importante della gestione della tua catena
Se il tuo prodotto necessita principalmente di un'esecuzione più economica con regolamento su Ethereum, un rollup maturo potrebbe essere più appropriato rispetto alla progettazione di un sistema di prova personalizzato. L'applicazione eredita un sequencer, un bridge, un prover e un ambiente di sviluppo esistenti, anziché possedere l'intero stack.
Scegli la verifica privata a livello di applicazione quando il problema reale è la divulgazione.
Se il requisito fondamentale è "dimostrare che questo utente possiede i requisiti necessari senza esporre le sue informazioni personali", non spostare automaticamente l'intera applicazione in un ambiente di esecuzione privato. Una verifica circoscritta può ridurre la complessità architetturale e semplificare le verifiche.
Scegli un ambiente di esecuzione privato quando lo stato nascosto è fondamentale per il prodotto.
Saldi privati, offerte sigillate, logiche di trading riservate, azioni di governance private e giochi con informazioni nascoste possono richiedere più di una prova isolata. In questi casi, una rete o un framework progettato attorno a uno stato privato potrebbe essere più adatto rispetto all'aggiunta di circuiti specifici a un'applicazione pubblica.
Cosa tenere d'occhio fino al quarto trimestre del 2026
Integrazione di zkEVM L1 su Ethereum: le prestazioni sono migliorate rapidamente, ma la sicurezza, l'integrazione con i client, gli incentivi e la pianificazione del protocollo rimangono i fattori limitanti.
Verifica lato client: una migliore verifica locale può rendere le azioni relative all'identità privata e all'applicazione più simili alle normali interazioni con un portafoglio, ma la variabilità hardware rimane un limite reale.
Divulgazione selettiva: questo aspetto è probabilmente più rilevante per le applicazioni tradizionali rispetto alla generica messaggistica "blockchain anonima", poiché si collega direttamente ai requisiti di conformità e di identità.
Aggregazione di prove: la ricorsione e le infrastrutture di dimostrazione condivise possono migliorare l'aspetto economico man mano che un maggior numero di catene e applicazioni producono prove.
Ricerca sulla sicurezza post-quantistica: i sistemi di prova basati su hash stanno ricevendo maggiore attenzione, poiché la ricerca di Ethereum collega l'infrastruttura ZK con l'agilità crittografica a lungo termine e gli obiettivi post-quantistici. Il lavoro della Ethereum Foundation dell'agosto 2026 sui limiti di sicurezza verificati automaticamente per gli SNARK basati su hash ne è un esempio: la sfida Better Codes .
In conclusione
Per il quarto trimestre del 2026, la tendenza più forte di ZK è la convergenza: scalabilità, calcolo verificabile, privacy e identità utilizzano sempre più infrastrutture di prova correlate, ma non stanno diventando un unico mercato identico. Le aggregazioni di ZK ottimizzano l'esecuzione della blockchain; la ricerca su zkEVM di livello 1 si concentra sulla verifica del validatore; i sistemi per la privacy si focalizzano sull'occultamento degli input e dello stato; le applicazioni di divulgazione selettiva dimostrano solo i fatti di cui un verificatore ha bisogno.
La corretta implementazione dipende quindi dalla proprietà su cui il prodotto non può scendere a compromessi. Se si tratta di throughput, è necessario valutare i costi di dimostrazione, la latenza e la disponibilità dei dati. Se si tratta di privacy, è fondamentale verificare che il sistema fornisca una vera conoscenza zero, anziché semplici prove concise. Se si tratta di adozione istituzionale, è necessario valutare la divulgazione selettiva, la verificabilità e il controllo operativo. La tecnologia a conoscenza zero sta diventando sempre più performante in tutti e tre gli ambiti, ma la scelta del modello di fiducia e privacy corretto rimane più importante della scelta dello stack di dimostrazione più in voga.