第4四半期の暗号資産リバランスチェックリスト:リスク調整後リターン向上のためのポジション構築

この第4四半期の暗号資産チェックリストを活用して、資産配分の見直し、集中投資の抑制、税金と保管状況の確認を行い、規律あるリスク計画に基づいて年末を迎えましょう。
最も強力なマルチシグネチャ保管庫とは、通常、デバイス数が最も多いものや、しきい値が最も高いものではありません。単一障害点を排除しつつ、復旧が複雑すぎてアクセスできなくなるようなものではない、それが最も強力な保管庫なのです。
多くの上級者にとって、綿密に文書化された2/3構成は実用的な出発点となります。これは、別々の場所に保管された2つの独立したハードウェアウォレット署名者と、復旧または運用上の柔軟性のために使用される3つ目の独立した署名者で構成されます。複数の担当者がいる企業の財務部門では、3/5構成の方が理にかなっている場合があります。ホットウォレットは日常業務において役割を果たすことができますが、コールドストレージと混同してはならず、攻撃者と長期資金との間の唯一の障壁となるべきではありません。
この記事では、確立された基準と個々の状況によって異なる基準を区別します。特定のウォレットブランドや基準が普遍的に最も安全であると断言するのではなく、アーキテクチャと運用規律に焦点を当てています。
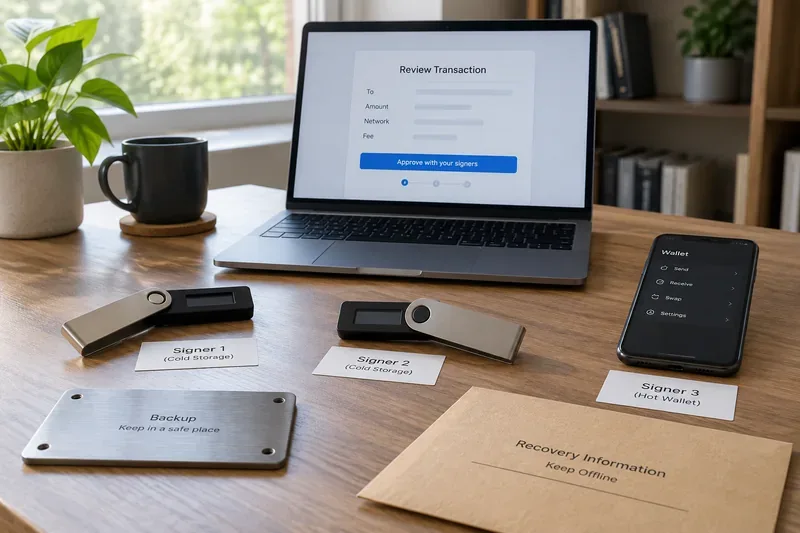
検証済み:ホットウォレットは、インターネットに接続されたスマートフォン、ブラウザ拡張機能、デスクトップアプリ、または同様の環境で署名機能を維持します。これは便利ですが、署名者がより広い攻撃対象領域にさらされることになります。コールドストレージは、通常、ハードウェア署名デバイスまたは別のオフラインプロセスを使用して、秘密鍵の署名情報を汎用オンラインシステムから隔離することを目的としています。
この区別が重要なのは、「マルチシグ」が必ずしも「コールドストレージ」を意味するわけではないからです。3つの鍵すべてがオンラインのラップトップに保存されている2/3ウォレットは、依然としてオンラインでの侵害リスクにさらされています。マルチシグは1つの鍵への依存度を低減し、コールドストレージは個々の鍵の露出を低減します。これらは相互補完的な制御手段です。
対策:各署名者を、秘密鍵の保存場所と署名方法に基づいて分類してください。使用頻度が低いという理由だけで、署名者を「使用頻度の低い署名者」と分類しないでください。
検証済み:マルチシグネチャは、単一の秘密鍵を唯一の認証ポイントとして排除できます。ビットコインはn-of-mマルチシグネチャ条件をサポートしており、EVMネットワーク上のSafeスマートアカウントでは、所有者が承認しきい値を定義できます。Safeの公式ドキュメントでは、しきい値はトランザクションの実行前に承認する必要のある所有者の最小数であると説明されています。Safeスマートアカウントの概念を参照してください。
また、追加の鍵は追加の運用要件を生み出すことも確認されています。Trezorのマルチシグに関するドキュメントでは、セットアップを再構築して使用するには公開ウォレット情報が必要であること、また、十分な数の署名デバイスが残っていても重要な設定データが失われると資金にアクセスできなくなる可能性があることを警告しています。Trezorのマルチシグに関するガイダンスを参照してください。
状況に応じて、 2/3、3/5、またはその他のポリシーが適切かどうかが異なります。Safeのヘルプセンターでは、すべてのユースケースに最適な署名者数やしきい値は存在しないと明記されていますが、一般的には1より大きく、署名者の総数より小さいしきい値を推奨しています。Safeのセットアップガイダンス(最終更新日:2026年4月23日)を参照してください。
行動:本当に大切に思う失敗にも耐えうる、最小限の構造を選択する。複雑さは、それに見合うだけの理由があってこそ意味を持つ。
| 使用事例 | 妥当な初期アーキテクチャ | 主な利点 | 主なトレードオフ |
|---|---|---|---|
| 上級者 | 3人中2人の独立系ハードウェア署名者 | キーが1つ紛失または侵害されたとしても、必ずしも資金が失われるわけではありません。 | 規律あるバックアップと構成記録が必要です |
| 家族経営または小規模パートナーシップ | 署名者のうち2人が異なる信頼できる当事者または場所によって管理されている | 個人および場所ごとのリスクを軽減します | 回復および継承の手順は明確に規定されなければならない。 |
| 企業財務 | 役割分担ありで5件中3件成功 | 共同承認と継続性をサポートします | より多くのデバイス、人々、政策、そしてテスト |
| 運営費 | 残高の少ないホットウォレットを別途用意するか、署名者パスを厳しく制限する。 | 金庫を公開することなく、迅速なルーチンアクセスが可能 | ホットウォレットファンドは依然としてリスクにさらされている |
最も重要な設計原則は分離です。2つのデバイスが同じ金庫に保管されていたり、同じ引き出しにバックアップされていたり、同じ侵害されたコンピュータで初期化されていたり、同じパスワードマネージャーアカウントで管理されていたりすると、いずれの場合も、一度のインシデントで設計が破綻する可能性があります。
対策:障害発生領域を紙に書き出してください。デバイスの故障、火災、盗難、マルウェア、脅迫、クラウドアカウントの乗っ取り、信頼できる人物の喪失などです。いずれの事象も、署名しきい値に達し、かつ復旧経路を破壊するような事態にはならないことを確認してください。
条件によりますが、しきい値が独立したコールド署名者を必要とする場合、ホット署名者を便宜上のキーとして使用できます。たとえば、2/3設計の場合、電話署名者と2つのハードウェア署名者を組み合わせることで、日常的な署名作業を容易にしながらも、支出ごとにハードウェアデバイスが必要となります。
しかし、これは完全なコールド2/3ボルトとは同等ではありません。侵害された電話は、攻撃者に既に必要な2つの承認のうちの1つを与えてしまっています。残りのセキュリティマージンは、単一のコールド署名者に集中することになります。
長期的な節約を目的とする場合、多くのユーザーは、すべての金庫署名を専用ハードウェアに保存し、少額の支出残高には完全に別のホットウォレットを使用することを好むでしょう。こうすることで明確な境界線が生まれます。ホットウォレットは利便性を、金庫は資産の保全を担うのです。
対策:ホットサイン者を含める場合は、既に侵害されているものとしてモデル化する。残りの制御策が依然として十分強力であるかどうかを確認する。
複数のハードウェアウォレットブランドを使用することで、特定の実装への依存度を下げることができますが、ブランドの多様性は万能ではありません。シード、デバイス、バックアップがすべて同じ場所に保管されている場合、同じ盗難や火災によってシステムが破壊される可能性があります。逆に、完全に独立した障害領域に3つの同一のデバイスを配置する方が、1か所に保管された「多様な」構成よりも耐障害性が高い場合があります。
Ledgerのマルチシグに関する教育ガイドラインでも同様に、鍵を地理的に分散させること、および署名にハードウェアデバイスを使用することが強調されています。Ledgerのマルチシグに関するベストプラクティスの概要をご覧ください。
対策:多様性のためだけに余分なブランドを購入する前に、独立した拠点、独立したバックアップ、独立したアクセス制御を優先する。
これは、マルチシグネチャストレージにおける最も危険な誤解の一つです。シングルシグネチャウォレットは、シードと派生仮定から再構築されることがよくあります。マルチシグウォレットは、署名者がどのように連携しているかをソフトウェアに伝えるウォレットポリシーと公開鍵メタデータにも依存しています。
ビットコイン記述子ベースのワークフローの場合、Bitcoin Core はウォレット記述子を公開し、記述子ウォレットで使用されるスクリプト情報として文書化します。現在のドキュメントには、Bitcoin Core 30.0 の listdescriptors RPCが含まれています。古い multisig RPC のドキュメントにも、マルチシグ アドレスは必須署名数と参加キーによって定義されることが示されています。Bitcoin Core の addmultisigaddress ドキュメントを参照してください。
対策:ウォレットポリシー、署名者の指紋または同等の識別子、派生パス、記述子またはアカウント構成、ネットワーク、使用されているウォレットソフトウェア、および明確な復旧手順を保存します。すべての秘密情報をまとめて配置することなく、復旧メタデータを承認されたユーザーが利用できるようにします。
マルチシグも、署名者全員が同じ悪意のある取引を盲目的に承認してしまう場合には役に立ちません。人間の介入は依然として重要です。不正に操作されたコーディネーターコンピュータは、誤った宛先、悪意のあるコントラクト呼び出し、または予期しない金額を表示する可能性があります。ハードウェア署名は、コンピュータ画面だけを信頼するのではなく、デバイス自体で重要な詳細情報を確認する場合に最も有効です。
スマートコントラクトアカウントの場合、リスクモデルは「鍵はどこにあるのか?」という単純な問題にとどまりません。Safeは動作を拡張できるモジュールとガードについてドキュメント化していますが、モジュールとガードはセキュリティ上非常に重要であることも警告しています。ガードが破られると、トランザクションの実行がブロックされる可能性さえあります。SafeのsetGuardセキュリティ警告を参照してください。
対応策:署名する前に、送金先、金額、ネットワーク、手数料、そして契約に関わる場合は、実際に承認される操作内容を確認してください。新しいモジュール、ガード、手当、またはポリシーの変更は、高リスク取引として扱ってください。
3/3ウォレットは、すべてのトランザクションにすべてのキーが必要となるため、2/3ウォレットよりも強力に聞こえます。しかし、これはキーが1つでも永久に失われると資金が凍結される可能性があることを意味します。多くのユーザーにとって、これは耐障害性の面で劣るトレードオフです。
Safeの公式設定ガイドでは、署名者総数よりも低いしきい値を設定することを推奨しています。これは、署名者のうち1人がアクセス不能になった場合でも、アカウントが自動的にロックされないようにするためです。これは普遍的なルールではありません。ガバナンスの状況によっては、意図的に全員一致が必要となる場合もありますが、個人管理や多くの業務資金管理においては、有用なデフォルト設定となります。
対策:不正支出とアクセス権の永久喪失のどちらがより大きなリスクかを判断してください。その質問に答えた後で初めてしきい値を設定してください。
検証済みの原則:テストされていないバックアップは単なる仮定に過ぎない。最も堅牢な設計には、署名者、構成レコード、および復旧手順が引き続き機能することを安全に検証する方法が含まれている必要がある。
復旧訓練では、残高すべてを移動する必要はありません。代替ウォレットソフトウェアが意図したポリシーを認識していること、各署名者が署名できること、受信アドレスがそれぞれ独立して一致すること、担当者が必要な情報の保管場所を把握していることを確認できます。企業の場合は、従業員の退職、署名者の所在不明、デバイスモデルの販売終了、キーの漏洩が疑われる場合などに何が起こるかを文書化してください。
対策:定期的な復旧レビューをスケジュールし、ウォレット、ファームウェア、署名者、または担当者の大幅な変更後には、小規模で管理されたテストトランザクションを実行する。
優れたコールドストレージ設計は、すべての取引に金庫保管の儀式が必要なわけではないことを認めることで、使いやすさを向上させることが多い。少額のホットウォレット残高で日常的な支払い、分散型アプリケーション、または取引所への入金を処理できる一方、マルチシグ金庫は意図的に不便なままにしておく。
この分離により、被害範囲を限定できます。ホットウォレットがフィッシング詐欺や侵害を受けた場合でも、攻撃者は資金ではなく運用残高のみを入手できます。保管庫自体を頻繁に使用するブラウザウォレットにするのではなく、あらかじめ定義された金額またはスケジュールに従って保管庫から資金を補充するようにしてください。
対策:長期保有資産を損なうことなく失っても構わない金額に基づいて、ホットウォレットの最大残高を設定してください。
脅威モデル、資産計画、技術力、管轄区域、そして誰が資金を回収する必要があるのかといった情報がない限り、どの情報源も「最適な」しきい値、署名者数、保管場所、ウォレット構成などを教えてくれるわけではありません。退職金を守るために単独で資金を保有する人と、5人の財務担当者を抱える組織ではニーズが異なり、組織によってはウォレットソフトウェアだけにとどまらない内部統制が必要になる場合もあります。
したがって、有用な目標は最大限の複雑さではありません。それは、侵害されたデバイス、人物、アカウント、または物理的な場所のいずれか一つによって、保管庫を認証すると同時に復旧オプションを消去することができないような設計です。
最終段階:設計を書き留め、少額でテストし、復旧手順をリハーサルした後、初めて多額の資金を金庫に移す。
この第4四半期の暗号資産チェックリストを活用して、資産配分の見直し、集中投資の抑制、税金と保管状況の確認を行い、規律あるリスク計画に基づいて年末を迎えましょう。
RWAトークン化が米国債とブロックチェーン金融をどのように結びつけるのか、BlackRock BUIDLを用いて所有権、保管、アクセス、利回り、リスクについて解説します。
Chainlinkのデータフィードとデータストリームを、Python CoreおよびPython Proと比較します。比較項目には、プッシュ型更新とプル型更新、レイテンシー、セキュリティ、コスト、および2026年の統合変更が含まれます。
強気および弱気のRSIダイバージェンスを識別する方法、反転パターンを確認する方法、誤ったシグナルを回避する方法、RSI設定を選択する方法、および実践的なトレーディングチェックリストを使用する方法を学びましょう。
Off The Grid、NIGHT CROWS W、Yakkamonなど、2026年第4四半期にローンチされる最も有力なWeb3ゲームに関する事実確認済みレビューと、主要なエコシステムリスク。
Uniswap v4のフックが、動的な手数料からアクセス制御まで、流動性プールをどのようにカスタマイズするのかを学び、その実用的なメリット、リスク、ユースケースを比較検討しましょう。
AIはスマートコントラクトの開発を加速させる可能性を秘めているが、生成されたコードには依然として人間のレビュー、テスト、セキュアライブラリ、監査が必要である。真の機会とリスクを比較検討しよう。
CryptoPanic、Kaito、Messari、Glassnode、Nansen、Arkham、Coin Metricsなど、プロのトレーダー向けの主要な仮想通貨ニュースアグリゲーターと調査プラットフォームを比較しましょう。
ビットコインは供給量が固定されているが、だからといって完璧なインフレヘッジになるわけではない。ビットコインが役立つ場合、役に立たない場合、そしてその仮説を検証する方法を見ていこう。
2026年に過小評価される可能性のある5つのレイヤー2トークンについて、トークンの有用性、価値獲得、リスク解除、および現在進行中の触媒に焦点を当てた、調査に基づいた分析。








