第4四半期の暗号資産リバランスチェックリスト:リスク調整後リターン向上のためのポジション構築

この第4四半期の暗号資産チェックリストを活用して、資産配分の見直し、集中投資の抑制、税金と保管状況の確認を行い、規律あるリスク計画に基づいて年末を迎えましょう。
Atlas Treasuryという架空のDeFiアプリケーションを想像してみてください。この例は架空のものであり、アーキテクチャを理解しやすくするためにのみ使用されています。Atlasはイーサリアム上に担保を保有し、別のブロックチェーン上で戦略ロジックをトリガーしたいと考えており、場合によってはトークン表現をメッセージとともに移動する必要があります。開発者は、広く利用されている3つの相互運用性スタック、LayerZero、Chainlink CCIP、およびWormholeを検討しています。
一見すると、これら3つはすべて同じ問題、つまり情報や資産をあるブロックチェーンから別のブロックチェーンへ転送するという問題を解決しているように見える。しかし実際には、その説明は浅薄すぎる。クロスチェーンプロトコルは、次のような複数の異なる質問に答える必要がある。ソースチェーンを監視するのは誰か?宛先チェーンがメッセージの正当性を確信する証拠は何か?メッセージの配信と実行の費用は誰が負担するのか?トークンの転送はどのように表現されるのか?アプリケーションは何を設定できるのか、そしてどのようなセキュリティ上の前提条件が残るのか?
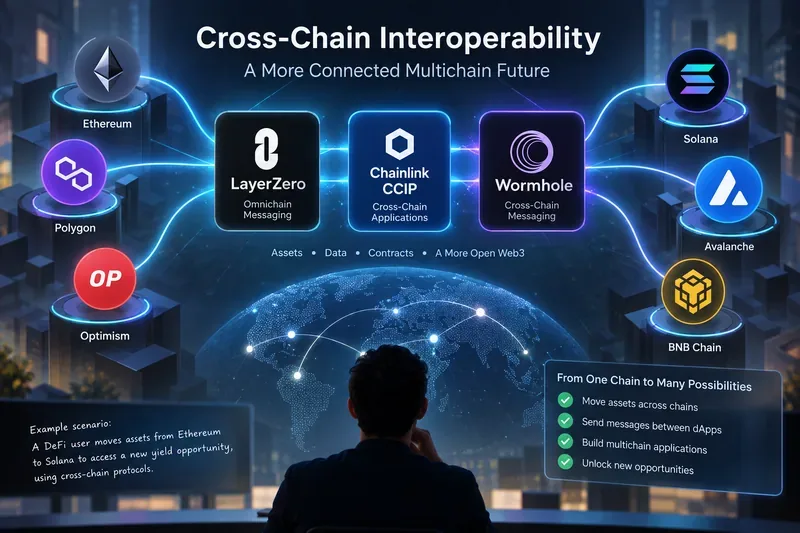
Atlas Treasuryにとって、「複数のチェーンをサポートする」といった要件は具体性に欠けます。チームはまず、ニーズを少なくとも3つのカテゴリ(任意のメッセージング、トークンの移動、宛先チェーンでの実行)に分類する必要があります。
任意のメッセージングとは、イーサリアムのコントラクトが「アカウントXの貸付限度額を更新せよ」という指示を送信することを意味する可能性があります。トークンの移動は異なります。価値はロック、バーン、ミント、リリース、またはその他の方法でチェーン間で記録される必要があります。実行には、宛先トランザクションにガス、順序付けルール、障害処理、および受信コントラクトを呼び出す権限を持つ者を明確にするルールが必要となるため、さらに別のレイヤーが追加されます。
この区別が重要なのは、LayerZero、Chainlink CCIP、Wormholeは単に互換性のあるブリッジではないからです。それぞれが異なる検証および配信アーキテクチャを備えた、より広範な相互運用性フレームワークなのです。
LayerZero V2は、サポートされているチェーン上にデプロイされた不変のエンドポイントコントラクトを中心に、チェーン間の通信を組織化します。アプリケーションは送信元エンドポイントを経由してメッセージを送信し、宛先エンドポイントは最終的に検証済みのメッセージを受信アプリケーションに配信します。LayerZero V2の公式プロトコル概要では、チャネルは送信者、送信元エンドポイントID、宛先エンドポイントID、および受信者によって構成されると説明されています。
特徴的な設計上の選択は、検証と実行の分離です。LayerZeroは、独立した検証サービスを分散型検証ネットワーク(DVN)と呼んでいます。アプリケーションは、しきい値ルールを含む必須およびオプションのDVNを構成でき、メッセージが検証要件を満たした後、エグゼキュータが宛先への配信を処理します。公式のアーキテクチャドキュメントでは、これをプラグイン可能なメッセージライブラリ、DVN、およびエグゼキュータを備えたX/Y/N検証モデルとして説明しています。
Atlasが、異なるクロスチェーンアクションに対して異なるセキュリティポリシーを必要とする場合を考えてみましょう。価値の低いステータス更新には1つの設定を使用する一方、多額の担保を解放できるメッセージには、複数の独立したDVNが必要になる可能性があります。この柔軟性はLayerZeroの重要な特徴です。アプリケーションは、すべてのパスに対して1つの汎用検証セットを継承するのではなく、独自のセキュリティスタックを選択できるのです。
柔軟性には責任が伴います。LayerZeroのOAppドキュメントには、本番環境でのデプロイメントでは、独立したオペレーターから複数の必要なDVNを使用する必要があると記載されています。これは、単一のDVN構成では、パスが1つの検証者に依存することになるためです。したがって、Atlasはプロトコル統合を一度限りのAPI決定として扱うことはできません。DVNの選択、ピア、メッセージライブラリ、エグゼキュータ設定、所有権、およびアップグレード手順は、セキュリティ設計の一部となります。関連するガイダンスは、LayerZero OAppドキュメントに記載されています。
Atlasが恣意的なビジネスロジックではなく、代替可能なトークンの移動のみを必要とする場合、LayerZeroはOmnichain Fungible Token標準も提供しています。トークン転送のセマンティクスとアプリケーションメッセージングは同じ問題ではないため、これは一般的なOApp統合とは別に評価する必要があります。
Chainlink CCIPは異なるモデルを採用しています。CCIPでは、「レーン」とは、あるブロックチェーンから別のブロックチェーンへの一方向のパスを指します。逆方向は別のレーンであり、レーン固有の特性は異なる場合があります。ChainlinkのCCIPの主要概念では、最終性が重要である理由として、宛先側が再編成される可能性のあるソースイベントに対して処理を行ってはならないことが挙げられています。
現在のCCIP v1.6アーキテクチャで説明されているように、ロール分散型オラクルネットワーク(Role DON)は、2つのオフチェーンレポートプラグインを実行します。コミットOCRプロセスは、ソースチェーンメッセージについて合意に達し、マークルルートを宛先にコミットします。次に、実行OCRプロセスが保留中の実行を検証し、宛先チェーン上でメッセージを実行します。このフローの詳細は、公式のCCIPオフチェーンアーキテクチャページで説明されています。
古い資料を読む際に見落としがちな、2026年の重要なドキュメント変更点があります。Chainlinkは現在、リスク管理ネットワーク(RMN)の自動化されたオフチェーン機能は現在のCCIP展開ではアクティブではなくなり、将来のリリースでオプションの検証レイヤーとして復活する予定であると述べています。オンチェーンRMNコントラクトは特定の機能の緊急時のセーフガードとして残っており、その他の制御機能には設定可能なレート制限、トークン認証、監視などが含まれます。したがって、古いオフチェーンRMNを常にアクティブな独立した検証ネットワークとして説明している記事は、現在の展開においては時代遅れとなります。
Atlasは、サポートされている送信元と宛先のペアおよび統合状況に応じて、CCIPを使用して任意のデータ、トークン、またはプログラム可能なトークン転送を送信できます。Atlasは独自のDVN構成を選択するのではなく、主にCCIP契約およびCCIP DONアーキテクチャによって提供されるセキュリティモデルと統合し、信頼できるチェーン、送信者、ルーター、およびメッセージ処理に関するアプリケーションレベルのチェックを適用します。
これらのチェックはオプションではありません。ChainlinkのCCIP EVMベストプラクティスに関するドキュメントでは、送信前に宛先チェーンを検証すること、受信時に送信元チェーンと送信者を検証すること、必要に応じてルーターアドレスを検証すること、メッセージの受信をコアビジネスロジックから分離すること、悪条件下でテストすること、異常な動作を監視することを明確に推奨しています。
トークン発行者向けに、CCIPはトークンプールと管理ルールに基づいたクロスチェーントークンインフラストラクチャも提供します。トークンプールにはレート制限を設定できるため、Atlasはトークンアーキテクチャを通常のメッセージングとは別に評価し、単一の設定が両方に適合すると想定すべきではありません。
Wormholeのメッセージング設計は、ガーディアンネットワークと検証可能なアクション承認(VAA)を中心に展開されています。送信元コントラクトはWormholeのコアコントラクトを通じてメッセージを送信します。ガーディアンはそのメッセージを監視して署名し、必要なクォーラムに達すると、生成されたVAAが検証のために宛先チェーンに送信されます。
現在のワームホールガーディアンのドキュメントでは、19体のガーディアンからなる標準的なセットと、標準的な13/19マルチシグネチャVAAについて説明しています。一部のチェーンでは、委任されたサブセットが直接監視を実行しますが、標準的なガーディアンは、設定された委任者のクォーラムが揃うまで待機してから、同じ標準的な13/19 VAAを生成します。
配信と有効性は意図的に分離されています。Wormholeのメッセージング概要では、VAAは宛先に転送され、そこで検証されると説明されています。最新のExecutorフレームワークは、メッセージ実行のためのパーミッションレスなリクエスト・アンド・クォートモデルを提供します。セキュリティに関するドキュメントでは、重要な区別も示されています。リレーヤーは可用性やタイミングに影響を与えることはできますが、有効性はGuardianの署名によって強制されるため、VAAを偽造することはできません。
Atlas は、Ethereum メッセージを送信し、Guardian の認証を待ってから、リレーヤーまたは Executor を介して VAA を宛先コントラクトに配信する可能性があります。受信側は、メッセージの発信元を検証し、リプレイセーフなアプリケーション ロジックを実装する必要があります。Atlas がメッセージだけでなくトークンも必要とする場合、Wormhole はネイティブ トークン転送とラップ トークン転送を区別します。公式のトークン転送概要では、NTT と WTT は Guardian メッセージング レイヤーを共有しているが、トークンの表現方法、リリース方法、または発行方法が異なっていると説明されています。
Wormholeのサポート状況は製品によって異なり、変更される可能性があります。そのため、すべてのWormhole製品がすべてのWormhole接続チェーンで動作すると想定するよりも、サポートされているネットワークに関するドキュメントを参照する方が信頼性が高くなります。2026年8月、Wormholeは追加のネットワーク非推奨を発表し、ルートを決定する前に現在のサポート状況を確認する必要性を改めて強調しました。
| 質問 | レイヤーゼロV2 | Chainlink CCIP | ワームホール |
|---|---|---|---|
| コア検証モデル | アプリケーションで設定可能なDVNとしきい値 | Chainlink DONコンセンサス(コミットおよび実行OCRロール使用) | ガーディアンによるVAAの発行、通常19件中13件 |
| 目的地への配送 | 実行者または別の呼び出し元が検証済みのメッセージを実行する | OCR処理を実行すると、コミットされたメッセージが実行されます | リレイヤーまたはパーミッションレスエグゼキューターが検証済みのVAAを送信します |
| アプリケーションセキュリティのカスタマイズ | 高:DVNセット、しきい値、ライブラリ、ピア、実行設定 | 主にアプリケーションチェック、レーン機能、ガス/実行パラメータ、レート制限、トークン構成 | 主に、受信者/発信元検証、製品構成、一貫性/最終性の選択、およびアプリケーションロジック |
| トークン重視のオプション | しばしば | クロスチェーントークンインフラストラクチャとトークンプール | NTTとWTT |
| 主要な設計責任 | 適切なセキュリティスタックを選択し、維持する | サポートされているレーンを正しく使用し、防御レシーバーロジックを実装する | VAA発信元を検証し、安全な宛先実行を設計する |
この表はアーキテクチャの比較であり、セキュリティランキングではありません。各プロトコルは異なる設定項目を公開し、異なる検証前提を用い、異なる速度で進化しています。設定項目が多いプロトコルが必ずしも安全であるとは限らず、検証スタックがより厳格であるプロトコルが必ずしも柔軟性に欠けるとは限りません。重要なのは、セキュリティモデルが認証対象のアクションに合致しているかどうかです。
イーサリアムが正しくファイナライズされたとしても、接続先のチェーンが停止したり、再編成されたり、予期せぬ動作をしたりした場合、Atlasではクロスチェーンインシデントが発生します。すべてのプロトコルは、最終的には接続先のネットワークの特性に依存します。Chainlinkは、開発者に対し、使用するネットワークのセキュリティと信頼性を評価するよう明示的に推奨しており、同じ原則がLayerZeroとWormholeの統合にも適用されます。
相互運用性プロトコルは、メッセージが想定された経路を経由したことを証明または確認するものであり、Atlasのビジネスロジックの正しさを自動的に保証するものではありません。Atlasが送信者、宛先コンテキスト、金額、nonce、リプレイ状態、または許可されたアクションを検証できなかった場合、完全に有効なクロスチェーン命令であっても、受信側のコントラクトのバグを悪用する可能性があります。
「アリスは100ユニットを所有している」というメッセージは、経済的に意味のあるトークン100個を移動させることとは異なります。Atlasは、クロスチェーン資産がバーンおよびミントされているか、ロックおよびリリースされているか、エスクローされているか、ラップされているか、または発行者によってネイティブに制御されているかを文書化する必要があります。また、ミント権限を持つ者、レート制限を制御する者、緊急一時停止の仕組み、およびルートの一方の側が利用できなくなった場合に何が起こるかも明示する必要があります。
クロスチェーンシステムは非同期です。ガス料金の高騰、チェーンの混雑、ファイナリティの遅延、リレーヤの問題、または宛先のロールバックによって完了が遅れる可能性があります。Atlasは、ソースチェーンのトランザクションを宛先アクションの成功の最終的な証明として扱うのではなく、「送信済み」、「検証済み」、「配信済み」、「ビジネスロジック完了」を個別の状態としてモデル化する必要があります。
Atlasは、ブランドレベルの機能チェックリストからプロトコルを選択することは避けるべきである。より良い方法は、各候補を実際のメッセージ経路と障害モードに対してテストすることである。
Atlasがテストネットから実際の価値へと移行する前に、そのチームはマーケティング用語に頼ることなく、以下の質問に答えられる必要がある。
Atlasがこれらの質問に答えられないのであれば、重要なレベルで相互運用性プロトコルを比較したとは言えません。LayerZero、Chainlink CCIP、Wormholeはいずれも、ブロックチェーン間でアクティビティを調整するための成熟した方法を提供していますが、検証、配信、構成、運用責任の分担方法が異なります。したがって、現実的な選択は「どのクロスチェーンプロトコルが最適か?」ではなく、「このアプリケーションが承認しようとしているクロスチェーンアクションに最も適したセキュリティおよび実行モデルはどれか?」となります。
この第4四半期の暗号資産チェックリストを活用して、資産配分の見直し、集中投資の抑制、税金と保管状況の確認を行い、規律あるリスク計画に基づいて年末を迎えましょう。
RWAトークン化が米国債とブロックチェーン金融をどのように結びつけるのか、BlackRock BUIDLを用いて所有権、保管、アクセス、利回り、リスクについて解説します。
Chainlinkのデータフィードとデータストリームを、Python CoreおよびPython Proと比較します。比較項目には、プッシュ型更新とプル型更新、レイテンシー、セキュリティ、コスト、および2026年の統合変更が含まれます。
強気および弱気のRSIダイバージェンスを識別する方法、反転パターンを確認する方法、誤ったシグナルを回避する方法、RSI設定を選択する方法、および実践的なトレーディングチェックリストを使用する方法を学びましょう。
Off The Grid、NIGHT CROWS W、Yakkamonなど、2026年第4四半期にローンチされる最も有力なWeb3ゲームに関する事実確認済みレビューと、主要なエコシステムリスク。
Uniswap v4のフックが、動的な手数料からアクセス制御まで、流動性プールをどのようにカスタマイズするのかを学び、その実用的なメリット、リスク、ユースケースを比較検討しましょう。
AIはスマートコントラクトの開発を加速させる可能性を秘めているが、生成されたコードには依然として人間のレビュー、テスト、セキュアライブラリ、監査が必要である。真の機会とリスクを比較検討しよう。
CryptoPanic、Kaito、Messari、Glassnode、Nansen、Arkham、Coin Metricsなど、プロのトレーダー向けの主要な仮想通貨ニュースアグリゲーターと調査プラットフォームを比較しましょう。
ビットコインは供給量が固定されているが、だからといって完璧なインフレヘッジになるわけではない。ビットコインが役立つ場合、役に立たない場合、そしてその仮説を検証する方法を見ていこう。
2026年に過小評価される可能性のある5つのレイヤー2トークンについて、トークンの有用性、価値獲得、リスク解除、および現在進行中の触媒に焦点を当てた、調査に基づいた分析。








