第4四半期の暗号資産リバランスチェックリスト:リスク調整後リターン向上のためのポジション構築

この第4四半期の暗号資産チェックリストを活用して、資産配分の見直し、集中投資の抑制、税金と保管状況の確認を行い、規律あるリスク計画に基づいて年末を迎えましょう。
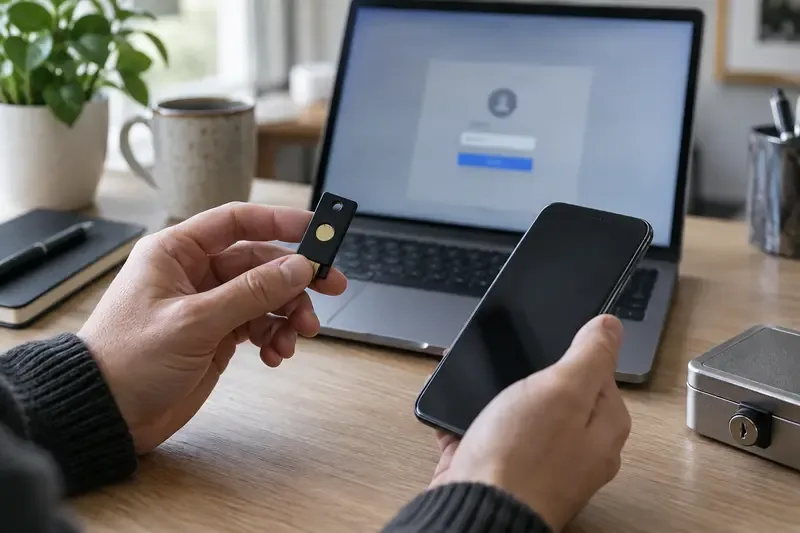
暗号資産口座の場合、SMSを主要な第二認証要素として使用すべきではありません。SIMスワップ攻撃によって、犯罪者があなたのSMSや通話を受信する電話番号を乗っ取られる可能性があります。その番号が取引所へのログインやパスワードリセットにも使用されている場合、SMSで送信される認証コードではログインの証明として機能しなくなる可能性があります。現実的な対策としては、重要な口座をフィッシング対策に強い方法(通常はパスキー、または対応している場合はハードウェアセキュリティキー)に移行し、その復旧手段を強化することです。
これはアカウントを完全に無敵にするものではありません。マルウェア、侵害されたメール受信トレイ、ソーシャルエンジニアリング、安全でない復旧手順、既にロック解除されているデバイスなどは、依然として優れたセキュリティ習慣を覆す可能性があります。しかし、最も機密性の高い経路からSMSを排除することで、特定の重大な脆弱性を解消することができます。
SIMスワップ(ポートアウト詐欺とも呼ばれる)とは、誰かが不正にあなたの電話番号を自分のSIMカードまたはeSIMに移行させる行為です。米国連邦取引委員会(FTC)は、このような事態が発生した場合は、まず通信事業者に連絡して番号を取り戻すよう指示しています。FCCは、SIMスワップとポートアウト詐欺を携帯電話詐欺の一種として分類しています。
攻撃者はSMSの暗号化を破る必要はありません。彼らの目的はエンドポイント、つまりあなたの電話番号を乗っ取ることです。それが成功すると、ワンタイムコード、パスワードリセットメッセージ、アカウントアラート、あなた宛ての通話などを傍受する可能性があります。これは特に仮想通貨取引所にとって深刻な被害をもたらす可能性があります。なぜなら、攻撃者はパスワードのリセット、新しいデバイスの承認、出金設定の変更、脆弱な復旧プロセスの回避などを試みる可能性があるからです。
突然の携帯電話サービスの停止は警告サインとなる可能性はありますが、それだけで問題が確定するわけではありません。停電、端末の不具合、アカウントの問題などは、一般的な原因で発生することもあります。見慣れないパスワードリセットメッセージ、ログインアラート、アカウント変更などと同時に、通話、テキストメッセージ、モバイルデータ通信が予期せず途絶えた場合は、緊急事態として対処してください。
通常はそうです。SMSによる二段階認証は、パスワードのみの場合と比べて、依然として追加の障壁となります。これにより、悪意のあるアカウント乗っ取りを防ぐことができます。しかし、重要な資産を守るための最終段階の保護策として扱うのは間違いです。
SMSは、認証アプリやセキュリティキーには当てはまらないリスクにさらされています。例えば、SIMスワップ、通信事業者アカウントの侵害、番号ポータビリティ詐欺、通信システムにおける傍受やリダイレクトなどです。NISTのデジタルIDガイダンスでは、公衆交換電話網を介した帯域外認証を制限付き認証方式に分類しており、これらの制限を反映しています。CISAは、フィッシング対策に優れた多要素認証(MFA)を推奨しており、より強力なMFAが使用できない場合は、通常のプッシュ通知やSMSベースの攻撃よりも番号照合の方が優れた代替手段であると述べています。
| 方法 | 何から守ってくれるのか | 暗号通貨アカウントの主な制限事項 |
|---|---|---|
| SMSコード | パスワードのみを使用した攻撃 | 電話番号が乗っ取られた場合、失敗する可能性があります。 |
| 認証アプリのコード(TOTP) | SIMスワップは、コードがSMSで送信されないために発生します。 | フィッシング詐欺や偽サイトへの誘導の危険性は依然として存在するため、復旧対策や端末紛失時の対応策を計画しておく必要がある。 |
| パスキー | SIMスワップや多数の認証情報フィッシング攻撃 | 利用可能性、デバイスへのアクセス方法、バックアップオプションは、サービスおよびエコシステムによって異なります。 |
| ハードウェアセキュリティキー | FIDO/WebAuthnを実装した場合のSIMスワップ対策とフィッシング対策サインイン | 互換性のあるサービス、安全なバックアップキー、そして文書化された復旧計画が必要です。 |
この表は意思決定を支援するためのものであり、単一の要素だけで全ての人にとって十分であると主張するものではありません。多額の取引残高がある場合は、取引所が実際にサポートする最も強力な方法を使用し、メールと復旧チャネルを同等の基準で保護してください。
まずは、他のすべてのアカウントのロックを解除できるアカウント、つまりメインのメール受信トレイから始めましょう。Exchangeのパスワードリセットリンクがその受信トレイに届く場合、メールアカウントがSMSで簡単にリセットできる状態であれば、Exchangeへのログインを強力にしてもほとんど意味がありません。可能な場合は、メールにパスキーまたはハードウェアキーベースの認証方法を有効にし、固有のパスワードを使用し、復旧用メールアドレス、復旧用電話番号、およびアクティブなセッションを確認してください。
次に、各取引所の公式セキュリティ設定を開きます。既知のアドレスを自分で入力するか、信頼できるブックマークを使用してください。テキストメッセージ、ダイレクトメッセージ、または検索広告のリンクをクリックすることは絶対に避けてください。「パスキー」「セキュリティキー」「ハードウェアキー」「FIDO」「WebAuthn」などの用語を探してください。たとえば、Coinbaseの現在のヘルプドキュメントには、パスキーとセキュリティキーの組み合わせが、携帯電話を紛失した場合のバックアップとして記載されています。これはあるプロバイダーのオプションの一例であり、すべての取引所が同じ設定になっていることを意味するものではありません。
メインのパスキーまたはセキュリティキーを1つと、バックアップ方法を1つ、それぞれ別の場所に保管してください。安全な場所に保管された2つ目のハードウェアキーは、バックアップに毎回同じスマートフォンを使用するよりも、多くの場合簡単です。後で識別または制御できないバックアップデバイスは登録しないでください。
復旧コードは貴重な情報源ですが、実質的にはアカウントの鍵です。クラウド上のメモ、メールの下書き、スクリーンショットギャラリーなどではなく、オフラインまたはセキュリティ対策のしっかりしたパスワードマネージャーに保存してください。コードが完全かつ最新であることを確認してください。サービスによっては、新しいコードを生成すると古いコードが無効になる場合があります。
最初にSMS認証を削除して、新しい認証方法が有効だと決めつけないでください。より強力な認証方法を登録し、慎重にログアウトして、通常のデバイスから再度ログインできることを確認してください。サービスがバックアップを許可している場合は、バックアップも確認してください。その後、サービスがSMS認証を選択できる場合は、ログインと復旧におけるSMS認証を減らすか、削除してください。一部のサービスでは、規制、通知、または復旧機能のために電話番号が必要となる場合があります。その場合は、SMS認証の権限を最小限に抑え、サービスが提供する最も強力なログイン方法を利用してください。
もちろんです。2段階認証をアップグレードすると、盗まれた電話番号の価値は下がりますが、それでもあなたの電話番号には着信、個人メッセージ、そして場合によってはアラートが届きます。SIMカードの変更や番号ポータビリティに関して、アカウントPIN、番号ポータビリティロック、追加認証など、通信事業者がどのような保護機能を提供しているかを確認してください。通信事業者専用のアカウントパスワードを使用してください。アカウント認証の質問に対して、簡単に推測できるような個人情報に基づく回答に頼らないでください。
また、攻撃者があなたになりすますために悪用する可能性のある個人情報の公開を制限してください。生年月日、住所、携帯電話番号などを公開することは避けてください。アカウントコードを要求する通信事業者からの予期せぬ電話やメッセージには注意し、認証済みの電話番号または公式アプリを通じて通信事業者に連絡してください。
認証はアクセスを保護するものであり、その後のすべての操作を自動的に保護するものではありません。プロバイダーが対応している場合は、出金アドレスの許可リスト、出金遅延、新規デバイスアラート、取引確認を有効にしてください。APIキーを確認し、不要になったキーは失効させてください。取引所での取引に必要な金額のみを保有してください。保管先の選択にはリスクが伴うため、慎重に行う必要があります。
すべてのExchangeアカウントとメールアカウントには、固有の長いパスワードを使用してください。パスワードマネージャーを使用すると、パスワードの使い回しを防ぎ、類似ドメインに気づきやすくなります。プロンプトを承認する前に、デバイスと位置情報を確認してください。確認コード、復旧コード、シードフレーズ、秘密鍵を、発信者、チャットエージェント、ダイレクトメッセージの相手に決して教えないでください。
インシデント発生時に、受信した「サポート」メッセージに慌てて従わないでください。攻撃者はしばしば緊急性を悪用します。プロバイダーに直接アクセスし、公式サイトに記載されている連絡先情報を使用してください。
暗号資産口座のセキュリティが強化されたと言えるのは、盗まれた電話番号だけではメールアカウントや取引所アカウントがリセットされないこと、少なくとも1つのテスト済みの独立したバックアップがあること、復旧コードが保護されていること、そしてメインの電話を紛失した場合の対処法を説明できることです。電話機を変更したり、通信事業者を変更したり、セキュリティキーを交換したり、取引所がセキュリティ設定を変更したりするたびに、これらの前提条件を再確認してください。
この第4四半期の暗号資産チェックリストを活用して、資産配分の見直し、集中投資の抑制、税金と保管状況の確認を行い、規律あるリスク計画に基づいて年末を迎えましょう。
RWAトークン化が米国債とブロックチェーン金融をどのように結びつけるのか、BlackRock BUIDLを用いて所有権、保管、アクセス、利回り、リスクについて解説します。
Chainlinkのデータフィードとデータストリームを、Python CoreおよびPython Proと比較します。比較項目には、プッシュ型更新とプル型更新、レイテンシー、セキュリティ、コスト、および2026年の統合変更が含まれます。
強気および弱気のRSIダイバージェンスを識別する方法、反転パターンを確認する方法、誤ったシグナルを回避する方法、RSI設定を選択する方法、および実践的なトレーディングチェックリストを使用する方法を学びましょう。
Off The Grid、NIGHT CROWS W、Yakkamonなど、2026年第4四半期にローンチされる最も有力なWeb3ゲームに関する事実確認済みレビューと、主要なエコシステムリスク。
Uniswap v4のフックが、動的な手数料からアクセス制御まで、流動性プールをどのようにカスタマイズするのかを学び、その実用的なメリット、リスク、ユースケースを比較検討しましょう。
AIはスマートコントラクトの開発を加速させる可能性を秘めているが、生成されたコードには依然として人間のレビュー、テスト、セキュアライブラリ、監査が必要である。真の機会とリスクを比較検討しよう。
CryptoPanic、Kaito、Messari、Glassnode、Nansen、Arkham、Coin Metricsなど、プロのトレーダー向けの主要な仮想通貨ニュースアグリゲーターと調査プラットフォームを比較しましょう。
ビットコインは供給量が固定されているが、だからといって完璧なインフレヘッジになるわけではない。ビットコインが役立つ場合、役に立たない場合、そしてその仮説を検証する方法を見ていこう。
2026年に過小評価される可能性のある5つのレイヤー2トークンについて、トークンの有用性、価値獲得、リスク解除、および現在進行中の触媒に焦点を当てた、調査に基づいた分析。








